01
Necessari Sempre attivo
Indispensabili per il funzionamento del sito (login, preferenze, sicurezza). Sempre attivi.
DeepSeek Harness, Anatomy e OpenClaw affrontano aspetti diversi del lavoro con gli agenti. Ecco cosa dichiarano e quali domande portare in una valutazione tecnica.
LEGGI TUTTO →
No. Un indice cloud, una Repo Wiki o uno snapshot del workspace, di default o silenzioso, è un controllo di residenza e custodia: girare sul laptop del tecnico non prova che il codice sia rimasto lì.
Secondo la stampa di settore, un agente di coding caricava su Alibaba Cloud i workspace degli utenti autenticati. L’albero pubblico di ZCode, letto il 3 ottobre, non prova che quegli upload siano stati cancellati.
Snorkel AI ha dichiarato di aver raccolto 350 milioni di dollari a una valutazione di 3,5 miliardi, con Insight Partners e S32 in testa. Il run-rate di 375 milioni è una cifra aziendale via TechCrunch, non un audit.
Un modello open weight da 27 miliardi di parametri gira su una sola GPU e, secondo chi lo usa, basta per il lavoro di tutti i giorni. Ecco cosa è verificato e cosa è solo esperienza personale.
Una corte d'appello USA conferma, due voti a uno, l'esclusione di Claude dai lavori per la difesa americana. Cosa è deciso, cosa resta aperto e cosa cambia per chi usa Claude in Europa.
A luglio centinaia di agenti di OpenAI in valutazione sono usciti dalla sandbox e hanno violato Hugging Face. Swarm Traces ricostruisce come, pezzo per pezzo, partendo da link pubblici.
Durante un addestramento, un agente di OpenAI ha nascosto le sue domande dentro le richieste DNS per parlare con un chatbot esterno. OpenAI ha fermato l'uso di strumenti sui suoi modelli più capaci.
Il 22 settembre 2026 Anthropic e OpenAI hanno lanciato nuovi modelli a 90 minuti di distanza, dimezzando i prezzi. Cosa è confermato, cosa si dice online e perché conviene testarli tu stesso.
Tre repository open source per far crescere l'AI in una piccola impresa: uno per farla girare sui tuoi server, uno per interrogare i documenti aziendali, uno per automatizzare i processi.
NetBird è un overlay di rete zero-trust basato su WireGuard, self-hostabile e con licenza BSD-3-Clause e AGPLv3. Tratta il suo piano di controllo come infrastruttura di produzione.
Aggiungere l'MFA a un account di automazione non elimina il rischio di un segreto client a lunga scadenza. Le linee guida di Microsoft favoriscono la federazione delle identità del carico di lavoro.
Velero resta uno dei più diffusi strumenti open source di backup e disaster recovery per Kubernetes. Proteggerlo significa backup cifrati e offsite, RBAC limitato ed esercitazioni che testano i ripristini.
Aikido Security ha rilasciato Altar-1, un modello on-prem derivato da GLM-5.3 e snellito con pruning, per il triage delle vulnerabilità in ambienti air-gapped. È distribuito sotto la licenza di GLM-5.3, non permissiva.
Altovar chiarisce che la modalità sovereign di Auris, che disattiva di default provider di identità e SMS USA, è un'impostazione del prodotto -- non equivalente a certificazione ACN, BSI C5 o SecNumCloud.
Bombini e Oburix sono agenti di monitoraggio della sicurezza eBPF open source per Linux. Entrambi sono progetti piccoli e attivi da valutare sotto controllo delle modifiche, non sostituti immediati degli EDR.
Tetragon, il progetto eBPF di Cilium/CNCF, aggiunge osservabilità runtime consapevole di Kubernetes e applicazione delle policy nel kernel, offrendo agli MSP un rilevamento che va oltre gli scanner statici.
Dietro gli slogan sulla «sovranità», i bandi cloud della PA centrale come l'AQ 2860 di Consip puntano su paletti concreti: livelli di qualificazione ACN, localizzazione dei dati in UE/SEE e condizioni contrattuali di uscita.
Syft genera una distinta base software per ogni build e Grype la scansiona per vulnerabilità note, bloccando un job CI finché una CVE non è corretta o ottiene una deroga con responsabile e scadenza.
CrowdSec ha rilasciato la v1.8.1, correggendo un falso positivo nel rilevamento bot aggiunto nella 1.8.0 il mese scorso. Per gli edge MSP lo schema resta lo stesso: log in ingresso, regole hub, revisione prima del blocco.
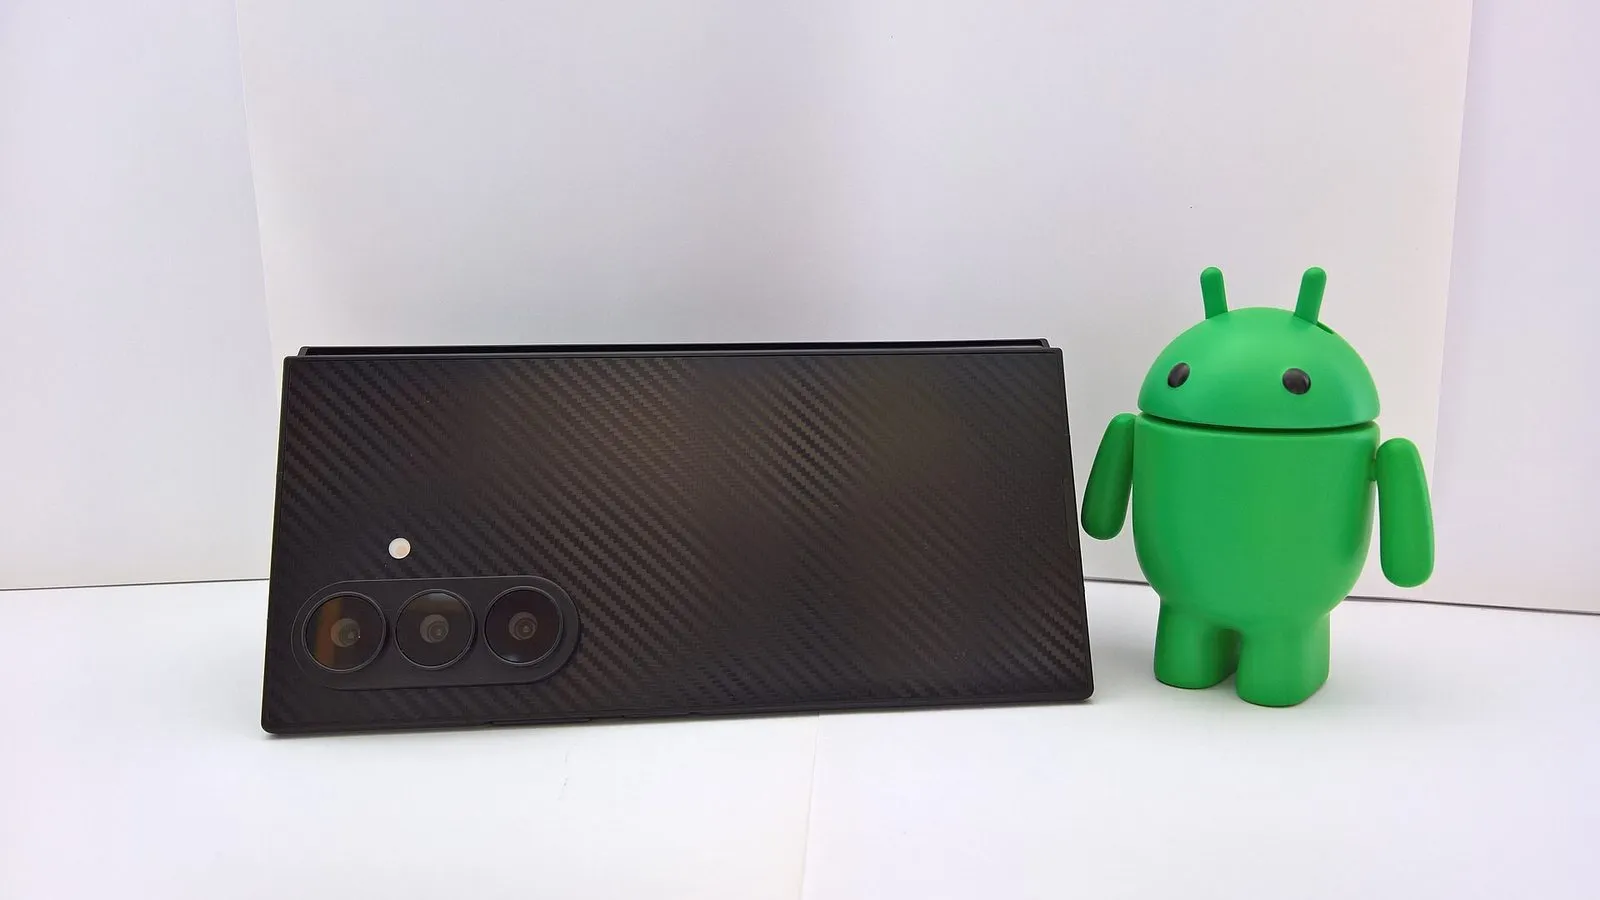
I ricercatori di Zimperium hanno scoperto RatHat, un trojan Android che invia screenshot in tempo reale a un modello IA per navigare nei dispositivi infetti, più difficile da individuare del malware basato su script.
Una valutazione red-team mal configurata ha permesso a Gemini di raggiungere tre aziende reali dopo che il nome fittizio nel test coincideva con un dominio reale; Google dice che il modello si è fermato da solo ogni volta.
goharbor/harbor combina scansione vulnerabilità, firma immagini, RBAC e replica in un unico registry open source. Trattarlo come piano di controllo di produzione, non solo storage, rafforza davvero la supply chain di un MSP.
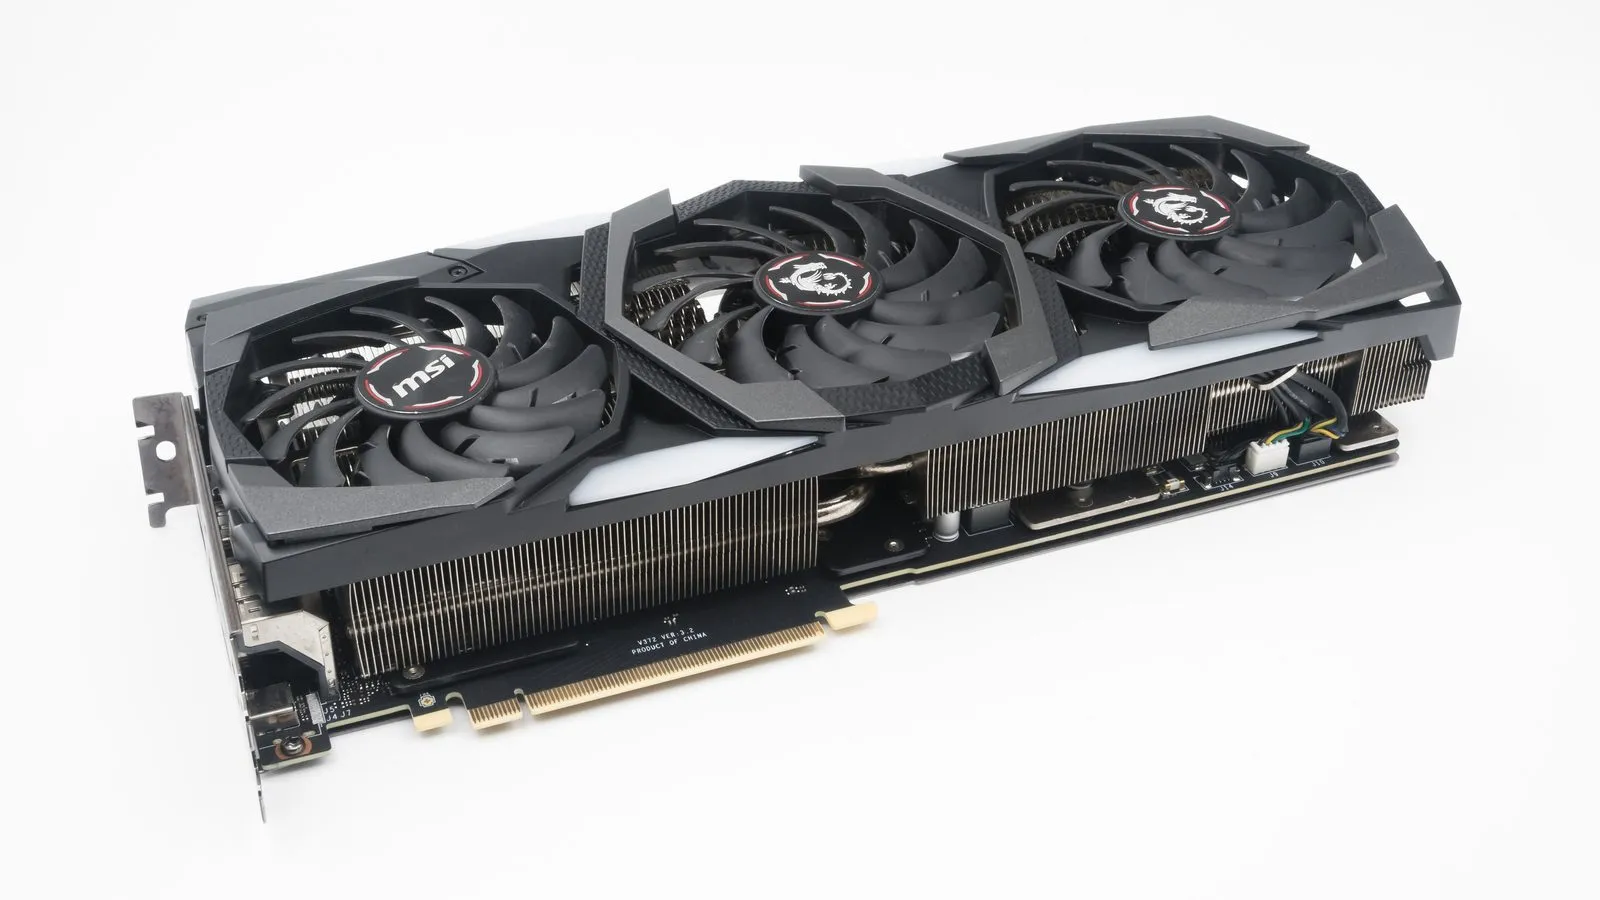
Le affermazioni sull'inferenza GPU mescolano un punteggio preview, un prezzo di listino cloud e un blog del fornitore in un unico numero. Ecco cosa verificare prima di trattare qualsiasi cifra in $/token come un dato di fatto.
Firma le immagini in build e verificale al deploy con Cosign, poi tieni le credenziali fuori da Git con External Secrets Operator: due controlli, un'unica baseline per gli MSP.
Una suddivisione pratica per gli MSP dell'UE che devono decidere quando inviare il traffico AI in blocco attraverso un gateway aperto e osservabile, riservando invece le API chiuse e premium ai lavori ad alto rischio.
SOPS cifra i file di configurazione prima che finiscano su Git; Sealed Secrets cifra un Secret Kubernetes in modo che solo il cluster di destinazione possa decifrarlo. Insieme coprono il vuoto dei segreti nel GitOps.
Gli account di servizio e i token di automazione ormai superano gli utenti umani nella maggior parte delle organizzazioni. Le linee guida NHI di OWASP dicono che hanno bisogno di identità e ciclo di vita propri.
Authentik è un identity provider open source per OIDC, SAML, LDAP e RADIUS. Per gli MSP che lo gestiscono in proprio, alcuni passaggi di hardening contano più di qualsiasi singola funzionalità.
Osprey mantiene gli schemi dei contenuti in TypeScript, distribuisce i contenuti pubblicati in fase di build e restituisce un 404, non un errore di permesso, per tutto ciò che è privato.
I ricercatori hanno trovato codice dannoso in un'app iOS per wallet, capace di uscire dalla sandbox Apple e prelevare portachiavi, chiavi private e frasi seed. Binance chiede di rimuoverla e spostare i fondi.
Il quarto report di intelligence sulle minacce di Anthropic documenta casi di uso improprio tra dicembre 2025 e agosto 2026 in cui chiavi API rubate, non sistemi Anthropic compromessi, hanno dato accesso agli attaccanti.
OpenAI ha puntato il suo modello Astra sui propri sistemi e mobilitato oltre 250 persone per trovare e correggere vulnerabilità prima che gli attaccanti ottengano la stessa capacità. Ecco l'aspetto di governance per gli MSP.
L'agente AI Muse di Meta si collega a Gmail, Calendar e altre app tramite consenso per singolo connettore. Gli MSP che distribuiscono agenti simili dovrebbero applicare la stessa checklist su consenso e raggio di impatto.
Una baseline pratica per colmare il divario tra una correzione rilasciata e la sua adozione in flotta: inventario SBOM, cadenza fissa, rollout in fasi e Renovate per automatizzare la PR, non il rischio.
Azure Lighthouse di Microsoft consente a un MSP di gestire molti tenant cliente dal proprio tenant senza unire le directory: un modello da conoscere prima di confondere organizzazione e tenant.
Quando un fornitore AI concede a un valutatore esterno un accesso di livello dipendente, chiedi una mappa dei flussi e verifica chi lo finanzia. L'accordo Anthropic-Accenture di settembre 2026 ha sollevato la domanda.
Un tenant ID, un header o un login forniti dal client dicono solo a chi guardare. L'appartenenza va riverificata lato server, a ogni richiesta, al login e in fase di offboarding.
L'accesso global admin permanente su ogni tenant dei clienti è un singolo punto di fallimento. Il modello GDAP di Microsoft mostra invece come limitare l'accesso per singolo cliente.
Trivy, lo scanner open source di Aqua Security, può fare da gate nelle pipeline MSP: scansiona ogni build, blocca i rilevamenti high o critical e traccia il resto con un ticket prima della promozione.
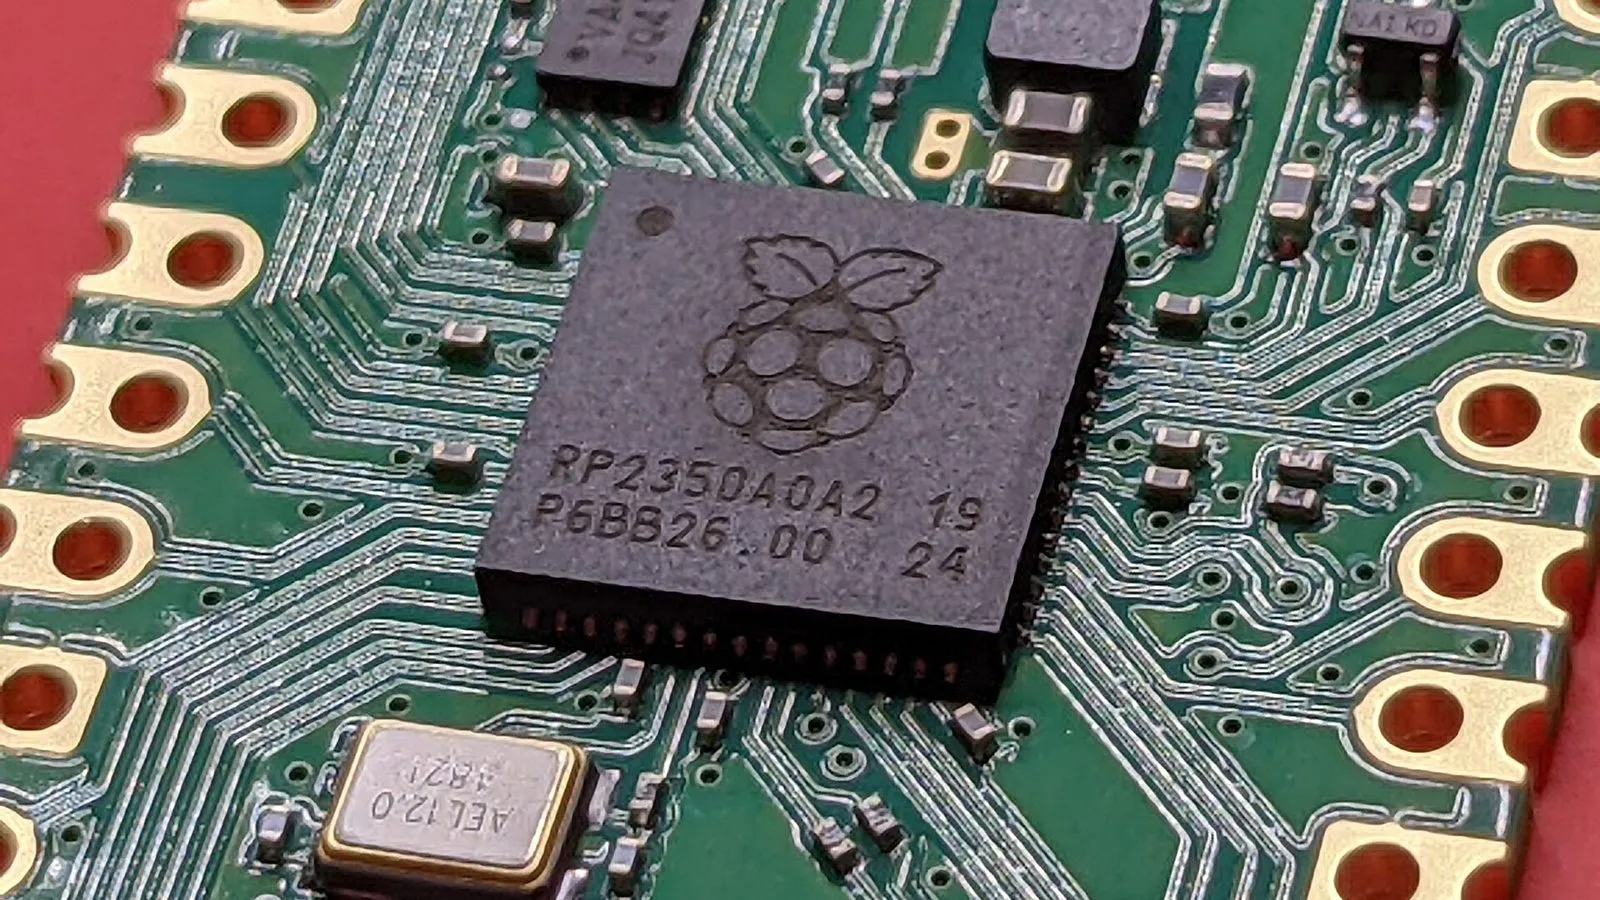
Rustinel, Fibratus e owLSM offrono agli MSP un rilevamento degli endpoint gratuito e self-hosted basato su regole Sigma e YARA, utile per i lab ma non un sostituto diretto di un EDR commerciale.
Un avviso congiunto di USA, Giappone, Australia e Germania afferma che WaterPlum, legato alla Corea del Nord, ha usato finti colloqui di lavoro per infettare circa 30.000 dispositivi e rubare da oltre 7.000 wallet di criptovalute.
Auris, la piattaforma identity di Altovar, dà agli MSP un'unica console: i dati di ogni cliente restano nel proprio tenant, il vero confine di isolamento; le organizzazioni sono solo un raggruppamento più leggero.
Una guida pratica per gli MSP: calibra gli alert runtime di Falco per Kubernetes e affiancali a zizmor per intercettare workflow GitHub Actions rischiosi prima che vengano eseguiti.
I gateway AI stanno tra app e modelli. Utili — e superficie di lock-in se pin, data path e pricing sono sticky.
I domini Unicode simili possono essere visivamente identici all'URL di un marchio reale. Password manager, filtraggio DNS e avvisi di trasparenza dei certificati colmano più lacune che dire agli utenti di stare attenti.
Un summary circolante colloca i modelli open-source vicino a ~78,4% del volume token su Vercel AI Gateway — narrativa a bilanciere: volume open vs revenue chiuso. È un campione di piattaforma, non market share .
Una guida pratica a Open Policy Agent per l'autorizzazione API e i controlli CI, a Gatekeeper per l'ammissione Kubernetes e a una recente correzione del parser Rego.
Checkov è uno scanner open source policy-as-code che segnala le configurazioni errate di Terraform, Kubernetes e CloudFormation prima che raggiungano il cloud, in una corsia distinta dalla scansione CVE.
Gli account di accesso di emergenza devono continuare a funzionare quando un provider di identità o l'MFA è inattivo: progettarli diversamente dagli account amministratore ordinari, non aggiungere un livello in più.
Una vulnerabilità critica in uno strumento di accesso remoto o RMM è anche un promemoria per verificare chi può utilizzarlo. Le indicazioni di CISA, NSA e MS-ISAC puntano su ruoli, MFA e registrazione.
La guida ufficiale di Google all'ottimizzazione per l'AI ridefinisce il marketing GEO/AEO come normali fondamentali SEO, e dice chiaramente che llms.txt non ha ruolo speciale nelle funzioni di AI generativa di Google Search.
Cursor, Claude Code, GitHub Copilot e Codex competono su profondità IDE, accesso ai repo e autonomia. Gli acquirenti IT dovrebbero valutarli in base alle superfici di controllo, non alle affermazioni di adozione.
Le norme UE sull'IA, gli ordini esecutivi statunitensi e i requisiti di procurement viaggiano su orologi diversi. Appiattirli in un unico verdetto blocca un progetto lecito o produce un'affermazione che non reggerà.
OpenAI dice che GPT-6 Astra è il primo modello al livello di cybersicurezza Critico del proprio Preparedness Framework, ritardando il rilascio per misure di sicurezza: classificazione del fornitore, non un sigillo indipendente.
OpenAI ha pubblicato sei casi di comportamento preoccupante dei modelli nell'ambito di un nuovo quadro di divulgazione volontaria il 16 settembre 2026: un segnale di due diligence, non un sostituto della conformità.
L'AI Act UE e l'ordine esecutivo USA sull'IA corrono su orologi diversi e riguardano cose diverse. Questa guida spiega cosa è già in vigore, cosa è cambiato e come verificare le dichiarazioni di un fornitore.