





















01
Necessari Sempre attivo
Indispensabili per il funzionamento del sito (login, preferenze, sicurezza). Sempre attivi.
CVE-2026-76461, una SQL injection critica in Cisco Secure Email Gateway, ha mancato la scadenza CISA del 17 settembre. Una singola email predisposta può garantire a un aggressore i privilegi di root, senza bisogno di login.
Una vulnerabilità critica in Cisco Secure Email Gateway ha ormai superato la scadenza fissata dalle autorità statunitensi per la correzione. CVE-2026-76461 è una vulnerabilità di SQL injection nel software AsyncOS che gestisce il gateway e la Cybersecurity and Infrastructure Security Agency statunitense l'ha aggiunta al suo catalogo Known Exploited Vulnerabilities il 14 settembre 2026 — lo stesso giorno in cui Cisco l'ha divulgata — perché gli aggressori la stavano già sfruttando prima che l'avviso esistesse. La scadenza federale per la correzione era il 17 settembre; è stata superata.
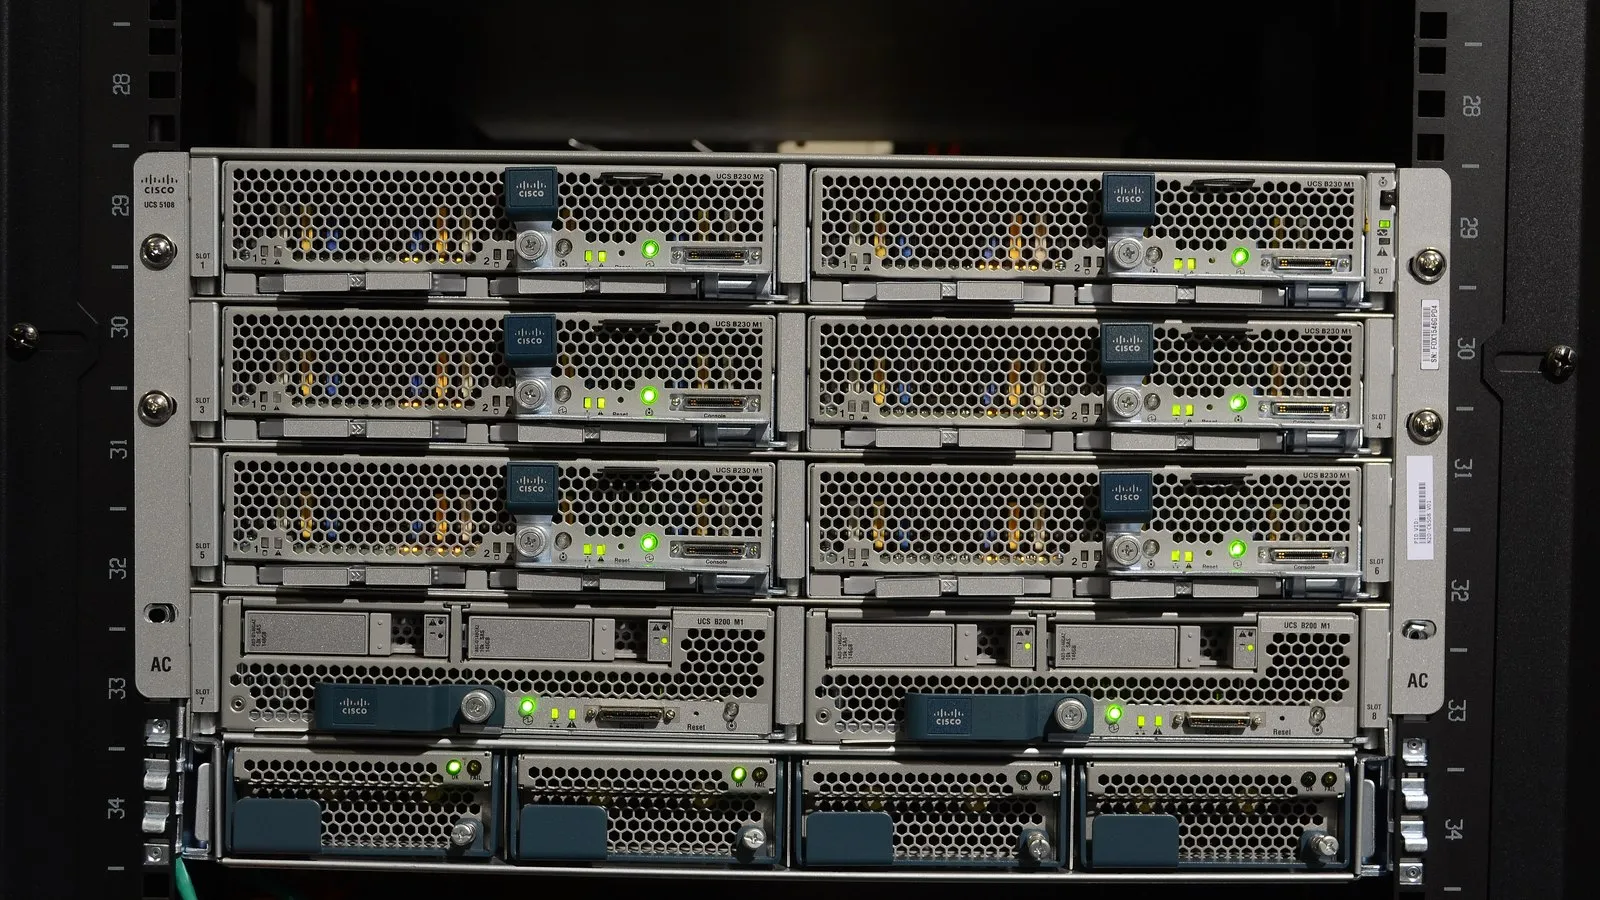
La vulnerabilità risiede nel modo in cui AsyncOS analizza la posta in arrivo. Un aggressore remoto senza credenziali può attivarla semplicemente inviando un'email appositamente predisposta attraverso un gateway vulnerabile: il normale compito dell'appliance di elaborare la posta è la superficie d'attacco. Lo sfruttamento riuscito porta a un'esecuzione SQL arbitraria e, da lì, all'esecuzione di comandi con privilegi di root sul sistema sottostante. Colpisce sia le appliance fisiche sia quelle virtuali, sia on-premise sia ospitate nel cloud; Cisco ha già aggiornato tutti i dispositivi Secure Email Cloud a una build corretta e ha contattato separatamente i clienti cloud i cui gateway mostravano segni di attività dannosa. Secure Email and Web Manager e Secure Web Appliance non sono interessati.
Le versioni corrette di Cisco sono AsyncOS 15.5.5-0141, 16.0.4-3021 e 16.5.0-780, con Cisco che raccomanda specificamente la linea 16.5.0-780: la build 16.0.4-3021 corregge questo bug ma non altri quattro problemi critici coperti da un advisory di hardening complementare. Poiché un gateway compromesso può consentire a un aggressore di cancellare le proprie tracce, i difensori non dovrebbero affidarsi esclusivamente ai log del dispositivo; la correlazione con la telemetria di firewall esterni e della rete fornisce un quadro più affidabile. Cisco e ricercatori esterni indicano i log di posta del gateway come punto di partenza, cercando istruzioni SQL che non dovrebbero mai comparire nella normale elaborazione dei messaggi.
Ogni appliance Secure Email Gateway ancora su una build AsyncOS non corretta è esposta a una compromissione non autenticata innescata da una singola email predisposta: non c'è alcuna schermata di login tra un aggressore e la falla. Inventaria ogni gateway negli ambienti gestiti, applica la 16.5.0-780 (o la correzione equivalente per il tuo ramo di versioni) ed esamina i log di posta alla ricerca di segni di sfruttamento precedente prima di considerare pulita l'appliance.
Fonti: Rapid7, SecurityWeek, CISA.