





















01
Necessari Sempre attivo
Indispensabili per il funzionamento del sito (login, preferenze, sicurezza). Sempre attivi.
La CVE-2026-21589 di Atlassian (CVSS 9.3) consente a un attaccante non autenticato di leggere file specifici nella web root dei prodotti Data Center self-hosted. Cloud è già corretto. Codice proof-of-concept e tentativi di sfruttamento sono arrivati entro un giorno dalla divulgazione. Versioni corrette e priorità per gli MSP.
Il 5 ottobre 2026 Atlassian ha inviato ai clienti Data Center un avviso «Action required» per CVE-2026-21589, una vulnerabilità critica di accesso arbitrario a file con punteggio CVSS 9.3. Secondo Atlassian, nel ticket CONFSERVER-104488, la falla consente a un attaccante non autenticato di accedere a file specifici nella directory radice dell'applicazione web. Per sfruttarla bisogna conoscere già il nome e il percorso esatti del file, e la falla non permette di elencare il contenuto delle directory. I prodotti Atlassian Cloud interessati sono già stati corretti e ai clienti Cloud non è richiesta alcuna azione.
Dopo la divulgazione il quadro è cambiato. Il 6 ottobre watchTowr Labs ha pubblicato un'analisi tecnica con codice proof-of-concept e, secondo SecurityWeek, la società di intelligence sugli exploit Previdian ha registrato tentativi di sfruttamento già dallo stesso giorno: 190 tentativi da 32 indirizzi IP in 10 Paesi entro l'8 ottobre. Rapid7 raccomanda di applicare la patch in via d'emergenza, fuori dai normali cicli di aggiornamento. Al 9 ottobre 2026 la CISA non ha inserito la CVE nel suo catalogo Known Exploited Vulnerabilities (KEV).
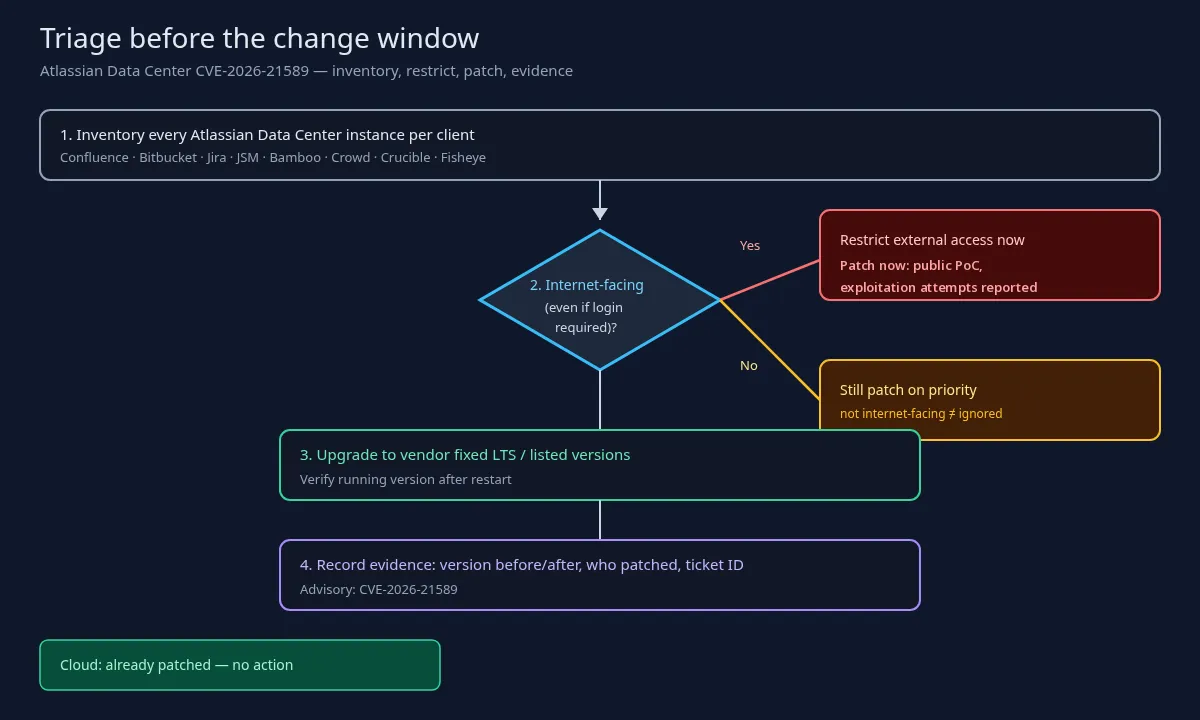
Le installazioni Data Center self-hosted di Confluence, Bitbucket, Jira Software, Jira Service Management, Bamboo, Crowd, Crucible e Fisheye richiedono attenzione subito. Per gli MSP il filtro di priorità è «esposto su internet e senza autenticazione», e il lavoro segue un ordine: inventario, limitazione dell'accesso esterno, aggiornamento alle versioni corrette indicate dal fornitore, poi controllo dei log.
Questo articolo riporta le versioni corrette, che cosa significa «accesso arbitrario a file» nei termini di Atlassian, la misura temporanea di togliere le istanze da internet e come distinguere questo avviso da notizie vicine. Non contiene istruzioni di attacco né percorsi di file.
Il riferimento è la sintesi di Atlassian. Nel ticket di avviso di Confluence l'azienda spiega che lo sfruttamento richiede di conoscere in anticipo il nome e il percorso esatti del file e che la falla non consente di enumerare o elencare il contenuto delle directory. Questi due limiti definiscono il rischio reale.
Sono limiti meno rassicuranti di quanto sembri. Atlassian avverte anche che in alcune configurazioni possono essere presenti file sensibili che aumentano il rischio. Le ricerche pubblicate dopo la divulgazione mostrano perché. Secondo SecurityWeek, nelle installazioni in cui Jira è integrato con Crowd, watchTowr è riuscita a leggere un file di configurazione che conserva in chiaro le credenziali applicative di Crowd e a usarle per ottenere privilegi di amministratore in Jira. Considerate backup, esportazioni o copie di configurazione inattese nella web root come problemi di igiene da risolvere dopo la patch. Questo articolo non indica percorsi.
Tra Cloud e Data Center la distinzione è netta. I prodotti Atlassian Cloud interessati sono stati corretti, Atlassian dice che le sue verifiche non hanno trovato prove di sfruttamento e ai clienti Cloud non è richiesta alcuna azione. Tutte le versioni Data Center precedenti a quelle corrette sono vulnerabili, e possono esserlo anche quelle a fine vita; Atlassian consiglia di passare a una versione LTS corretta o successiva. Atlassian classifica la falla come critica, CVSS 9.3.
Per la comunicazione con il cliente: i clienti hanno ricevuto un'email «Action required», i ticket di avviso di Atlassian hanno priorità Highest e il ticket di Confluence classifica il problema come path traversal (lettura/scrittura arbitraria). L'NVD indica la debolezza CWE-552, file o directory accessibili a soggetti esterni. Al cliente basta un messaggio più semplice: accesso non autenticato a file specifici se si conosce il percorso esatto, nessun elenco delle directory, Cloud già sistemato, codice di exploit pubblico, e le istanze Data Center vanno portate subito a una versione corretta.
Sullo stato dello sfruttamento: al momento della divulgazione l'avviso di Atlassian non riportava prove di sfruttamento. Da allora, come visto sopra, sono stati segnalati tentativi di attacco. Al 9 ottobre 2026 la CVE non è nel catalogo KEV della CISA, ma l'assenza dal KEV non è un motivo per aspettare. Considerate esposta qualsiasi istanza Data Center raggiungibile da internet e non ancora aggiornata.
Versioni corrette, come indicate nei ticket di avviso di Atlassian e nel record CVE, e coincidenti con la pagina di Rapid7 su CVE-2026-21589:
Ogni prodotto ha un proprio ticket di avviso Atlassian. Scaricate le versioni dal download center di Atlassian e leggete le note di rilascio di ciascun prodotto prima di aggiornare. Preferite le linee LTS corrette coperte dal vostro contratto di supporto. Non inventate scorciatoie del tipo «al sicuro se più vecchia di X»: Atlassian considera vulnerabili tutte le versioni precedenti a quelle corrette.
The Register ha riportato il 6 ottobre che l'email «Action required» è partita lunedì 5 ottobre e ha citato la raccomandazione di Atlassian: le istanze accessibili da internet, comprese quelle con autenticazione degli utenti, vanno isolate dall'accesso di rete esterno finché non si interviene. Una riga di contesto: Atlassian ha già deciso di dismettere i suoi prodotti Data Center, quindi questo ciclo di patch è anche l'occasione per verificare i tempi di migrazione del cliente.
Sette abitudini per un MSP che gestisce l'ambiente Atlassian di un cliente.
1. Inventario di ogni istanza Data Center gestita: hostname, prodotto, versione, responsabile, esposizione su internet sì o no, e che cosa protegge il login. L'istanza pilota dimenticata è quella che fa male.
2. Limitate subito l'accesso se l'istanza è esposta su internet e non aggiornata, anche quando richiede il login. La raccomandazione temporanea di Atlassian è togliere l'istanza da internet o bloccare l'accesso di rete esterno finché non si può applicare la patch.
3. Aggiornate a una delle versioni corrette in una finestra di modifica d'emergenza, non nella prossima finestra programmata, e verificate la versione in esecuzione su ogni nodo dopo il riavvio. La prova è la stringa di versione prima e dopo, non un ticket che dice soltanto «patchato».
4. Tenete un registro della modifica per il cliente: CVE-2026-21589, versione prima e dopo, ora dell'intervento, chi l'ha eseguito e una nota su eventuali esposizioni residue su internet.
5. Controllate i log. Rapid7 raccomanda di cercare segni di compromissione anche dopo la patch. Dal 6 ottobre sono stati segnalati tentativi di sfruttamento, quindi un'istanza esposta prima dell'aggiornamento merita una verifica.
6. Ripulite la web root dopo la patch: cercate backup, esportazioni o copie di configurazione inattese che non dovrebbero trovarsi lì. Questo articolo non indica percorsi.
7. Considerate temporanee le mitigazioni provvisorie. I ticket di avviso di Atlassian elencano mitigazioni tramite firewall, proxy e regole di riscrittura. Atlassian le definisce limitate e non sostitutive della patch. Questo articolo non le riproduce.
Una riga d'inventario richiede prodotto, versione in esecuzione, versione corretta di destinazione, indicatore di esposizione, responsabile e ticket di modifica, non un elenco di file. Lo YAML illustrativo qui sotto mostra la struttura; ogni nome è un segnaposto.
Distinguete questo avviso dalle notizie vicine.
Non è un incidente Cloud: Cloud è già corretto e Atlassian non chiede alcuna azione ai clienti Cloud. Al 9 ottobre 2026 non è nell'elenco KEV della CISA, ma sono stati segnalati tentativi di sfruttamento, quindi le istanze Data Center esposte vanno aggiornate subito.
Nel testo, nelle descrizioni delle immagini, nelle didascalie e nel codice di questo articolo non compaiono esempi di attacco, percorsi di file o URL di prova. Lo YAML d'inventario che segue contiene solo campi di prodotto e versione.
Per gli MSP che gestiscono anche altri strumenti di collaborazione, il filtro va tenuto stretto. Un nodo Confluence o Jira Data Center che risponde su un IP pubblico rientra in questo avviso, che ci sia o meno un modulo di login. Un'istanza raggiungibile solo da una rete privata richiede comunque la versione corretta, ma viene dopo la coda delle istanze esposte nella prima ora della finestra di modifica. Scrivete questa priorità nel ticket, così il team di reperibilità non deve inventarsi un ordine.
# atlassian-dc-inventory.yaml — one row per instance (no web-root paths)
- client: example-client
  product: confluence-data-center
  version_running: "10.2.18"          # example pre-fix
  target_fixed: "10.2.19"             # from Atlassian fixed list
  internet_facing: true
  interim_control: "external-access-restricted"
  owner: msp-platform
  change_ticket: CHG-0000
  advisory: CVE-2026-21589
I fatti principali. CVE-2026-21589, CVSS 9.3: secondo Atlassian, accesso non autenticato a file specifici nella radice dell'applicazione web quando se ne conoscono nome e percorso esatti, senza elenco delle directory. Cloud è già corretto. Il codice proof-of-concept è pubblico dal 6 ottobre e sono stati segnalati tentativi di sfruttamento; al 9 ottobre 2026 la CVE non è nel catalogo KEV della CISA. Le versioni corrette sono elencate sopra. Azioni per gli MSP: inventario, limitazione delle istanze esposte, patch, controllo dei log, registrazione della modifica.
Fonti: Atlassian, CONFSERVER-104488 e i ticket di avviso degli altri prodotti; record CVE-2026-21589; Rapid7, scheda nel database delle vulnerabilità e analisi Emergent Threat Response (7 ottobre 2026); Simon Sharwood, The Register (6 ottobre 2026); Eduard Kovacs, SecurityWeek (8 ottobre 2026); CISA, catalogo Known Exploited Vulnerabilities.