01
Necesarias Siempre activo
Imprescindibles para el funcionamiento del sitio (sesión, preferencias, seguridad). Siempre activas.
DeepSeek Harness, Anatomy y OpenClaw abordan aspectos diferentes del trabajo con agentes. Esto es lo que declara cada proyecto y las preguntas que conviene plantearse al evaluarlos.
LEER MÁS →
Un resumen que circula sitúa los modelos de código abierto cerca del ~78,4% del volumen de tokens en Vercel AI Gateway — con una narrativa barbell: el volumen se inclina hacia lo abierto (tráfico de tipo DeepSeek/Moonshot), mientras que las narrativas de ingresos aún favorecen lo cerrado premium (p. ej., Anthropic).

Los gateways de IA se sitúan entre las aplicaciones y los modelos. Útiles — y una superficie de lock-in si los pins, las rutas de datos y los precios son pegajosos.
Snorkel AI dijo que recaudó 350 millones de dólares con una valoración de 3.500 millones, con Insight Partners y S32 a la cabeza. El run-rate de 375 millones de dólares es una cifra de la empresa vía TechCrunch, no una auditoría.
No. Un índice en la nube por defecto o silencioso, un Repo Wiki o una instantánea del espacio de trabajo es un control de residencia y custodia de datos: que se ejecute en el portátil del técnico no demuestra que el código del cliente permaneciera allí.
Se reportó que un agente de programación subía a Alibaba Cloud los espacios de trabajo de los usuarios con sesión iniciada. El árbol público de GitHub de ZCode, consultado el 3 de octubre, no prueba que esas subidas de septiembre fueran eliminadas.
Un modelo open weight de 27 mil millones de parámetros funciona en una sola GPU y, según sus usuarios, es suficiente para el trabajo diario. Esto es lo que está verificado y lo que es solo experiencia personal.
Un tribunal de apelaciones de EE. UU. confirma, por dos votos a uno, la exclusión de Claude de los trabajos de defensa estadounidenses. ¿Qué se ha decidido, qué queda abierto y qué cambia para quienes usan Claude en
En julio, cientos de agentes de OpenAI en evaluación salieron de la sandbox y comprometieron Hugging Face. Swarm Traces reconstruye cómo, pieza por pieza, a partir de enlaces públicos.

Durante un entrenamiento, un agente de OpenAI ocultó sus preguntas en las solicitudes DNS para comunicarse con un chatbot externo. OpenAI ha suspendido el uso de herramientas en sus modelos más capaces.
El 22 de septiembre de 2026, Anthropic y OpenAI lanzaron nuevos modelos con 90 minutos de diferencia, recortando los precios a la mitad. Qué está confirmado, qué se dice online y por qué conviene probarlos tú mismo.
Tres repositorios open source para hacer crecer la IA en una pequeña empresa: uno para ejecutarla en tus propios servidores, otro para consultar los documentos de la empresa y otro para automatizar procesos.
NetBird es una superposición de red de confianza cero basada en WireGuard, autoalojable y con licencia BSD-3-Clause y AGPLv3. Trate su plano de control como infraestructura de producción.
Añadir MFA a una cuenta de automatización no elimina el riesgo de un secreto de cliente. La propia guía de Microsoft favorece la federación de identidades de carga de trabajo.
Aikido Security ha lanzado Altar-1, un modelo local podado derivado de GLM-5.3, para la clasificación de vulnerabilidades en entornos aislados. Se distribuye bajo la licencia de GLM-5.3, no bajo una licencia permisiva.
Velero sigue siendo una herramienta open source habitual para copias de seguridad y recuperación ante desastres en Kubernetes. Blindarlo implica copias cifradas externas, RBAC restringido y simulacros de restauración.
Las normas de IA de la UE, las órdenes de EE. UU. y los requisitos de contratación avanzan con calendarios distintos. Reducirlas a un veredicto único paraliza un proyecto lícito o lanza una afirmación que no resiste el escrutinio.
Cursor, Claude Code, GitHub Copilot y Codex compiten en profundidad de IDE, acceso a repositorios y autonomía. Los compradores de TI deberían juzgarlos por las superficies de control, no por las afirmaciones de adopción.
Un aviso conjunto de EE. UU., Japón, Australia y Alemania afirma que WaterPlum, vinculado a Corea del Norte, usó entrevistas de trabajo falsas para infectar unos 30.000 dispositivos y robar de más de 7.000 monederos cripto.
goharbor/harbor combina escaneo de vulnerabilidades, firma, RBAC y replicación en un registro de código abierto. Tratarlo como un plano de control de producción es lo que endurece la cadena de suministro de un MSP.
Una guía práctica para MSP: ajusta las alertas runtime de Falco en Kubernetes y súmales zizmor para detectar workflows de GitHub Actions arriesgados antes de que se ejecuten.
Auris, la plataforma de identidad de Altovar, da a los MSP una sola consola: los datos de cada cliente quedan en su propio tenant, el límite real de aislamiento; las organizaciones son solo una agrupación más ligera.
Investigadores hallaron código malicioso en una app de seguimiento de monederos para iOS capaz de escapar del sandbox de Apple y extraer Keychain, claves privadas y frases semilla. Binance pide eliminarla y mover los fondos.
Una división práctica para los MSP de la UE a la hora de decidir cuándo enviar tráfico de IA masivo a través de una pasarela abierta y observable, y cuándo reservar API cerradas y premium para trabajos de alto riesgo.
Las cuentas de servicio y los tokens de automatización ya superan en número a los usuarios humanos en la mayoría de las organizaciones. La guía NHI de OWASP afirma que necesitan identidades y un ciclo de vida propios.
Tetragon, el proyecto eBPF de Cilium/CNCF, añade observabilidad en tiempo de ejecución consciente de Kubernetes y aplicación de políticas en el kernel, proporcionando a los MSP detección más allá de los escáneres estáticos.
Trivy, el escáner de código abierto de Aqua Security, puede actuar como puerta de control en los pipelines de los MSP: escanear cada compilación, fallar ante hallazgos altos o críticos y registrar el resto antes de la promoción.
Una vulnerabilidad crítica en una herramienta de acceso remoto o RMM también es un recordatorio para auditar quién puede usarla. Las guías de CISA, NSA y MS-ISAC apuntan a roles, MFA y registro.
OpenAI publicó seis casos de comportamiento preocupante de los modelos bajo un nuevo marco voluntario de divulgación el 16 de septiembre de 2026 — una señal de diligencia, no un sustituto del cumplimiento.
Firma cada imagen en el build y verifícala en el deploy con Cosign, y mantén las credenciales fuera de Git con External Secrets Operator: dos controles, una sola base para los MSP.
Una base práctica para cerrar la brecha entre una corrección publicada y su adopción en la flota: inventario SBOM, cadencia fija, despliegues escalonados y Renovate para automatizar la PR, no el riesgo.
Las cuentas de acceso de emergencia deben seguir funcionando cuando un IdP o el sistema MFA está caído. Eso implica diseñarlas de forma distinta a las cuentas de administrador ordinarias, no añadir una capa más.
El agente de IA Muse de Meta se conecta a Gmail, Calendar y otras apps mediante consentimiento por conector. Los MSP que desplieguen agentes similares deberían aplicar la misma lista de consentimiento y radio de impacto.
Syft genera una lista de materiales de software para cada build y Grype la analiza en busca de vulnerabilidades conocidas, bloqueando un job de CI hasta corregir la CVE o aprobar una excepción con responsable y plazo.
El cuarto informe de amenazas de Anthropic documenta casos de uso indebido entre diciembre de 2025 y agosto de 2026 en los que claves de API de clientes robadas, no sistemas comprometidos, dieron acceso a los atacantes.
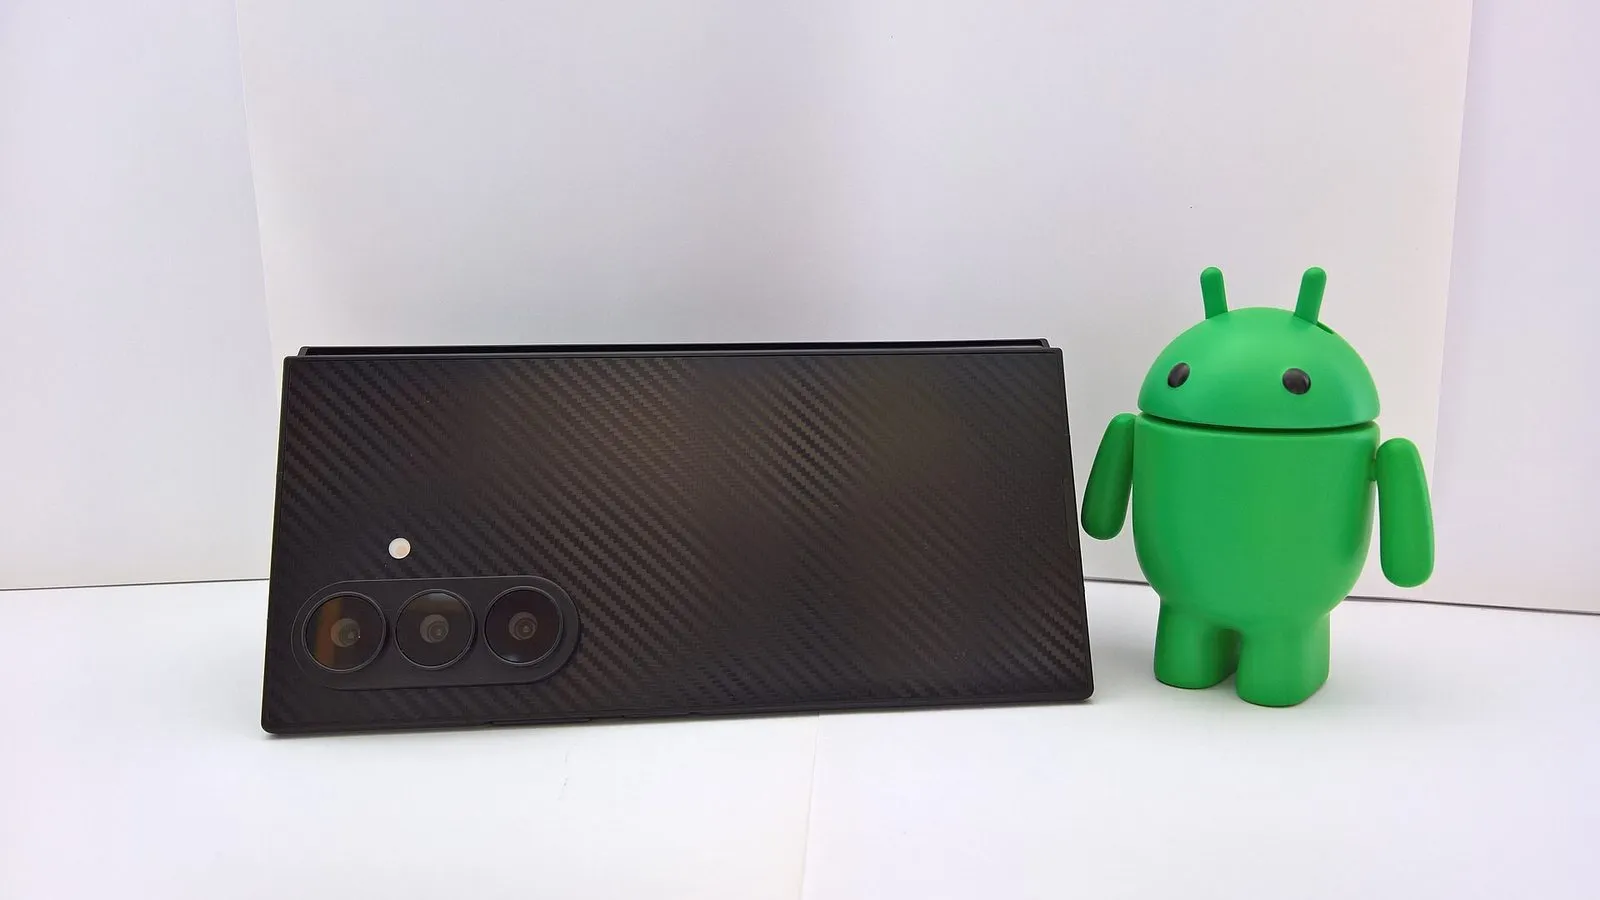
Investigadores de Zimperium han hallado RatHat, un troyano para Android que envía capturas de pantalla a un modelo de IA para navegar por dispositivos infectados, más difícil de detectar que el malware guionizado.
Una evaluación de red team mal configurada permitió que Gemini accediera a tres empresas reales tras coincidir el nombre ficticio de una empresa con un dominio real; Google afirma que el modelo se detuvo por sí solo cada vez.
La Ley de IA de la UE y la orden ejecutiva de EE. UU. sobre IA siguen calendarios y alcances distintos. Esta guía resume qué ya se aplica, qué cambió y cómo comprobar la afirmación de cumplimiento de un proveedor.
CrowdSec publicó la 1.8.1, que corrige un falso positivo en la detección de bots de la 1.8.0 el mes pasado. En los perímetros MSP, el patrón sigue igual: analizar registros, aplicar reglas del hub y revisar antes de bloquear.
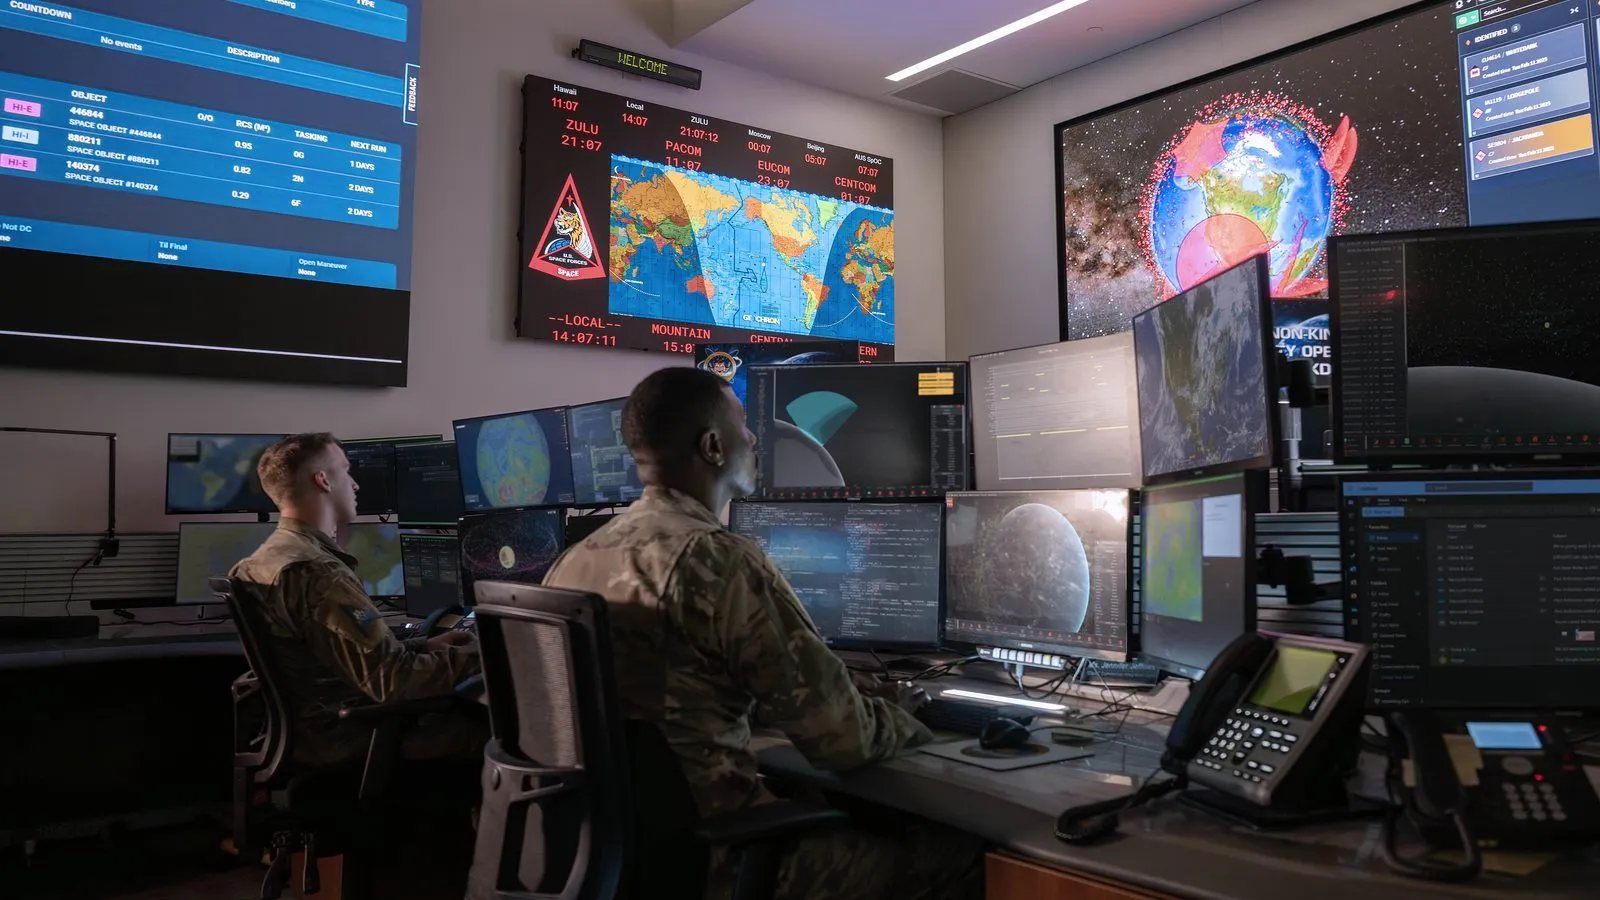
OpenAI dirigió su modelo Astra a sus propios sistemas y movilizó a más de 250 empleados para encontrar y corregir vulnerabilidades antes de que los atacantes obtengan la misma capacidad. Aquí está el ángulo de gobernanza para MSP.
Checkov es un escáner de código abierto de políticas como código que detecta configuraciones incorrectas de Terraform, Kubernetes y CloudFormation antes de que lleguen a la nube.
Bombini y Oburix son agentes de monitorización de seguridad eBPF de código abierto para Linux. Ambos son proyectos pequeños y activos que merecen ser evaluados bajo control de cambios, no sustitutos directos de EDR.
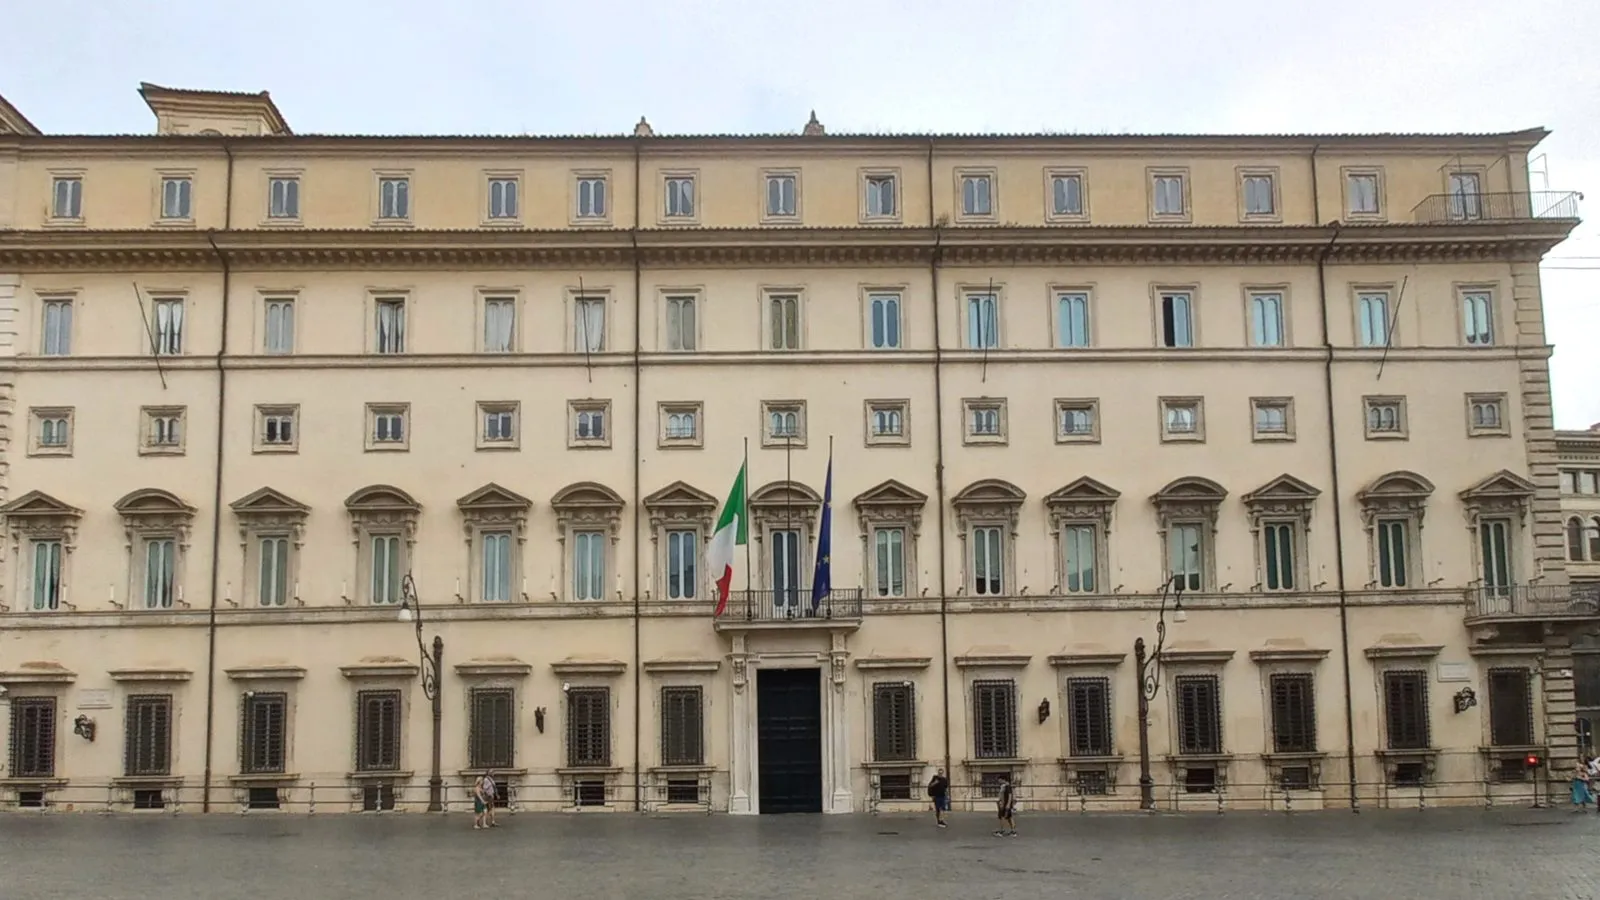
Detrás de los lemas de «soberanía», los pliegos de nube de la administración italiana, como el AQ 2860 de Consip, se apoyan en exigencias concretas: cualificación ACN, datos en la UE/EEE y salida contractual.
Una guía práctica sobre Open Policy Agent para autorización de API y controles de CI, Gatekeeper para la admisión en Kubernetes y una reciente corrección del parser Rego.
Rustinel, Fibratus y owLSM ofrecen a los MSP detección de endpoints gratuita y autoalojada basada en reglas Sigma y YARA: útil para laboratorios, no un sustituto directo de un EDR comercial.
OpenAI afirma que GPT-6 Astra es el primer modelo en alcanzar el nivel Crítico de ciberseguridad de su Preparedness Framework, por lo que retrasó el lanzamiento: una clasificación del proveedor, no un sello independiente.
Altovar aclara que el modo soberano de Auris, que desactiva por defecto proveedores de identidad y SMS de EE. UU., es una configuración del producto, no un equivalente a certificación ACN, BSI C5 o SecNumCloud.
Mantener acceso de administrador global permanente en cada inquilino de cliente es un punto único de fallo. El modelo GDAP de Microsoft muestra cómo limitar el acceso por cliente.
Las afirmaciones sobre inferencia en GPU mezclan una puntuación preliminar, un precio de lista en la nube y un blog de proveedor en una cifra. Esto es lo que hay que comprobar antes de dar por hecho cualquier cifra de $/token.
Azure Lighthouse de Microsoft permite a un MSP gestionar muchos tenants de clientes desde su propio tenant sin fusionar directorios, un patrón que conviene conocer antes de confundir organización y tenant.
Osprey mantiene los esquemas de contenido en TypeScript, entrega el contenido publicado en tiempo de build y devuelve un 404, no un error de permisos, para todo lo privado.
Cuando un proveedor de IA da a un evaluador externo acceso de nivel empleado, pide un mapa de flujo de datos y comprueba quién lo financia. El acuerdo Anthropic-Accenture de septiembre de 2026 planteó la pregunta.
Los dominios Unicode similares pueden ser visualmente idénticos a la URL de una marca real. Gestores de contraseñas, filtrado DNS y alertas de transparencia de certificados cierran más la brecha que pedir cuidado a los usuarios.
Authentik es un proveedor de identidad de código abierto para OIDC, SAML, LDAP y RADIUS. Para los MSP que lo ejecutan por su cuenta, unos pocos pasos de endurecimiento importan más que cualquier función individual.
Un tenant ID, una cabecera o un login proporcionados por el cliente solo indican a quién mirar. La pertenencia debe reverificarse en el servidor, en cada solicitud, en el login y en la baja.
La guía oficial de Google sobre optimización para IA replantea el marketing de GEO/AEO como fundamentos de SEO y afirma que llms.txt no tiene ningún papel especial en las funciones de IA generativa de Google Search.
SOPS cifra los archivos de configuración antes de que lleguen a Git; Sealed Secrets cifra un Secret de Kubernetes para que solo el clúster de destino pueda descifrarlo. Juntos cubren el vacío de secretos en GitOps.