





















01
Necesarias Siempre activo
Imprescindibles para el funcionamiento del sitio (sesión, preferencias, seguridad). Siempre activas.
CVE-2026-76461, una inyección SQL crítica en Cisco Secure Email Gateway, incumplió su plazo del 17 de septiembre de CISA. Un solo correo manipulado puede dar a un atacante acceso root, sin necesidad de iniciar sesión.
Una falla crítica en Secure Email Gateway de Cisco ya ha superado el plazo que las autoridades estadounidenses fijaron para corregirla. CVE-2026-76461 es una vulnerabilidad de inyección SQL en el software AsyncOS que ejecuta el gateway, y la Agencia de Ciberseguridad e Infraestructura de Estados Unidos la añadió a su catálogo de Vulnerabilidades Explotadas Conocidas el 14 de septiembre de 2026 —el mismo día en que Cisco la divulgó— porque los atacantes ya la estaban explotando antes de que existiera el aviso. El plazo federal de corrección era el 17 de septiembre; ya ha vencido.
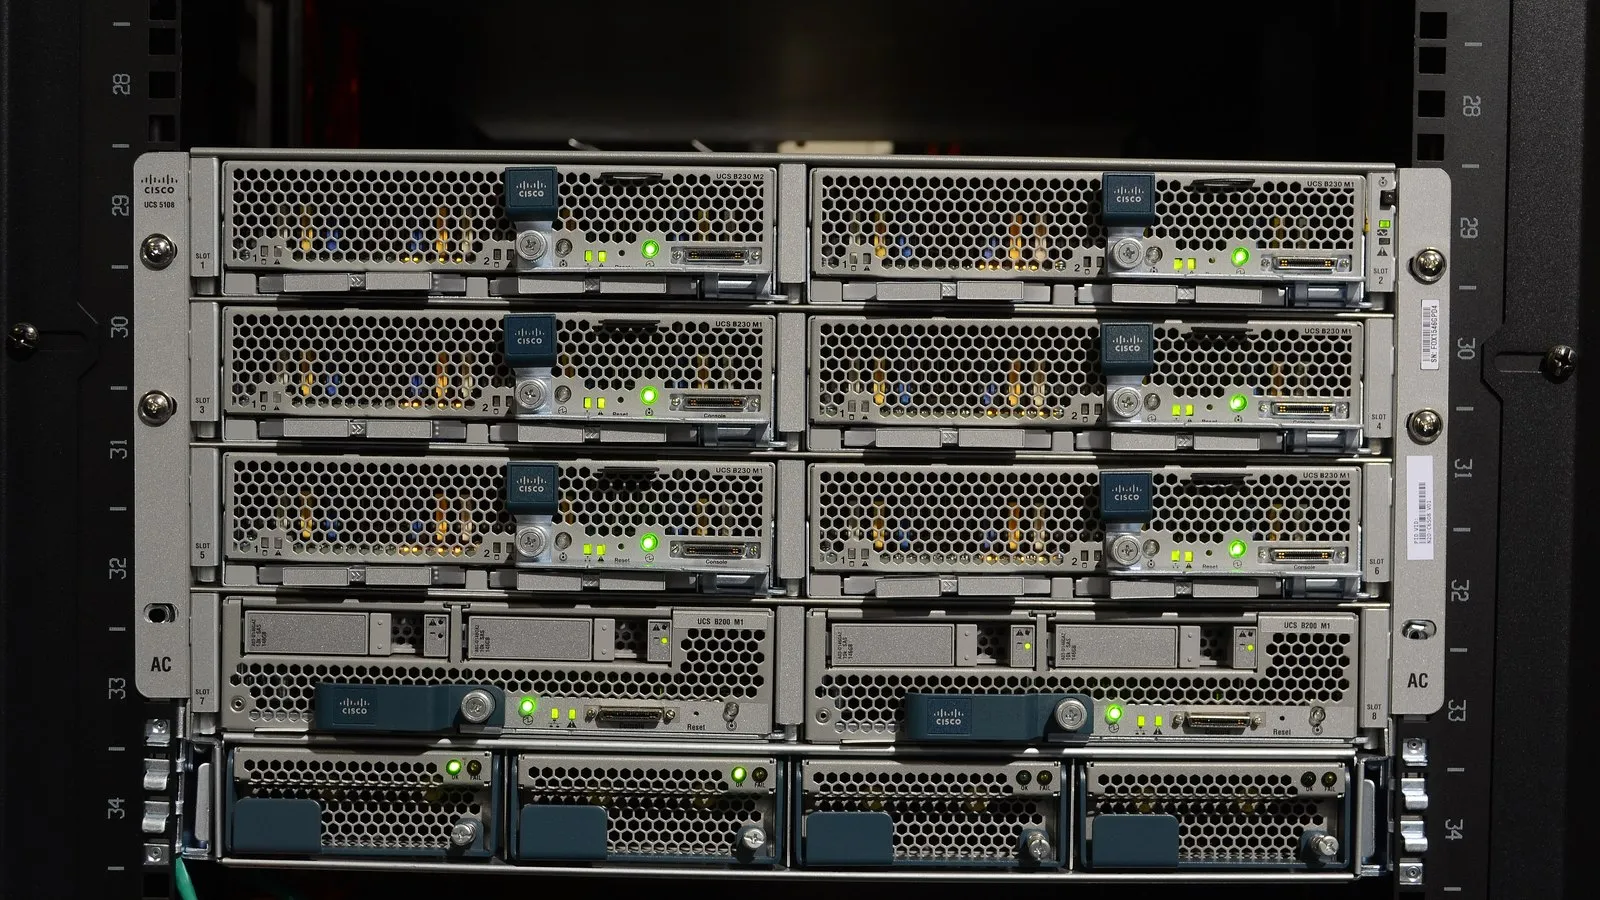
La vulnerabilidad se encuentra en la forma en que AsyncOS analiza el correo entrante. Un atacante remoto sin credenciales puede activarla simplemente enviando un correo especialmente manipulado a través de un gateway vulnerable: la tarea normal del dispositivo de procesar el correo es la superficie de ataque. Una explotación exitosa conduce a una ejecución SQL arbitraria y, a partir de ahí, a la ejecución de comandos con privilegios de root en el sistema subyacente. Afecta tanto a los dispositivos físicos como a los virtuales, ya sean locales o alojados en la nube; Cisco ya ha actualizado todos los dispositivos de Secure Email Cloud a una versión corregida y se ha puesto en contacto por separado con los clientes de la nube cuyos gateways mostraban indicios de actividad maliciosa. Secure Email and Web Manager y Secure Web Appliance no se ven afectados.
Las versiones corregidas de Cisco son AsyncOS 15.5.5-0141, 16.0.4-3021 y 16.5.0-780, y Cisco recomienda específicamente la línea 16.5.0-780: la versión 16.0.4-3021 cierra este fallo, pero no otros cuatro problemas críticos recogidos en un aviso de endurecimiento complementario. Dado que un gateway comprometido puede permitir a un atacante borrar su propio rastro, los defensores no deberían depender únicamente de los registros del propio dispositivo; correlacionar con la telemetría externa del cortafuegos y de la red ofrece una imagen más fiable. Cisco e investigadores externos señalan los registros de correo del gateway como punto de partida, buscando sentencias SQL que nunca deberían aparecer en el procesamiento normal de mensajes.
Cada dispositivo Secure Email Gateway que siga con una versión de AsyncOS sin parchear está expuesto a una compromisión sin autenticación provocada por un solo correo manipulado: no hay ninguna pantalla de inicio de sesión entre el atacante y la falla. Inventaríe todos los gateways en los entornos gestionados, aplique la versión 16.5.0-780 (o la corrección equivalente para cada rama) y revise los registros de correo en busca de indicios de explotación previa antes de considerar el dispositivo limpio.
Fuentes: Rapid7, SecurityWeek, CISA.