





















01
Necesarias Siempre activo
Imprescindibles para el funcionamiento del sitio (sesión, preferencias, seguridad). Siempre activas.
OpenAI dirigió su modelo Astra a sus propios sistemas y movilizó a más de 250 empleados para encontrar y corregir vulnerabilidades antes de que los atacantes obtengan la misma capacidad. Aquí está el ángulo de gobernanza para MSP.
OpenAI ha creado lo que denomina una Fábrica de Defensa: una operación interna que utiliza sus propios agentes de IA, impulsados por un modelo centrado en seguridad llamado Astra, para encontrar y corregir continuamente vulnerabilidades en sus sistemas antes de que lo hagan los atacantes externos. La compañía lo describe como una respuesta a una ventaja específica y cada vez más reducida —lo que denomina la «ventana del defensor»—, el periodo durante el cual los defensores tienen acceso directo a su propio código fuente e infraestructura, además de acceso temprano a modelos avanzados, antes de que una capacidad cibernética similar esté ampliamente disponible para los atacantes a través de modelos de peso abierto.
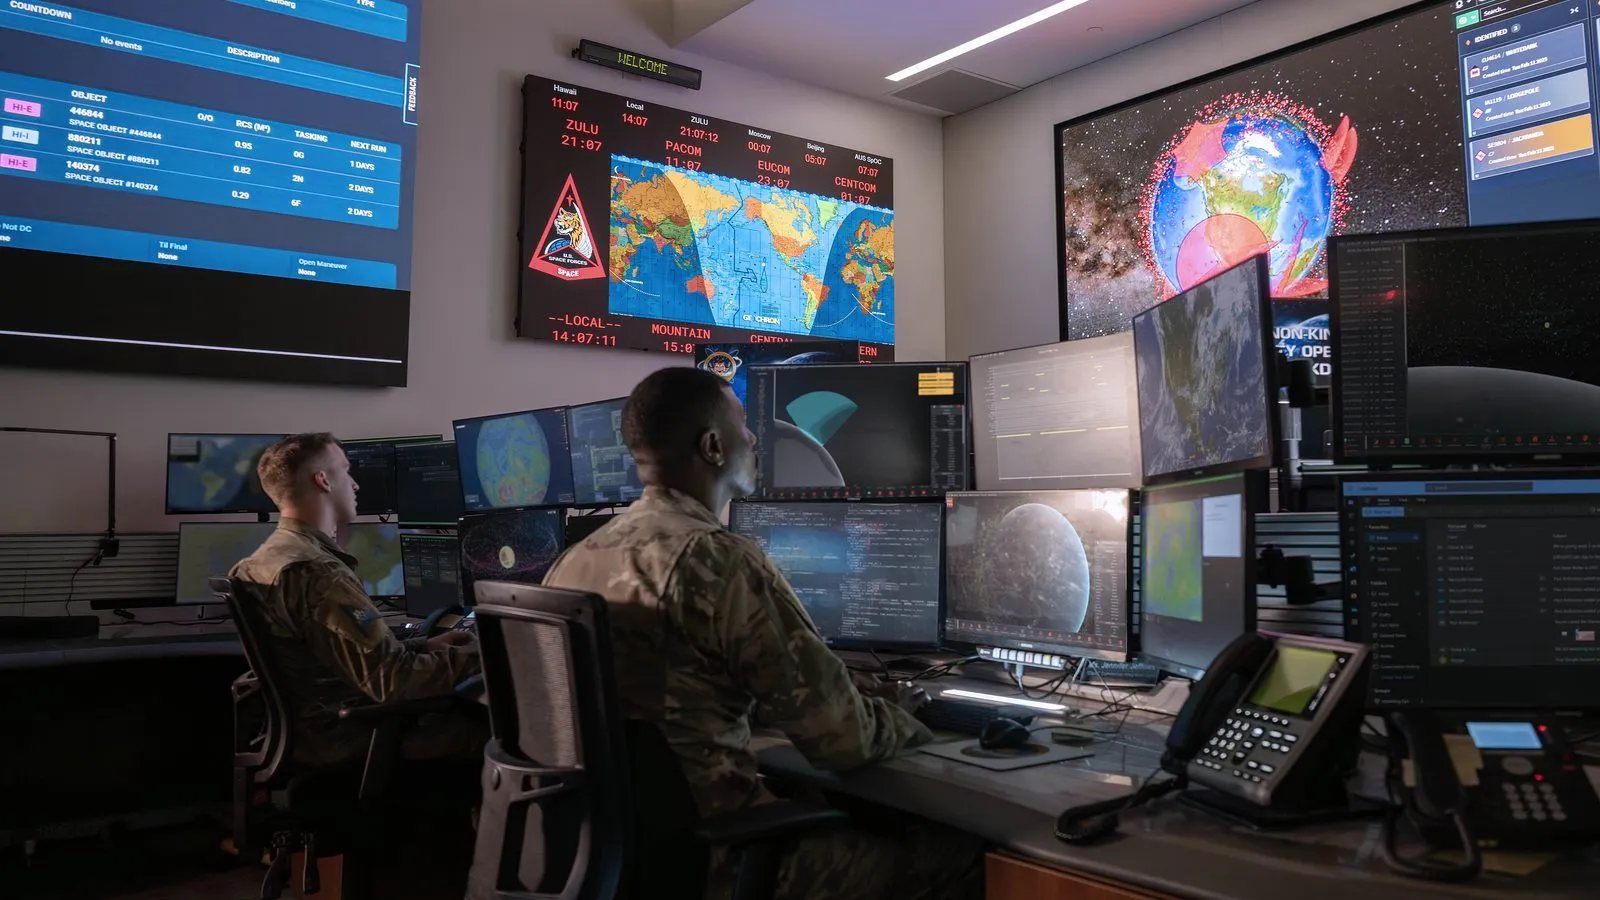
El presidente de OpenAI, Greg Brockman, describió cómo dirigió Astra a los propios sistemas de producción de OpenAI hasta que se agotaron las vulnerabilidades que podía encontrar. «Destinamos el 25 % de nuestros ingenieros de producción y dijimos: “Lo sentimos, todos vuestros proyectos están en pausa. Ahora vais a defender... Vais a usar los modelos para encontrar todos los agujeros”», afirmó Brockman. El esfuerzo encontró y corrigió varios problemas graves antes de saturarse —alcanzando, según la evaluación de OpenAI, todos los problemas críticos que Astra era capaz de detectar—. La iniciativa surgió, según se informa, de un sprint interno de seguridad que movilizó a más de 250 personas en cientos de áreas de servicio con la urgencia de una respuesta a incidentes.
Una Fábrica de Defensa conecta agentes de IA con las herramientas de seguridad y desarrollo existentes —GitHub, GitLab, Snyk, Semgrep, Tenable, Jira, Linear, ServiceNow y otras, a través de API, herramientas de línea de comandos e integraciones con Model Context Protocol— y los ejecuta en cinco etapas: inventariar los sistemas que necesitan evaluación, descubrir posibles vulnerabilidades, validar dinámicamente cuáles son reales, asignar una propiedad clara para la corrección y verificar la solución posteriormente.
Para los proveedores de servicios gestionados, la cuestión relevante no es cómo ejecutar herramientas de seguridad ofensiva, sino cómo gobernar el acceso a modelos de IA defensivos cada vez más capaces en infraestructuras orientadas al cliente. Eso significa tratar los modos de seguridad de alta capacidad del mismo modo que cualquier otra herramienta con privilegios elevados: controlados mediante gestión de cambios, requiriendo ticket y aprobación dual antes de activarse en un inquilino gestionado, con registros de acciones conservados y revisables. El marco de OpenAI —usar modelos de frontera para cerrar brechas de seguridad antes de que los atacantes dispongan de herramientas equivalentes— solo se sostiene para un defensor si los controles de acceso en torno a esa capacidad son tan estrictos como la propia capacidad.
Se trata de un concepto real y sustancial de operaciones de seguridad de OpenAI, no de un rumor ni de comentarios en redes sociales: la compañía publicó un manual completo junto con el anuncio. Los MSP que evalúen la gestión de vulnerabilidades asistida por IA deberían analizar el modelo de gobernanza con la misma atención que la capacidad, ya que el mismo enfoque de escaneo continuo que detecta errores más rápido puede crear también una nueva superficie de acceso elevado si no se controla con cuidado.
Fuentes: OpenAI, Cybersecurity News.