





















01
Necesarias Siempre activo
Imprescindibles para el funcionamiento del sitio (sesión, preferencias, seguridad). Siempre activas.
CISA añadió CVE-2026-7273, vulnerabilidad explotada en conmutadores Zyxel GS1900, a su catálogo KEV. Las agencias federales de EE. UU. deben parchear antes del 24/09/2026; casi 1.000 dispositivos ya están comprometidos.
CISA añadió CVE-2026-7273, un desbordamiento de búfer basado en pila en el componente CGI de los conmutadores de la serie Zyxel GS1900, a su catálogo de Vulnerabilidades Explotadas Conocidas el 21 de septiembre de 2026. La vulnerabilidad, con una puntuación CVSS de 8,8, permite a un atacante no autenticado en la red local enviar una solicitud HTTP manipulada para ejecutar comandos del sistema operativo en el conmutador. Según la Directiva Operativa Vinculante 26-04, las agencias civiles federales de EE. UU. deben remediarla antes del 24 de septiembre de 2026, un plazo que se aplica a las agencias federales, no a todas las organizaciones que utilizan el hardware afectado.
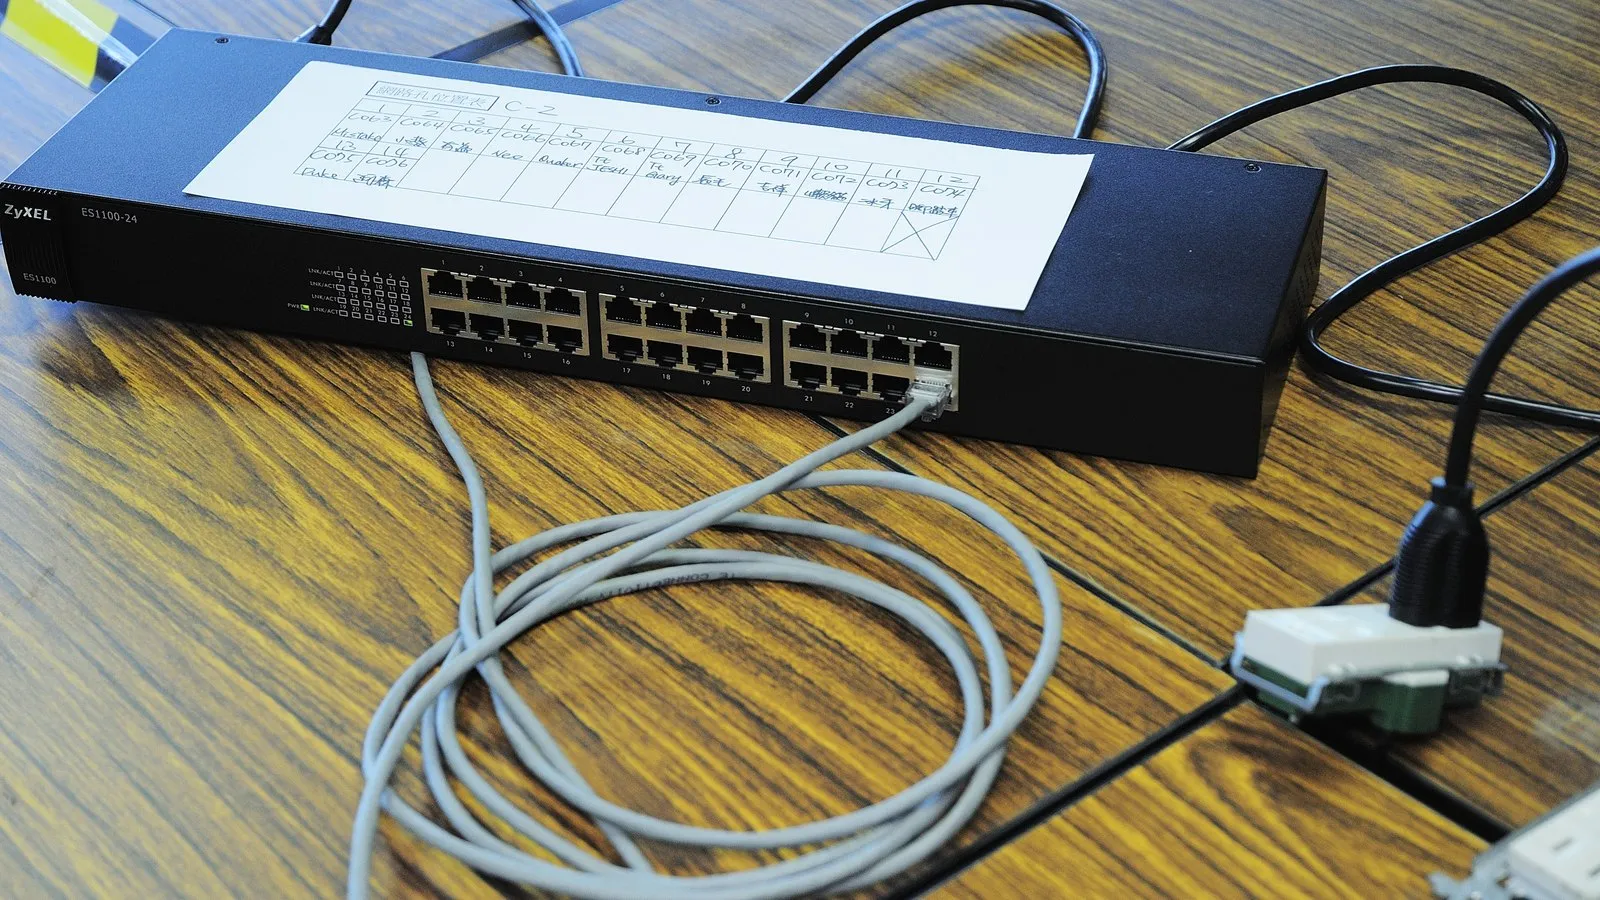
La incorporación al catálogo de CISA se produce tras informes que indican que un presunto actor de habla china ha estado explotando la vulnerabilidad desde el 17 de agosto de 2026, comprometiendo casi 1.000 conmutadores Zyxel en 48 países, incluidos Estados Unidos, Italia, Taiwán y Francia. Según esos informes, el atacante utilizó el exploit para ejecutar un cliente TFTP, descargar un script recolector de Python ofuscado y exfiltrar datos de configuración del dispositivo y credenciales de root con hash. Aproximadamente 560 de los dispositivos comprometidos todavía tenían credenciales predeterminadas de fábrica, de las que no depende la gravedad de la vulnerabilidad, pero que facilitan un compromiso posterior.
El aviso cubre los modelos GS1900-8, -8HP, -10HP, -16, -24, -24E, -24EP, -24HPv2, -48 y -48HPv2. Zyxel publicó firmware corregido para la línea afectada en junio de 2026; aplicarlo es la única remediación completa, ya que la vulnerabilidad se encuentra en el CGI de gestión del conmutador y no en un ajuste que pueda simplemente desactivarse.
El plazo federal es un mínimo, no un máximo: con explotación activa ya documentada contra casi 1.000 dispositivos, cualquier organización que utilice conmutadores GS1900 tiene motivos para parchear en el mismo calendario.
Fuentes: CISA — incorporación al catálogo KEV, 21 de septiembre de 2026, The Hacker News — vulnerabilidad de Zyxel bajo explotación activa.