01
Necessários Sempre ativo
Indispensáveis para o funcionamento do site (sessão, preferências, segurança). Sempre ativos.
Investigação de segurança e notas de hardening sobre ferramentas, ameaças e práticas relevantes para MSPs e equipas de TI.
Não. Um índice na nuvem predefinido ou silencioso, um Repo Wiki ou um instantâneo do espaço de trabalho é um controlo de residência e de custódia: executar no portátil do técnico não prova que o código do cliente ficou lá.
Noticiou-se que um agente de programação fazia upload dos espaços de trabalho de usuários com sessão iniciada para a Alibaba Cloud. A árvore pública do ZCode no GitHub, consultada em 3 de outubro, não prova que esses uploads de setembro tenham sido excluídos.
Adicionar MFA a uma conta de automatização não elimina o risco de um segredo de cliente de longa duração. A própria orientação da Microsoft favorece a federação de identidades de carga de trabalho.

A Aikido Security lançou o Altar-1, um modelo local podado derivado do GLM-5.3, para triagem de vulnerabilidades em ambientes isolados. É distribuído sob a licença do GLM-5.3.
As contas de acesso de emergência têm de continuar a funcionar quando um IdP ou o MFA fica indisponível. Isso significa concebê-las de forma diferente das contas de administrador comuns, e não acrescentar mais uma camada.
Uma avaliação de equipa vermelha mal configurada permitiu que o Gemini chegasse a três empresas reais, depois de o nome fictício de uma empresa coincidir com um domínio real; a Google diz que o modelo se deteve sozinho sempre.
O agente de IA Muse da Meta liga-se ao Gmail, Calendário e outras apps através de consentimento por conector. Os MSP que implementam agentes semelhantes devem aplicar a mesma lista de consentimento e raio de impacto.
O acesso permanente de administrador global a todos os inquilinos dos clientes constitui um ponto único de falha. O modelo GDAP da Microsoft mostra, em alternativa, como delimitar o acesso por cliente.
Um alerta conjunto dos EUA, Japão, Austrália e Alemanha indica que o WaterPlum, ligado à Coreia do Norte, usou falsas entrevistas de emprego para infetar ~30.000 dispositivos e roubar de mais de 7.000 carteiras cripto.
Uma vulnerabilidade crítica numa ferramenta de acesso remoto ou RMM é também um lembrete para auditar quem a pode utilizar. A orientação da CISA, NSA e MS-ISAC aponta para funções, MFA e registo.
Um guia prático para MSP: ajuste as regras de runtime do Falco para Kubernetes e combine-as com o zizmor para detetar workflows do GitHub Actions arriscados antes de serem executados.
O Syft gera uma lista de materiais de software para cada build e o Grype analisa-a em busca de vulnerabilidades conhecidas, bloqueando um job de CI até corrigir a CVE ou aprovar uma exceção com responsável e prazo.
Um guia prático sobre Open Policy Agent para autorização de API e verificações de CI, Gatekeeper para admissão no Kubernetes e uma recente correção do parser Rego.
O quarto relatório de ameaças da Anthropic documenta casos de uso indevido de dezembro de 2025 a agosto de 2026, nos quais chaves de API de clientes roubadas, e não sistemas comprometidos, deram acesso aos atacantes.
As identidades não humanas podem ultrapassar largamente as humanas nas empresas modernas. A Cloud Security Alliance descreve riscos próprios de governação e ciclo de vida.
Domínios Unicode semelhantes podem ser visualmente idênticos ao URL de uma marca real. Gestores de palavras-passe, filtragem de DNS e alertas de certificados colmatam mais a lacuna do que pedir atenção aos utilizadores.
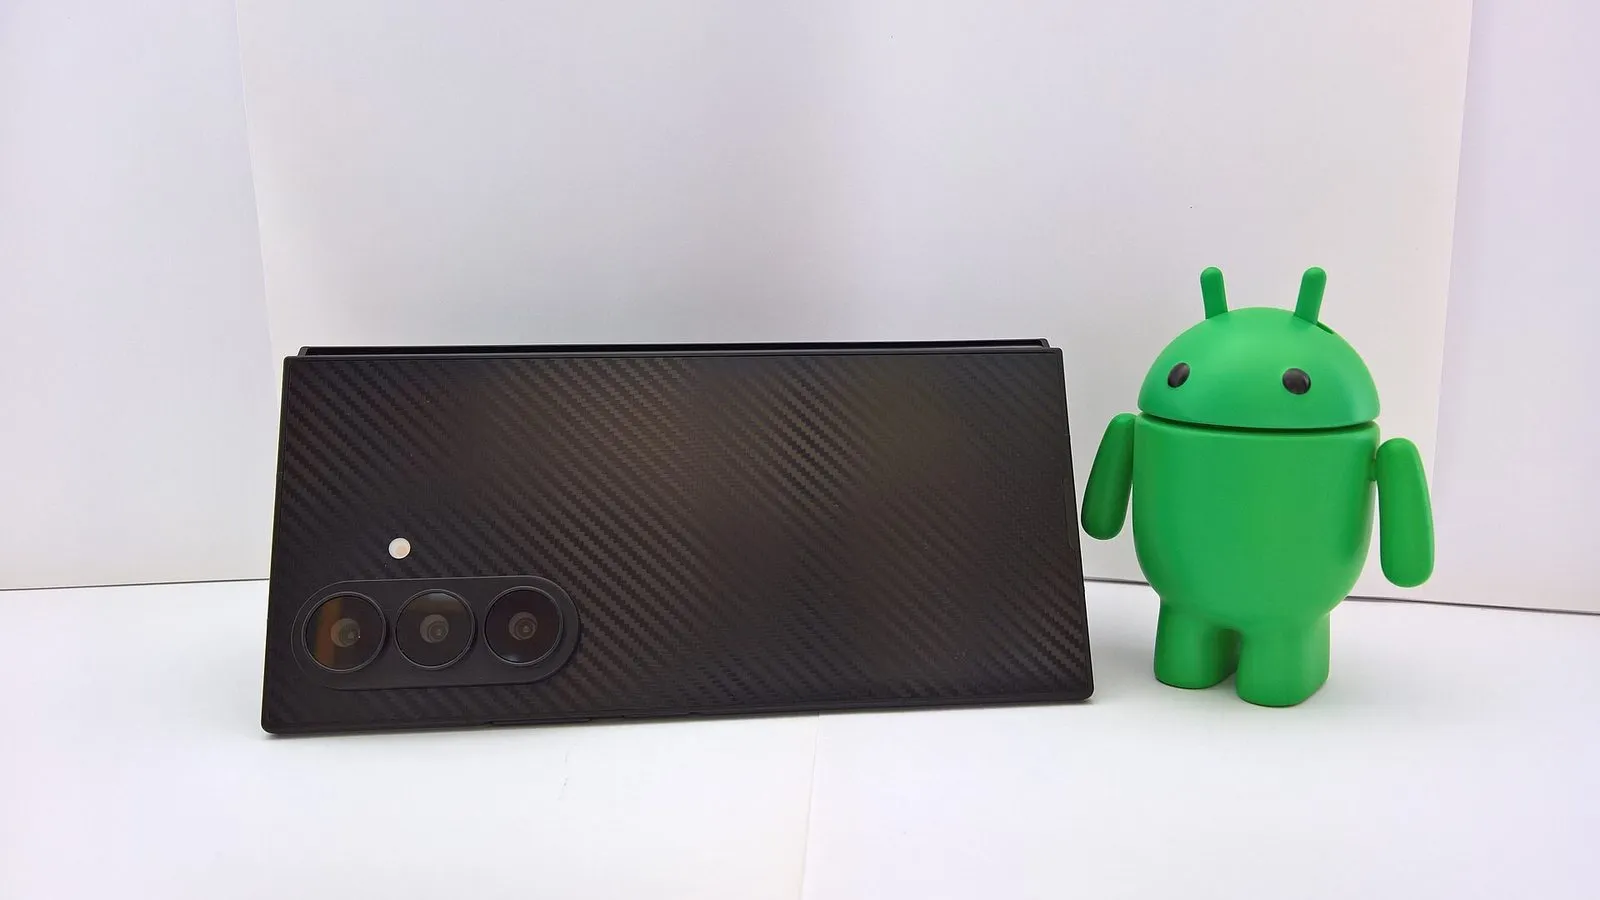
Investigadores da Zimperium descobriram o RatHat, um trojan Android que envia capturas de ecrã em tempo real a um modelo de IA para navegar nos dispositivos infetados, tornando-o mais difícil de detetar do que malware com scripts.
Um tenant ID, um cabeçalho ou um login fornecidos pelo cliente indicam apenas quem observar. A associação deve ser reverificada no servidor, em cada pedido, no login e no offboarding.
Investigadores encontraram código malicioso numa app iOS de carteiras capaz de escapar à sandbox da Apple e extrair Keychain, chaves privadas e frases-semente. A Binance pede aos utilizadores que a removam e movam os fundos.
A OpenAI apontou o modelo Astra aos seus sistemas e mobilizou mais de 250 funcionários para encontrar e corrigir vulnerabilidades antes de os atacantes terem a mesma capacidade. Eis a perspetiva de governação para MSP.