





















01
Necessários Sempre ativo
Indispensáveis para o funcionamento do site (sessão, preferências, segurança). Sempre ativos.
O catálogo KEV da CISA lista duas das três falhas do RouterOS da MikroTik por trás da cadeia MikroTrick. A bypass de SSH que inicia a cadeia ainda não está na lista, mas continua a ser explorada.
A MikroTik disponibilizou patches para três vulnerabilidades do RouterOS a 3 de setembro de 2026, após evidências de que os atacantes já tinham começado a explorá-las um dia antes. Duas das três — CVE-2026-86060 e CVE-2026-67277 — estão no catálogo de Vulnerabilidades Conhecidas Exploradas da CISA, adicionadas a 10 de setembro com um prazo de remediação de 13 de setembro que já passou. A terceira, CVE-2026-67276, é o ponto de entrada para a cadeia de ataque que os investigadores chamam MikroTrick, mas até ao momento da redação ainda não foi adicionada ao catálogo KEV, embora o Canadian Centre for Cyber Security e o CERT Polska ambos a sinalizem como ativamente explorada.
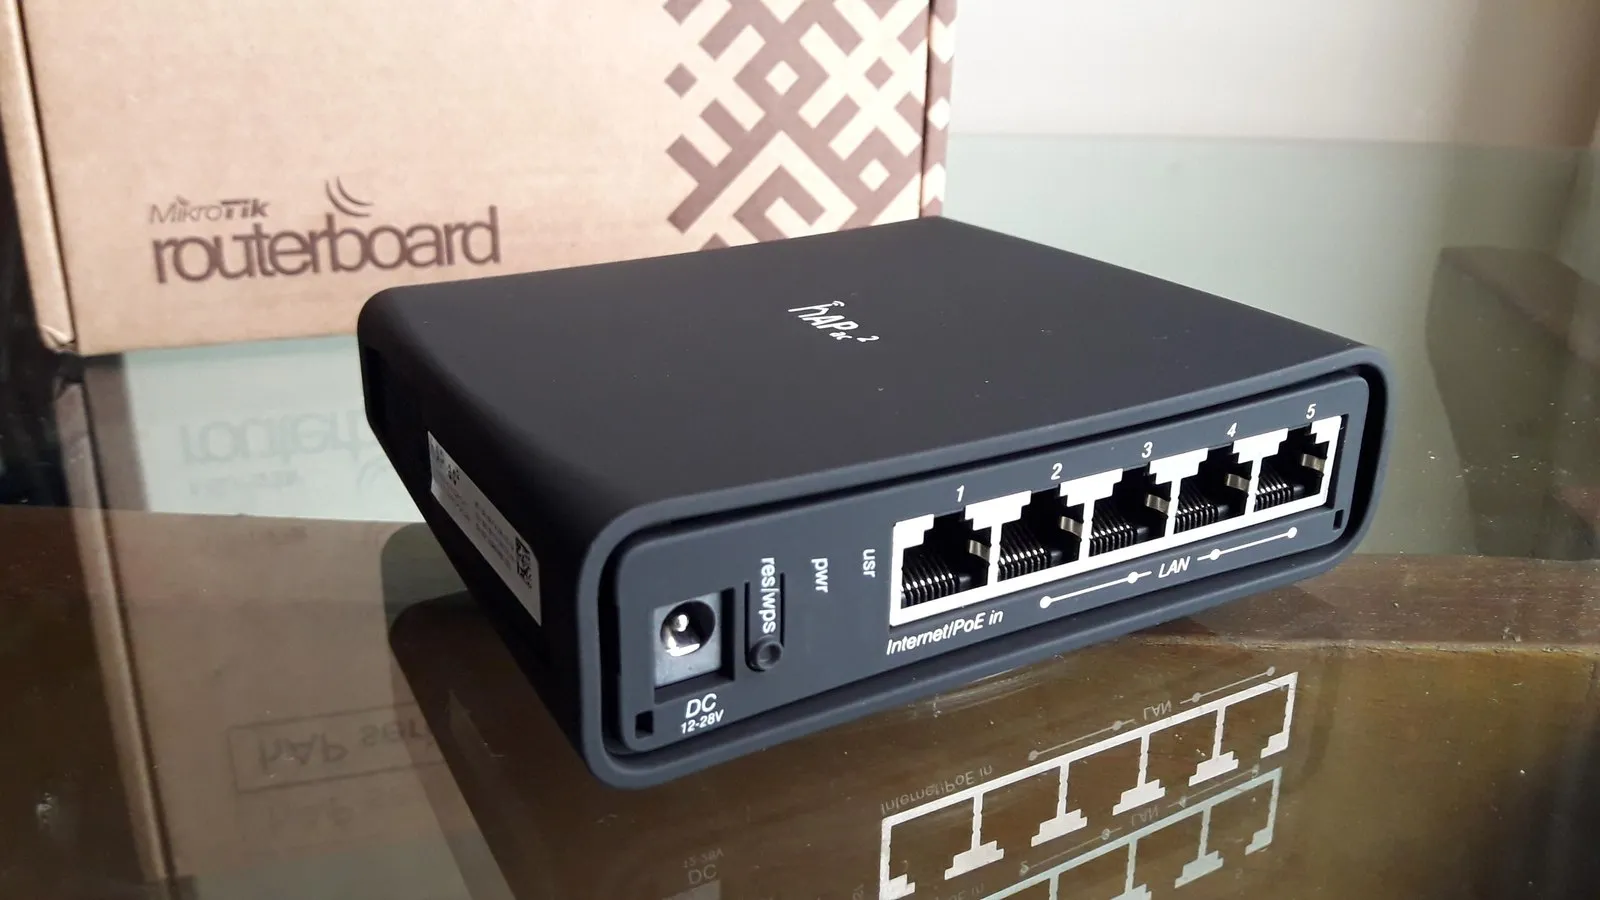
CVE-2026-67276 (CVSS 9.2) é uma falha de bypass de autenticação SSH: a validação incompleta de chaves públicas RSA permite que um atacante que conheça um nome de utilizador e o módulo público da chave desse utilizador forje uma chave diferente e inicie sessão sem a chave privada real. O CERT Polska deu o nome de "MikroTrick" à cadeia de dois estágios porque esse bypass combina com CVE-2026-86060 (CVSS 9.2), uma falha de escalada de privilégios acionada por um nome de utilizador SSH especialmente criado, para entregar ao atacante controlo administrativo total. A terceira falha, CVE-2026-67277 (CVSS 8.8), é uma falha separada e não autenticada no serviço de teste de largura de banda do RouterOS que pode vazar memória do kernel ou bloquear o dispositivo — um risco de negação de serviço em vez de um caminho para acesso de administrador, mas acessível sem credenciais.
A Shadowserver Foundation contou mais de 122 500 instâncias SSH do RouterOS expostas à Internet num único scan no início de setembro — uma grande população de dispositivos que são alcançáveis por conceção, uma vez que o RouterOS é equipamento comum de edge e gateway para ISP e pequenas empresas.
Fontes: Boletim de segurança MikroTik de setembro de 2026, Canadian Centre for Cyber Security AL26-020.