





















01
Necessários Sempre ativo
Indispensáveis para o funcionamento do site (sessão, preferências, segurança). Sempre ativos.
A CISA adicionou a CVE-2026-7273, uma falha explorada nos switches Zyxel GS1900, ao seu catálogo KEV. As agências federais dos EUA devem aplicar a correção até 24 de setembro de 2026; quase 1.000 dispositivos estão comprometidos.
A CISA adicionou a CVE-2026-7273, um estouro de memória intermédia baseado em pilha no componente CGI dos switches da série Zyxel GS1900, ao seu catálogo de Vulnerabilidades Exploradas Conhecidas a 21 de setembro de 2026. A vulnerabilidade, com pontuação CVSS de 8,8, permite que um atacante não autenticado na rede local envie um pedido HTTP manipulado para executar comandos do sistema operativo no switch. Nos termos da Diretiva Operacional Vinculativa 26-04, as agências civis federais dos EUA devem remediá-la até 24 de setembro de 2026 — um prazo que se aplica às agências federais, e não a todas as organizações que utilizam o hardware afetado.
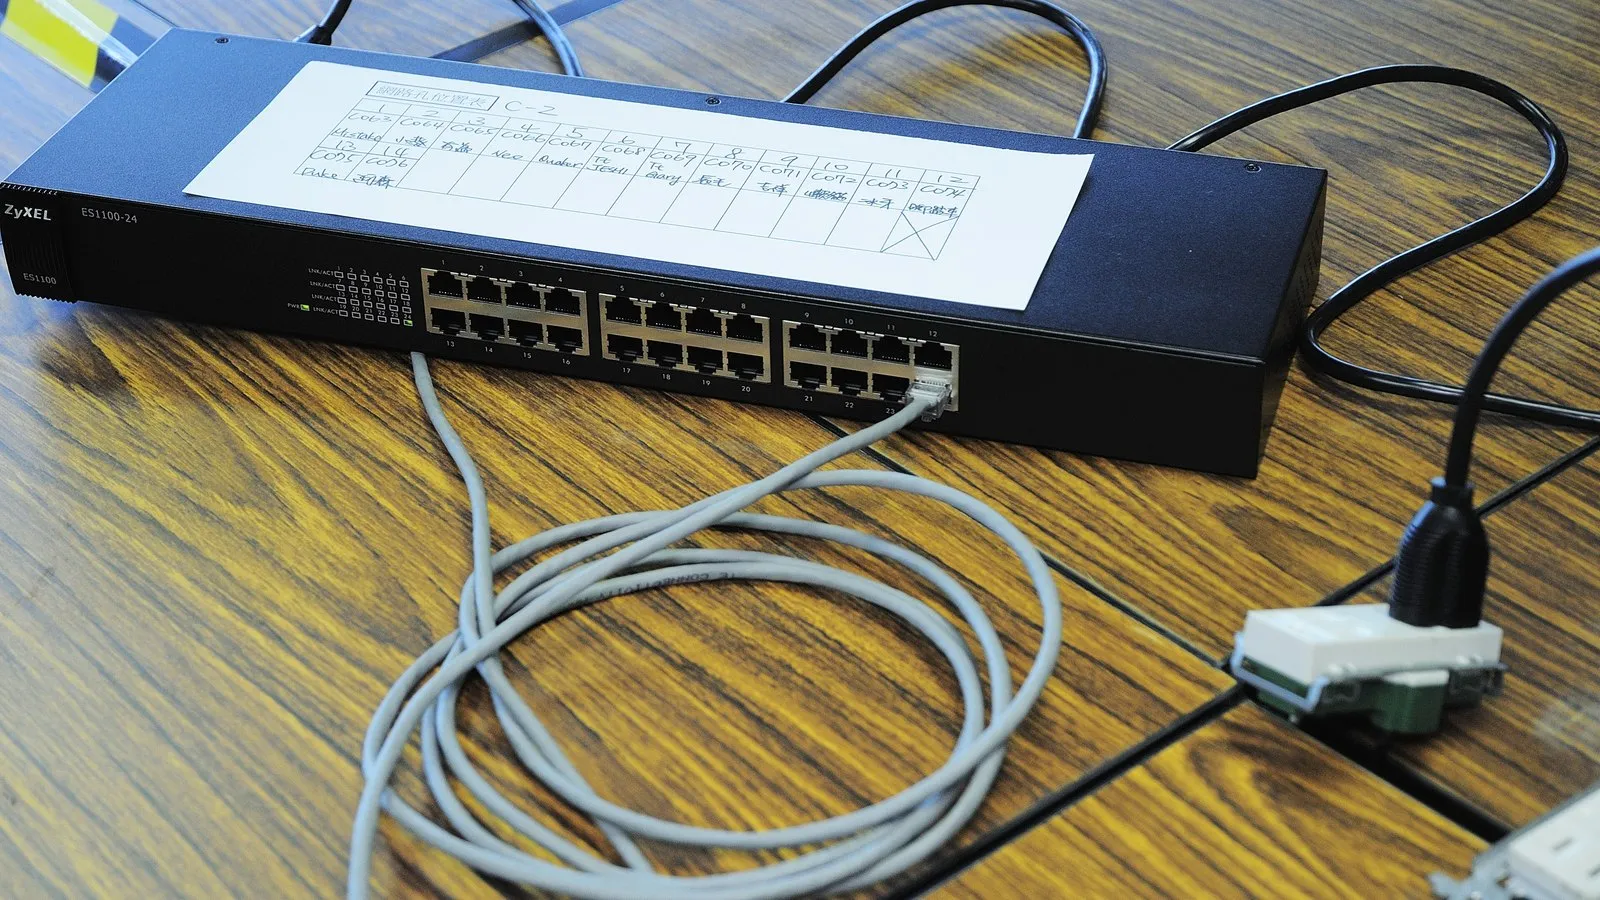
A adição ao catálogo da CISA surge na sequência de relatos de que um ator suspeito de falar chinês tem explorado a falha desde 17 de agosto de 2026, comprometendo quase 1.000 switches Zyxel em 48 países, incluindo os Estados Unidos, Itália, Taiwan e França. De acordo com esses relatos, o atacante utilizou o exploit para executar um cliente TFTP, transferir um script de recolha Python ofuscado e exfiltrar dados de configuração dos dispositivos e credenciais root com hash. Cerca de 560 dos dispositivos comprometidos terão mantido credenciais predefinidas de fábrica, das quais a gravidade da falha não depende, mas que facilitam o comprometimento posterior.
O aviso abrange os modelos GS1900-8, -8HP, -10HP, -16, -24, -24E, -24EP, -24HPv2, -48 e -48HPv2. A Zyxel disponibilizou firmware corrigido para a linha afetada em junho de 2026; aplicá-lo é a única remediação completa, uma vez que a falha reside no CGI de gestão do switch e não numa configuração que possa simplesmente ser desativada.
O prazo federal é um mínimo, não um máximo — com exploração ativa já documentada contra quase 1.000 dispositivos, qualquer organização que utilize switches GS1900 tem motivos para aplicar a correção no mesmo calendário.
Fontes: CISA — adição ao catálogo KEV, 21 de setembro de 2026, The Hacker News — falha Zyxel sob exploração ativa.