





















01
Necessários Sempre ativo
Indispensáveis para o funcionamento do site (sessão, preferências, segurança). Sempre ativos.
A CVE-2026-76461, uma injeção SQL crítica no Cisco Secure Email Gateway, ultrapassou o prazo de 17 de setembro da CISA. Um único email manipulado pode dar a um atacante privilégios de root, sem necessidade de autenticação.
Uma falha crítica no Cisco Secure Email Gateway já ultrapassou o prazo que as autoridades norte-americanas definiram para a sua correção. A CVE-2026-76461 é uma vulnerabilidade de injeção SQL no software AsyncOS que executa o gateway, e a Agência de Cibersegurança e Infraestruturas dos EUA (CISA) adicionou-a ao seu catálogo de Vulnerabilidades Conhecidas e Exploradas a 14 de setembro de 2026 — no mesmo dia em que a Cisco a divulgou — porque os atacantes já a estavam a explorar antes de o aviso existir. O prazo federal de remediação terminava a 17 de setembro; já passou.
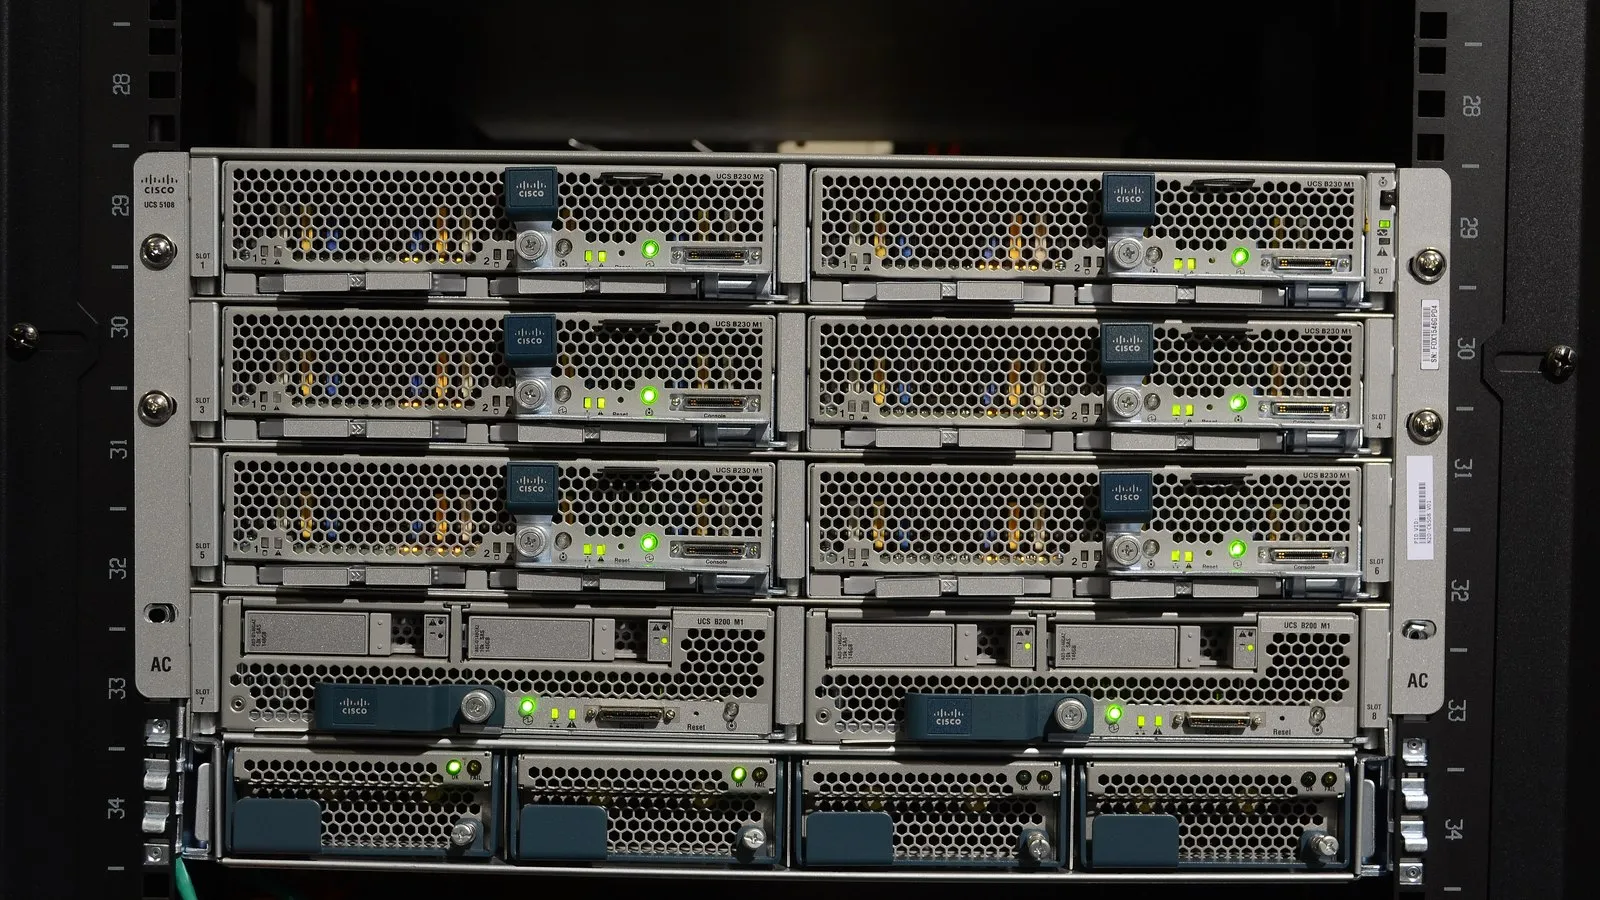
A vulnerabilidade reside na forma como o AsyncOS analisa o email de entrada. Um atacante remoto sem credenciais pode acioná-la simplesmente ao enviar um email especialmente criado através de um gateway vulnerável — a tarefa normal do equipamento de processar correio é a superfície de ataque. A exploração bem-sucedida conduz à execução arbitrária de SQL e, a partir daí, à execução de comandos com privilégios de root no sistema subjacente. Afeta tanto appliances físicos como virtuais, quer estejam no local quer alojados na cloud; a Cisco já atualizou todos os dispositivos Secure Email Cloud para uma versão corrigida e contactou separadamente os clientes de cloud cujos gateways apresentavam sinais de atividade maliciosa. O Secure Email and Web Manager e o Secure Web Appliance não são afetados.
As versões corrigidas da Cisco são o AsyncOS 15.5.5-0141, o 16.0.4-3021 e o 16.5.0-780, e a Cisco recomenda especificamente a linha 16.5.0-780 — a build 16.0.4-3021 corrige esta vulnerabilidade, mas não outros quatro problemas críticos abrangidos por um aviso de reforço de segurança complementar. Uma vez que um gateway comprometido pode permitir que um atacante apague o seu próprio rasto, as equipas de defesa não devem depender apenas dos registos no próprio equipamento; a correlação com a telemetria externa de firewall e de rede dá uma imagem mais fiável. A Cisco e investigadores externos apontam os registos de correio do gateway como ponto de partida, à procura de instruções SQL que nunca deveriam aparecer no processamento normal de mensagens.
Cada appliance Secure Email Gateway que ainda esteja numa build do AsyncOS não corrigida fica exposto a um comprometimento não autenticado desencadeado por um único email manipulado — não existe nenhum ecrã de início de sessão entre o atacante e a falha. Inventarie todos os gateways em todos os ambientes geridos, aplique a 16.5.0-780 (ou a correção equivalente para uma determinada linha de versões) e reveja os registos de correio em busca de sinais de exploração anterior antes de considerar o appliance limpo.
Fontes: Rapid7, SecurityWeek, CISA.