Un modo migliore di entrare.
Login ospitato, provider social, magic link e passkey. Offri alle persone un accesso familiare al tuo prodotto.
AUTENTICAZIONE, CONNESSACollega persone, applicazioni e organizzazioni con Auris. Gestisci identità e accessi, poi organizza controlli, evidenze e revisioni di audit con Comply.
LE TUE PERSONELE TUE APP
UN SOLO LIVELLO DI IDENTITÀ
Login ospitato, provider social, magic link e passkey. Offri alle persone un accesso familiare al tuo prodotto.
AUTENTICAZIONE, CONNESSA
Ruoli, permessi e autorizzazioni basate sulle relazioni. Definisci chi può fare cosa, nel posto giusto.
IL PERMESSO GIUSTO
Team, inviti, SSO aziendale e provisioning degli utenti. Ogni organizzazione trova il proprio spazio.
B2B, DALLA BASEUsa i protocolli che le tue applicazioni conoscono già. Connetti le identità senza far imparare una nuova lingua al tuo stack.
Un solo livello di identità. In tutte le tue applicazioni.
Usa applicazioni, framework e provider di identità che conosci già.
Personalizza il login ospitato e collega un dominio dedicato.
Organizza utenti, appartenenze e accessi tra tenant.
Registra un’applicazione e configura URL di callback e impostazioni di identità.
Attiva i metodi di autenticazione adatti ai tuoi utenti e alla tua organizzazione.
Associa ruoli e permessi alle risorse che la tua applicazione rende disponibili.
Gestisci gli utenti, consulta gli eventi di audit e collega i webhook.
Parti da un SDK, connettiti con protocolli aperti e lascia la logica applicativa dove serve.
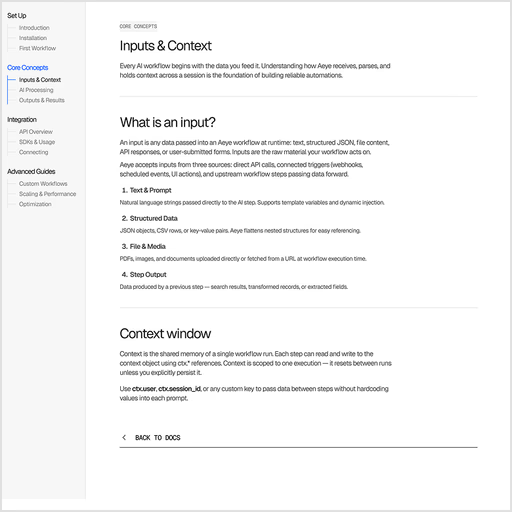
Leggi la documentazioneimport { aurisMiddleware } from '@auris/nextjs/middleware'
export default aurisMiddleware({
domain: process.env.AURIS_DOMAIN!,
clientId: process.env.AURIS_CLIENT_ID!,
protectedPaths: ['/dashboard/*'],
loginUrl: '/login',
})Configurazione della protezione delle route. Completa la registrazione dell’app e dei callback seguendo la documentazione.
AURIS_DOMAIN=https://your-tenant.example.com
AURIS_CLIENT_ID=your-application-client-id
Usa il dominio del tenant e il client ID della tua applicazione. Registra gli URL di callback prima di collegarla.
npm install @auris/nextjsAggiungi l’integrazione Next.js alla tua applicazione.
Riunisci controlli, evidenze e revisioni in un unico spazio. Dai al team il contesto per preparare gli audit e seguire il lavoro fino in fondo.
Esplora lo spazio di lavoroDefinisci applicabilità e responsabilità di ogni controllo nei framework adottati.
Collega le evidenze ai controlli, conserva le versioni e inviale in revisione.
Registra note di revisione, rilievi e successive azioni correttive.
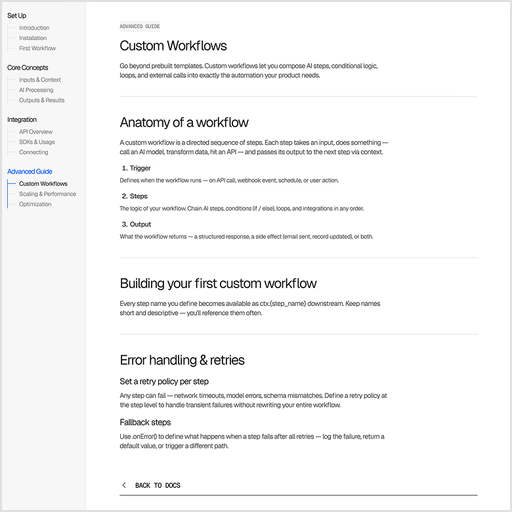
Dalla prima applicazione alle organizzazioni e alle policy di accesso. Trova i dettagli per costruire la tua integrazione.
Leggi la documentazioneOffri un’esperienza di accesso coerente tra tutte le applicazioni che costruisci.
APP / ESPERIENZEConnetti i clienti business con spazi organizzativi, SSO aziendale e provisioning.
TEAM / ORGANIZZAZIONIPorta policy di identità, eventi e accessi applicativi nel tuo stack operativo.
CONTROLLO / OPERAZIONIAuris è un servizio gestito da Altovar. Tu ti occupi del prodotto; noi gestiamo la piattaforma di identità, dalla configurazione all’esercizio.
Definisci con Altovar un deployment gestito di Auris, dalla configurazione delle app alle esigenze operative.
Parliamo di Auris gestitoAuris riunisce autenticazione, autorizzazioni e gestione delle organizzazioni. Collega login applicativi, utenti, ruoli, permessi e flussi di identità B2B.
Sì. Auris documenta integrazioni OpenID Connect, OAuth 2.0 e SAML, oltre a SDK per JavaScript, React, Next.js e PHP. L’integrazione da scegliere dipende dalla tua applicazione.
Auris supporta magic link e passkey WebAuthn. Puoi scegliere quali metodi di autenticazione abilitare per i tuoi utenti.
Le organizzazioni gestiscono appartenenze e inviti. Le connessioni aziendali SAML e OIDC permettono l’accesso federato; SCIM collega il provisioning degli utenti.
Auris Comply collega framework, controlli, evidenze, rischi, policy e audit. Lo spazio di lavoro comprende anche moduli per fornitori, formazione, continuità, privacy e report.
Puoi allegare file o collegamenti, associare le evidenze ai controlli, mantenere versioni e date di validità e inviarle in revisione. Decisioni e note restano associate al documento.
Comply supporta programmi di audit, team, checklist e revisioni dei controlli. Puoi registrare i rilievi e gestire le azioni correttive durante il lavoro di revisione.
No. Comply aiuta il team a organizzare i documenti e preparare le revisioni. Non rilascia certificazioni e non garantisce la conformità: valutazione e certificazione restano responsabilità dei professionisti e degli organismi competenti.
PORTA L’IDENTITÀ NEL TUO PRODOTTO