





















01
Necesare Mereu activ
Indispensabile pentru funcționarea site-ului (autentificare, preferințe, securitate). Mereu active.
CISA a adăugat CVE-2026-7273, vulnerabilitate exploatată în switch-urile Zyxel GS1900, în catalogul KEV. Agențiile federale trebuie să aplice patch-ul până la 24 septembrie 2026; aproape 1.000 de dispozitive sunt compromise.
CISA a adăugat CVE-2026-7273, un buffer overflow bazat pe stivă în componenta CGI a switch-urilor din seria Zyxel GS1900, în catalogul Known Exploited Vulnerabilities pe 21 septembrie 2026. Vulnerabilitatea, evaluată la CVSS 8.8, permite unui atacator neautentificat din rețeaua locală să trimită o cerere HTTP modificată pentru a rula comenzi de sistem de operare pe switch. Conform Binding Operational Directive 26-04, agențiile civile federale americane trebuie să o remedieze până la 24 septembrie 2026 — un termen care se aplică agențiilor federale, nu fiecărei organizații care utilizează hardware-ul afectat.
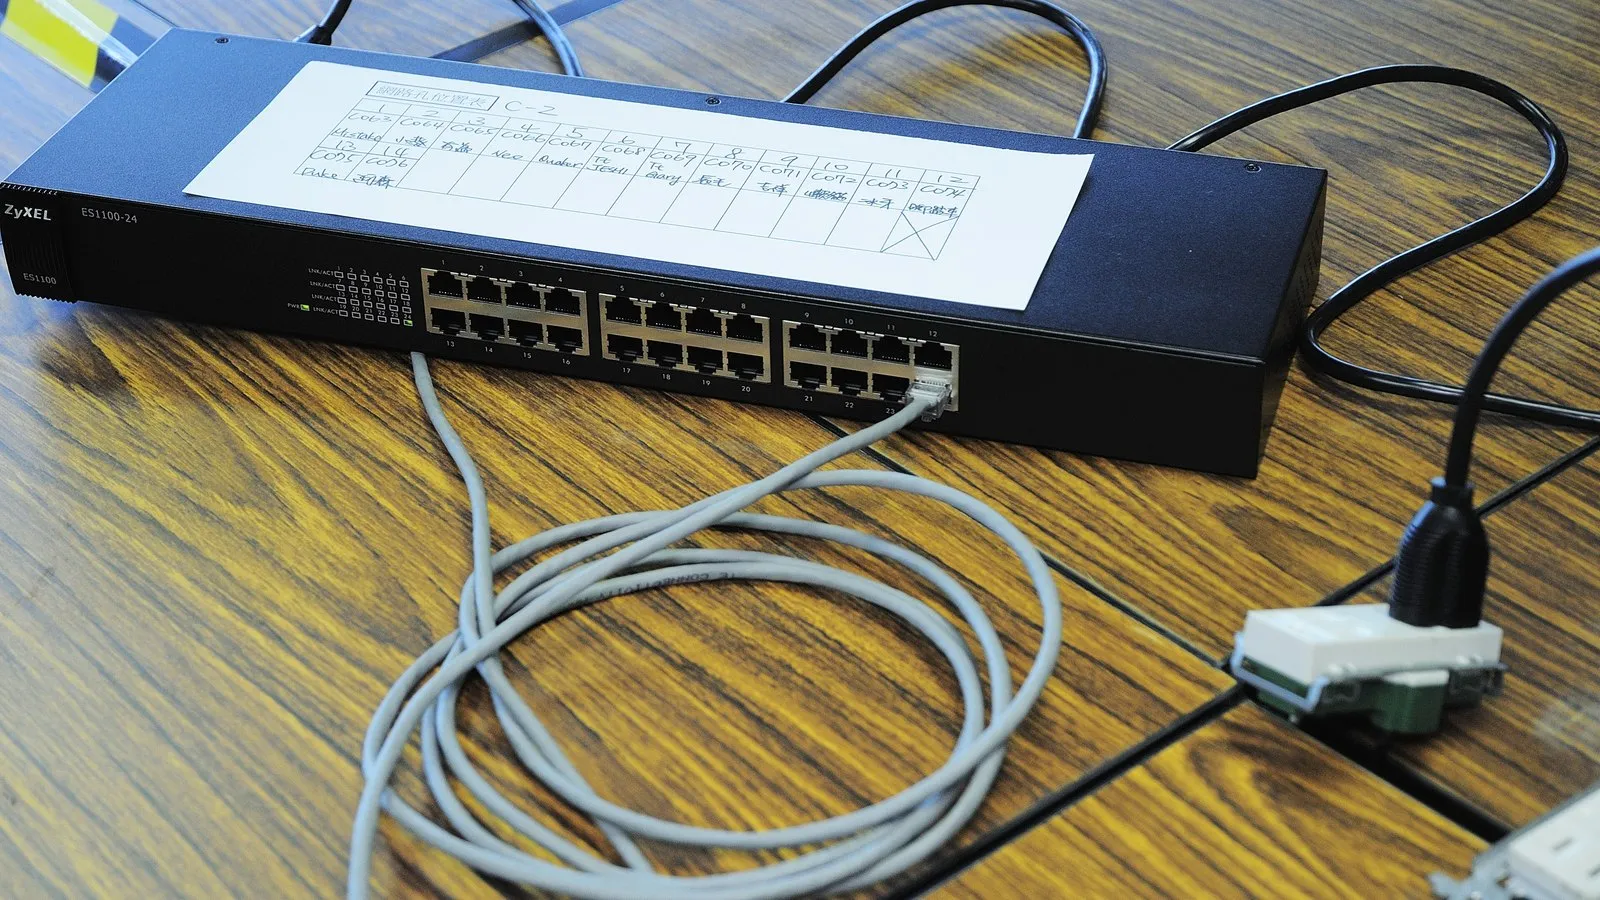
Adăugarea în catalogul CISA urmează raportărilor conform cărora un actor suspectat a vorbi chineză exploatează vulnerabilitatea din 17 august 2026, compromițând aproape 1.000 de switch-uri Zyxel în 48 de țări, inclusiv Statele Unite, Italia, Taiwan și Franța. Conform acelor raportări, atacatorul a folosit exploit-ul pentru a rula un client TFTP, a descărca un script Python obfuscated de colectare și a exfiltra date de configurare a dispozitivului și acreditări hashed la nivel root. Aproximativ 560 dintre dispozitivele compromise aveau încă acreditări implicite din fabrică, ceea ce nu depinde de severitatea vulnerabilității, dar facilitează compromiterea ulterioară.
Advisory-ul acoperă modelele GS1900-8, -8HP, -10HP, -16, -24, -24E, -24EP, -24HPv2, -48 și -48HPv2. Zyxel a livrat firmware-ul corectat pentru linia afectată în iunie 2026; aplicarea acestuia este singura remediere completă, deoarece vulnerabilitatea se află în CGI-ul de management al switch-ului, nu într-o setare care poate fi pur și simplu dezactivată.
Termenul federal este un prag minim, nu maxim — cu exploatare activă deja documentată împotriva a aproape 1.000 de dispozitive, orice organizație care rulează switch-uri GS1900 are motive să aplice patch-ul în același interval de timp.
Surse: CISA — KEV catalog addition, 21 septembrie 2026, The Hacker News — Zyxel flaw under active exploitation.