





















01
Necesare Mereu activ
Indispensabile pentru funcționarea site-ului (autentificare, preferințe, securitate). Mereu active.
Catalogul KEV al CISA include două dintre cele trei vulnerabilități MikroTik RouterOS din spatele lanțului MikroTrick. Bypass-ul SSH care inițiază lanțul nu este încă pe listă, dar este în continuare exploatat.
MikroTik a livrat patch-uri pentru trei vulnerabilități RouterOS pe 3 septembrie 2026, după ce dovezi au arătat că atacatorii începuseră deja să le exploateze cu o zi înainte. Două dintre cele trei — CVE-2026-86060 și CVE-2026-67277 — se află în catalogul Known Exploited Vulnerabilities al CISA, adăugate pe 10 septembrie cu un termen de remediere de 13 septembrie care a trecut. A treia, CVE-2026-67276, este punctul de intrare pentru lanțul de atac pe care cercetătorii îl numesc MikroTrick, dar, la momentul redactării, nu a fost ea însăși adăugată în catalogul KEV, chiar dacă atât Centrul canadian pentru securitate cibernetică, cât și CERT Polska o semnalează ca fiind exploatată activ.
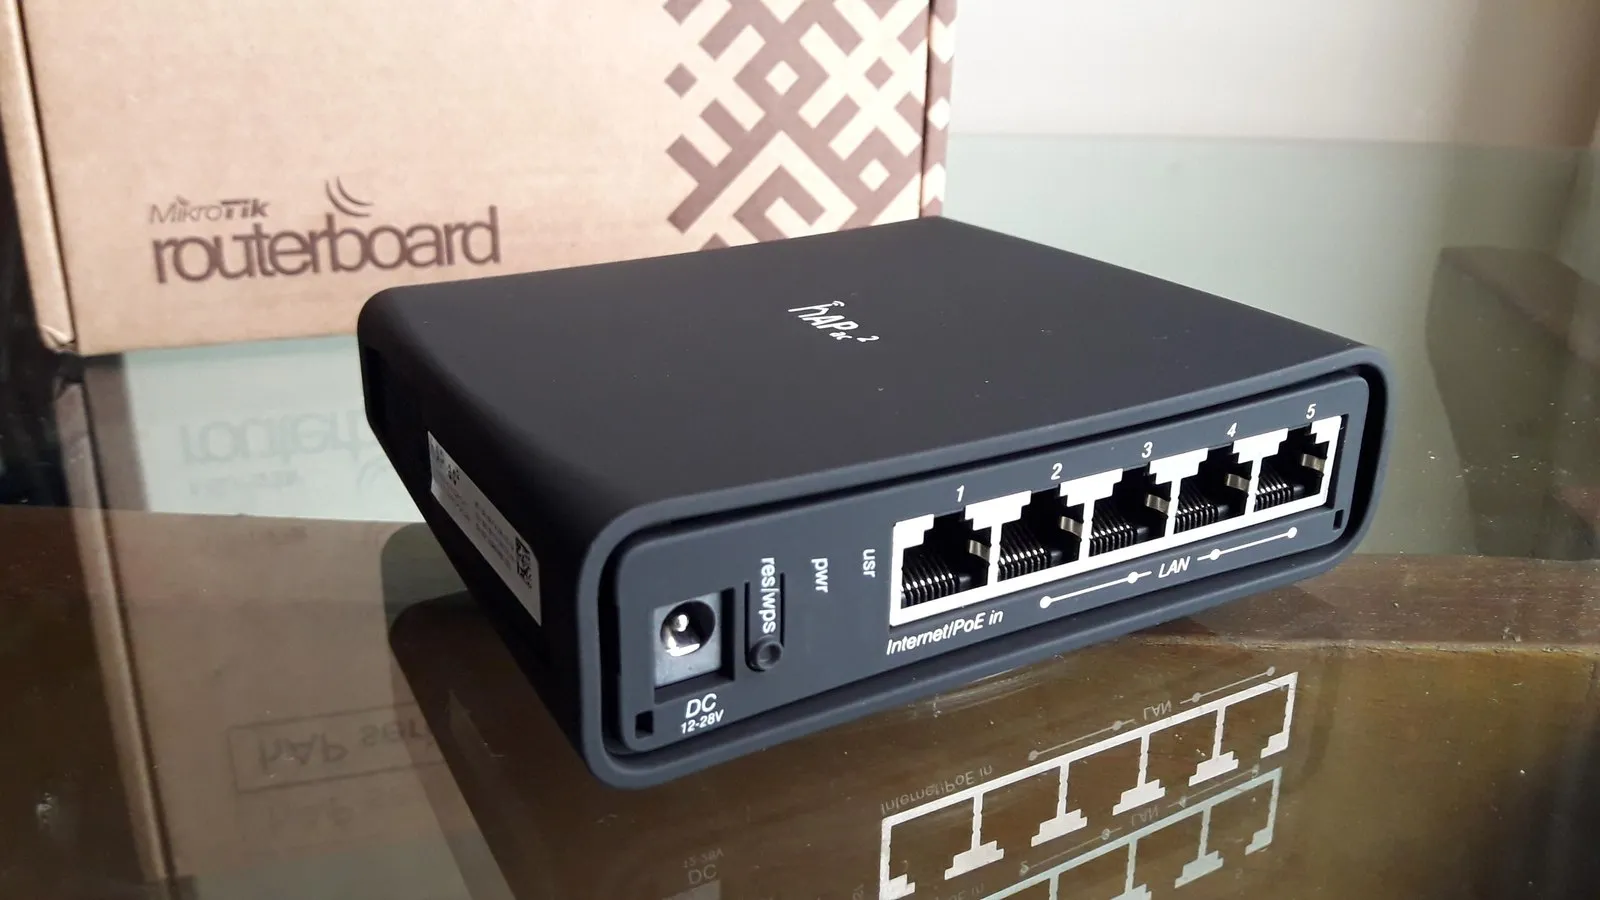
CVE-2026-67276 (CVSS 9.2) este o vulnerabilitate de bypass al autentificării SSH: validarea incompletă a cheilor publice RSA permite unui atacator care cunoaște un nume de utilizator și modulul public al cheii acelui utilizator să falsifice o cheie diferită și să se autentifice fără cheia privată reală. CERT Polska a numit lanțul în două etape „MikroTrick” deoarece acel bypass se combină cu CVE-2026-86060 (CVSS 9.2), un bug de escaladare a privilegiilor declanșat de un nume de utilizator SSH special creat, pentru a oferi atacatorului control administrativ complet. Al treilea bug, CVE-2026-67277 (CVSS 8.8), este o vulnerabilitate separată, neautentificată, în serviciul de testare a lățimii de bandă RouterOS, care poate scurge memorie kernel sau poate bloca dispozitivul — un risc de denial-of-service mai degrabă decât o cale către accesul de administrator, dar accesibilă fără credențiale.
Fundația Shadowserver a numărat peste 122.500 de instanțe SSH RouterOS expuse la internet într-o singură scanare la începutul lunii septembrie — o populație mare de dispozitive accesibile prin design, deoarece RouterOS este echipament obișnuit de margine și gateway pentru ISP-i și întreprinderile mici.
Surse: Buletinul de securitate MikroTik din septembrie 2026, Centrul canadian pentru securitate cibernetică AL26-020.