
Zakres i autoryzacja
/01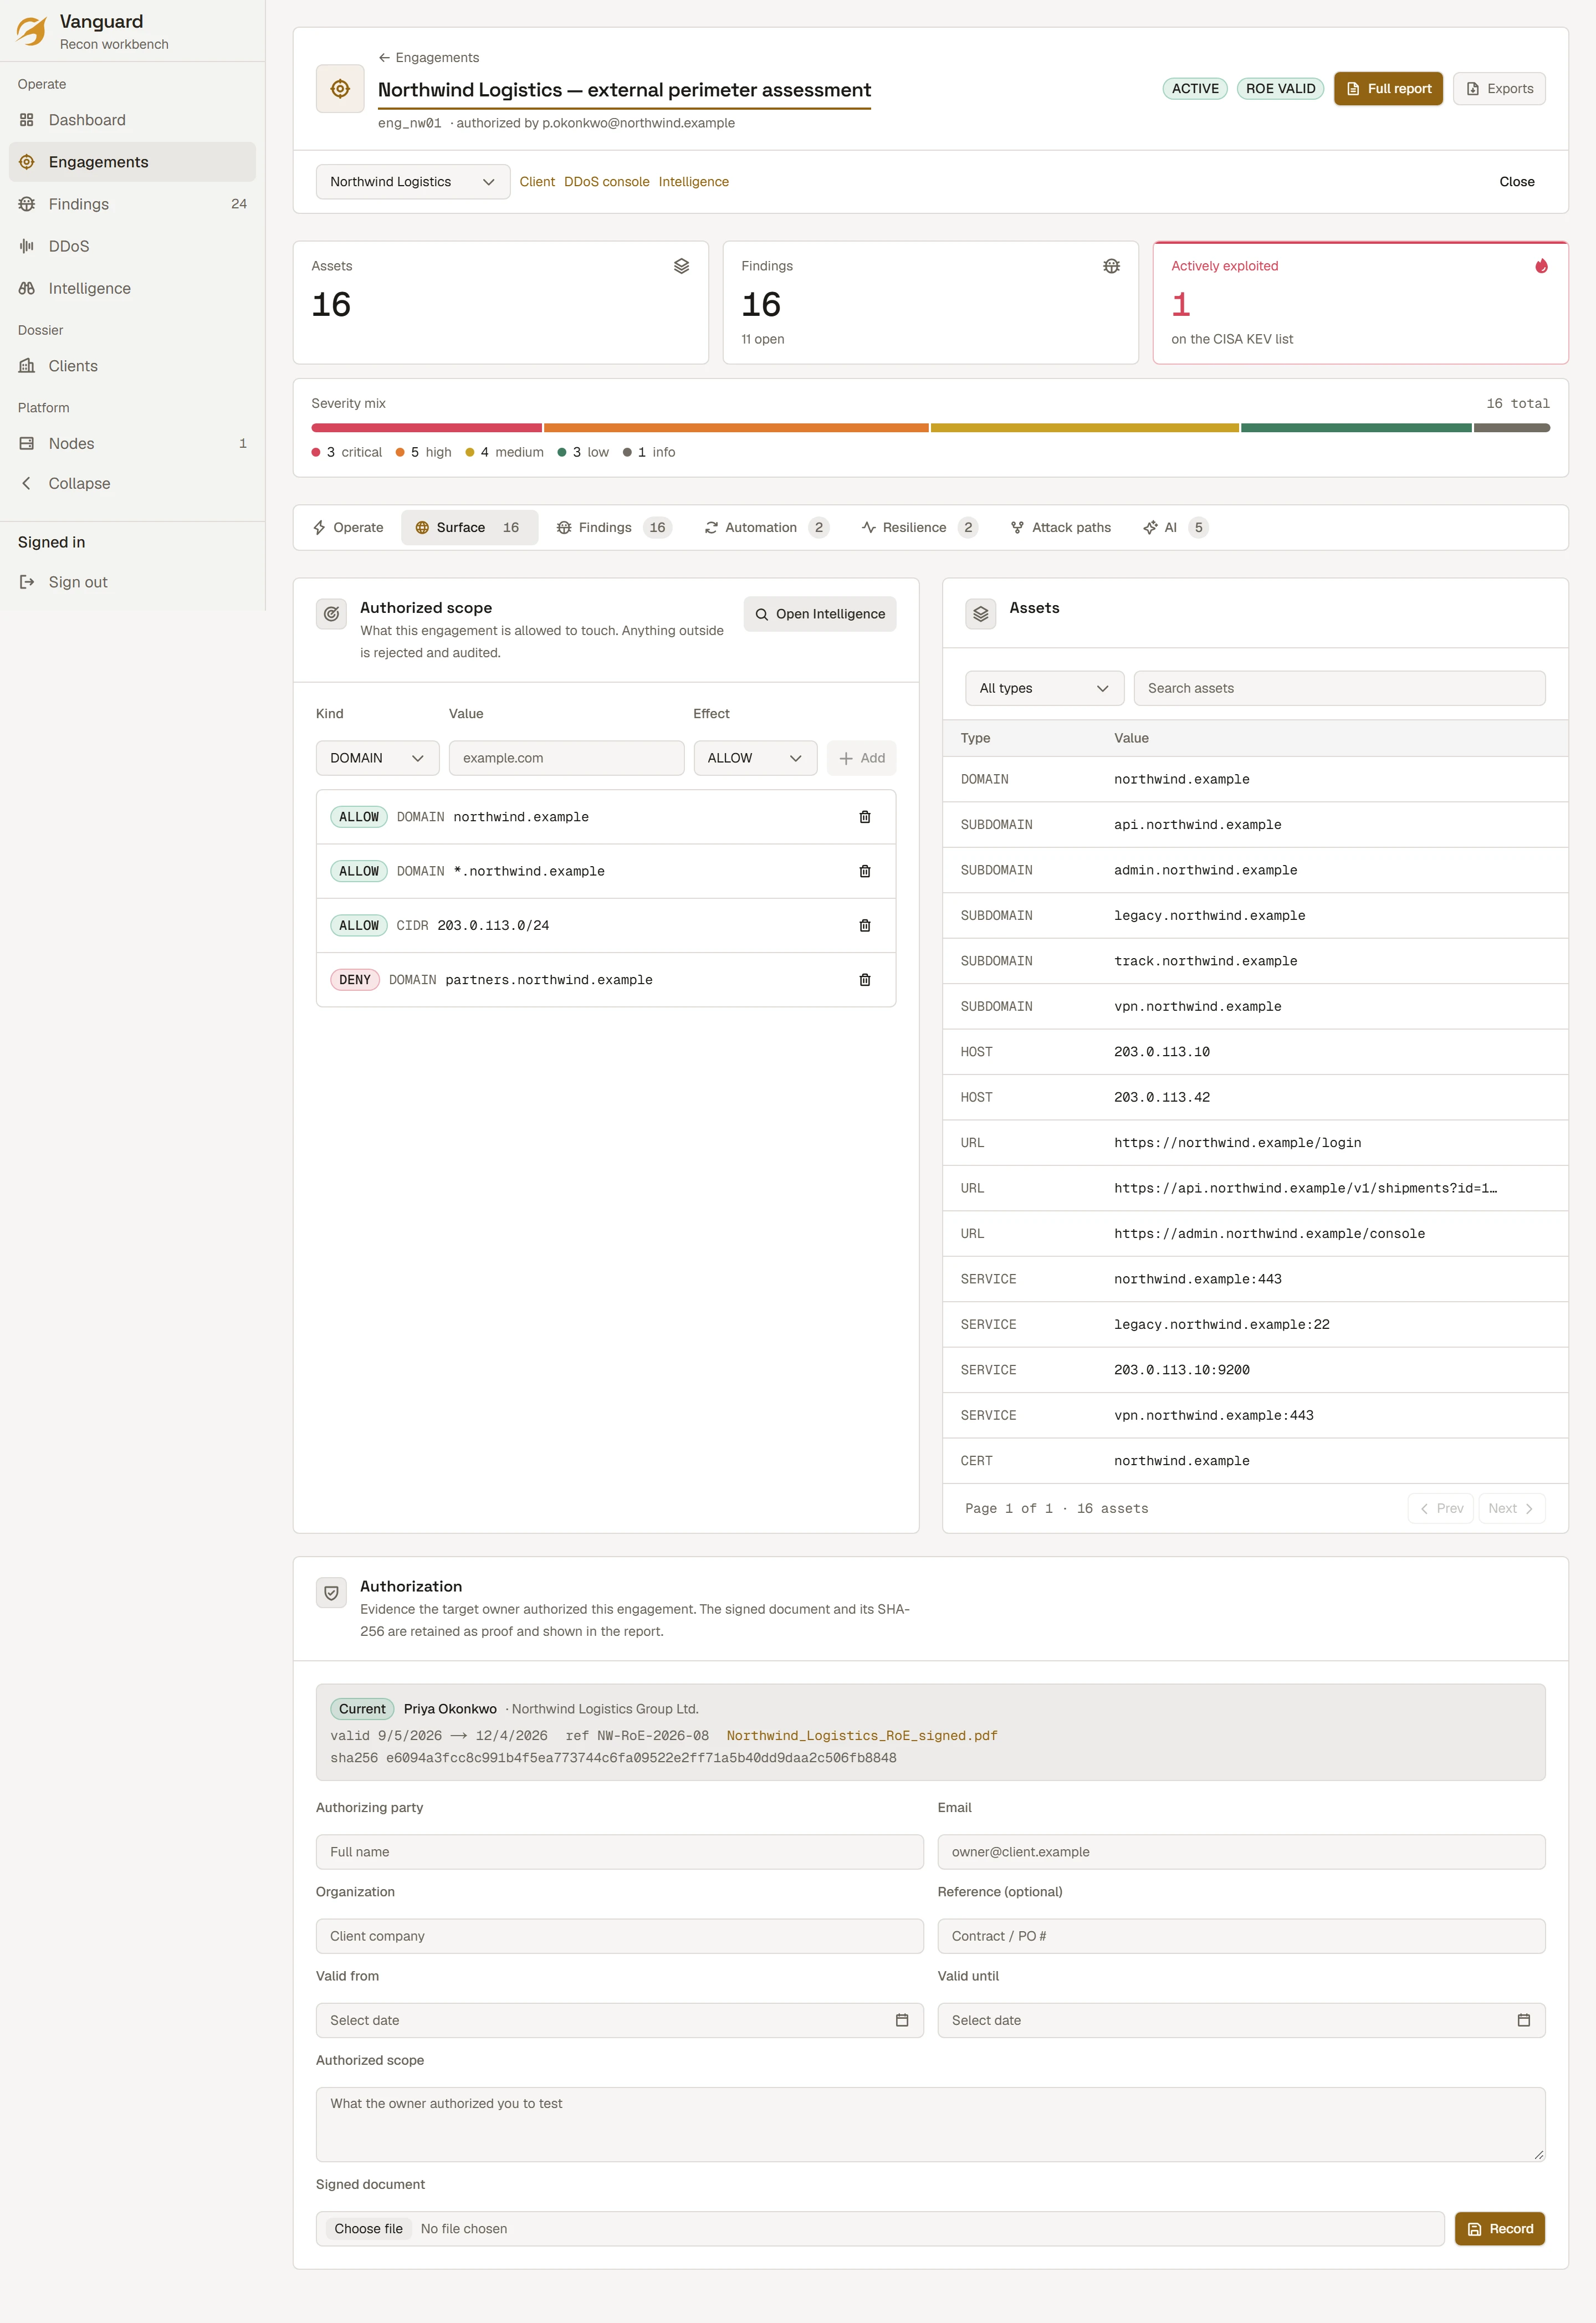
Problem >
Skany, które startują, zanim ktoś je zatwierdzi
Co robi Vanguard >
Biała lista, podpisana autoryzacja, kill-switch
Wynik >
0 Zadania poza białą listą
Zakres i autoryzacja, potok rozpoznania i skanowania, wytłumaczalny priorytet, pokrycie ATT&CK, retest i raporty.
Skany, które startują, zanim ktoś je zatwierdzi
Biała lista, podpisana autoryzacja, kill-switch
0 Zadania poza białą listą
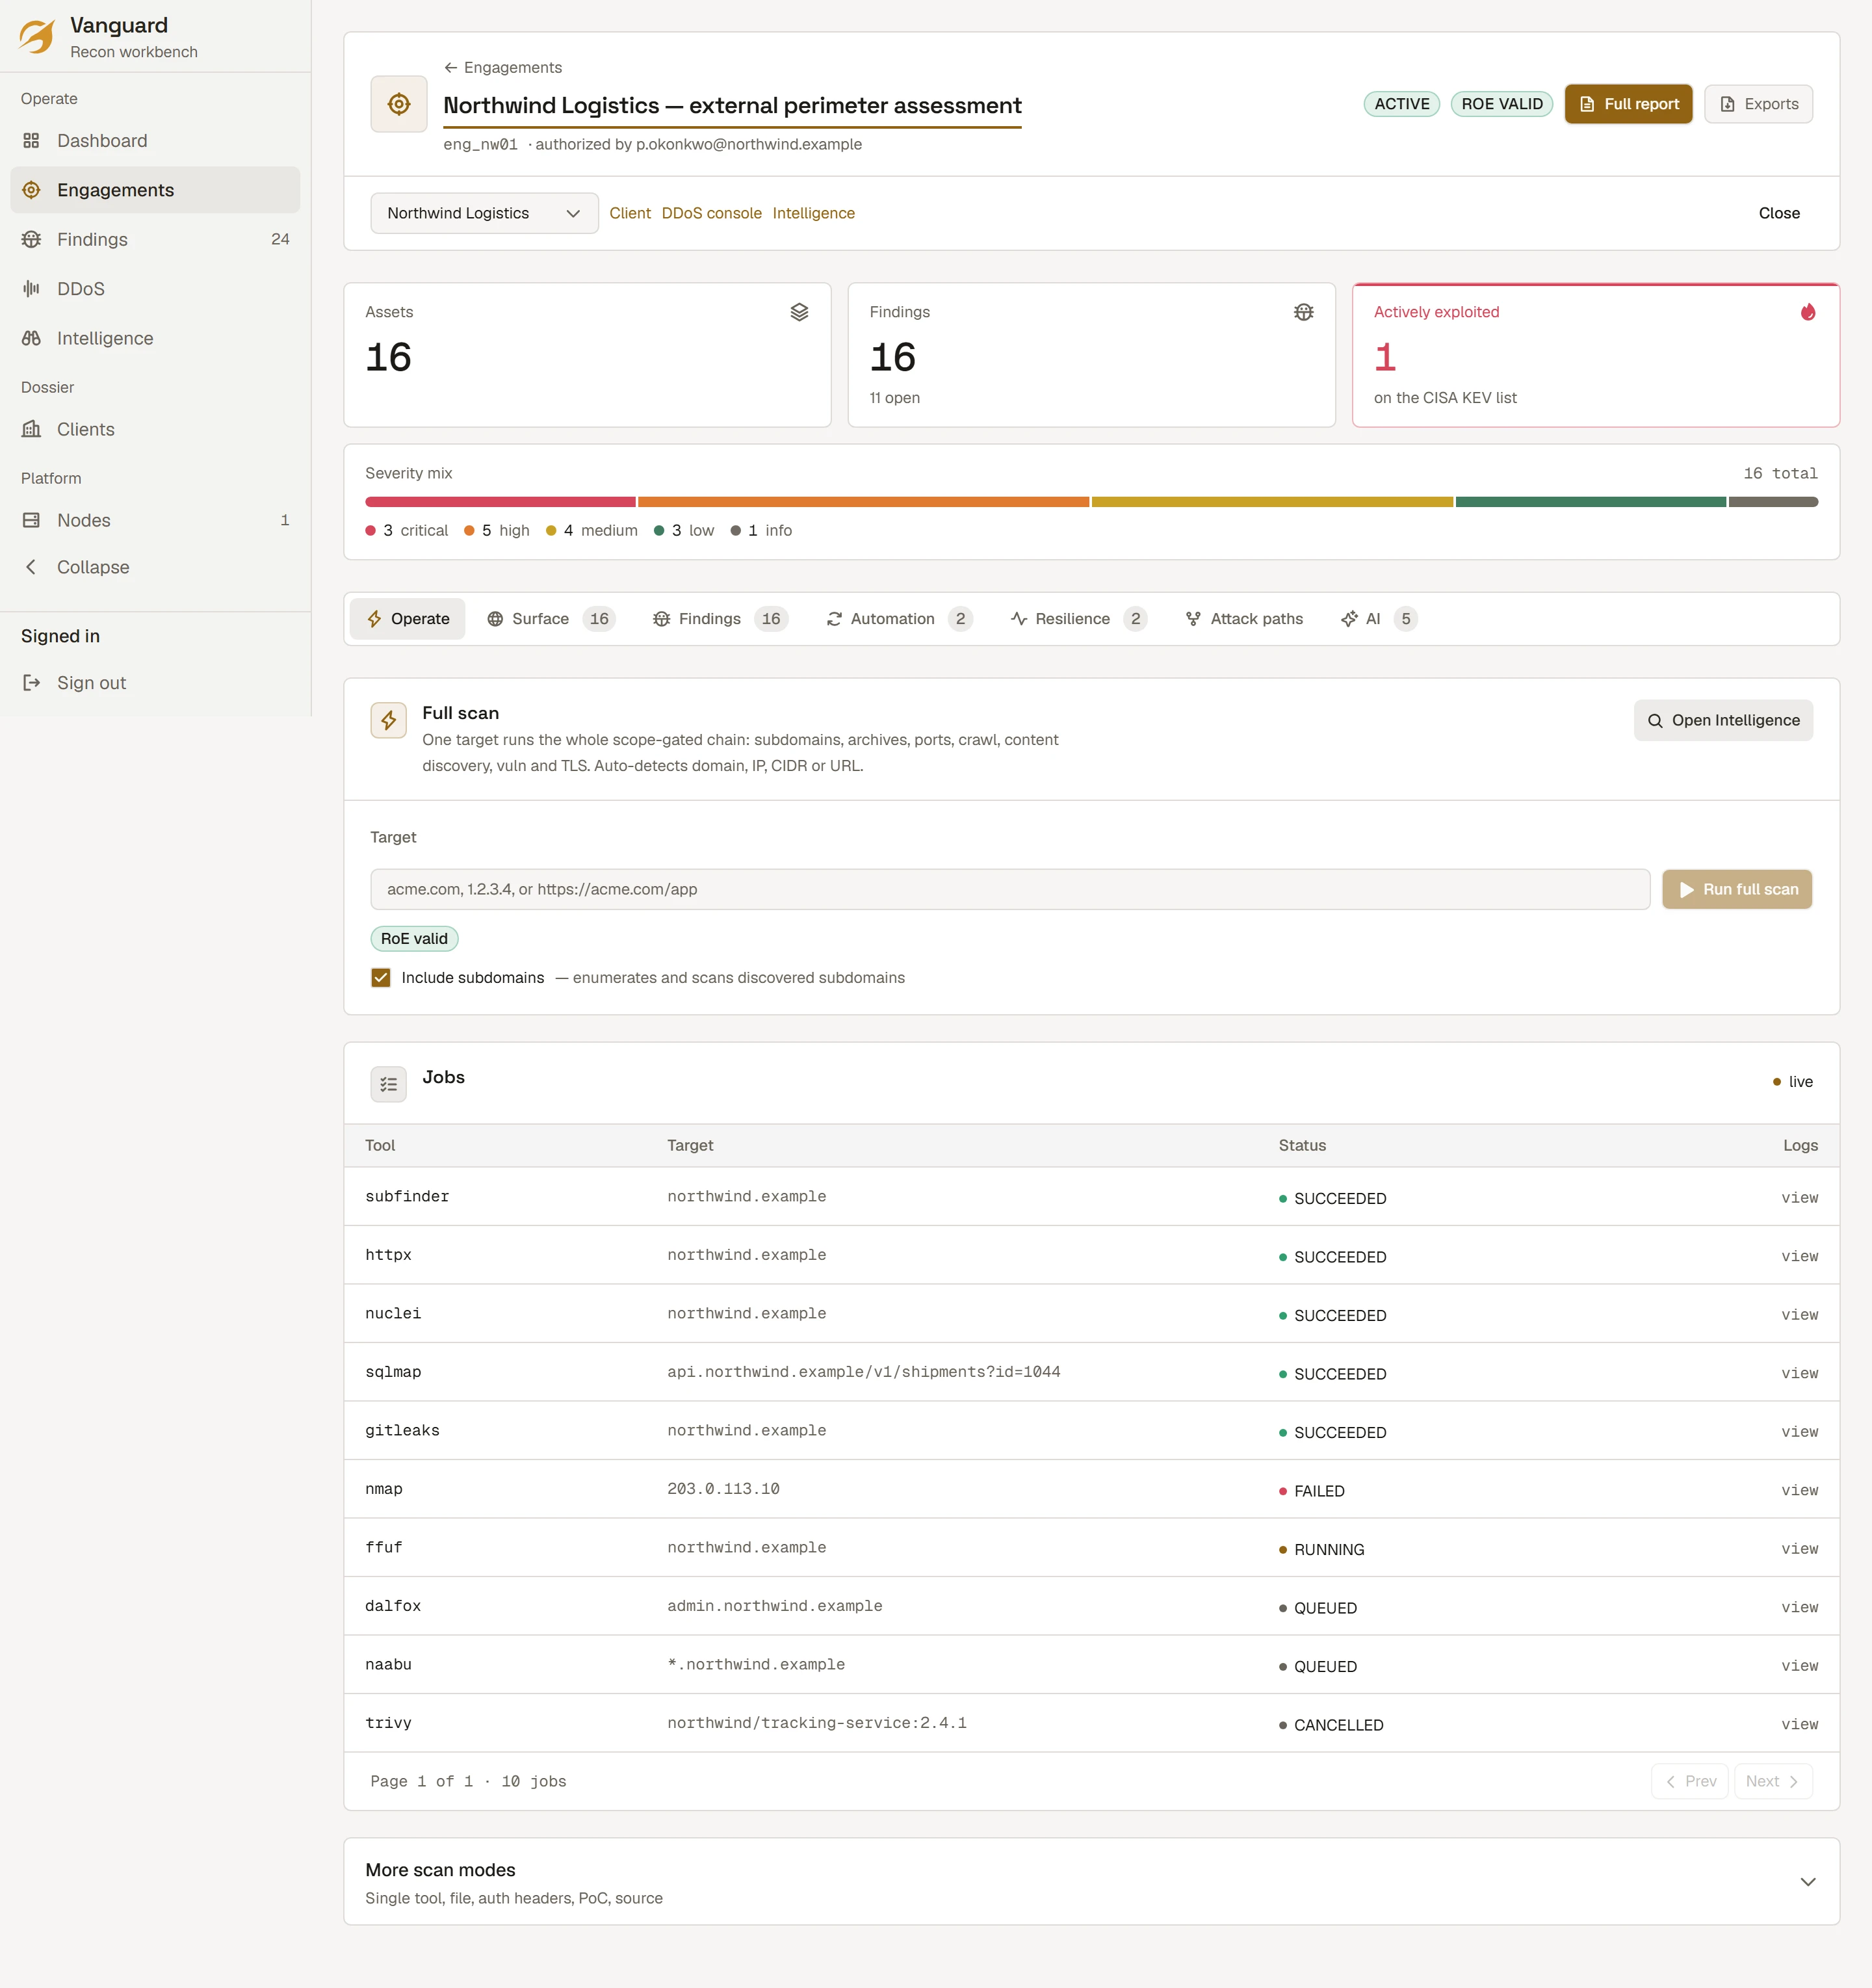
Każde narzędzie, inny wynik
Silniki open source w efemerycznych, wzmocnionych kontenerach
1 Znormalizowany model znalezisk
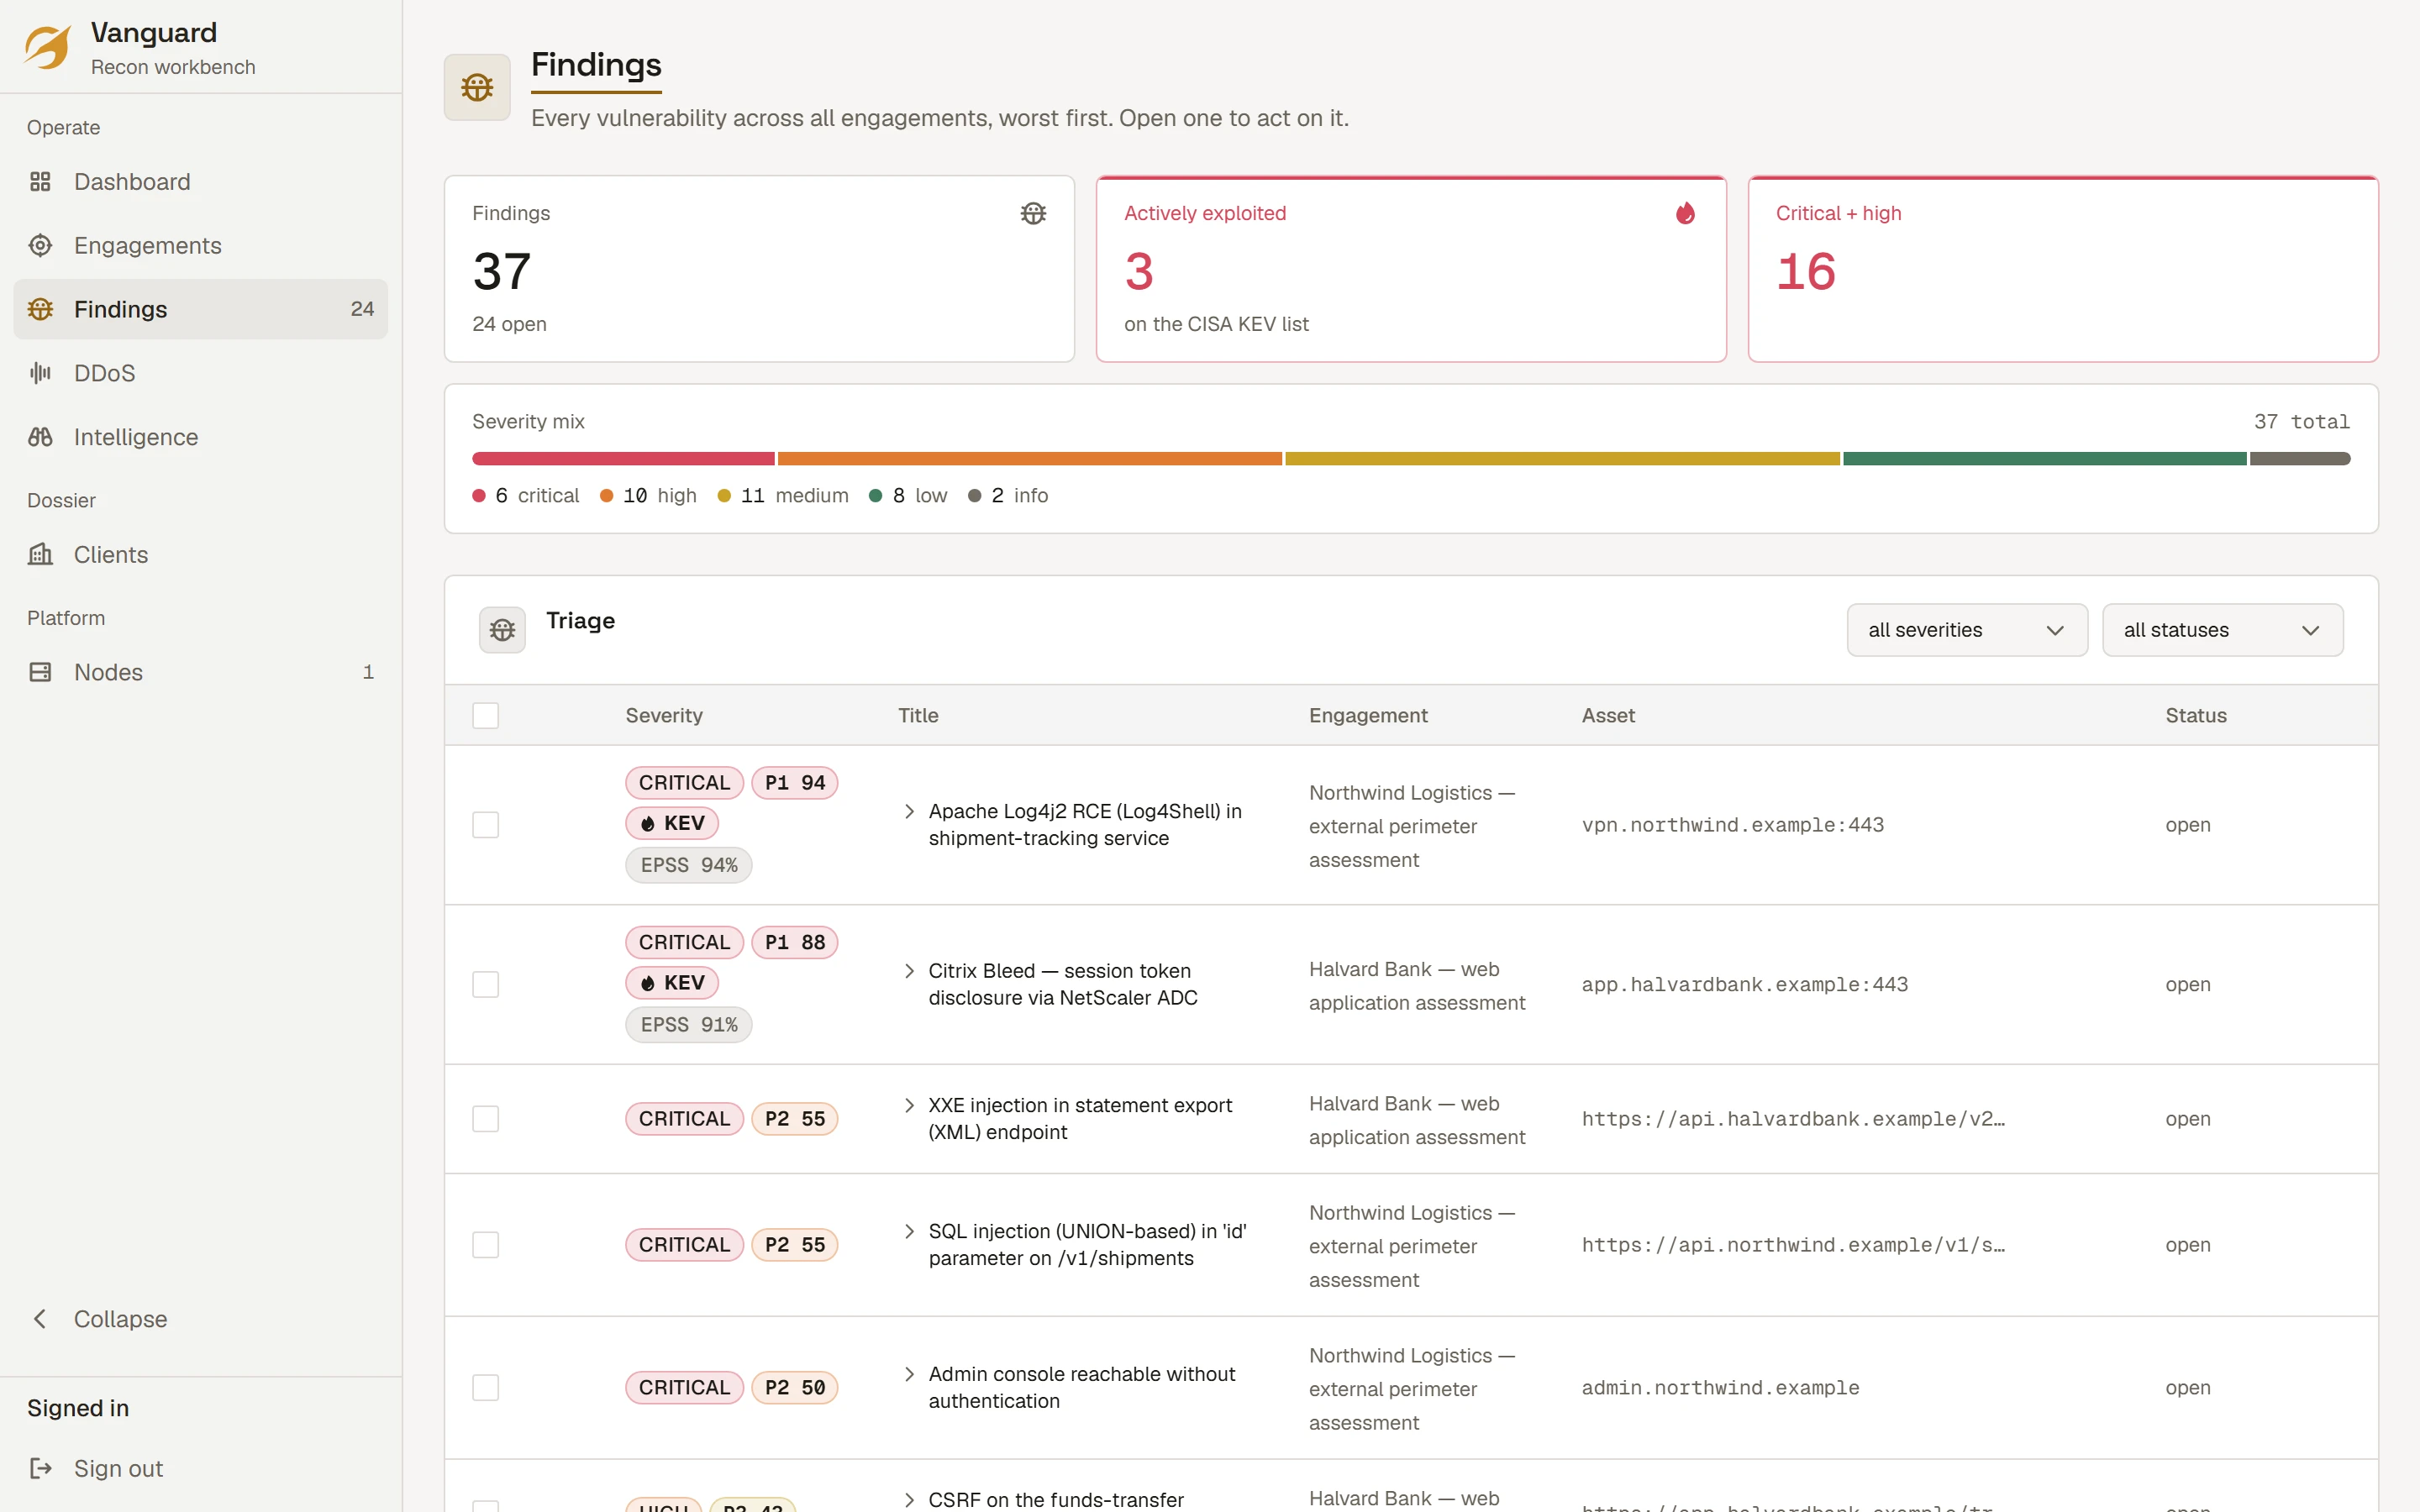
Lista CVSS bez kolejności działań
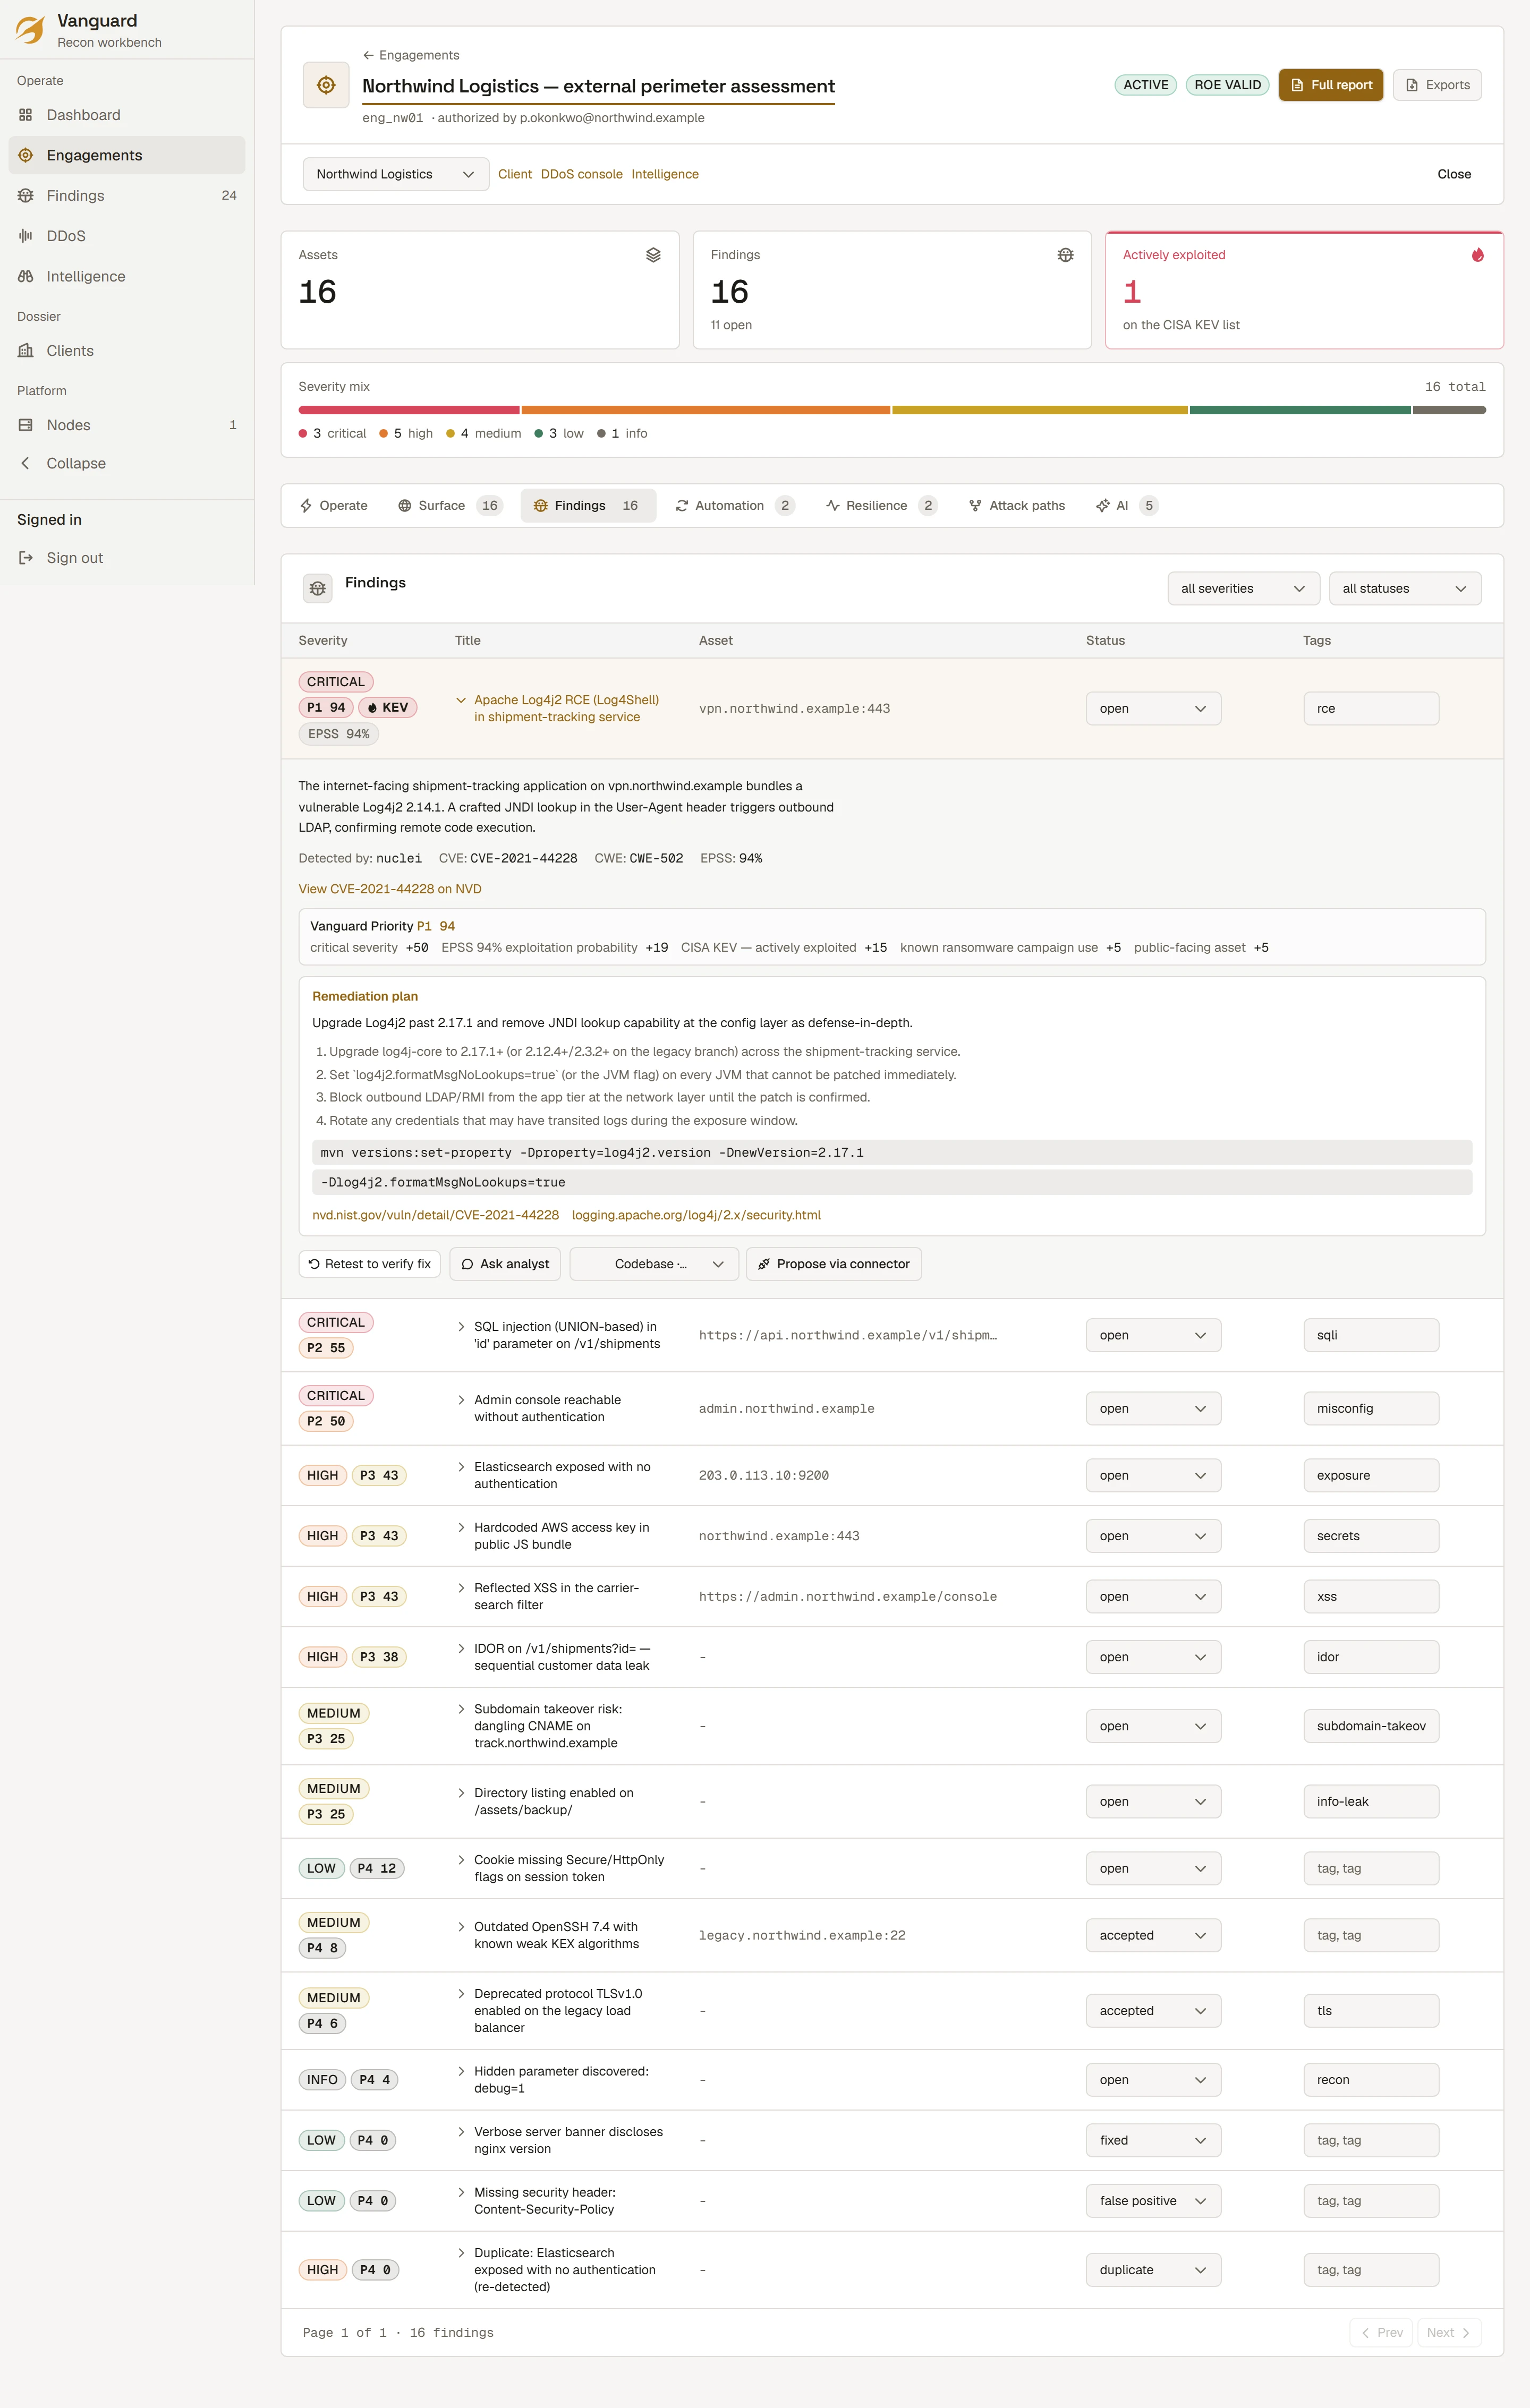
Ważność, CVSS, EPSS, KEV i ekspozycja w jednym wyniku
0-100 Każdy punkt rozliczony
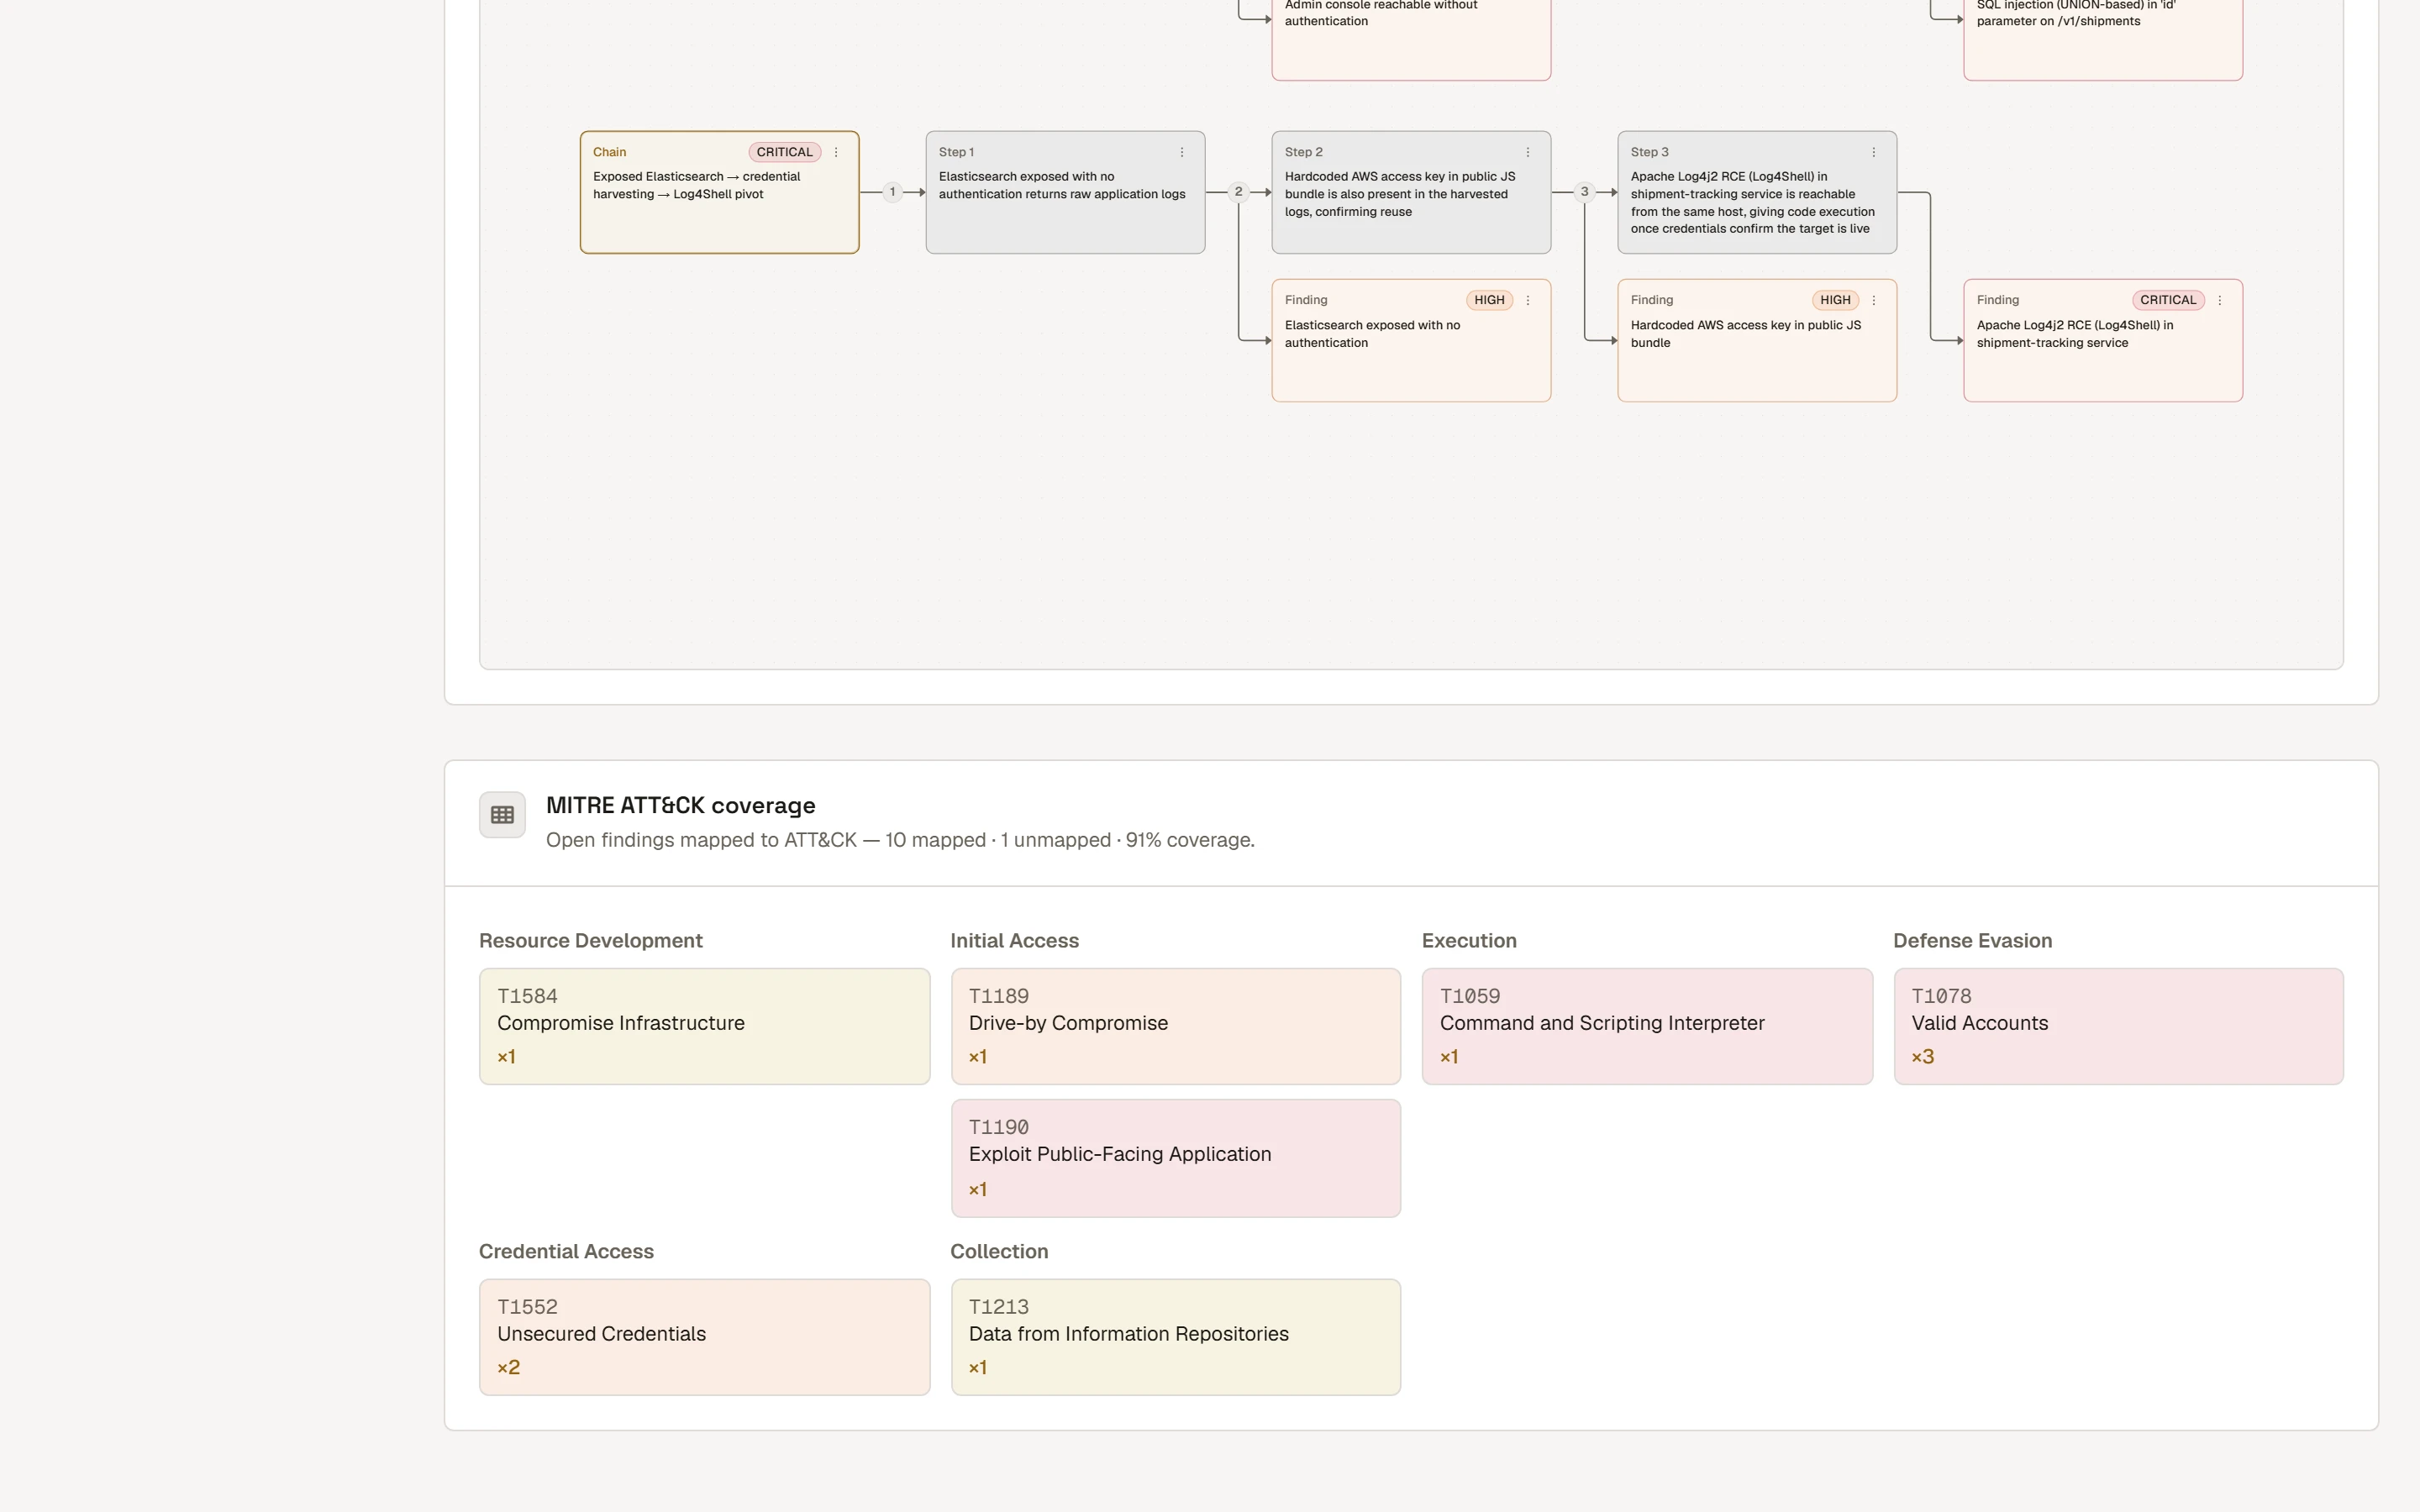
Znaleziska czytane jedno po drugim
Deterministyczna mapa technik dla każdego znaleziska
1 Mapa cieplna dla każdego engagementu, bez AI
Poprawka, której nikt nie sprawdził
Ukierunkowany retest jednym kliknięciem, z pełnym zapisem audytowym
4 Formaty raportów: HTML, Markdown, JSON, SARIF
Wycena na podstawie zakresu
Dla jednego systemu, jednego wydania, jednego terminu
Na zapytanie
Dla zespołów, które wdrażają co tydzień
Na zapytanie
Dla zespołów bezpieczeństwa, na zaproszenie
Na zapytanie
Nie. Każdy engagement obejmuje białą listę zakresu i podpisaną autoryzację. Zadanie wykraczające poza zakres jest odrzucane, zanim się rozpocznie, kill-switch zatrzymuje to, co jest uruchomione, a każda czynność trafia do niezmiennego dziennika audytowego.
Na infrastrukturze Altovar w UE. Wsparcie AI jest opcjonalne, a w naszym wdrożeniu działa wyłącznie przez własną bramkę Altovar: żadne znalezisko nie trafia do usługi modelu zewnętrznego dostawcy.
Sprawdzone silniki open source do wykrywania zasobów, crawlingu, testów dynamicznych, TLS, sekretów i analizy kodu, w tym nmap, nuclei, httpx i trivy. Każdy działa w efemerycznym, wzmocnionym kontenerze, a publiczne obrazy silników są przypięte do konkretnego skrótu (digest).
Za pomocą Vanguard Priority Score: ważność, CVSS, prawdopodobieństwo wykorzystania (EPSS), obecność w katalogu znanych, aktywnie wykorzystywanych podatności (KEV) oraz ekspozycja w internecie sumują się na wynik 0-100. Każdy punkt jest pokazany obok powodu, dla którego został przyznany.
Tak. REST API opisane w OpenAPI oraz serwer MCP udostępniają te same operacje, z tokenami ograniczonymi do twojej organizacji. Testy warunków skrajnych są celowo niedostępne dla agentów.
Testy odporności to osobny, autoryzowany i audytowany proces z kill-switchem, prowadzony przez zewnętrznego dostawcę prawnego, którego zatwierdzasz. Vanguard nigdy sam nie generuje ruchu zalewającego: żadnych botnetów, żadnej amplifikacji.