Fonctionnalités

Vois-le dans l’atelier


Périmètre et autorisation, le pipeline de reconnaissance et de scan, priorité explicable, couverture ATT&CK, retest et rapports.

0-100 Échelle de priorité en points, chaque point expliqué
Voir toutes les fonctionnalités

Fonctionnalités de Vanguard

Périmètre autorisé dans Vanguard : règles allow et deny à côté de l’inventaire des actifs.Périmètre autorisé dans Vanguard : règles allow et deny à côté de l’inventaire des actifs.
Agrandir la capture
Interface Vanguard avec des données d’exemple. UI en anglais.

Périmètre et autorisation

Périmètre autorisé dans Vanguard : règles allow et deny à côté de l’inventaire des actifs.Périmètre autorisé dans Vanguard : règles allow et deny à côté de l’inventaire des actifs.

Interface Vanguard avec des données d’exemple. UI en anglais.

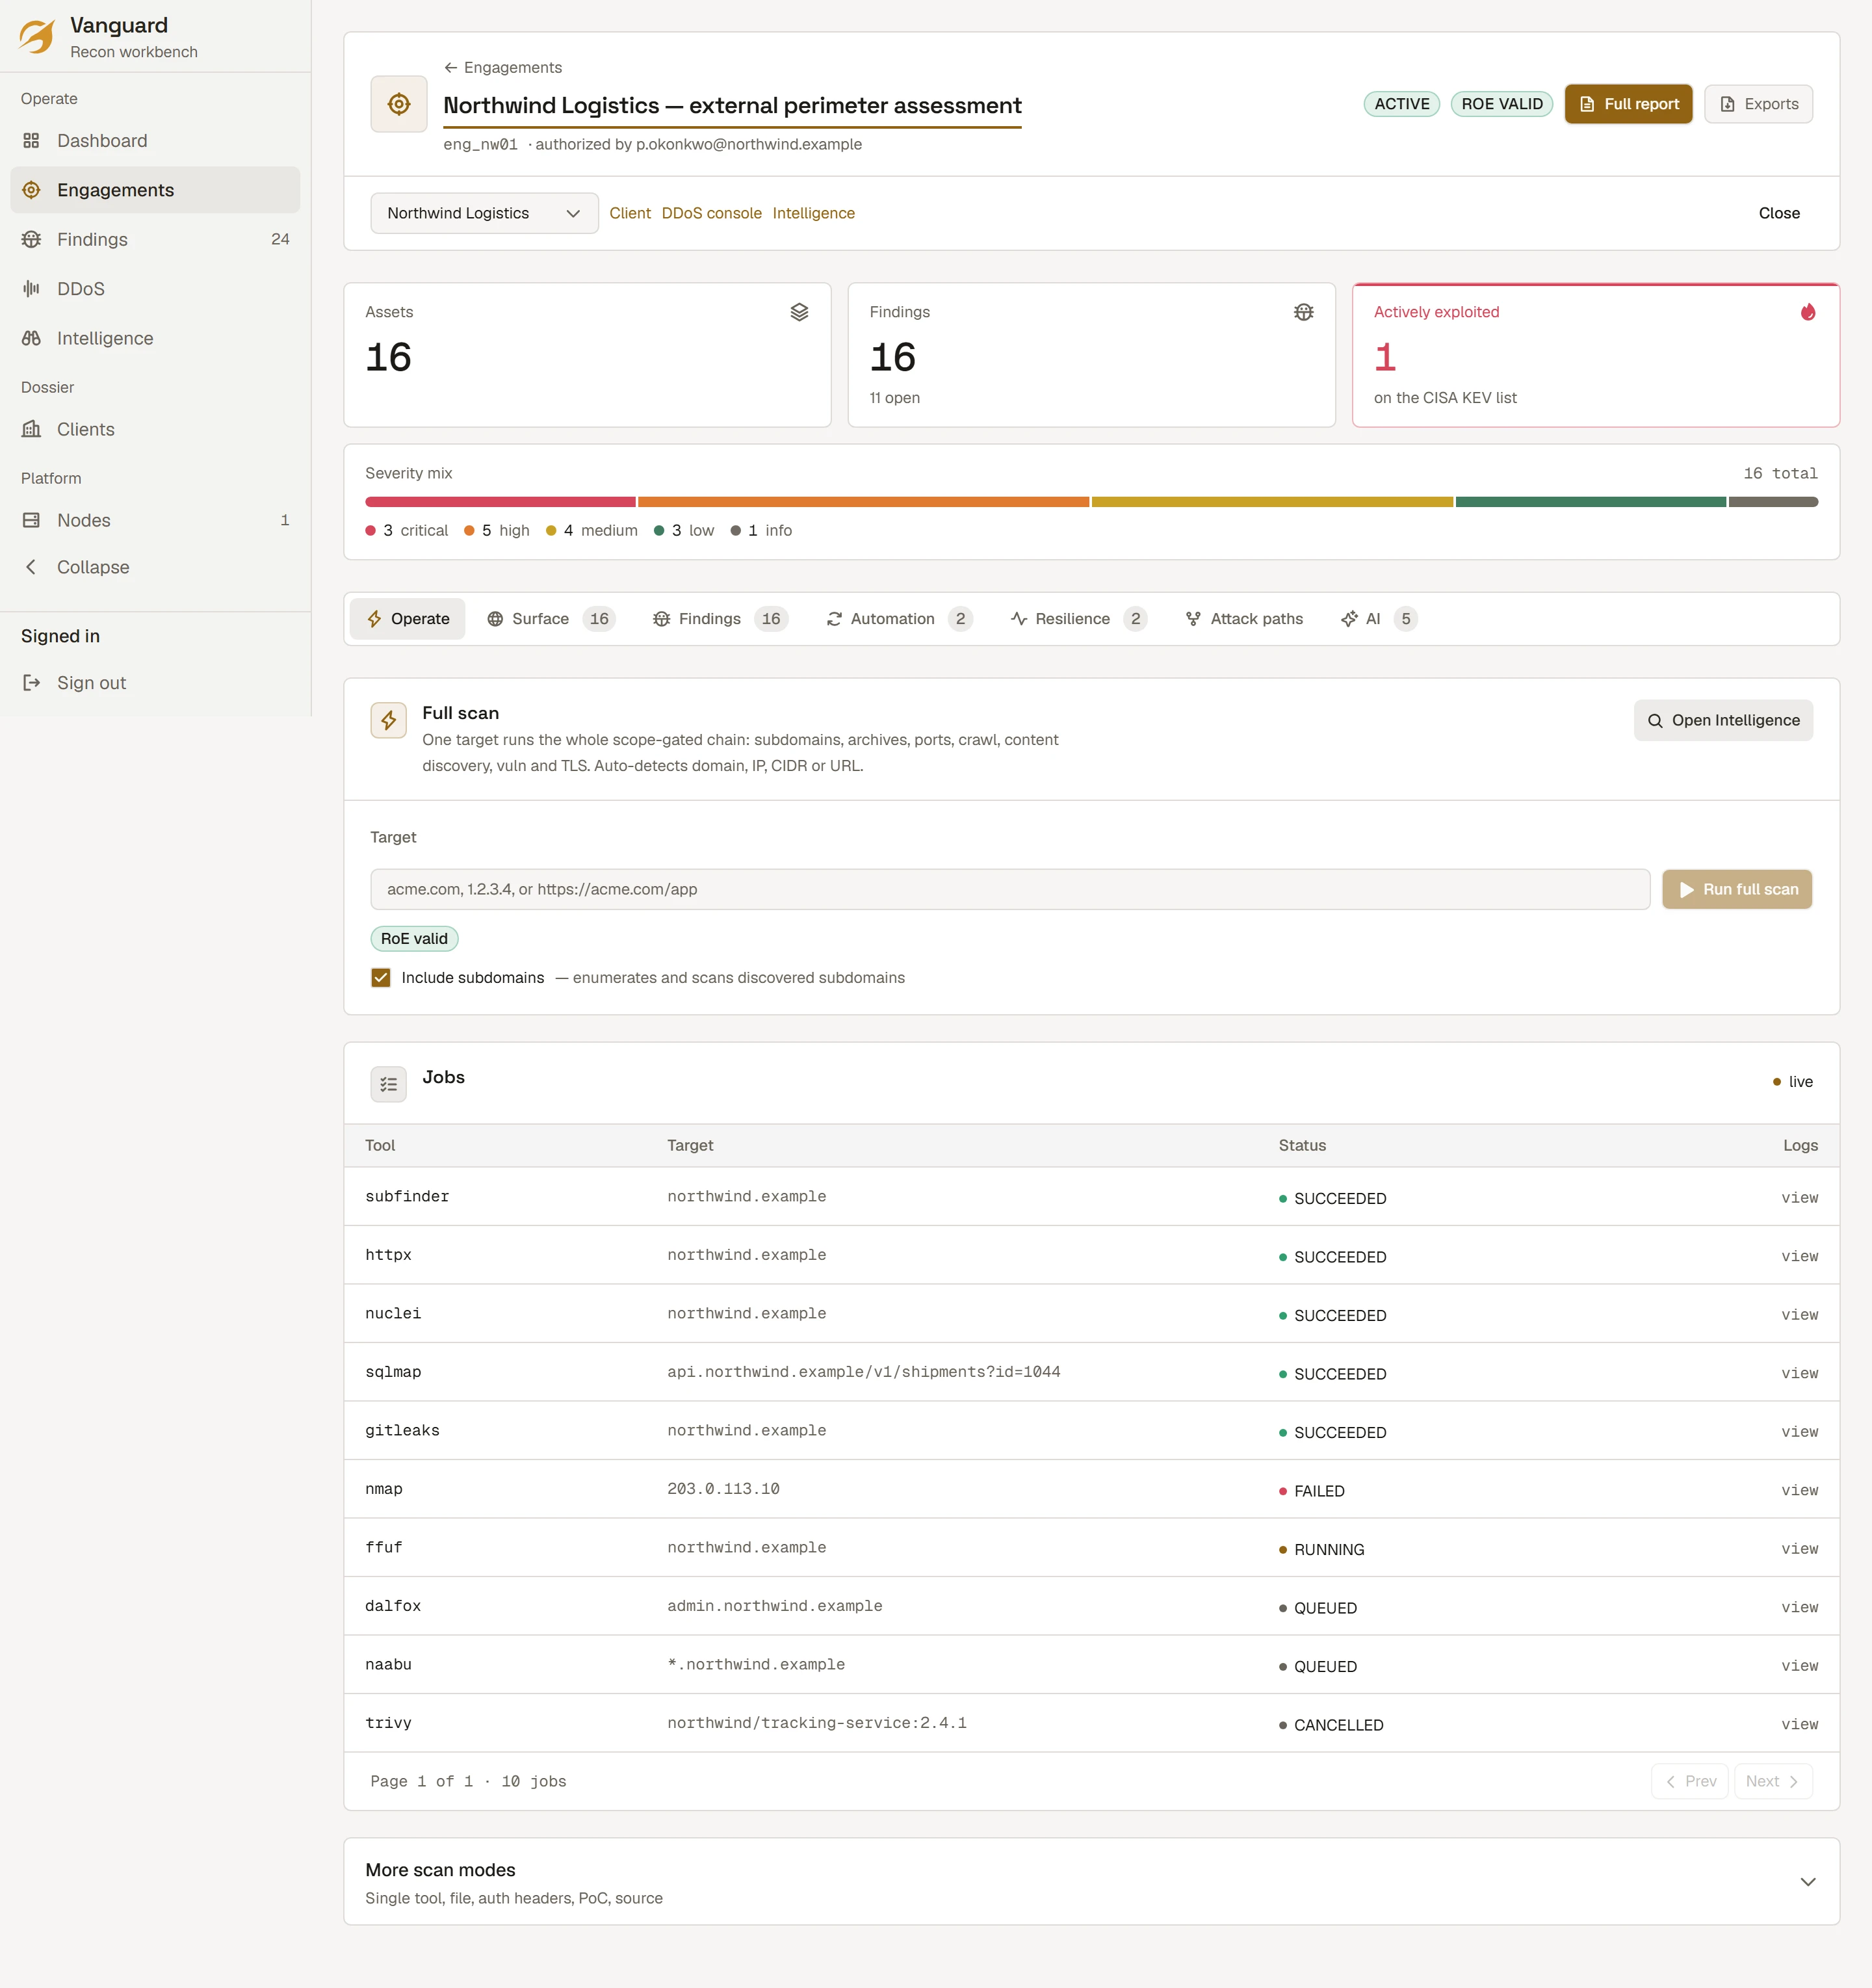
Bandeau de tâches Vanguard : tâches de reconnaissance et de scan avec leur statut.Bandeau de tâches Vanguard : tâches de reconnaissance et de scan avec leur statut.
Agrandir la capture
Interface Vanguard avec des données d’exemple. UI en anglais.

Pipeline de reconnaissance et de scan

Bandeau de tâches Vanguard : tâches de reconnaissance et de scan avec leur statut.Bandeau de tâches Vanguard : tâches de reconnaissance et de scan avec leur statut.

Interface Vanguard avec des données d’exemple. UI en anglais.

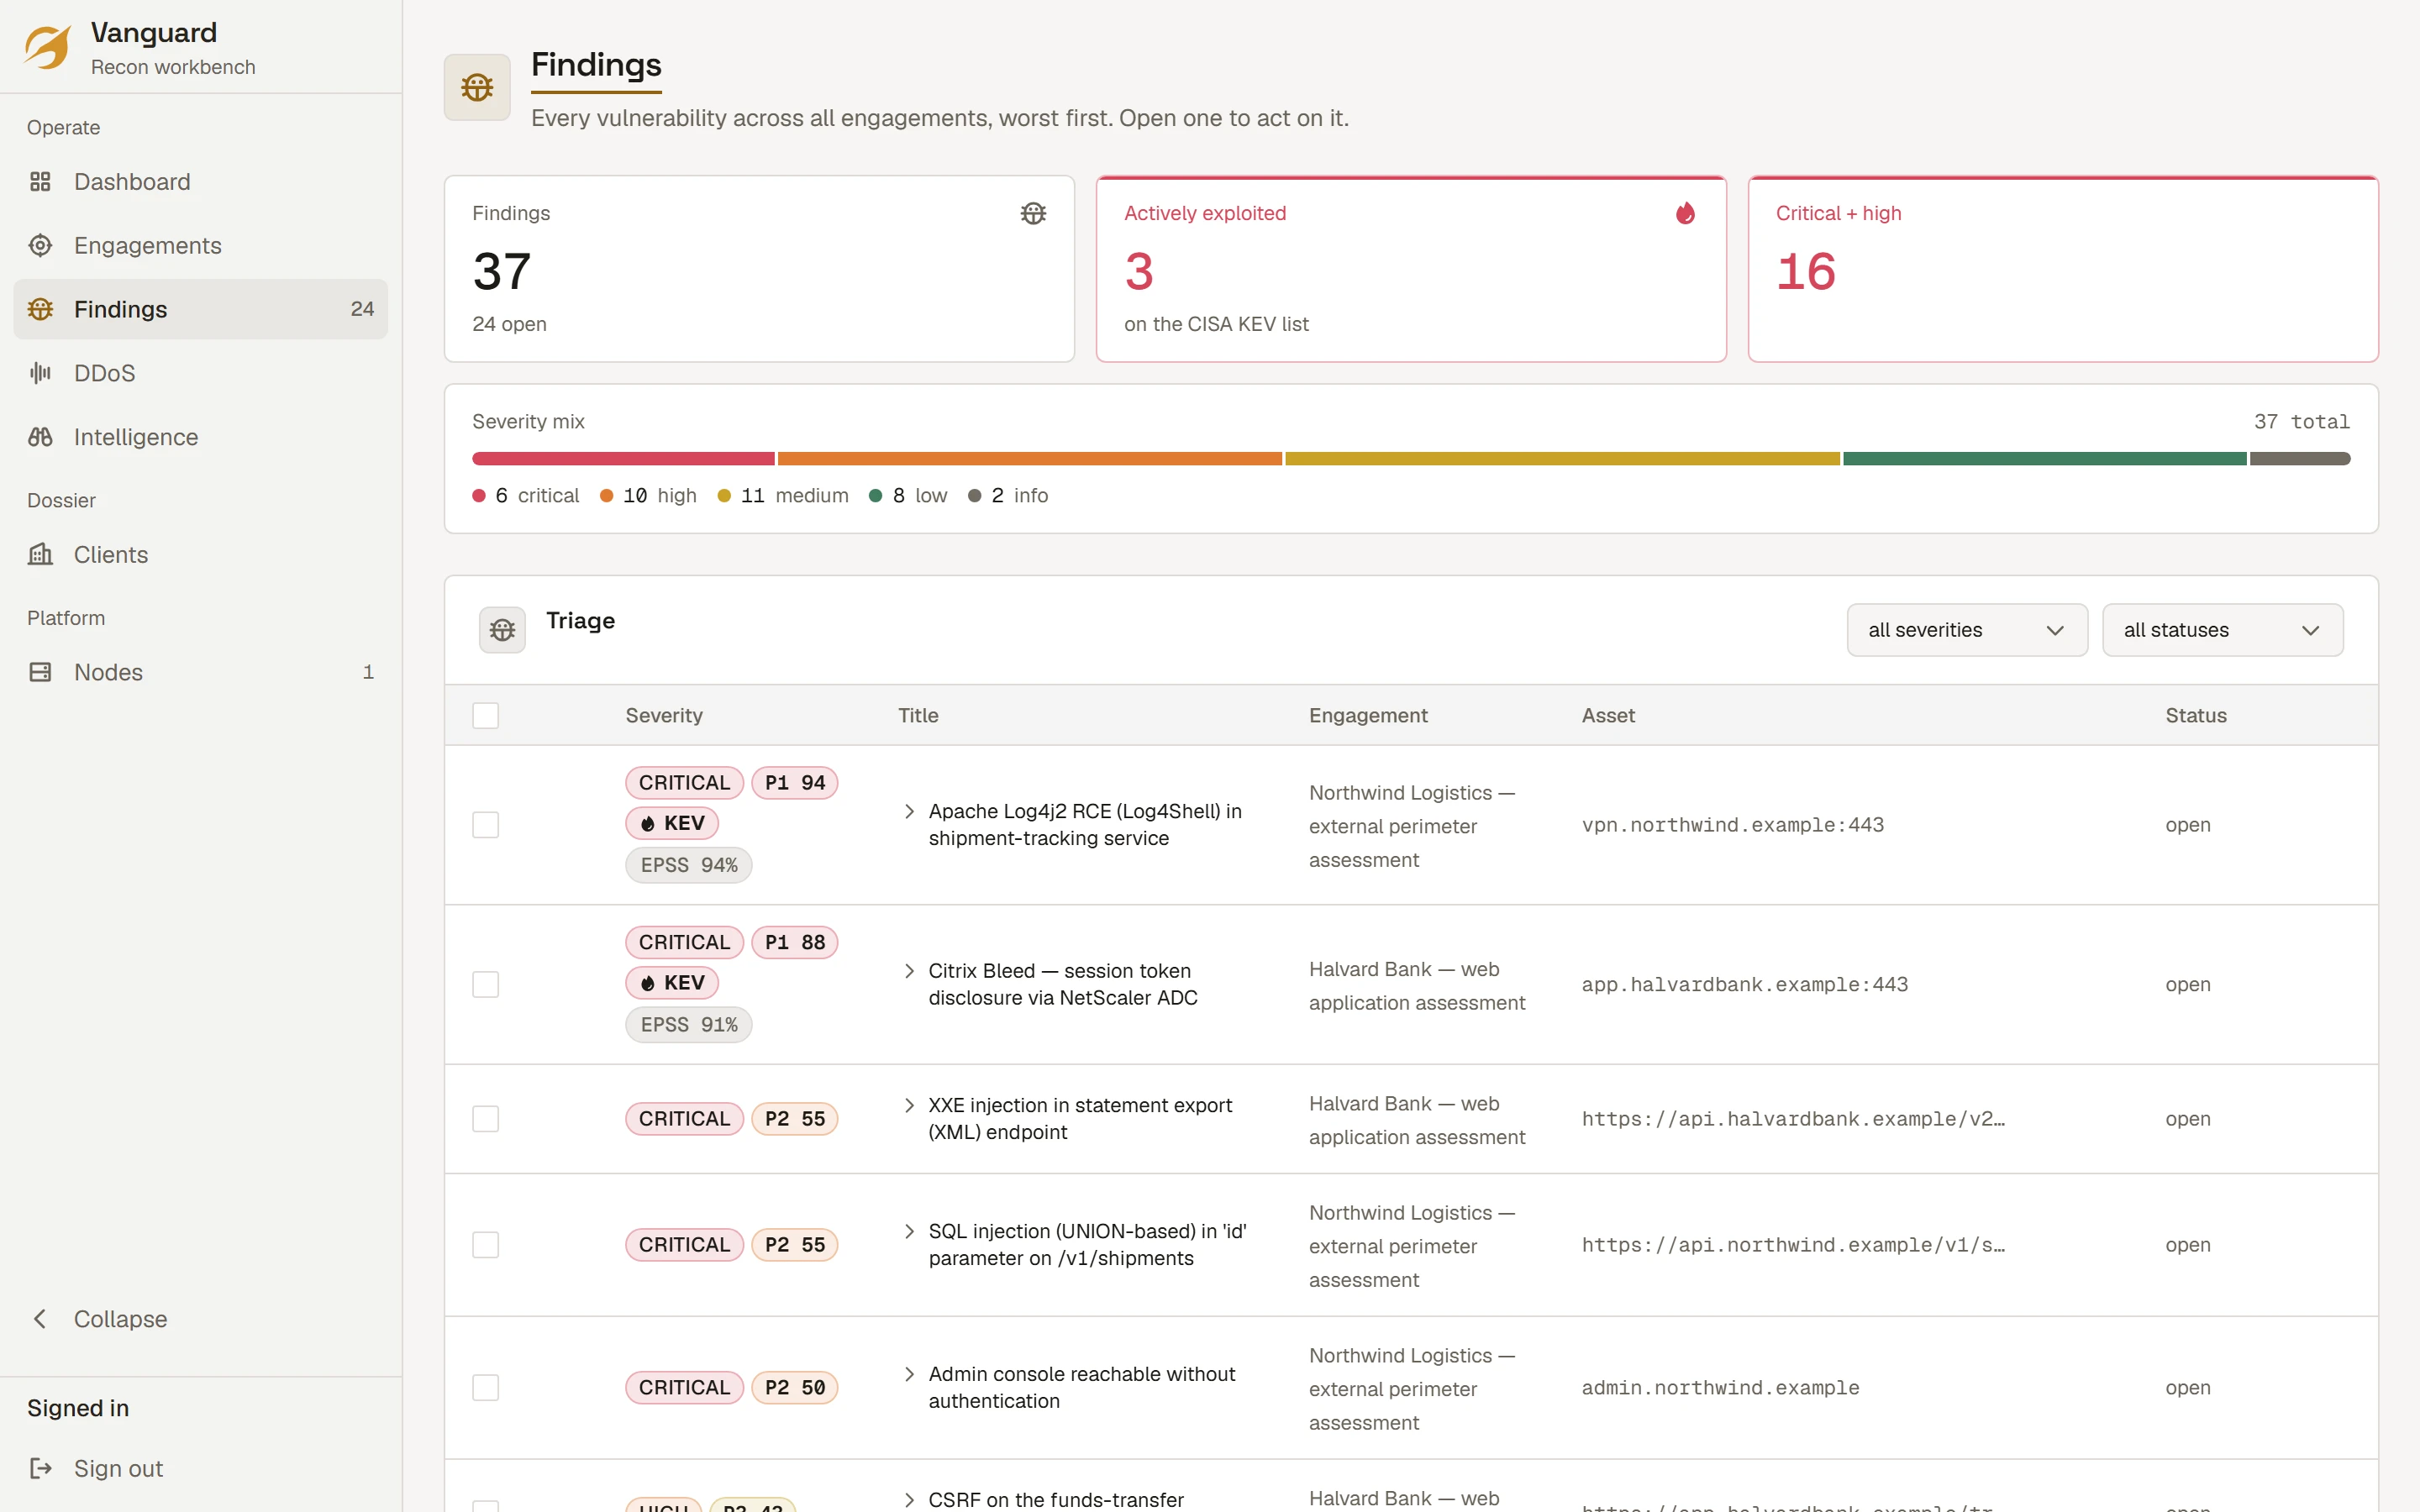
Tableau des constats Vanguard classés par score de priorité, avec badges KEV et EPSS.Tableau des constats Vanguard classés par score de priorité, avec badges KEV et EPSS.
Agrandir la capture
Interface Vanguard avec des données d’exemple. UI en anglais.

Priorité explicable

Tableau des constats Vanguard classés par score de priorité, avec badges KEV et EPSS.Tableau des constats Vanguard classés par score de priorité, avec badges KEV et EPSS.

Interface Vanguard avec des données d’exemple. UI en anglais.

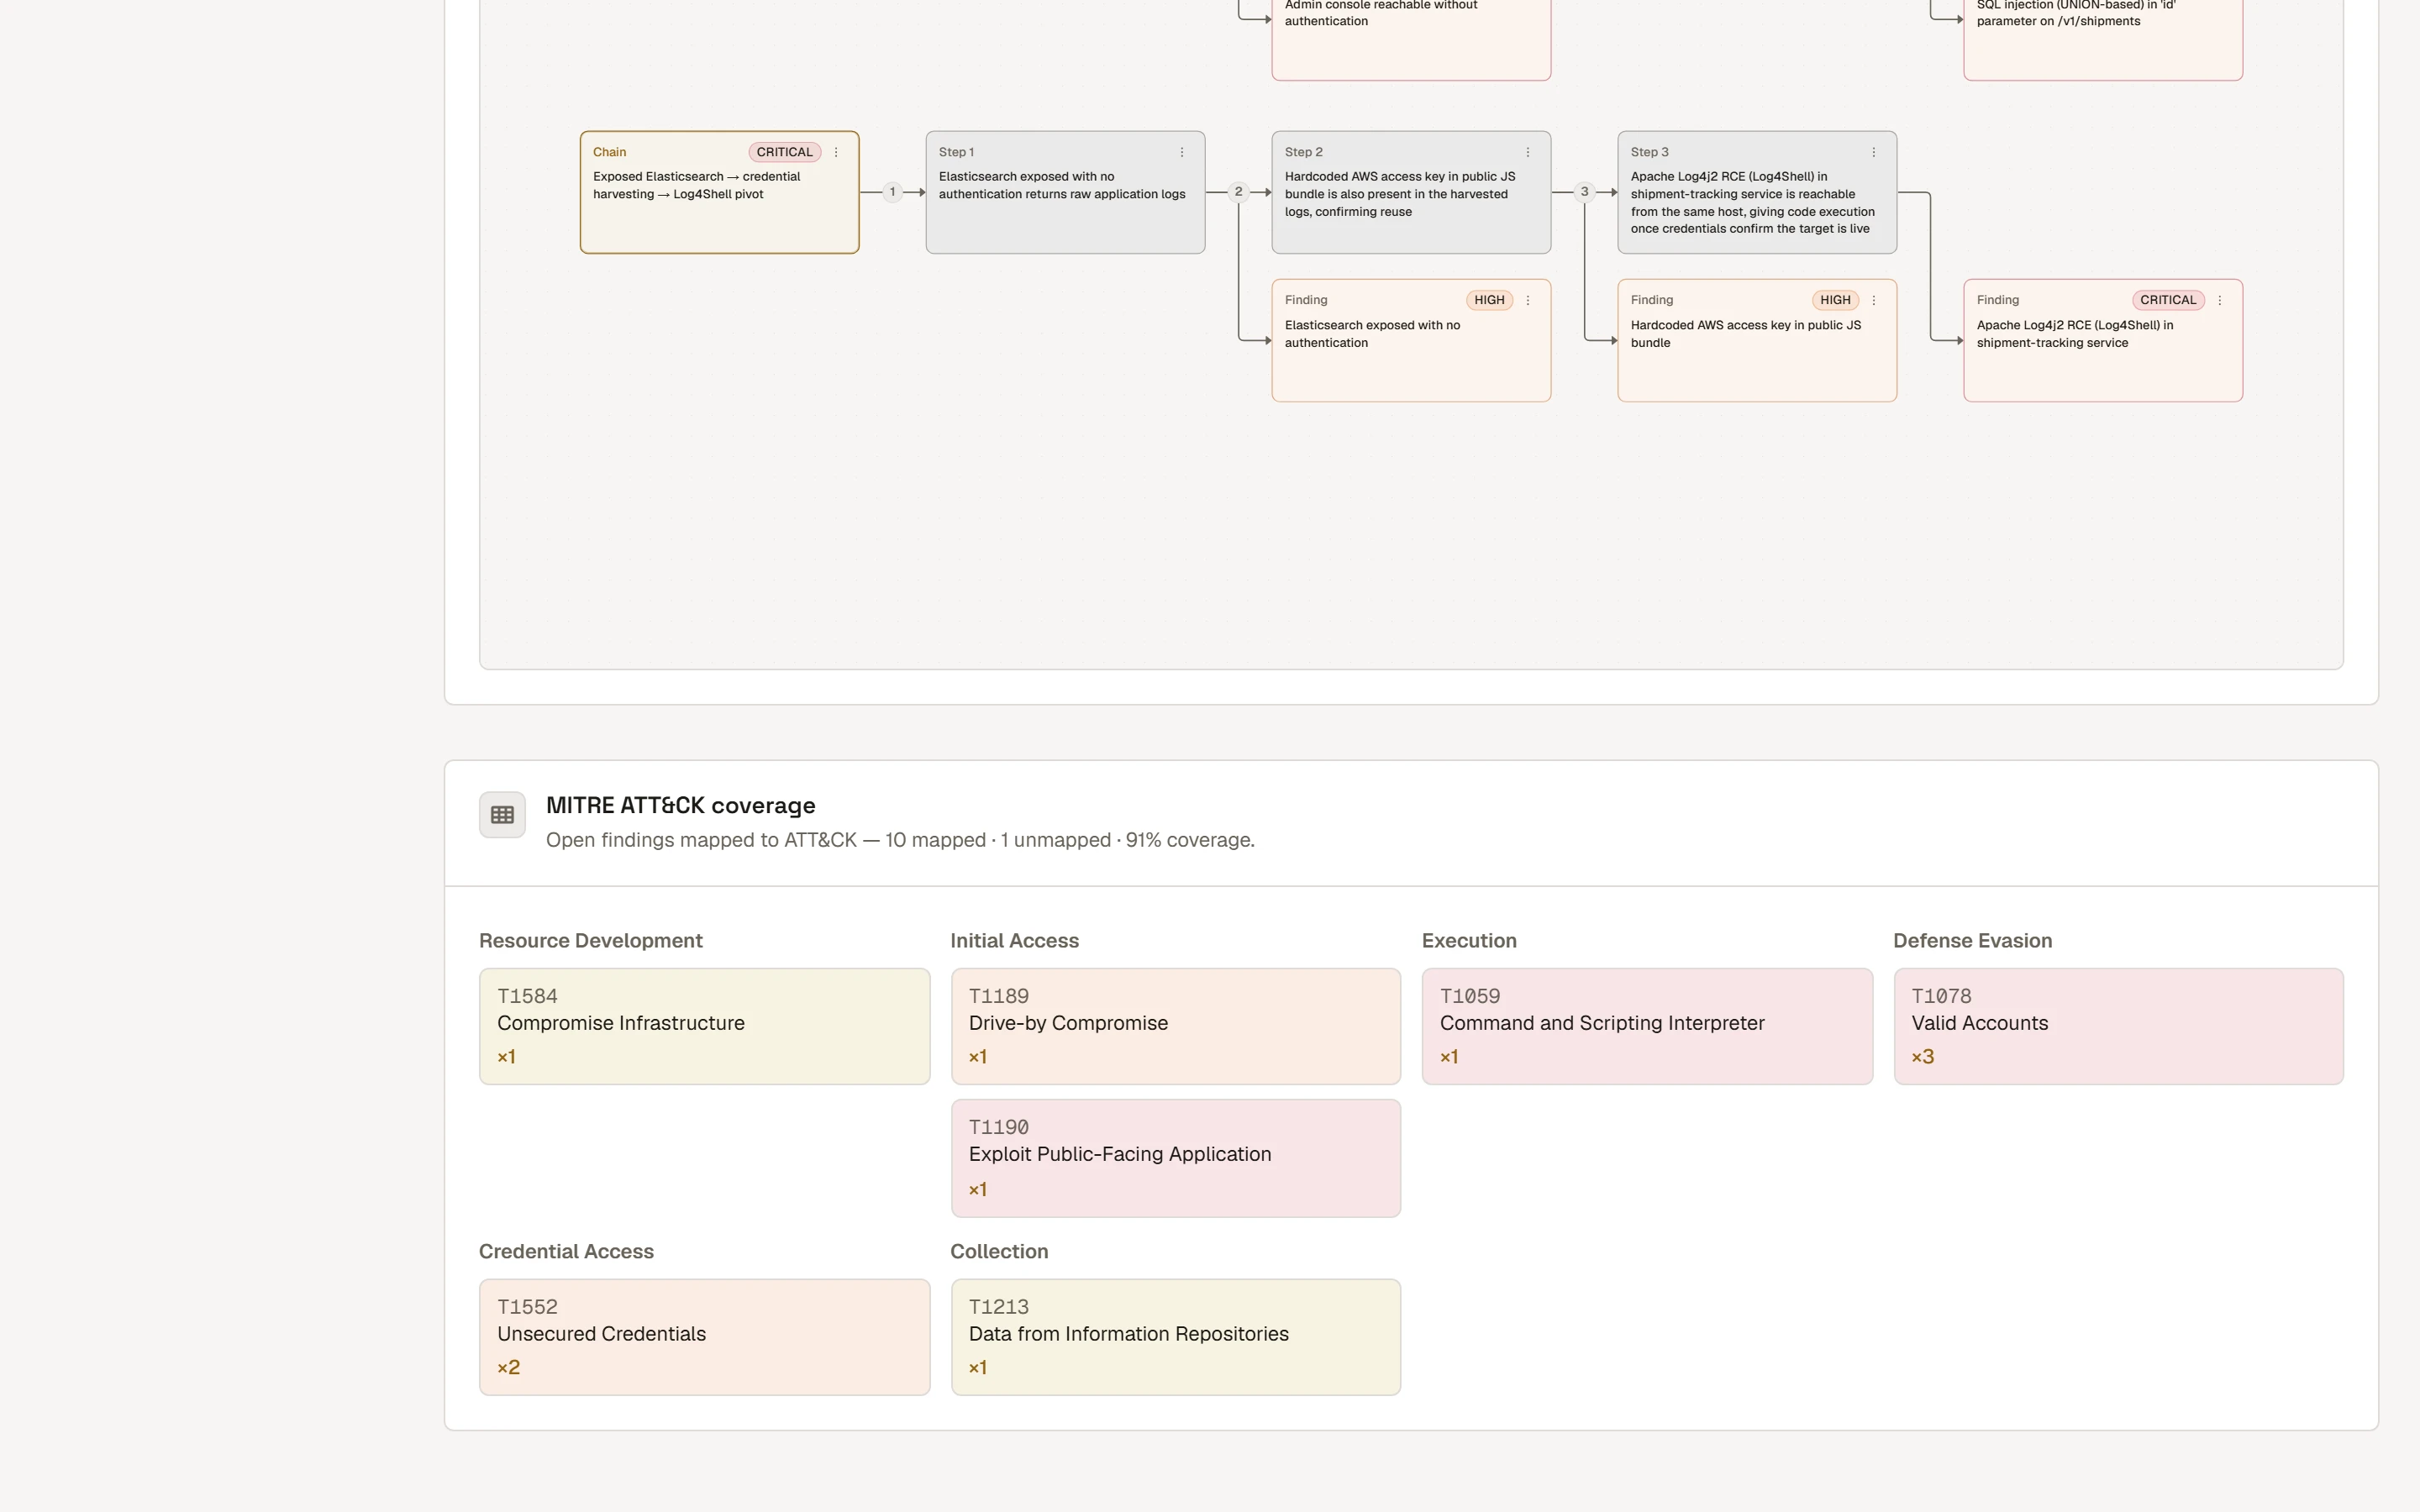
Couverture ATT&CK de Vanguard : heatmap tactique par technique pour une mission.Couverture ATT&CK de Vanguard : heatmap tactique par technique pour une mission.
Agrandir la capture
Interface Vanguard avec des données d’exemple. UI en anglais.

Couverture ATT&CK

Couverture ATT&CK de Vanguard : heatmap tactique par technique pour une mission.Couverture ATT&CK de Vanguard : heatmap tactique par technique pour une mission.

Interface Vanguard avec des données d’exemple. UI en anglais.

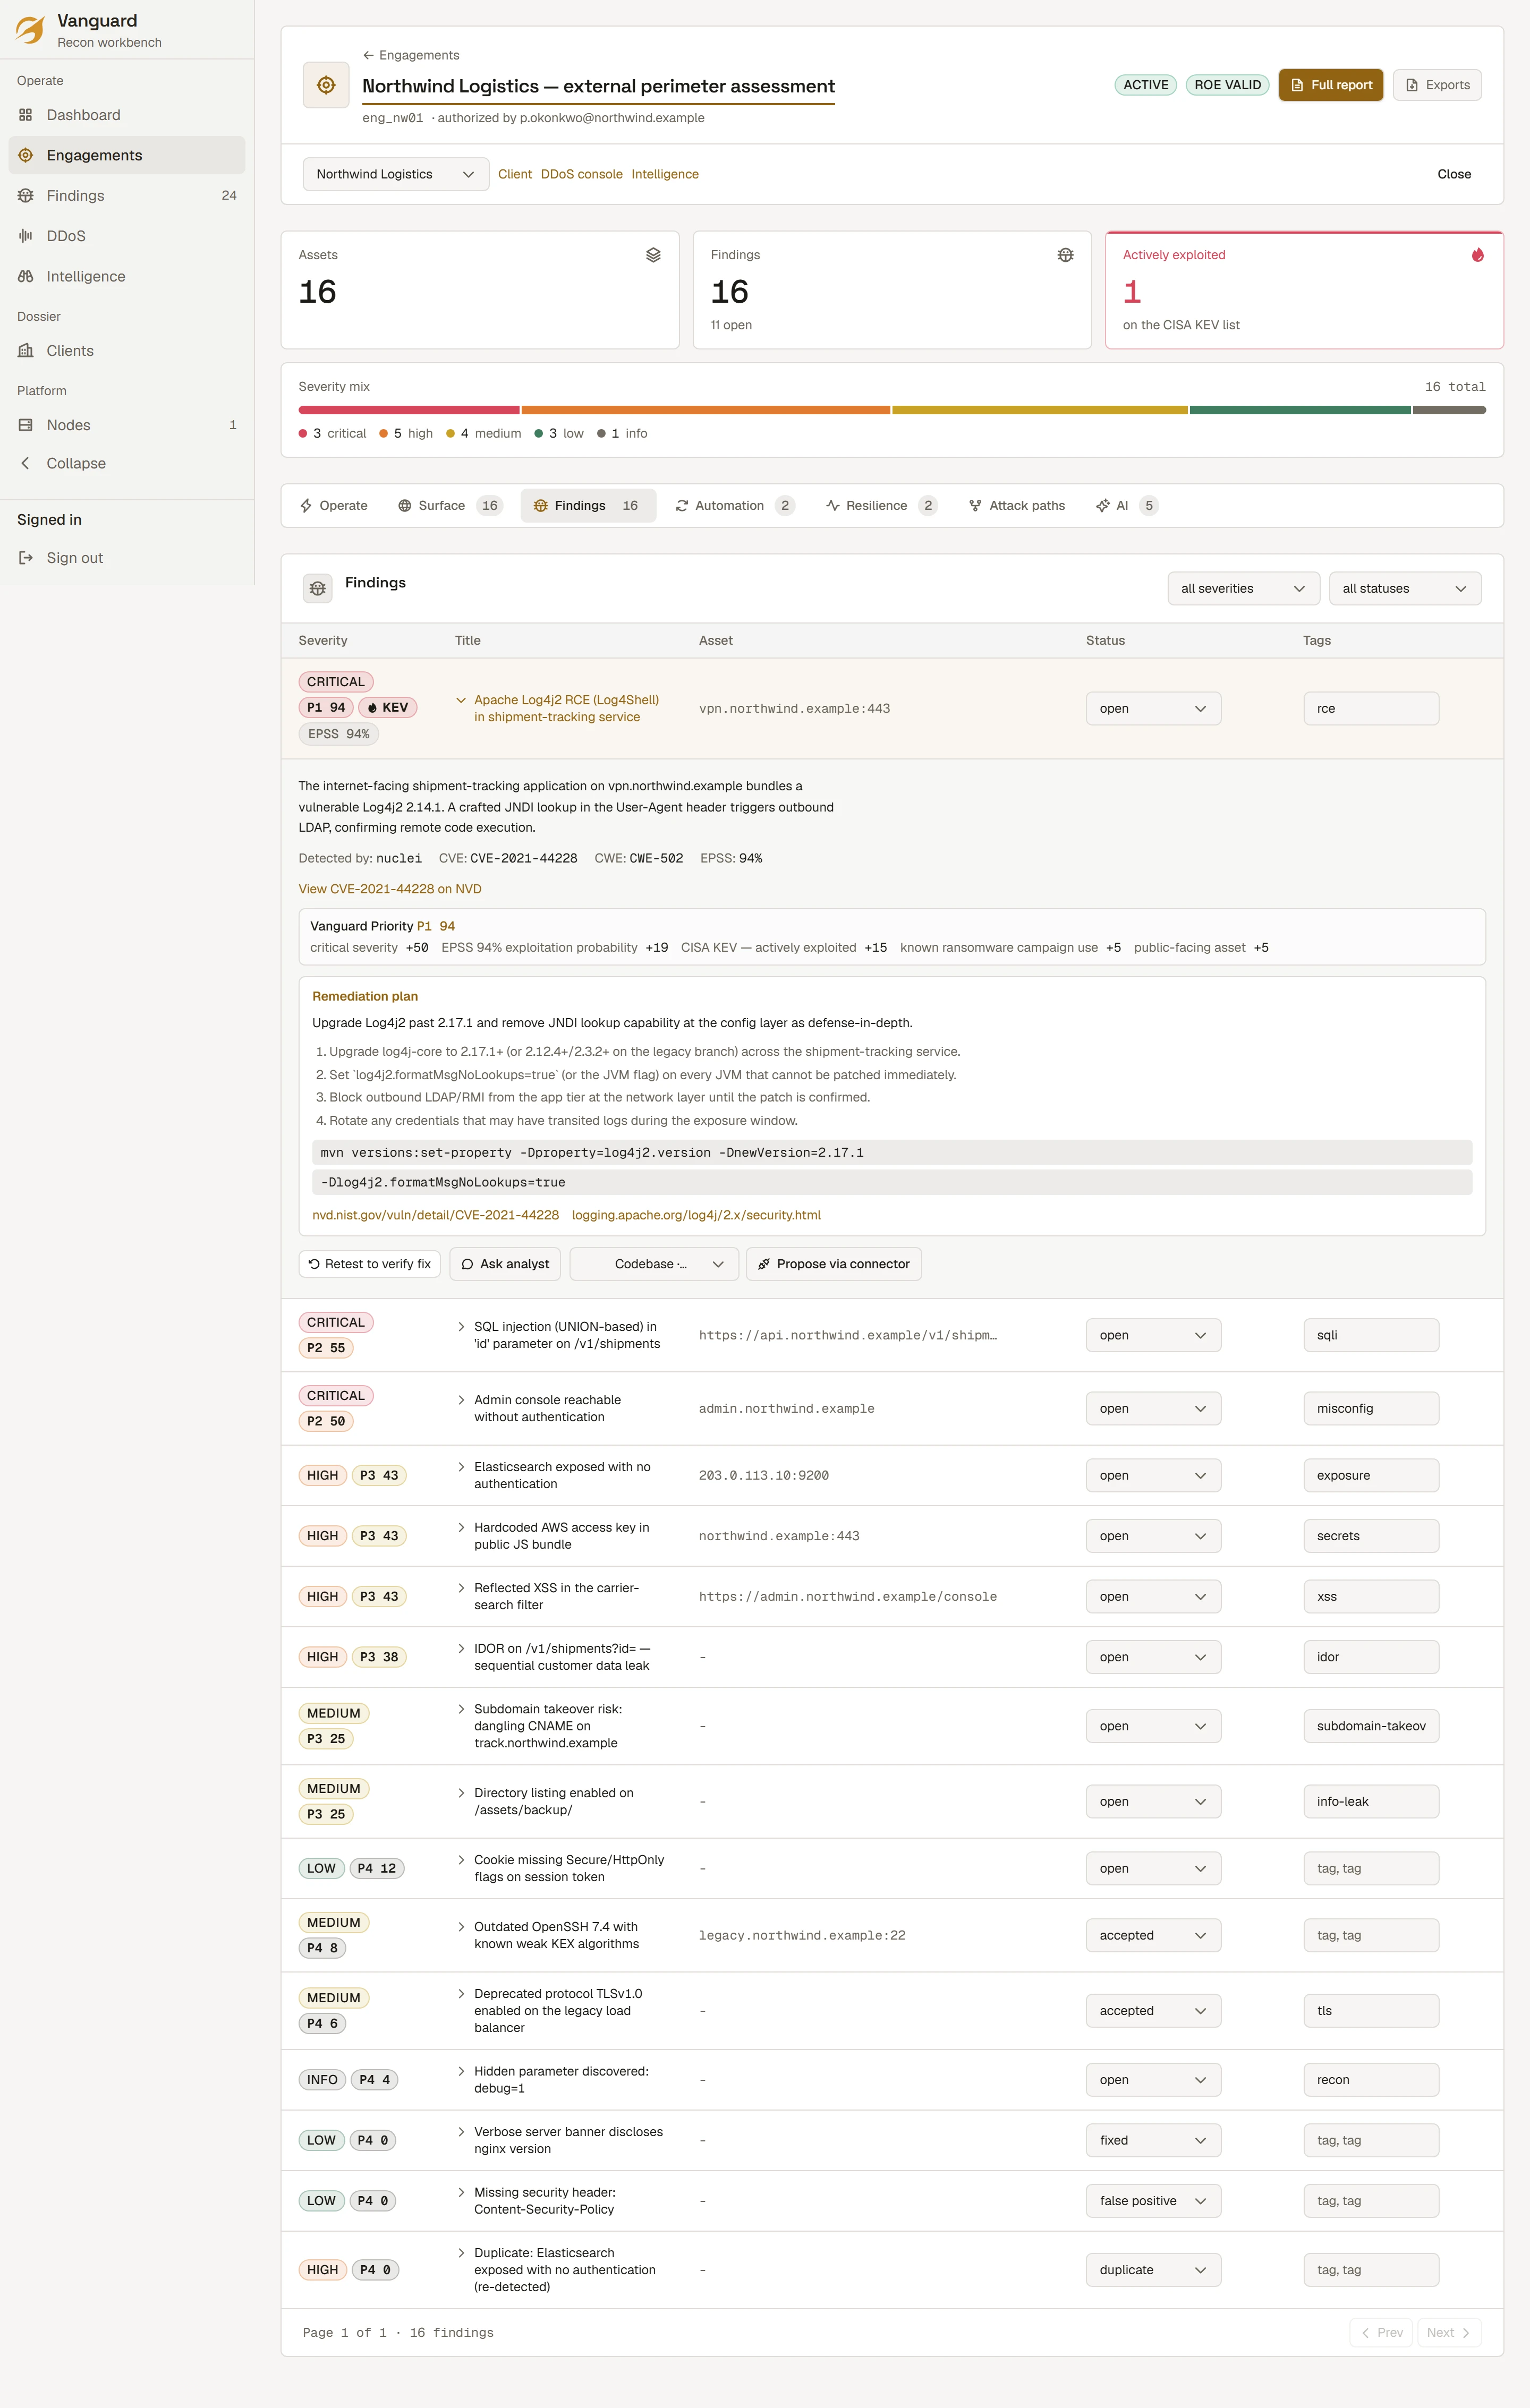
Un constat Vanguard avec preuves, brief de remédiation et contrôle de retest.Un constat Vanguard avec preuves, brief de remédiation et contrôle de retest.
Agrandir la capture
Interface Vanguard avec des données d’exemple. UI en anglais.

Retest et rapports

Un constat Vanguard avec preuves, brief de remédiation et contrôle de retest.Un constat Vanguard avec preuves, brief de remédiation et contrôle de retest.

Interface Vanguard avec des données d’exemple. UI en anglais.

Problème >

Des scans qui démarrent avant toute validation

Ce que fait Vanguard >

Liste blanche, autorisation signée, kill-switch

Résultat >

0 Tâches hors liste blanche

Problème >

Chaque outil, son propre format de sortie

Ce que fait Vanguard >

Des moteurs open source dans des conteneurs éphémères et durcis

Résultat >

1 Modèle de constats normalisé

Problème >

Une liste CVSS sans ordre de traitement

Ce que fait Vanguard >

Gravité, CVSS, EPSS, KEV et exposition dans un seul score

Résultat >

0-100 Chaque point est justifié

Problème >

Des constats à lire un par un

Ce que fait Vanguard >

Une cartographie déterministe des techniques pour chaque constat

Résultat >

1 Heatmap par mission, sans IA

Problème >

Un correctif que personne n’a vérifié

Ce que fait Vanguard >

Retest ciblé en un clic, avec piste d’audit

Résultat >

4 Formats de rapport : HTML, Markdown, JSON, SARIF

Périmètre et autorisation

/01
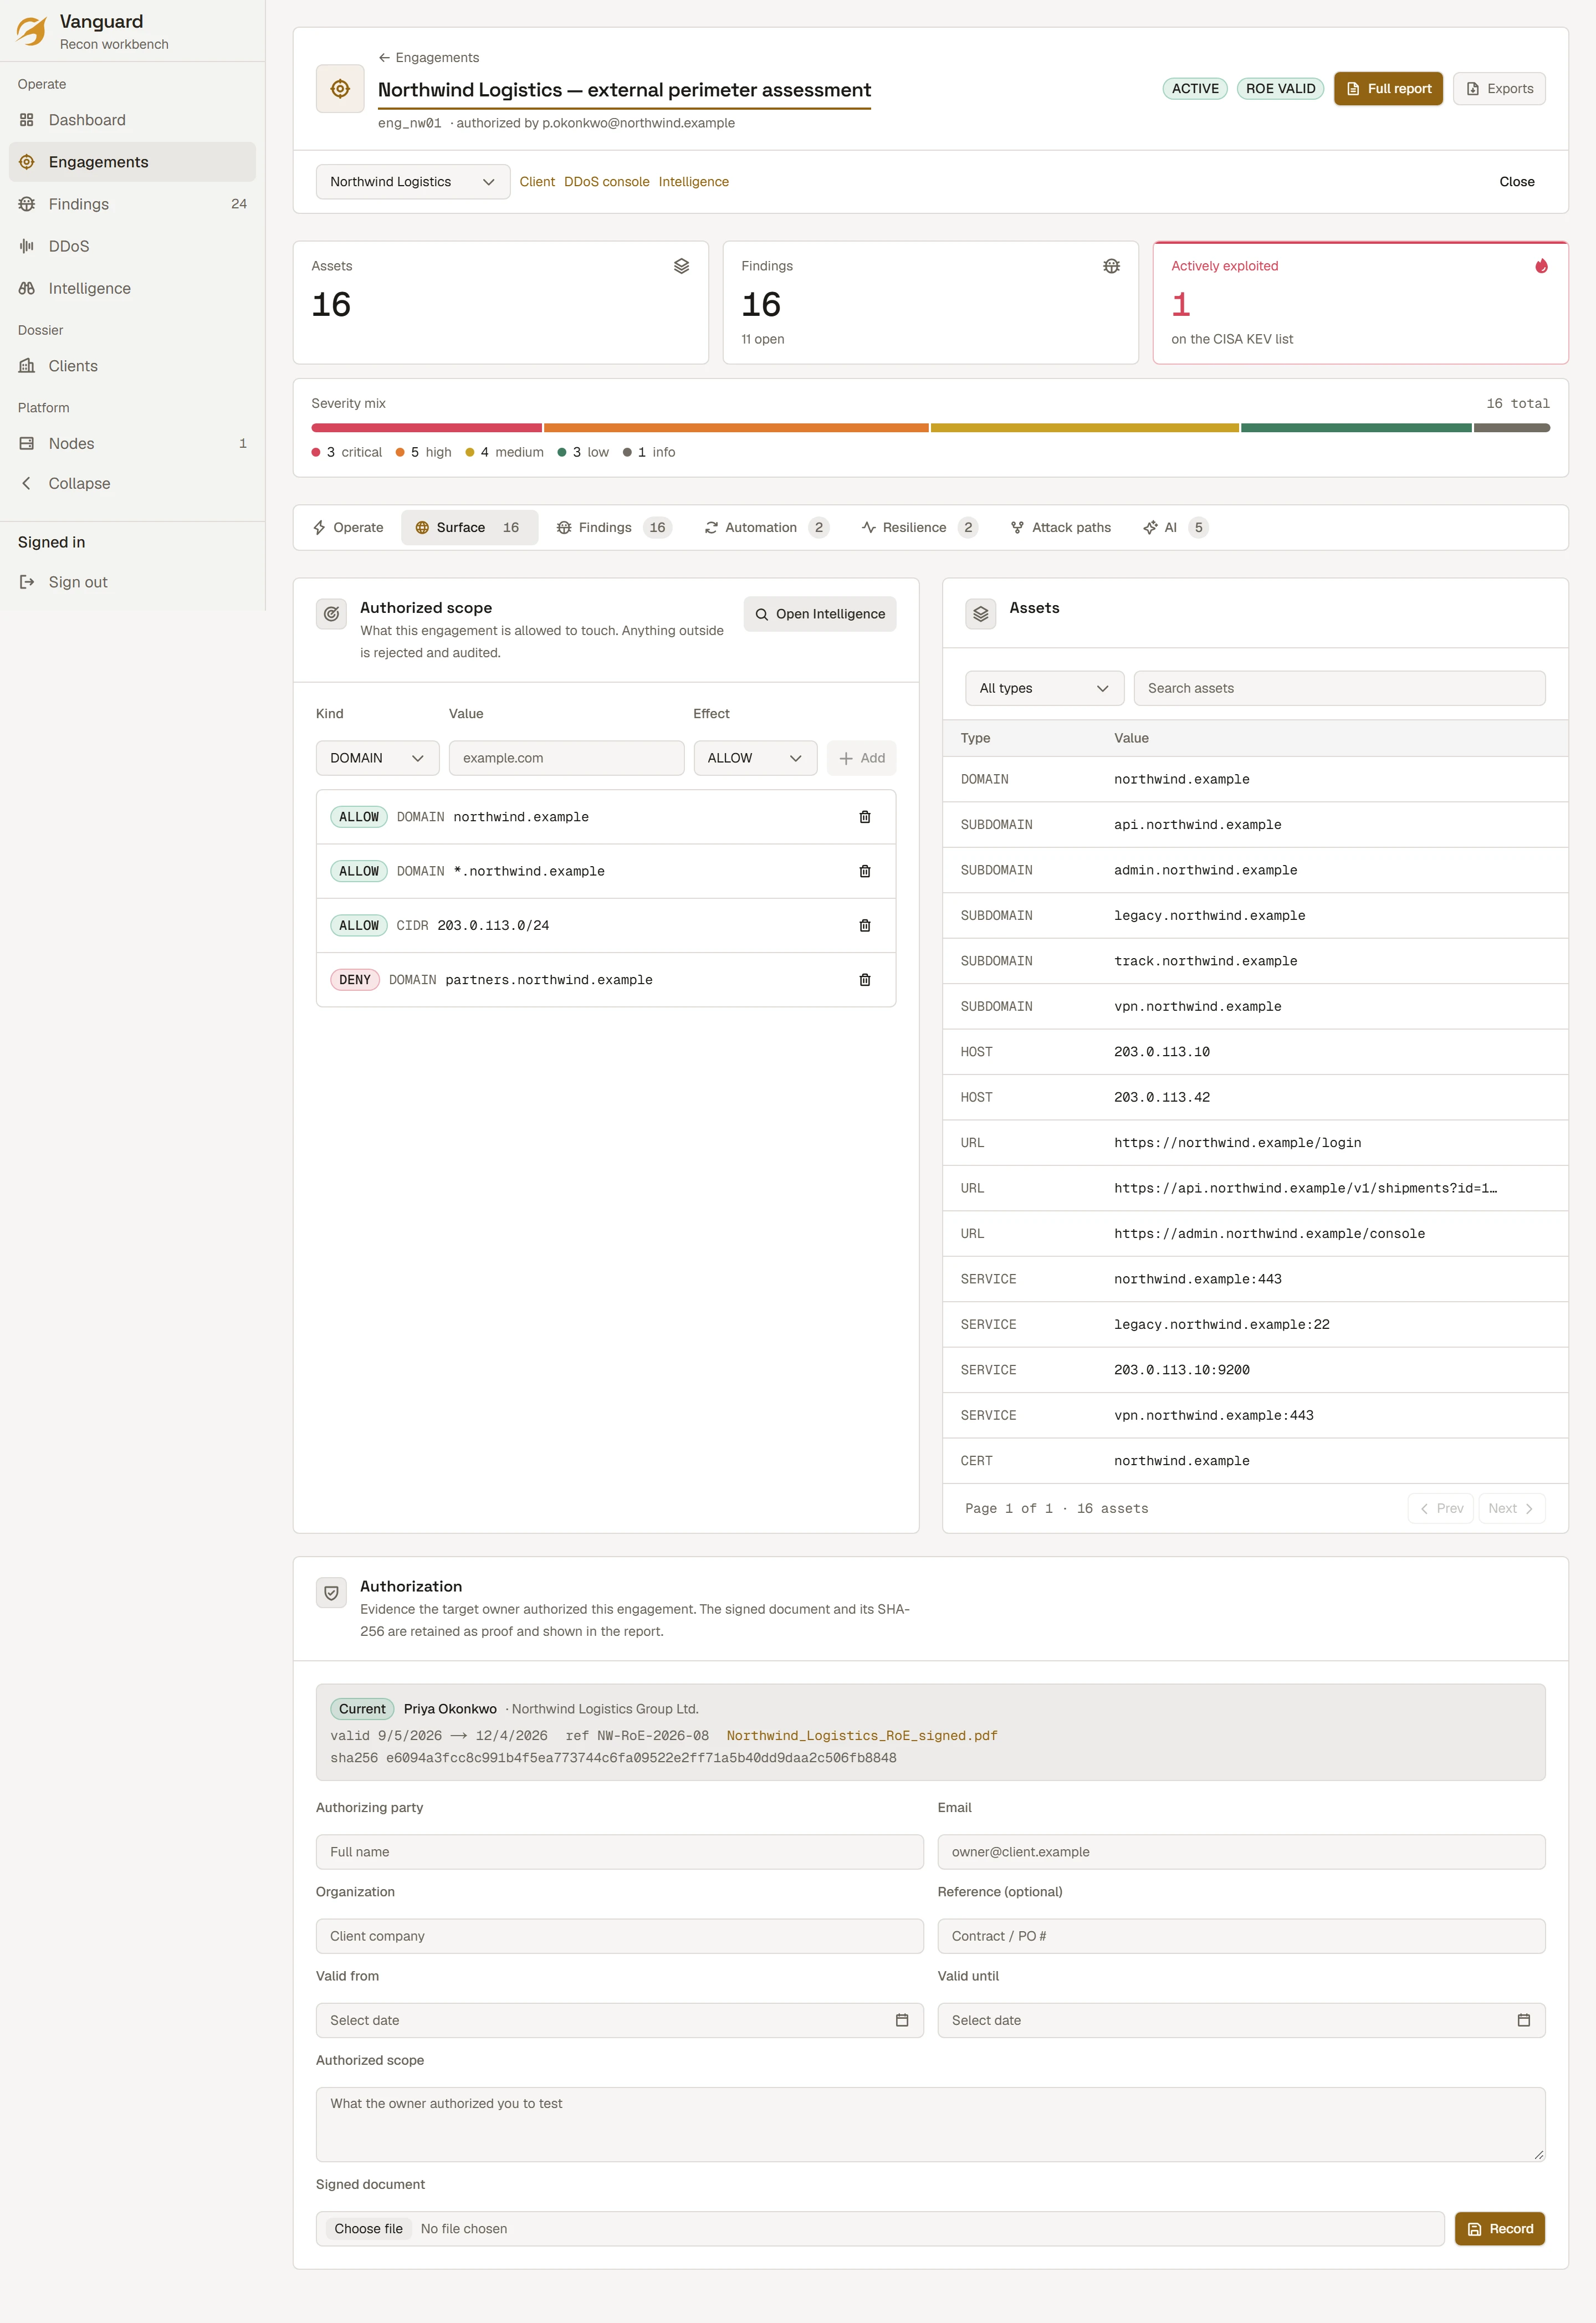
Périmètre autorisé dans Vanguard : règles allow et deny à côté de l’inventaire des actifs.Périmètre autorisé dans Vanguard : règles allow et deny à côté de l’inventaire des actifs.
Agrandir la capture
Interface Vanguard avec des données d’exemple. UI en anglais.

Périmètre et autorisation

Périmètre autorisé dans Vanguard : règles allow et deny à côté de l’inventaire des actifs.Périmètre autorisé dans Vanguard : règles allow et deny à côté de l’inventaire des actifs.

Interface Vanguard avec des données d’exemple. UI en anglais.

Problème >

Des scans qui démarrent avant toute validation

Ce que fait Vanguard >

Liste blanche, autorisation signée, kill-switch

Résultat >

0 Tâches hors liste blanche

Pipeline de reconnaissance et de scan

/02
Bandeau de tâches Vanguard : tâches de reconnaissance et de scan avec leur statut.Bandeau de tâches Vanguard : tâches de reconnaissance et de scan avec leur statut.
Agrandir la capture
Interface Vanguard avec des données d’exemple. UI en anglais.

Pipeline de reconnaissance et de scan

Bandeau de tâches Vanguard : tâches de reconnaissance et de scan avec leur statut.Bandeau de tâches Vanguard : tâches de reconnaissance et de scan avec leur statut.

Interface Vanguard avec des données d’exemple. UI en anglais.

Problème >

Chaque outil, son propre format de sortie

Ce que fait Vanguard >

Des moteurs open source dans des conteneurs éphémères et durcis

Résultat >

1 Modèle de constats normalisé

Priorité explicable

/03
Tableau des constats Vanguard classés par score de priorité, avec badges KEV et EPSS.Tableau des constats Vanguard classés par score de priorité, avec badges KEV et EPSS.
Agrandir la capture
Interface Vanguard avec des données d’exemple. UI en anglais.

Priorité explicable

Tableau des constats Vanguard classés par score de priorité, avec badges KEV et EPSS.Tableau des constats Vanguard classés par score de priorité, avec badges KEV et EPSS.

Interface Vanguard avec des données d’exemple. UI en anglais.

Problème >

Une liste CVSS sans ordre de traitement

Ce que fait Vanguard >

Gravité, CVSS, EPSS, KEV et exposition dans un seul score

Résultat >

0-100 Chaque point est justifié

Couverture ATT&CK

/04
Couverture ATT&CK de Vanguard : heatmap tactique par technique pour une mission.Couverture ATT&CK de Vanguard : heatmap tactique par technique pour une mission.
Agrandir la capture
Interface Vanguard avec des données d’exemple. UI en anglais.

Couverture ATT&CK

Couverture ATT&CK de Vanguard : heatmap tactique par technique pour une mission.Couverture ATT&CK de Vanguard : heatmap tactique par technique pour une mission.

Interface Vanguard avec des données d’exemple. UI en anglais.

Problème >

Des constats à lire un par un

Ce que fait Vanguard >

Une cartographie déterministe des techniques pour chaque constat

Résultat >

1 Heatmap par mission, sans IA

Retest et rapports

/05
Un constat Vanguard avec preuves, brief de remédiation et contrôle de retest.Un constat Vanguard avec preuves, brief de remédiation et contrôle de retest.
Agrandir la capture
Interface Vanguard avec des données d’exemple. UI en anglais.

Retest et rapports

Un constat Vanguard avec preuves, brief de remédiation et contrôle de retest.Un constat Vanguard avec preuves, brief de remédiation et contrôle de retest.

Interface Vanguard avec des données d’exemple. UI en anglais.

Problème >

Un correctif que personne n’a vérifié

Ce que fait Vanguard >

Retest ciblé en un clic, avec piste d’audit

Résultat >

4 Formats de rapport : HTML, Markdown, JSON, SARIF

Accès

Devis selon le périmètre

Modèles de mission

Pour un système, une release, une échéance

Audit

Sur demande

  • Mission à périmètre défini avec RoE signée
  • Reconnaissance, scan et triage manuel
  • Rapport priorisé
  • Retest des constats corrigés

Pour les équipes qui livrent chaque semaine

Continu

Sur demande

  • Scans planifiés récurrents
  • Veille KEV et EPSS sur tes constats
  • Alertes webhook dans ton chat
  • Cycles de retest à chaque correctif

Pour les équipes sécurité, sur invitation

Atelier

Sur demande

  • Accès à tes missions, sur invitation
  • Constats, preuves et rapports au même endroit
  • REST et MCP pour tes outils et agents
  • Tokens liés à l’organisation et journal d’audit
Aide

FAQ

Un scan est-il lancé sans autorisation écrite ?

Non. Chaque mission a une liste blanche de périmètre et une autorisation signée. Une tâche visant en dehors du périmètre est refusée avant de démarrer, un kill-switch arrête ce qui tourne, et chaque action est consignée dans un journal d’audit en ajout seul.

Où sont conservés les constats et les preuves ?

Sur l’infrastructure Altovar dans l’UE. L’assistance IA est optionnelle, et dans notre déploiement, elle passe uniquement par la passerelle propre d’Altovar : aucun constat n’atteint un service de modèle tiers.

Quels moteurs exécutent les scans ?

Des moteurs open source établis pour la découverte, le crawling, les tests dynamiques, l’analyse TLS, des secrets et du code, notamment nmap, nuclei, httpx et trivy. Chacun tourne dans un conteneur éphémère et durci, et les images publiques des moteurs sont épinglées par digest.

Comment un constat est-il priorisé ?

Avec le Vanguard Priority Score : gravité, CVSS, probabilité d’exploitation (EPSS), présence dans le catalogue des vulnérabilités connues comme exploitées (KEV) et exposition sur Internet s’additionnent en un score 0-100. Chaque point est affiché avec la raison qui l’a motivé.

Nos outils ou agents IA peuvent-ils le piloter ?

Oui. Une API REST décrite en OpenAPI et un serveur MCP exposent les mêmes opérations, avec des tokens liés à ton organisation. Les tests de charge sont délibérément hors de portée pour les agents.

Des tests de déni de service sont-ils réalisés ?

Les tests de résilience suivent leur propre workflow autorisé et audité, avec kill-switch, réalisé par un prestataire externe agréé que tu approuves. Vanguard ne génère jamais lui-même de trafic de saturation : ni botnets, ni amplification.