Zakres i autoryzacja
Zdefiniuj białą listę i zarejestruj podpisaną autoryzację. Nic nie działa poza nią.
- Podpisana autoryzacja
- RoE
- W zakresie
api.example.com
Cel dozwolony w granicach podpisanej autoryzacji.
Najlepsze w swojej klasie silniki open source, zorkiestrowane w ramach podpisanego zakresu, z każdym znaleziskiem uszeregowanym w jednej wytłumaczalnej skali.
Rozpoznanie, skanowanie i weryfikacja w web, sieci i kodzie — jeden znormalizowany model znalezisk.
Zobacz możliwościSubdomeny, archiwa URL, porty i usługi, zmapowane i utrzymywane w zakresie.
Podatności, błędne konfiguracje, sekrety i TLS, w efemerycznych, wzmocnionych kontenerach.
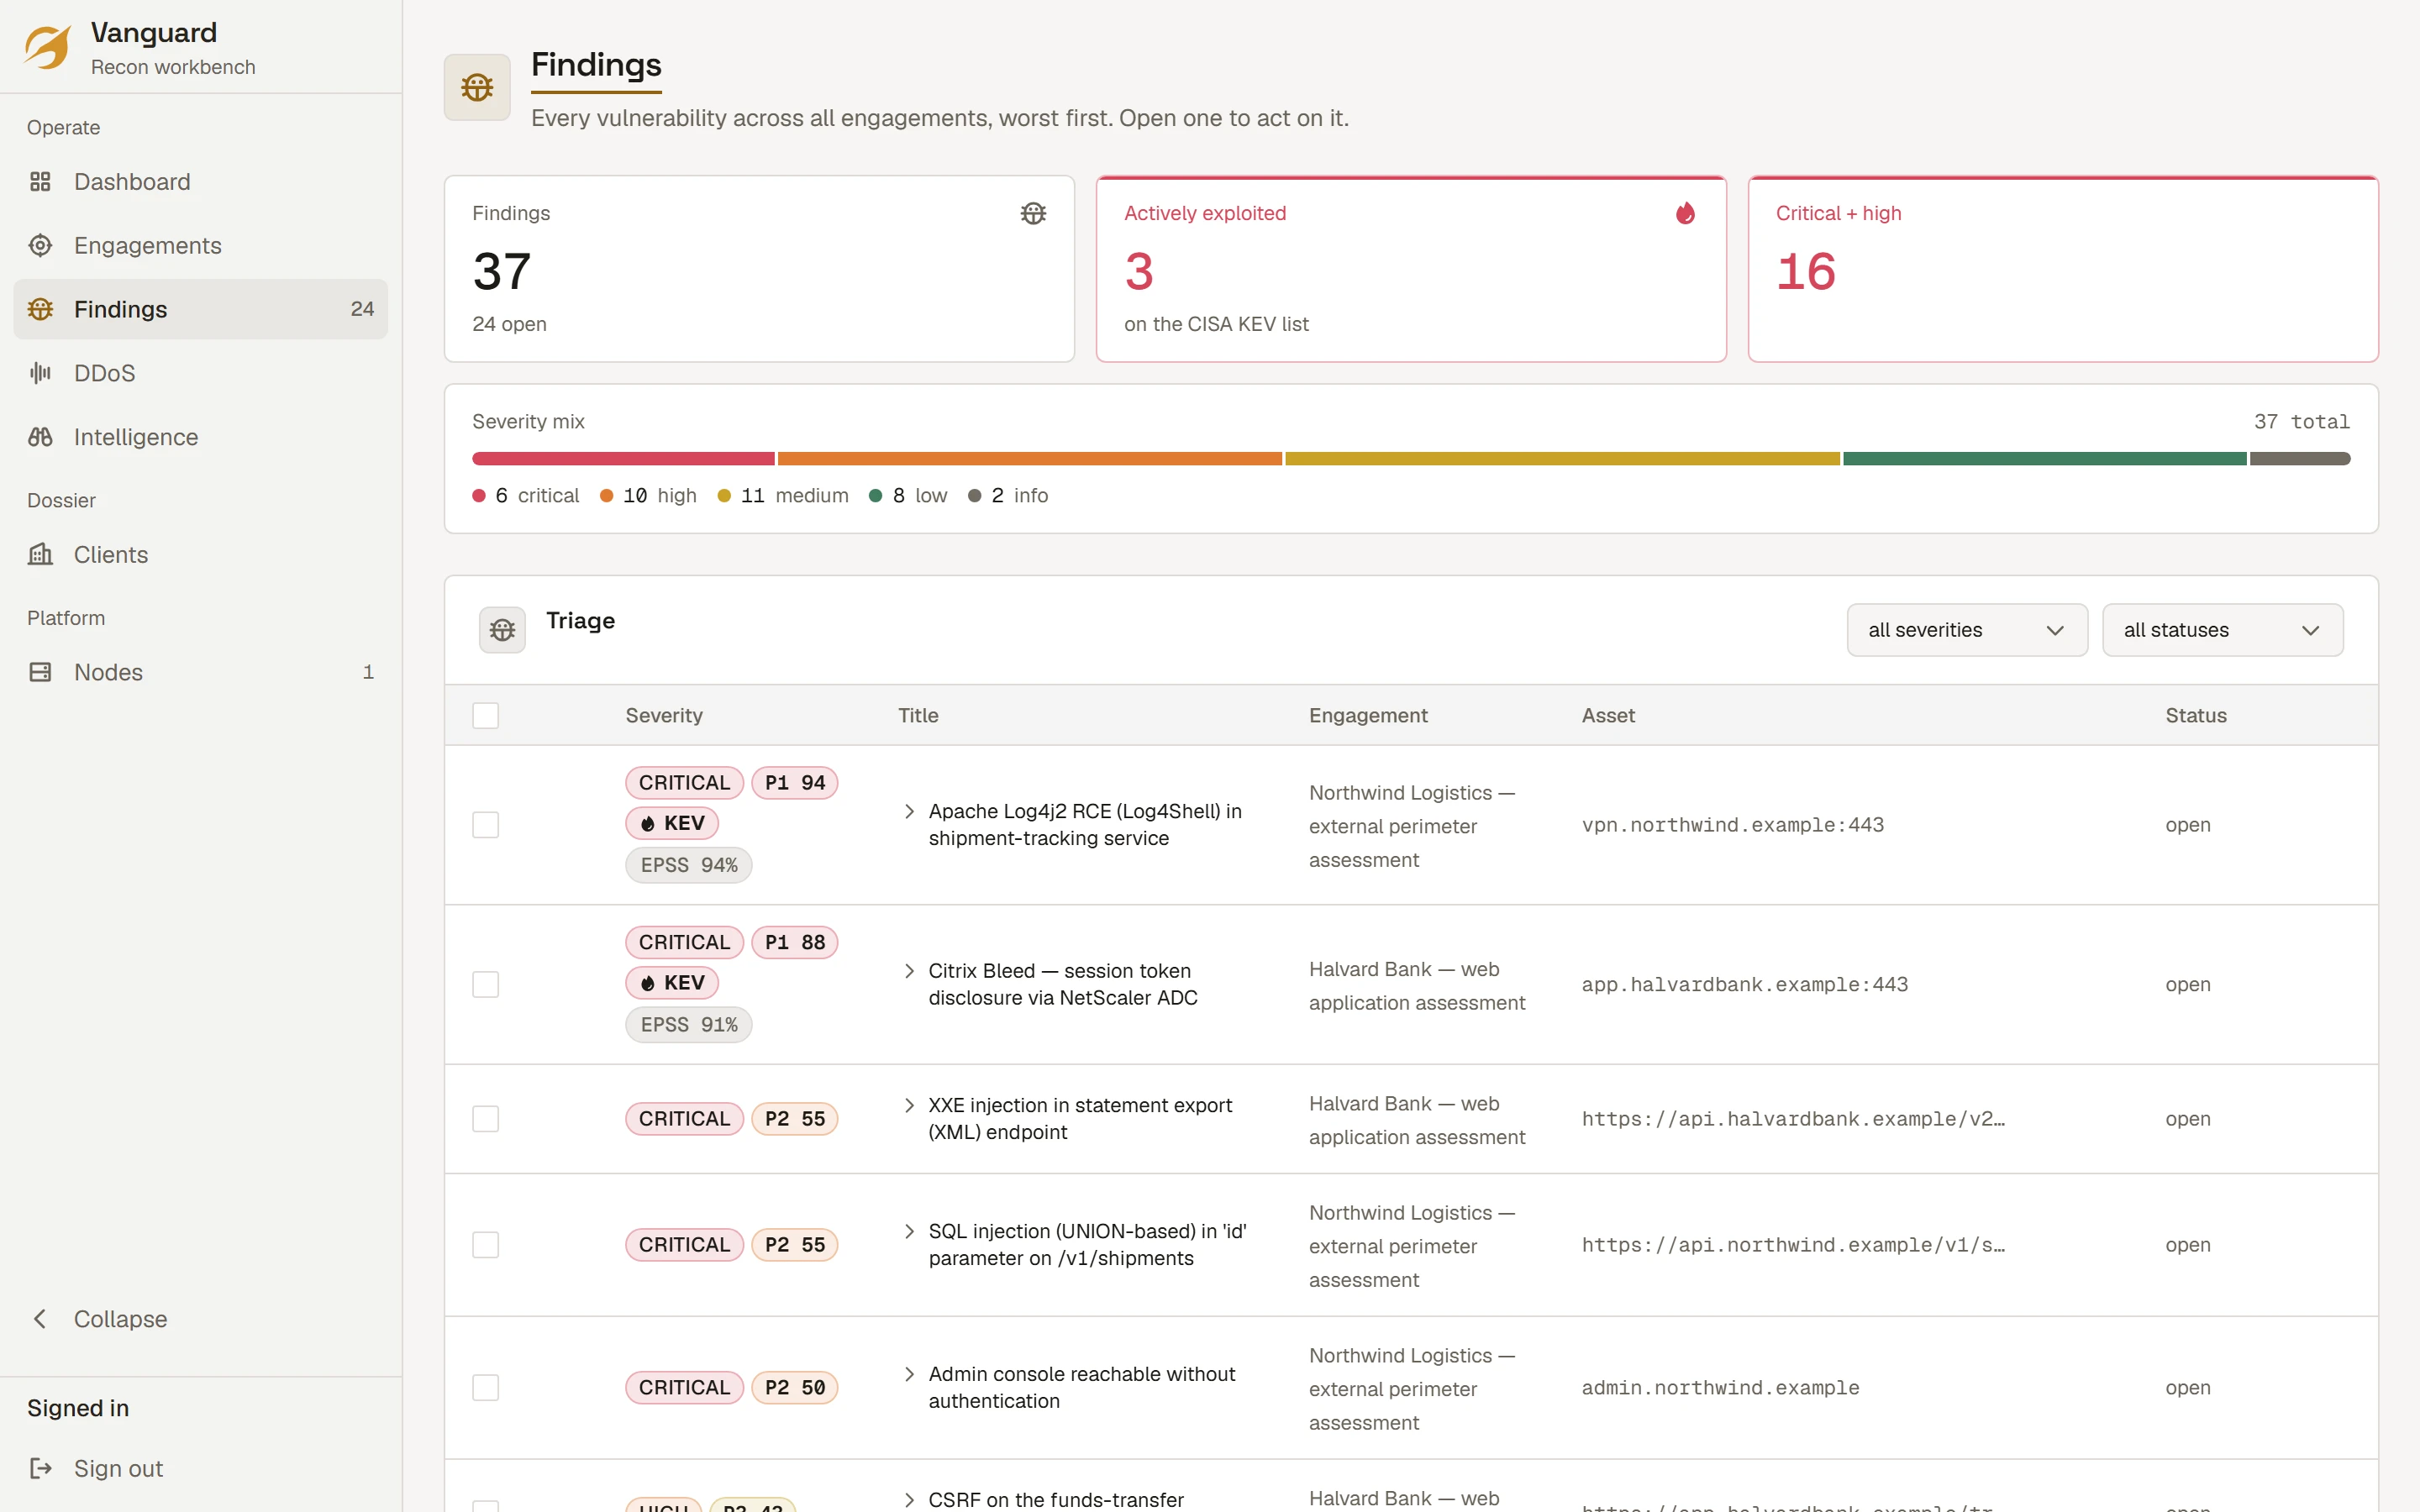
Ważność, CVSS, EPSS, KEV i ekspozycja w internecie na jednej skali 0-100.
Ukierunkowany retest jednym kliknięciem oraz raporty w formatach HTML, Markdown, JSON i SARIF.
Poznaj przykładowy engagement. Wybierz cel, zmień sygnały priorytetu i sprawdź wynik poprawki.
Przykład interaktywny. Dane poglądowe; skanowanie nie jest uruchamiane.
Zdefiniuj białą listę i zarejestruj podpisaną autoryzację. Nic nie działa poza nią.
api.example.comCel dozwolony w granicach podpisanej autoryzacji.
Silniki open source działają jako efemeryczne, wzmocnione kontenery, przypięte do skrótu (digest).
Odkrywa hosty i usługi w autoryzowanym scope. Wynik stanowi dane wejściowe dla kontroli dozwolonych celów.
api.example.comRozpoznanie, skanowanie i weryfikacja w web, sieci i kodzie — jeden znormalizowany model znalezisk.
Każde znalezisko ocenione w skali 0-100, każdy punkt pokazany obok powodu, dla którego został przyznany.
W tym przykładzie CVSS pozostaje na poziomie 8.0.
63/100
P2W tym cyklu
Dla findings opartych na szablonach nuclei powtórz tę samą kontrolę na tym samym zasobie. Wynik określa, czy finding pozostaje otwarty, czy jest naprawiony.
Finding pozostaje otwarty. Pierwotny problem jest nadal wykrywany.
finding.retest-confirmedRaport ilustracyjny. Zmiany przykładu pojawiają się tutaj; bez wyników rzeczywistych skanów.
api.example.comOPEN Zakres i autoryzacja, potok rozpoznania i skanowania, wytłumaczalny priorytet, pokrycie ATT&CK, retest i raporty.
Vanguard napędza sprawdzone silniki open source i normalizuje ich wyniki w jeden model znalezisk.
Żadnych licencji na silniki: wszystko open source. Zachowujesz kod źródłowy, dane i dziennik audytowy.
Znaleziska i dowody pozostają w twojej infrastrukturze, a nie w chmurze zewnętrznego dostawcy.
Wynik 0-100, który możesz uzasadnić linijka po linijce, a nie zastrzeżona czarna skrzynka.
Niezmienny dziennik audytowy, podpisana autoryzacja, kill-switch przy każdym engagemencie.
Silniki open source, Postgres, powierzchnia OpenAPI. Odejdź, kiedy chcesz.
Wycena na podstawie zakresu
Dla jednego systemu, jednego wydania, jednego terminu
Na zapytanie
Dla zespołów, które wdrażają co tydzień
Na zapytanie
Dla zespołów bezpieczeństwa, na zaproszenie
Na zapytanie
Nie. Każdy engagement obejmuje białą listę zakresu i podpisaną autoryzację. Zadanie wykraczające poza zakres jest odrzucane, zanim się rozpocznie, kill-switch zatrzymuje to, co jest uruchomione, a każda czynność trafia do niezmiennego dziennika audytowego.
Na infrastrukturze Altovar w UE. Wsparcie AI jest opcjonalne, a w naszym wdrożeniu działa wyłącznie przez własną bramkę Altovar: żadne znalezisko nie trafia do usługi modelu zewnętrznego dostawcy.
Sprawdzone silniki open source do wykrywania zasobów, crawlingu, testów dynamicznych, TLS, sekretów i analizy kodu, w tym nmap, nuclei, httpx i trivy. Każdy działa w efemerycznym, wzmocnionym kontenerze, a publiczne obrazy silników są przypięte do konkretnego skrótu (digest).
Za pomocą Vanguard Priority Score: ważność, CVSS, prawdopodobieństwo wykorzystania (EPSS), obecność w katalogu znanych, aktywnie wykorzystywanych podatności (KEV) oraz ekspozycja w internecie sumują się na wynik 0-100. Każdy punkt jest pokazany obok powodu, dla którego został przyznany.
Tak. REST API opisane w OpenAPI oraz serwer MCP udostępniają te same operacje, z tokenami ograniczonymi do twojej organizacji. Testy warunków skrajnych są celowo niedostępne dla agentów.
Testy odporności to osobny, autoryzowany i audytowany proces z kill-switchem, prowadzony przez zewnętrznego dostawcę prawnego, którego zatwierdzasz. Vanguard nigdy sam nie generuje ruchu zalewającego: żadnych botnetów, żadnej amplifikacji.