
Âmbito e autorização
/01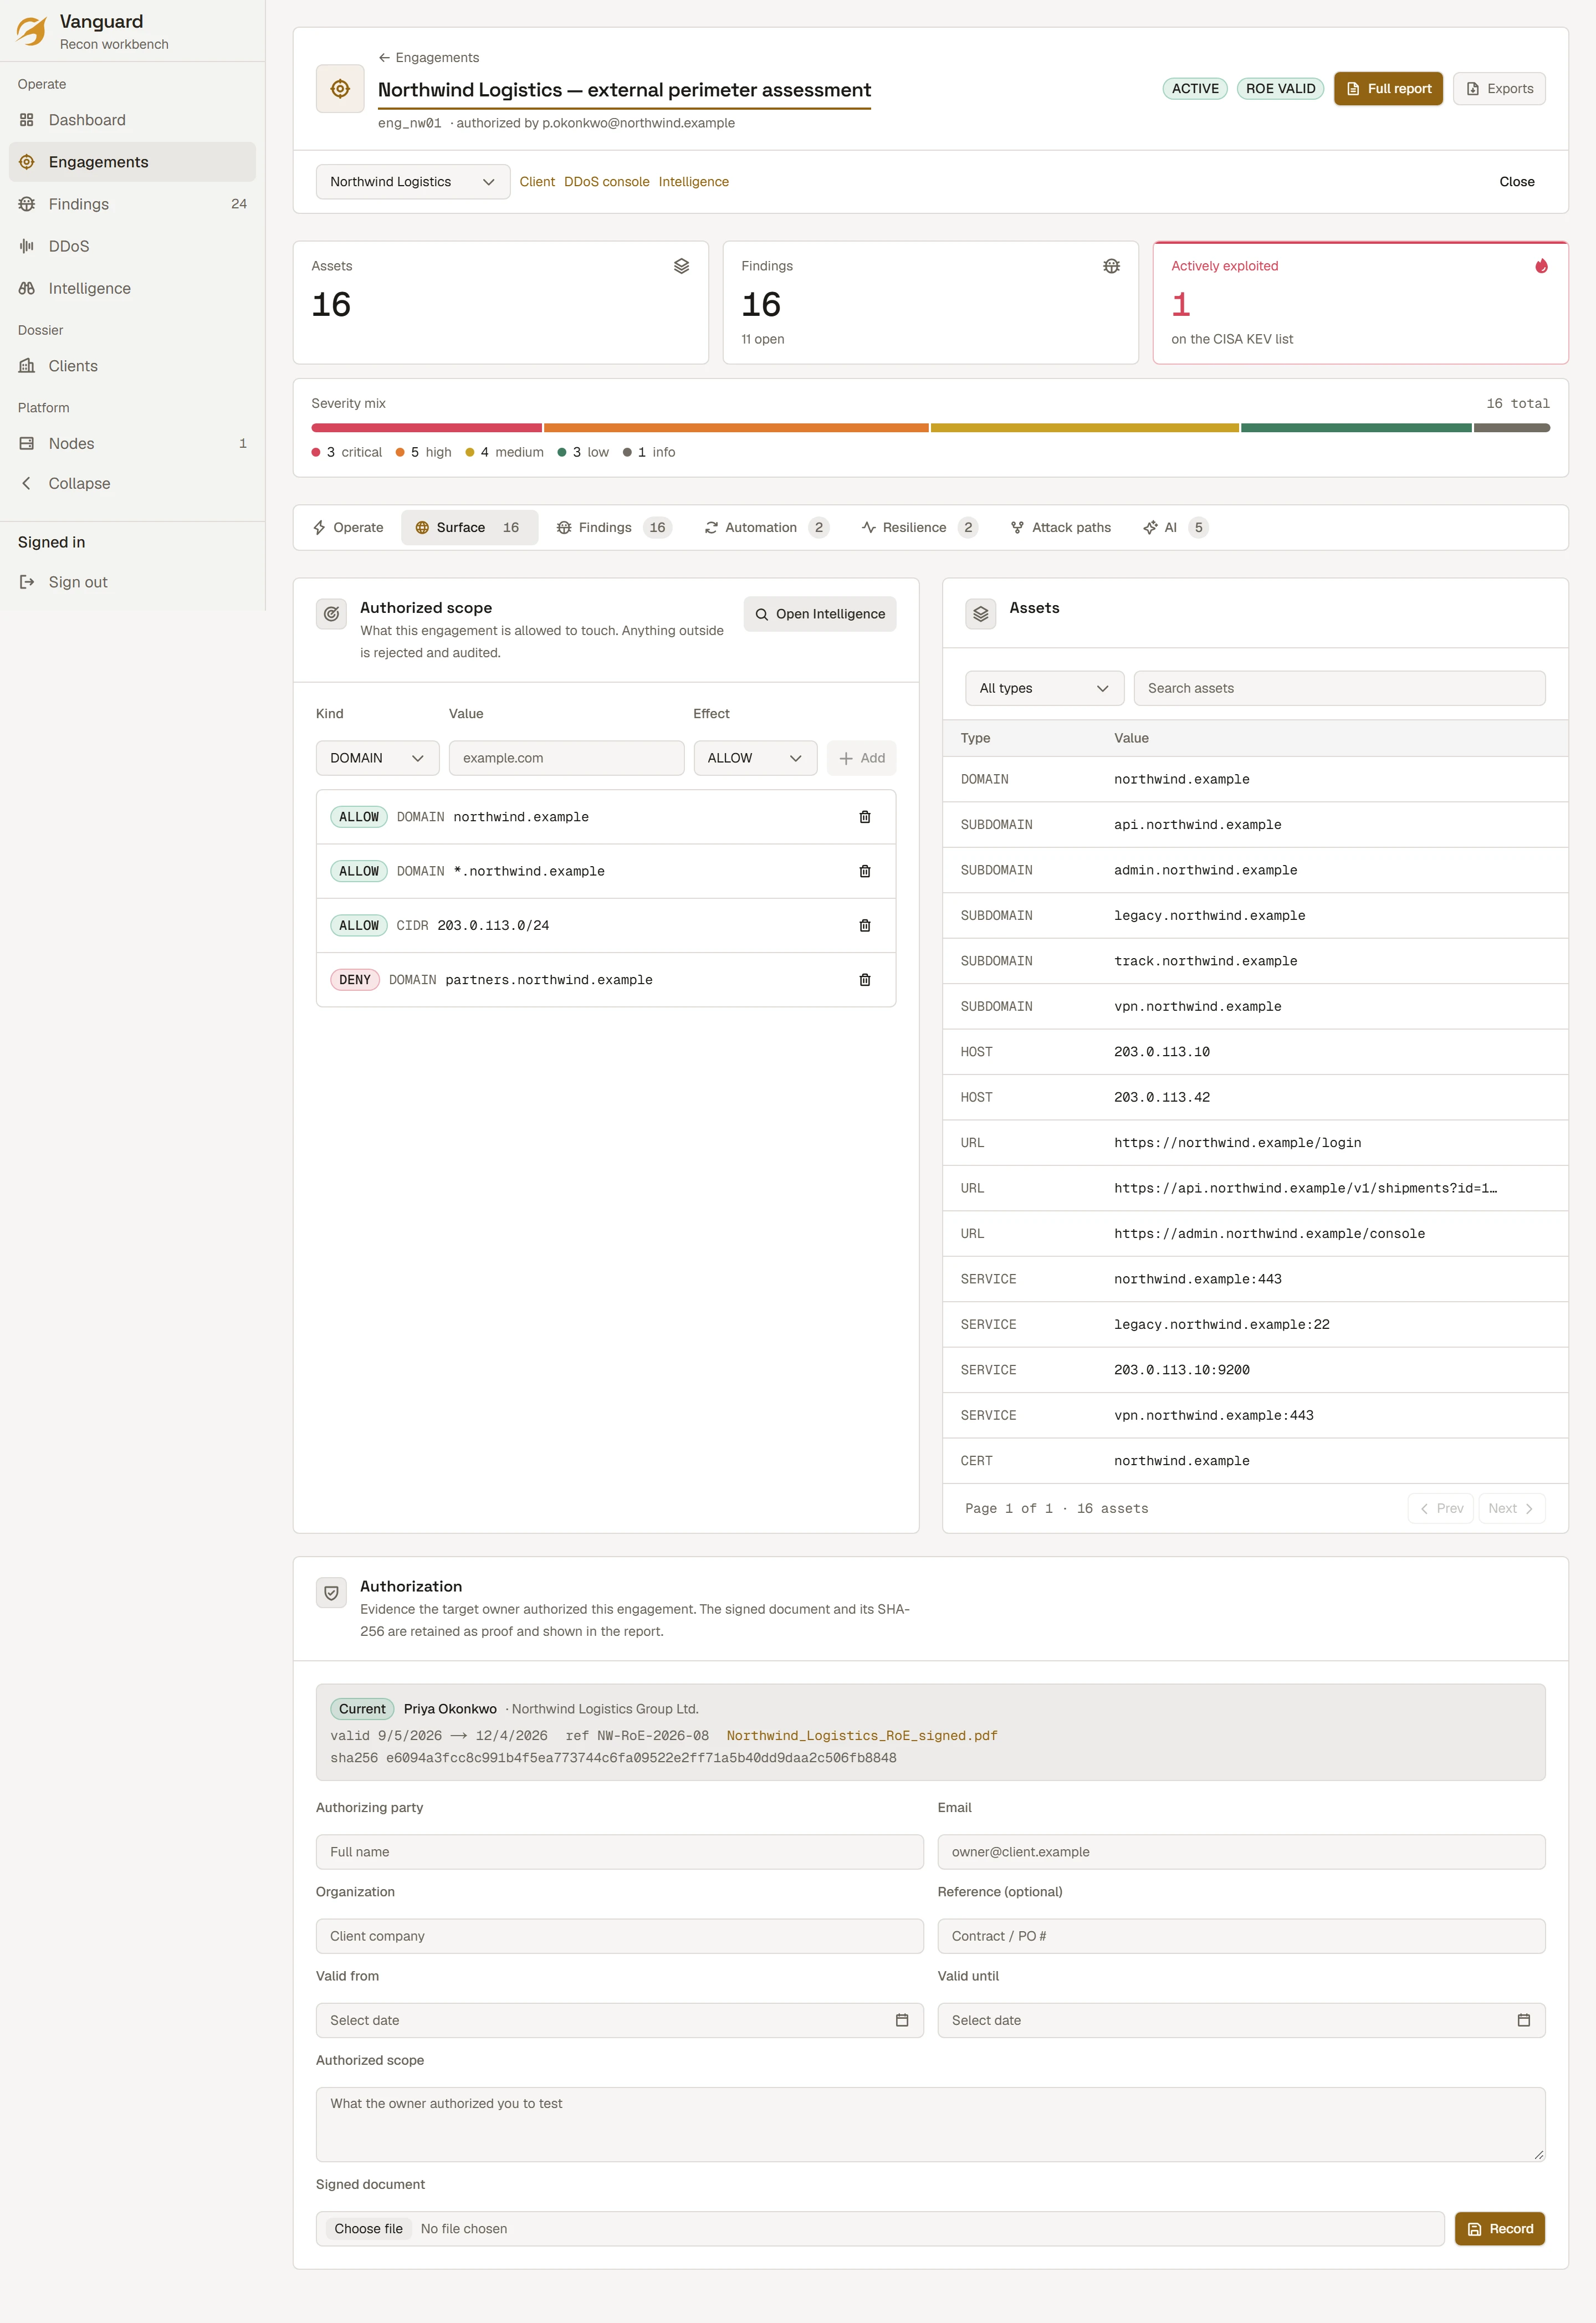
Problema >
Scans que arrancam sem autorização prévia
O que o Vanguard faz >
Lista de permissões, autorização assinada, kill-switch
Resultado >
0 Tarefas fora da lista de permissões
Âmbito e autorização, o pipeline de reconhecimento e scan, prioridade explicável, cobertura ATT&CK, reteste e relatórios.
Scans que arrancam sem autorização prévia
Lista de permissões, autorização assinada, kill-switch
0 Tarefas fora da lista de permissões
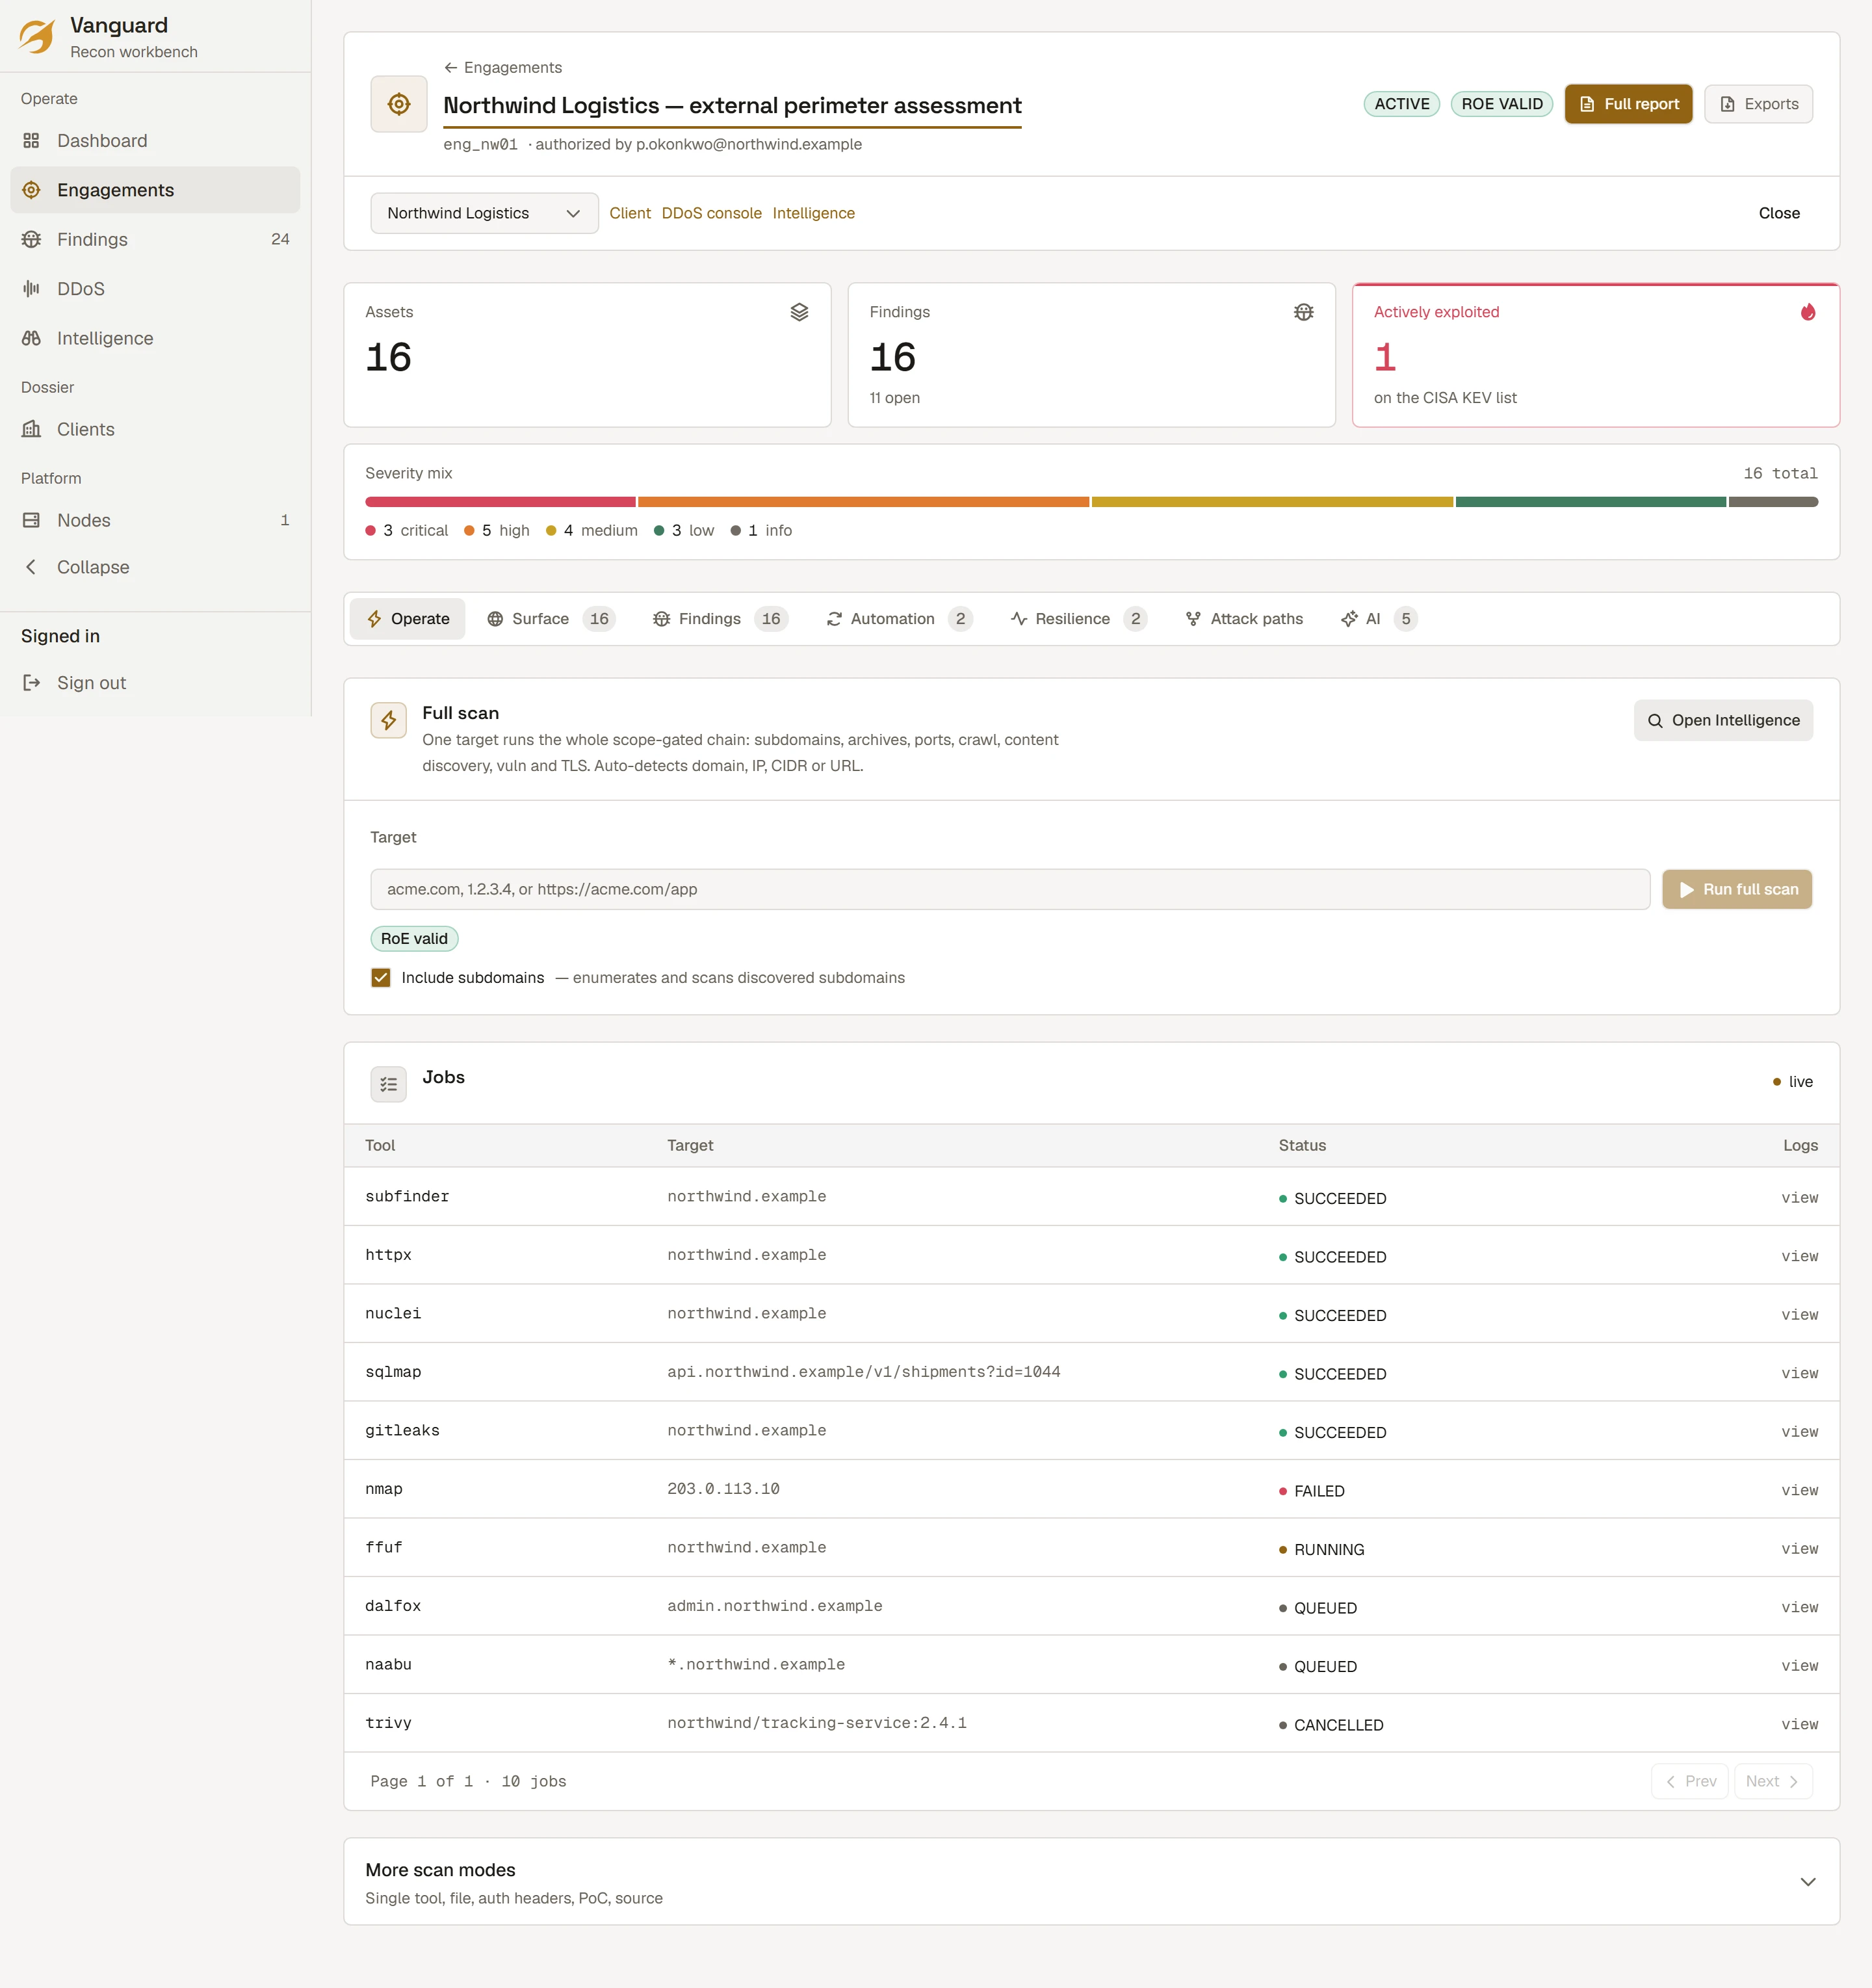
Cada ferramenta, a sua própria saída
Motores open source em contentores efémeros e reforçados
1 Modelo de achados normalizado
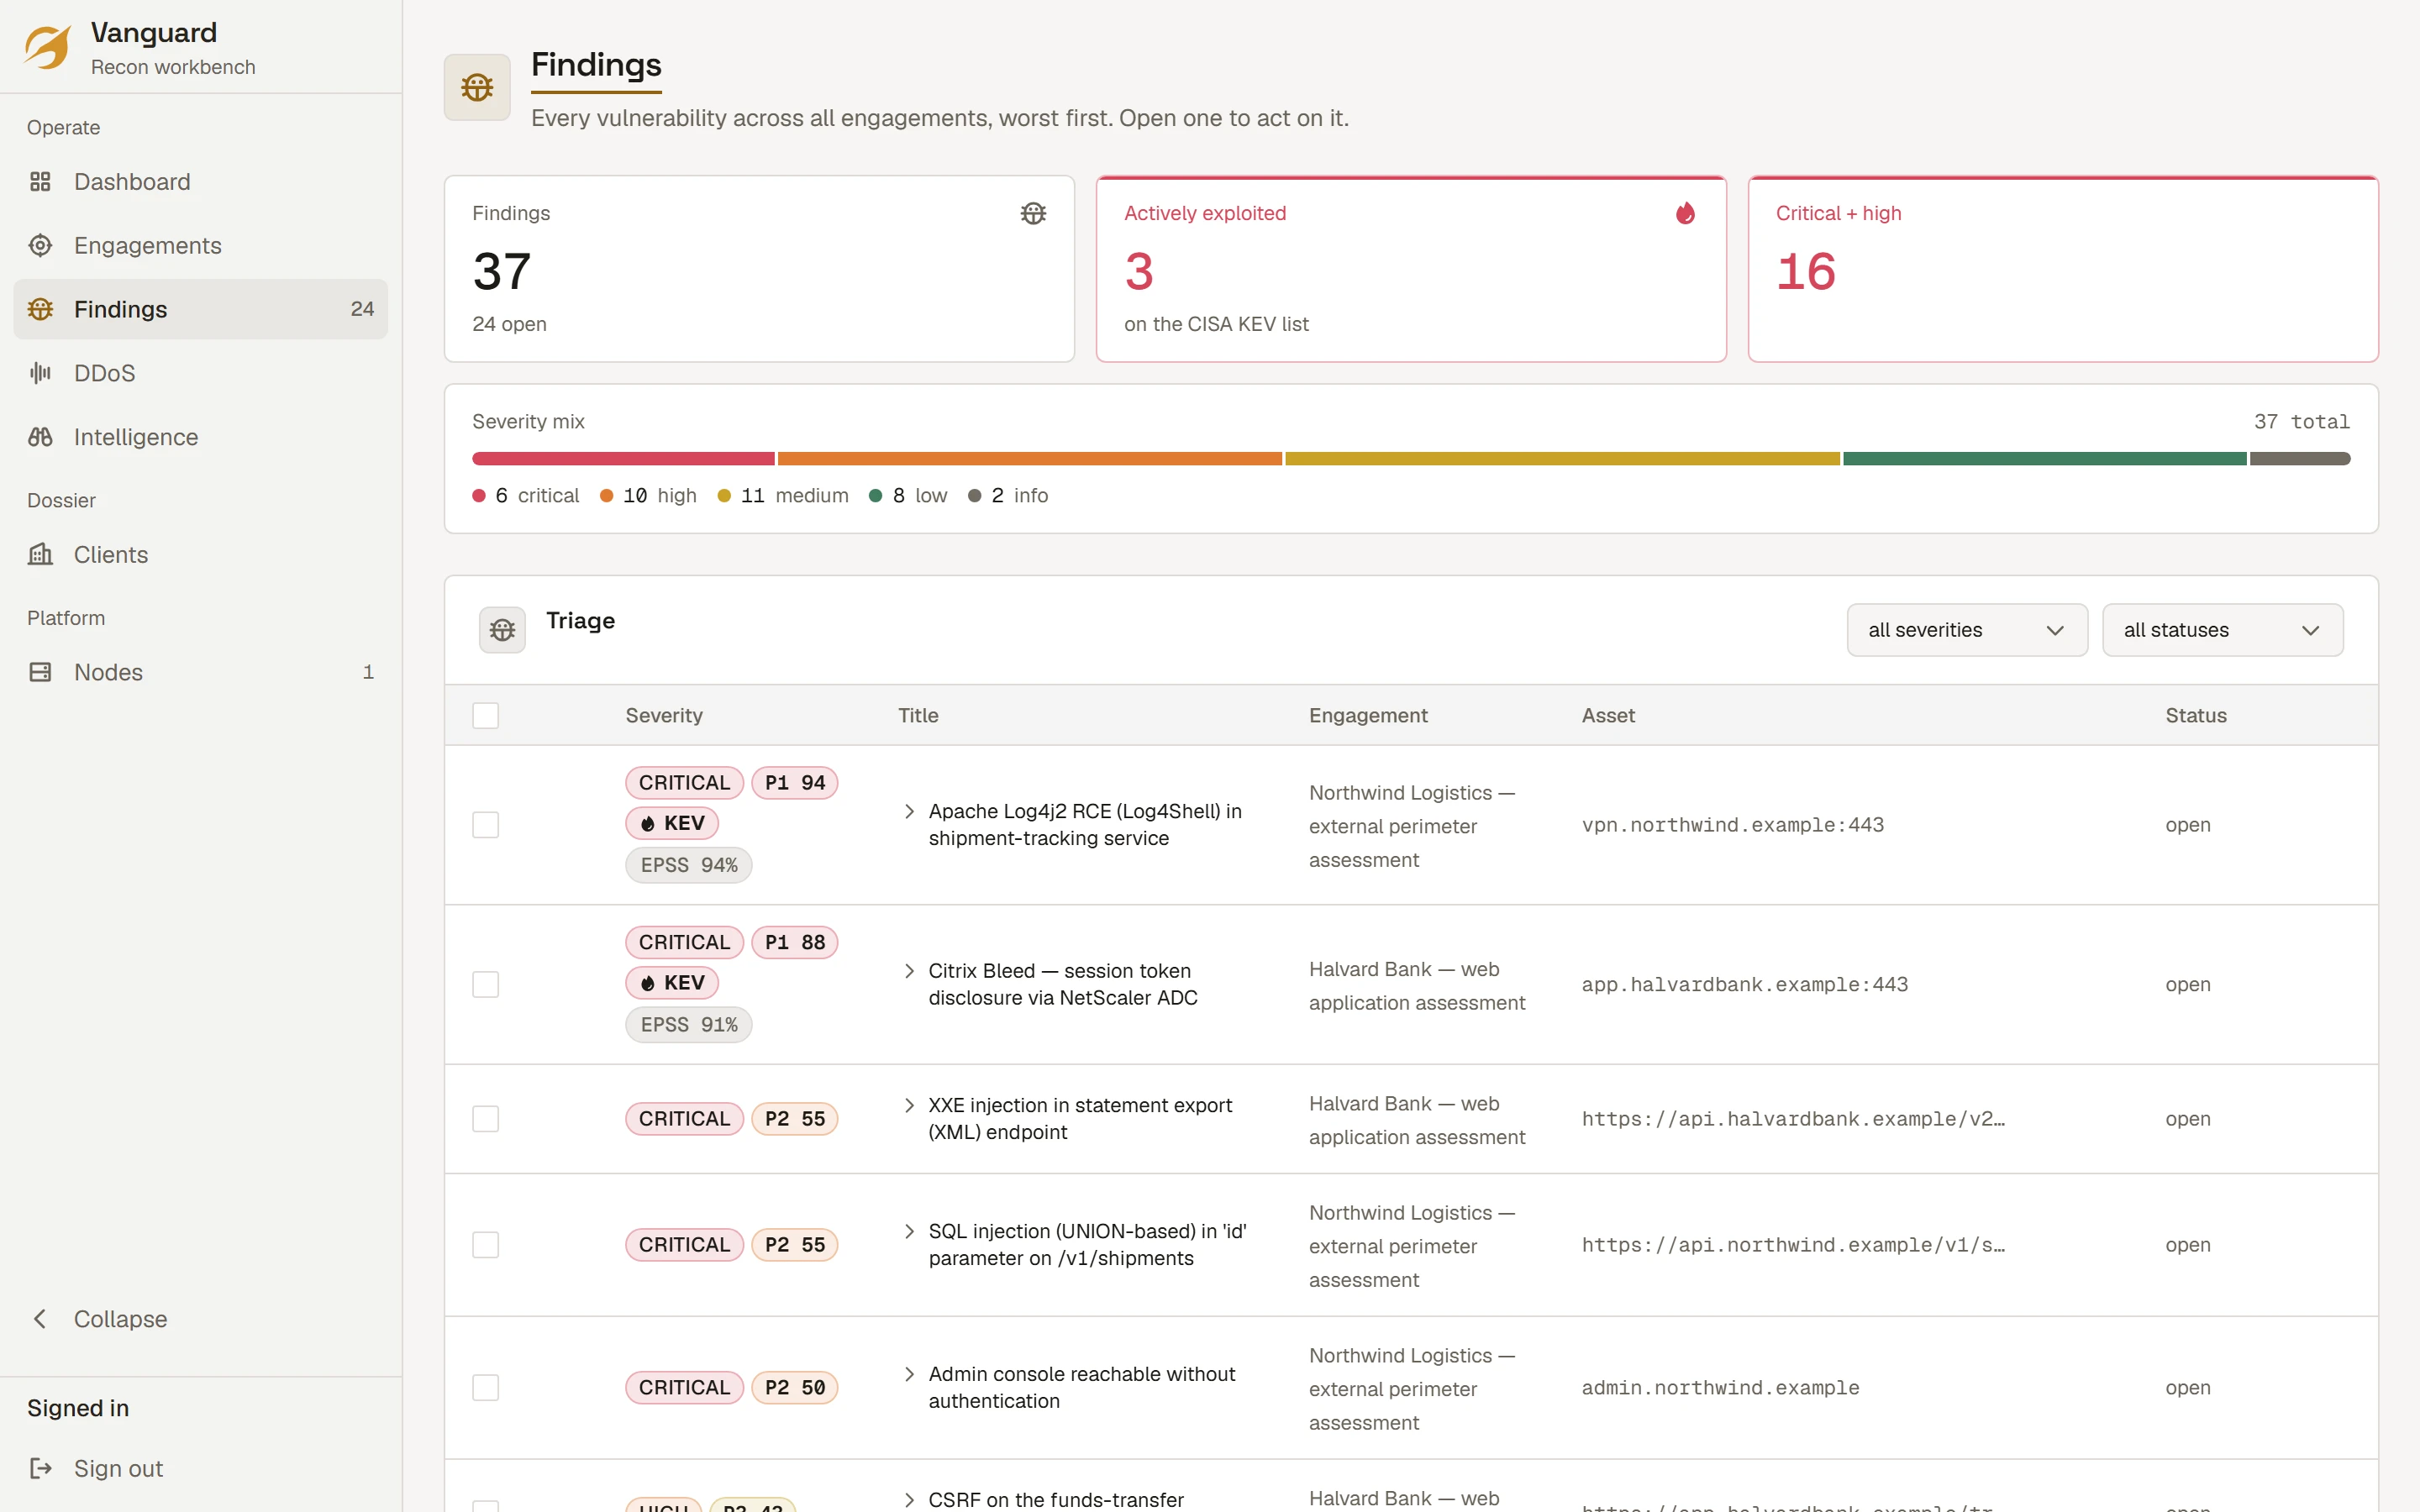
Uma lista de CVSS sem ordem de trabalho
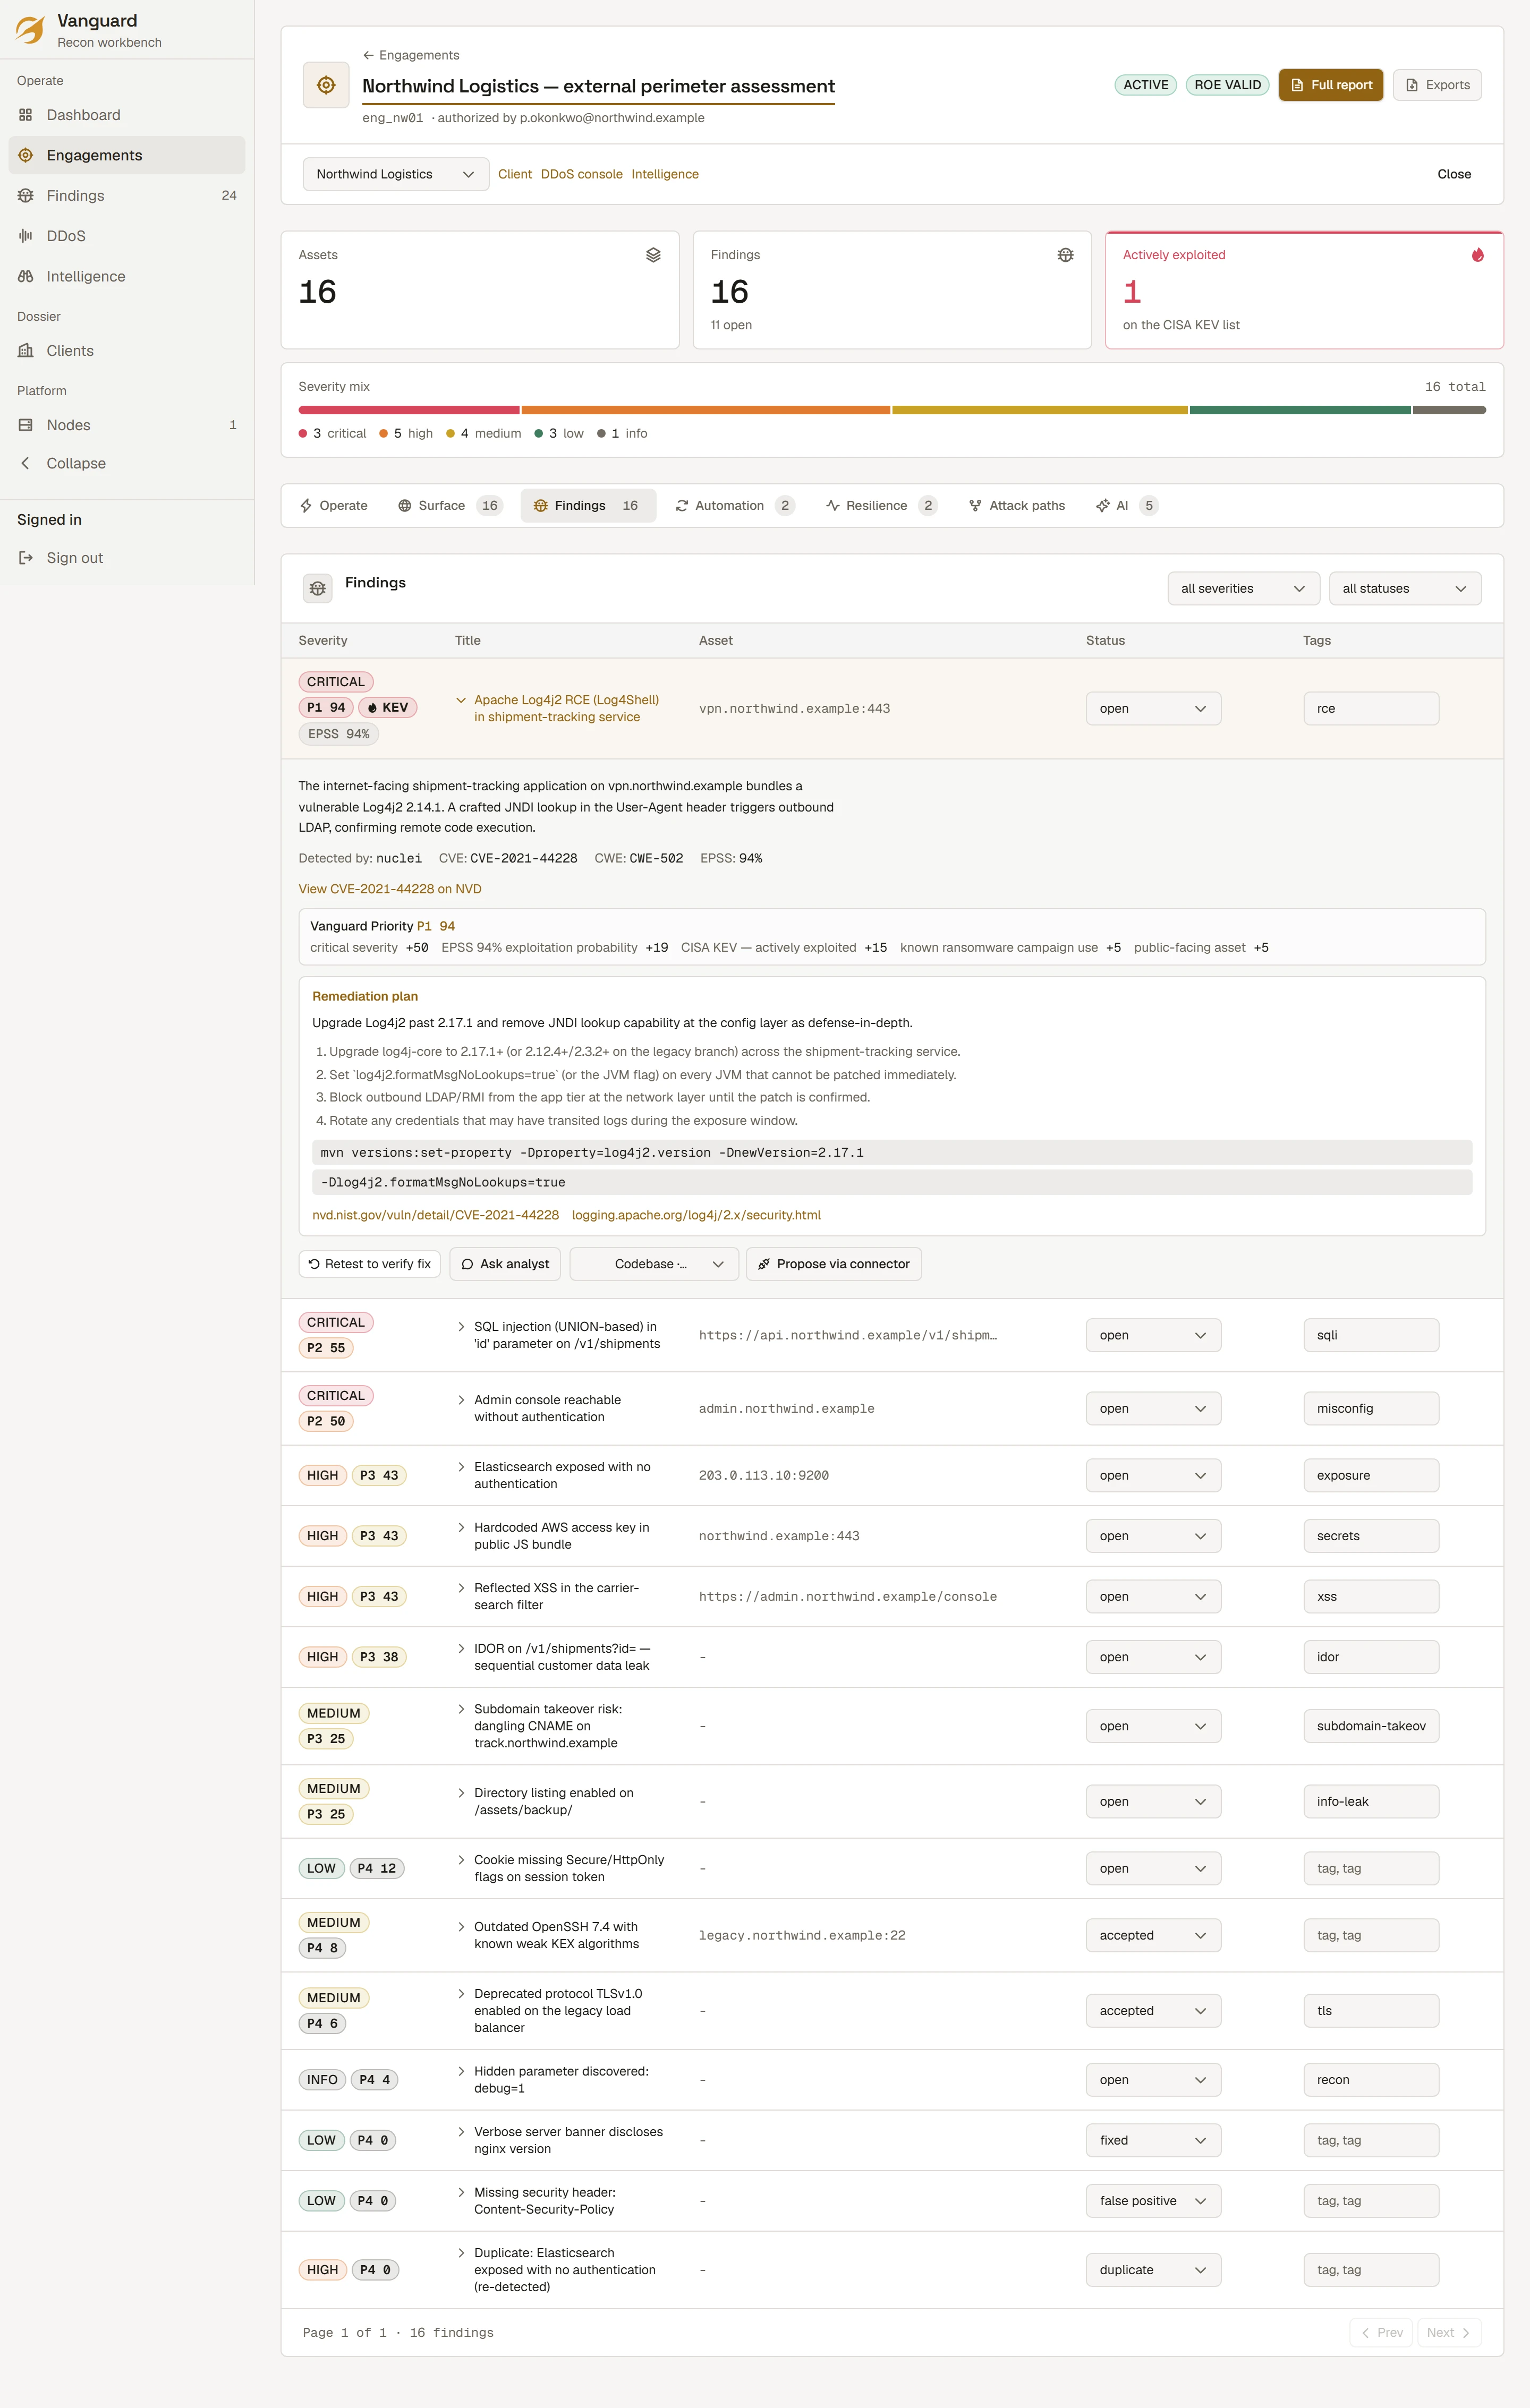
Severidade, CVSS, EPSS, KEV e exposição num único resultado
0-100 Cada ponto justificado
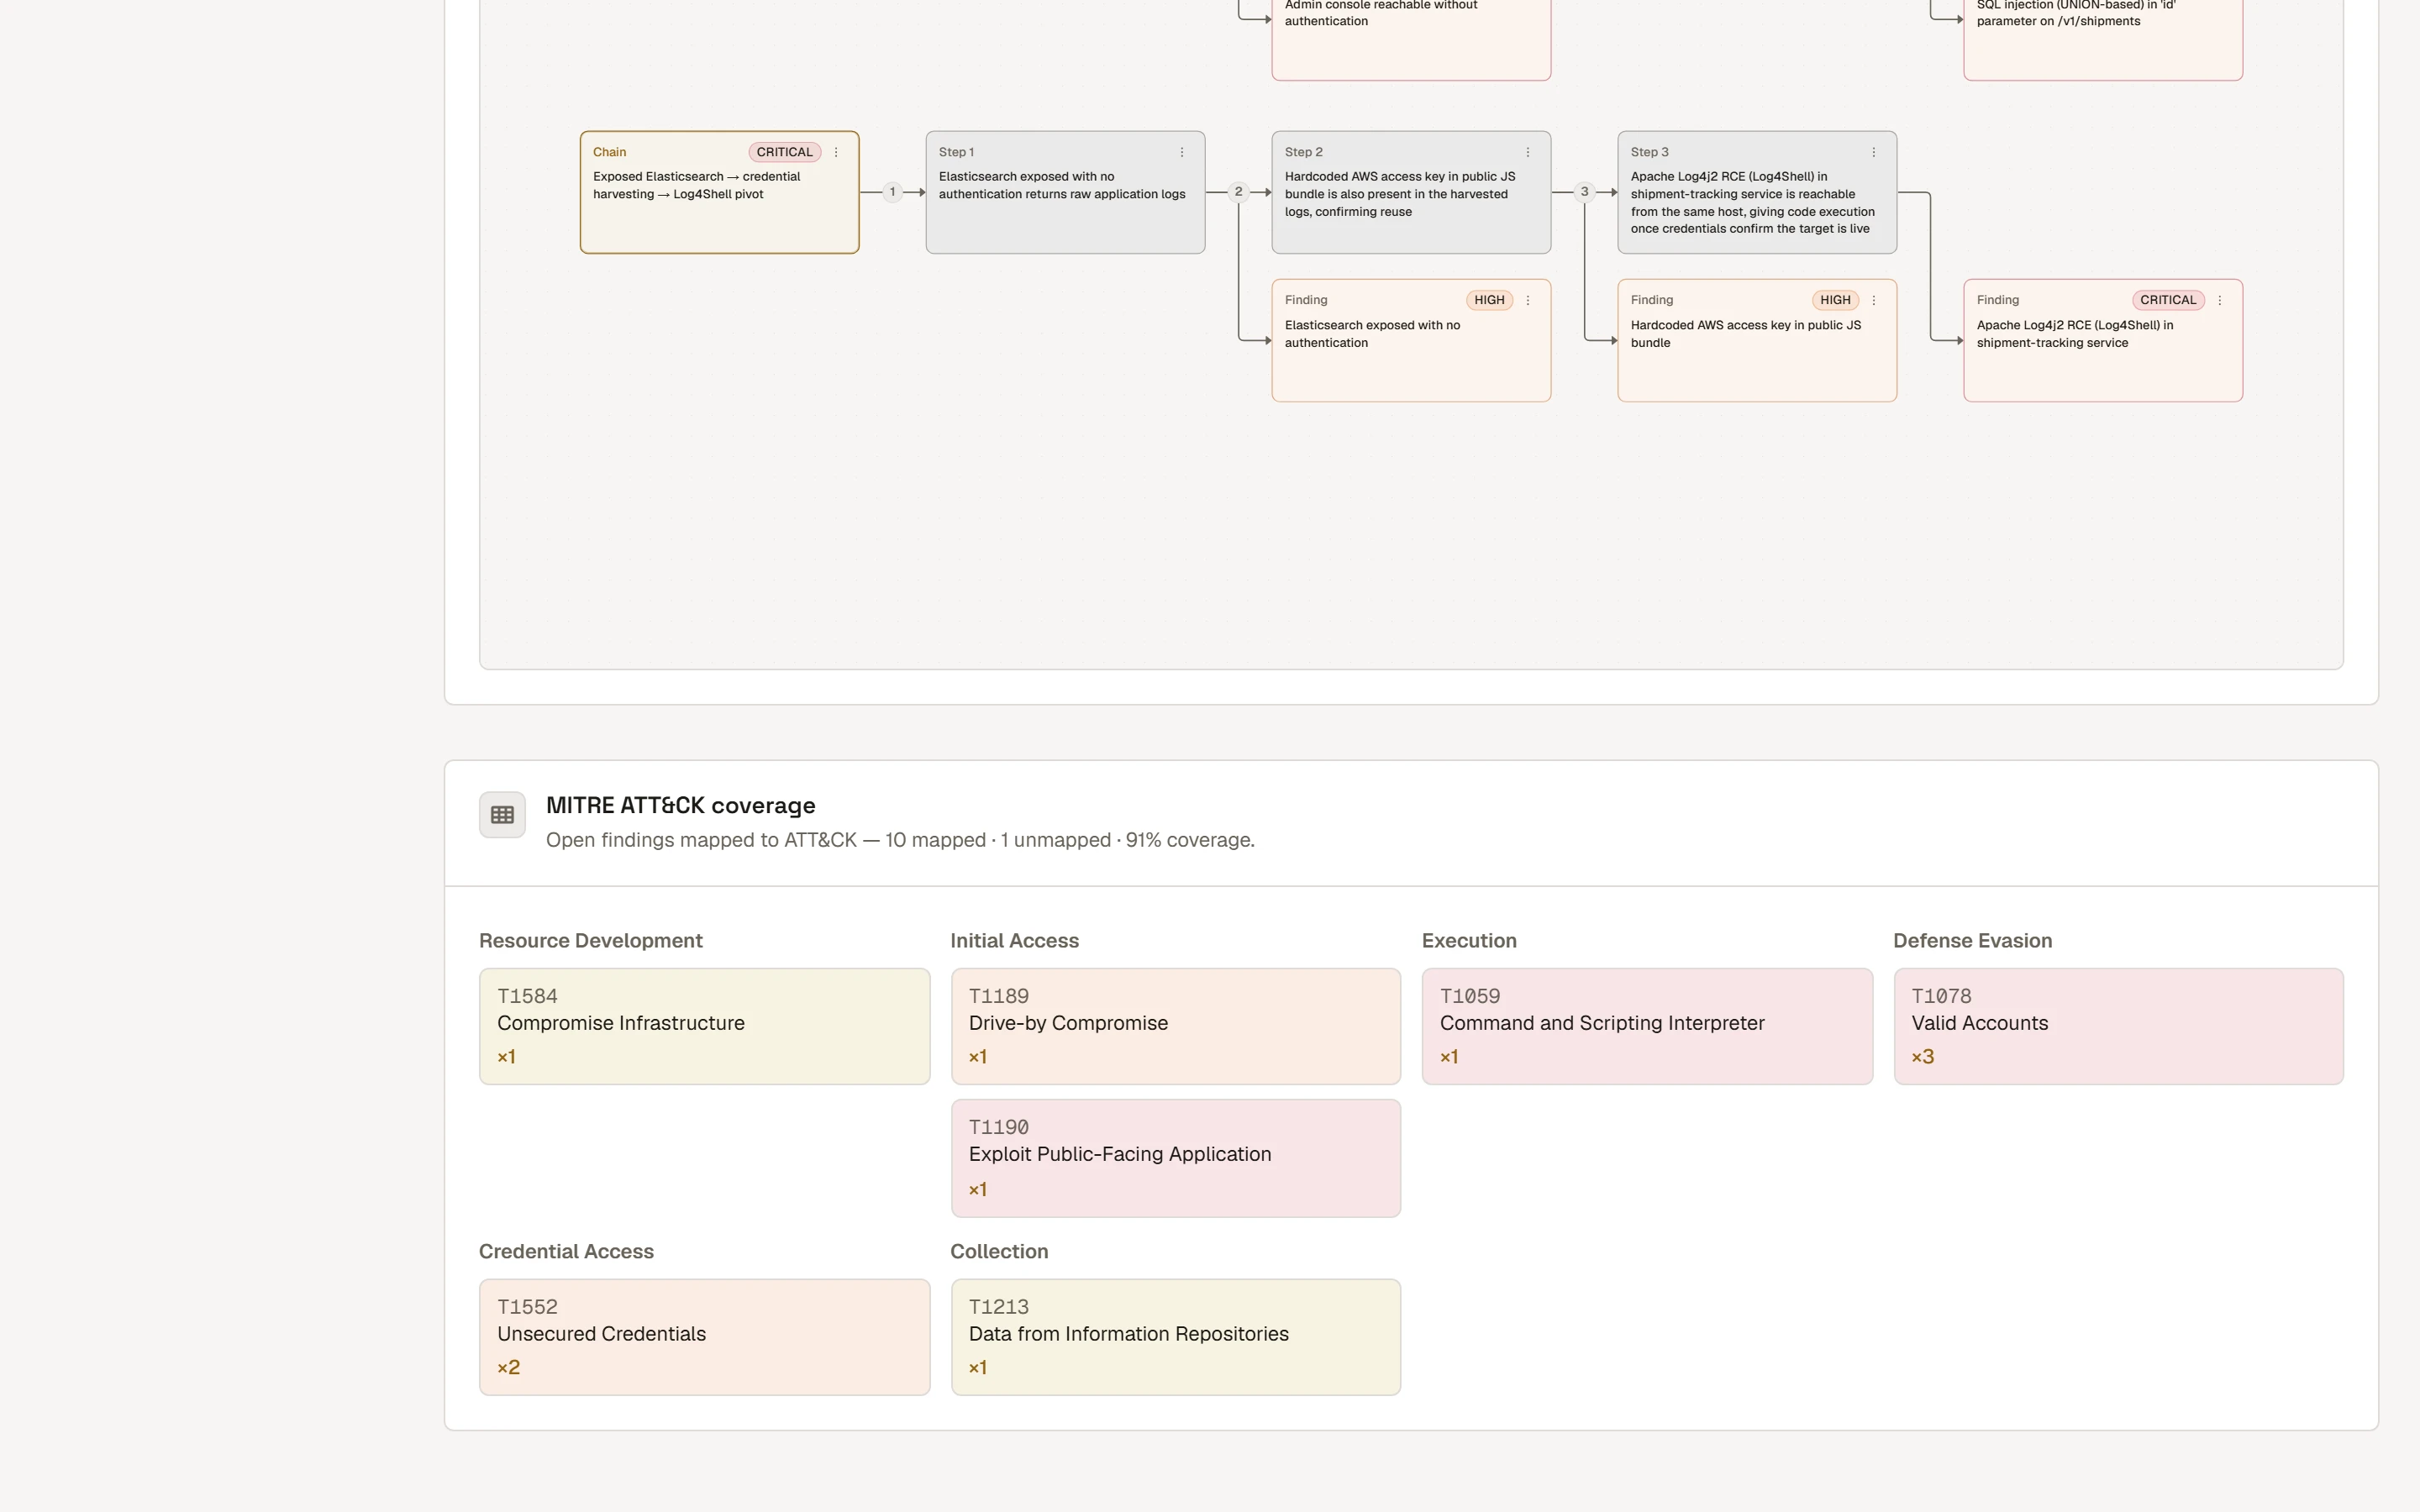
Achados lidos um a um
Um mapa determinístico de técnicas para cada achado
1 Mapa de calor por engagement, sem necessidade de IA
Uma correção que ninguém verificou
Reteste dirigido num clique, com registo de auditoria
4 Formatos de relatório: HTML, Markdown, JSON, SARIF
Orçamento consoante o âmbito
Para um sistema, um lançamento, um prazo
Sob consulta
Para equipas que lançam todas as semanas
Sob consulta
Para equipas de segurança, por convite
Sob consulta
Não. Cada engagement tem uma lista de permissões de âmbito e uma autorização assinada. Uma tarefa dirigida para fora do âmbito é recusada antes de começar, um kill-switch interrompe o que estiver em execução, e cada ação fica registada num registo de auditoria imutável.
Em infraestrutura da Altovar, na UE. A assistência de IA é opcional e, na nossa implementação, funciona apenas através da própria gateway da Altovar: nenhum achado chega a um serviço de modelo de terceiros.
Motores open source estabelecidos para descoberta, crawling, testes dinâmicos, TLS, segredos e análise de código, entre eles nmap, nuclei, httpx e trivy. Cada um corre num contentor efémero e reforçado, e as imagens públicas dos motores são fixadas por digest.
Com o Vanguard Priority Score: severidade, CVSS, a probabilidade de exploração (EPSS), a presença no catálogo de vulnerabilidades exploradas ativamente (KEV) e a exposição na internet somam-se num resultado de 0-100. Cada ponto é mostrado junto do motivo pelo qual foi atribuído.
Sim. Uma API REST descrita em OpenAPI e um servidor MCP expõem as mesmas operações, com tokens delimitados à tua organização. Os testes de stress são deliberadamente inacessíveis para agentes.
Os testes de resiliência são um processo próprio, autorizado e auditado, com kill-switch, conduzido através de um fornecedor jurídico externo que aprovas. O Vanguard nunca gera tráfego de inundação por si próprio: sem botnets, sem amplificação.