
Scope e autorizzazione
/01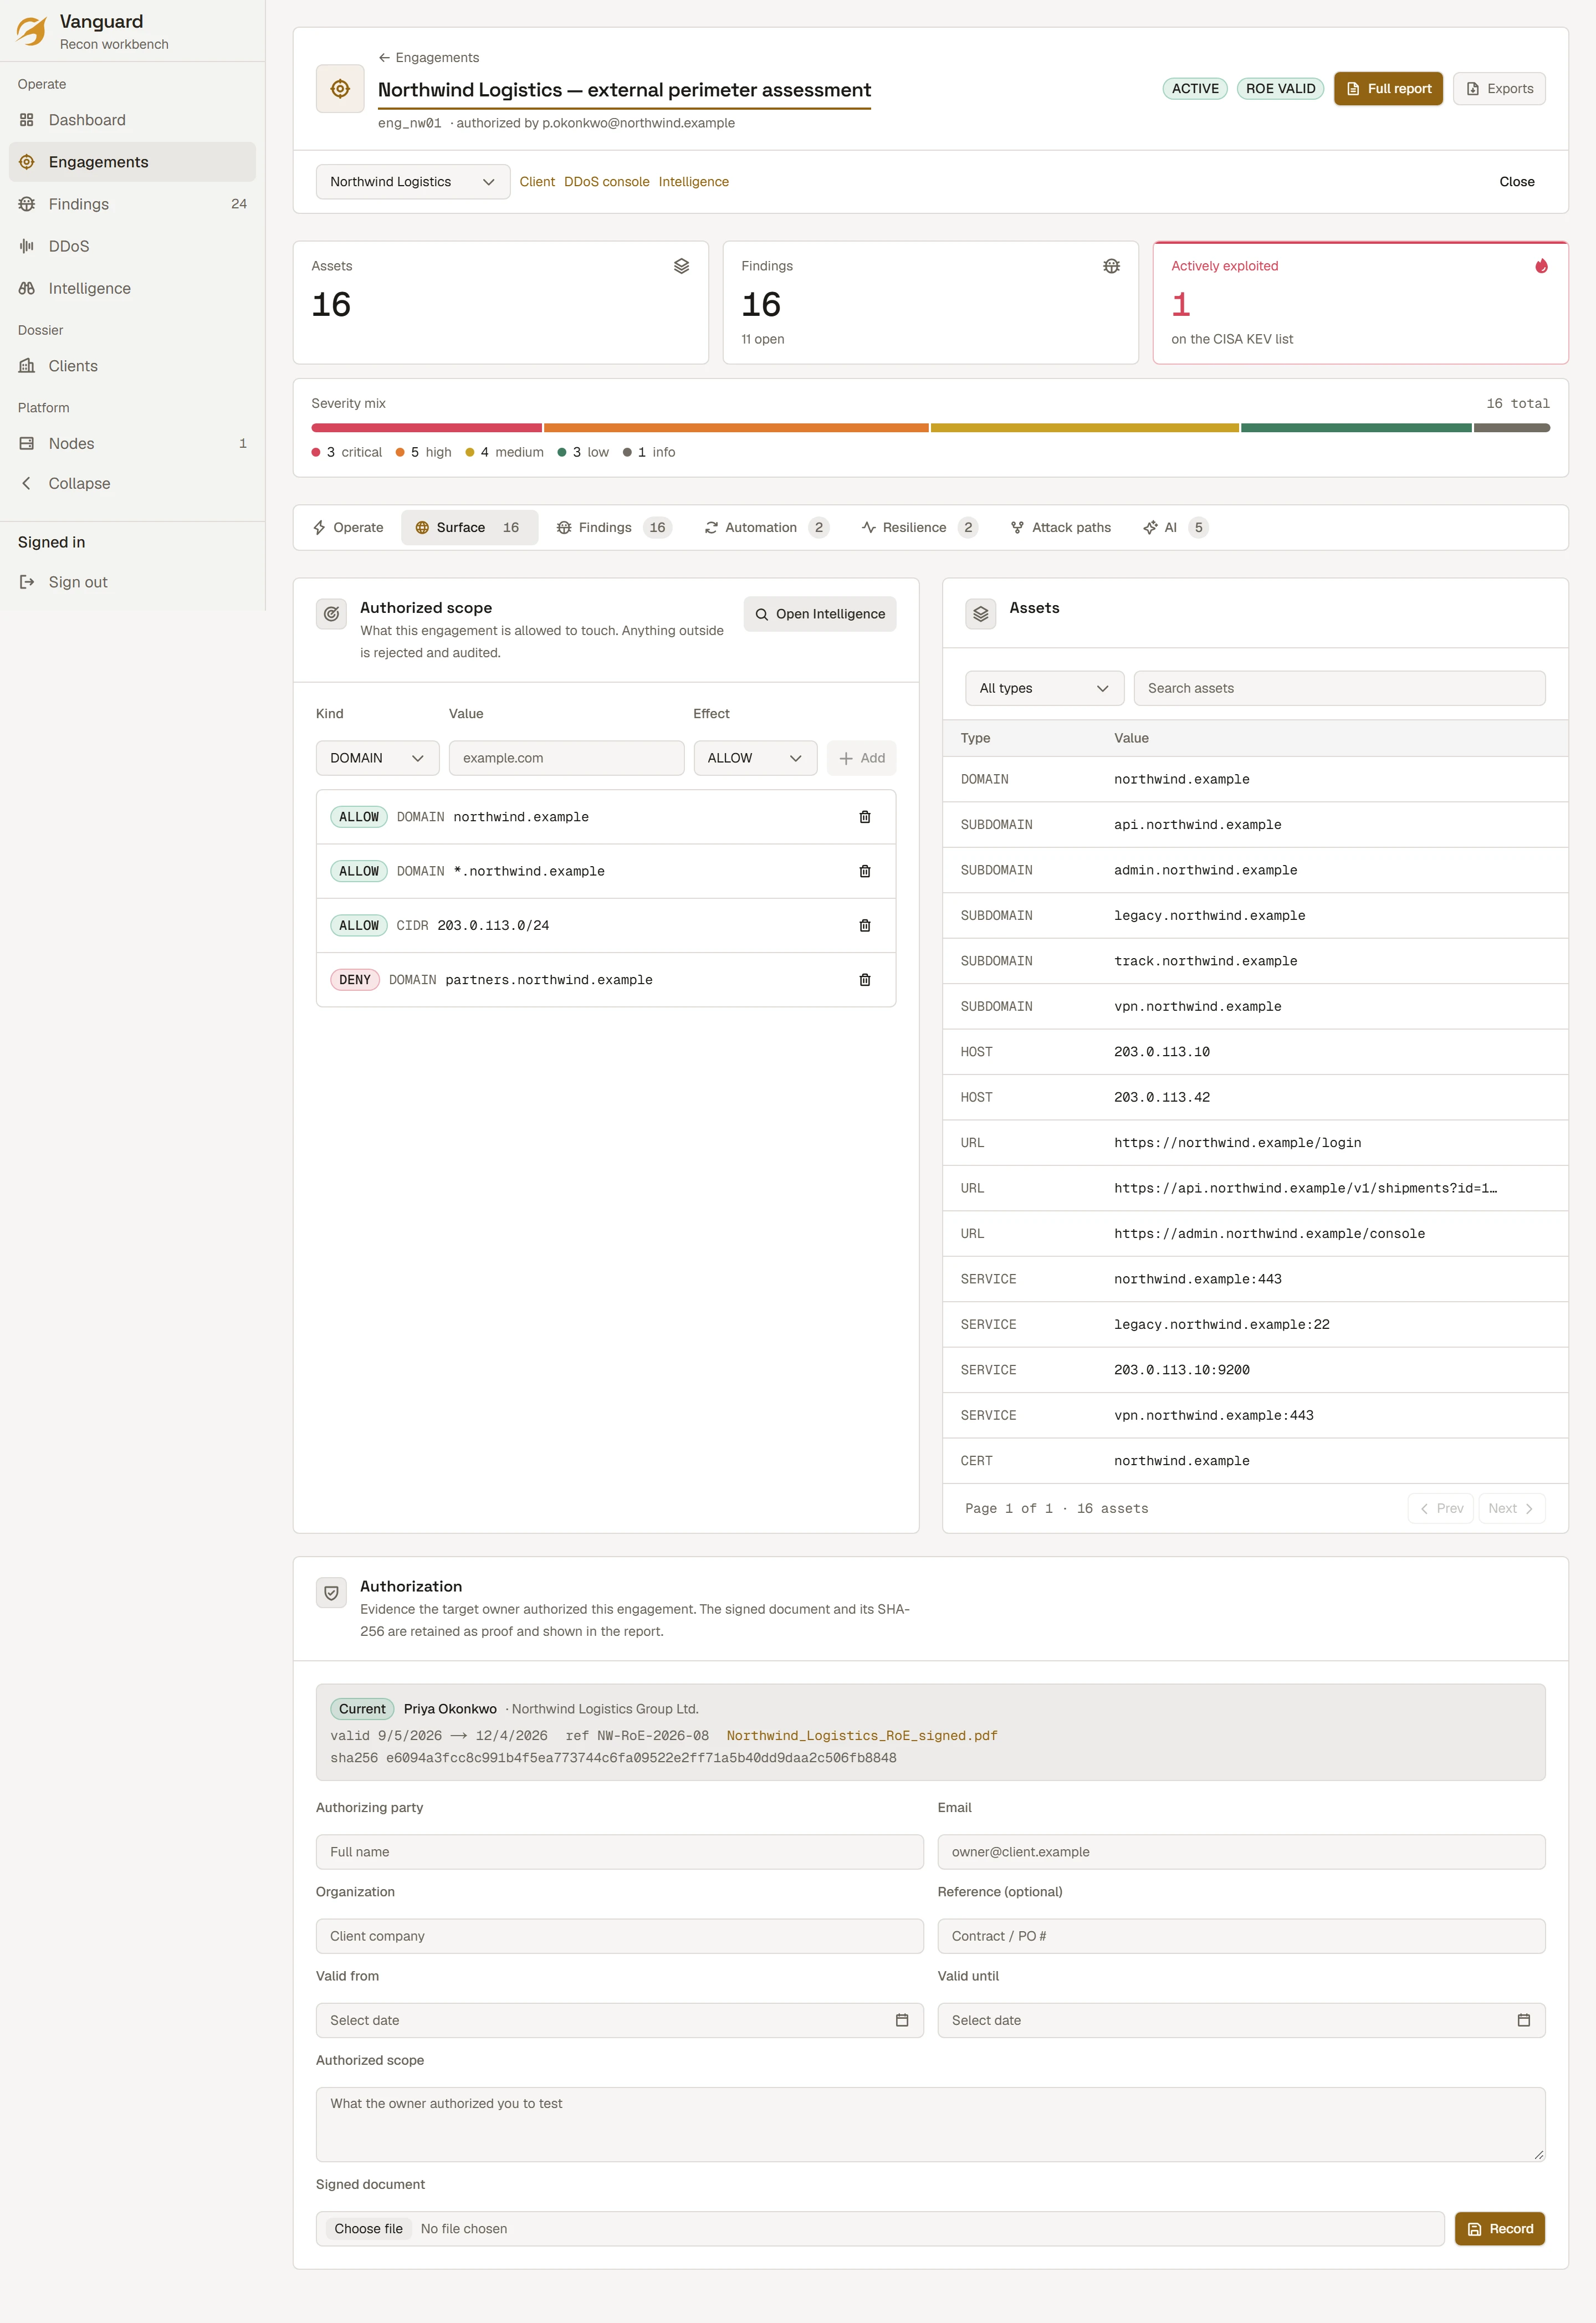
Problema >
Scansioni avviate prima che qualcuno dia il via libera
Cosa fa Vanguard >
Allow-list, autorizzazione firmata, kill-switch
Risultato >
0 Job fuori dall’allow-list
Scope e autorizzazione, la pipeline di ricognizione e scansione, priorità spiegabile, copertura ATT&CK, retest e report.
Scansioni avviate prima che qualcuno dia il via libera
Allow-list, autorizzazione firmata, kill-switch
0 Job fuori dall’allow-list
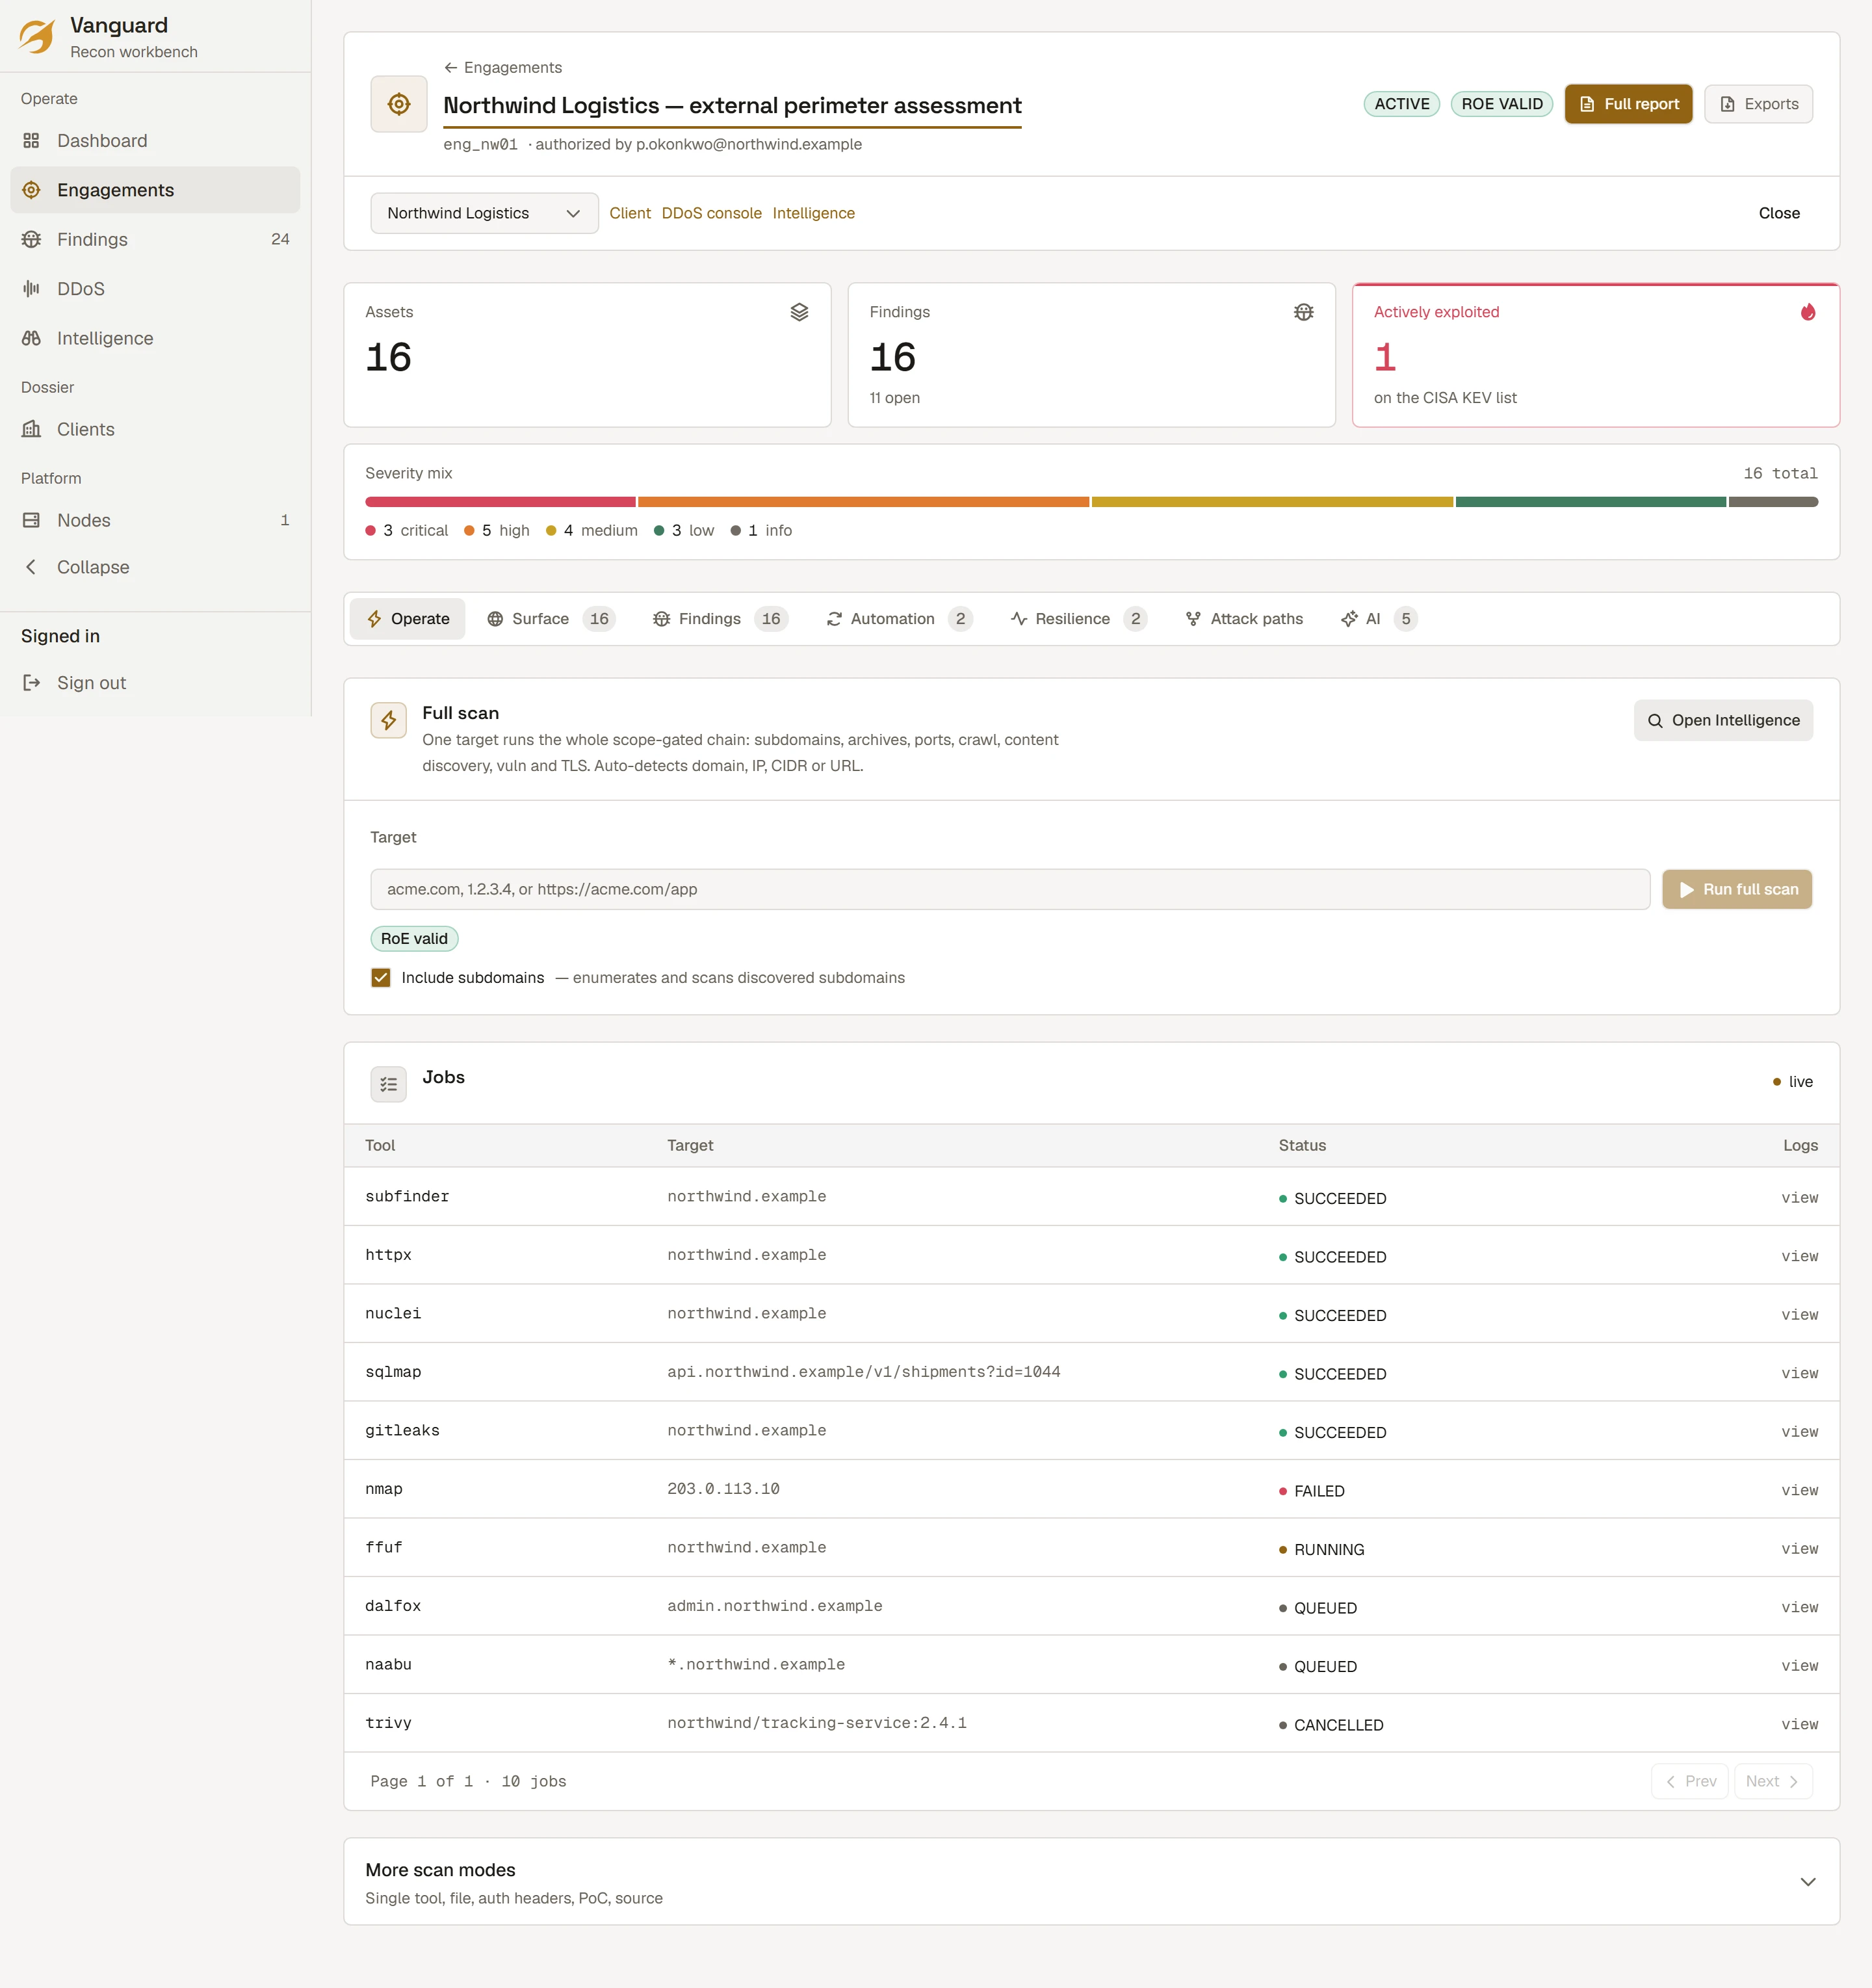
Ogni strumento, il suo output
Motori open source in container effimeri e hardened
1 Modello di finding normalizzato
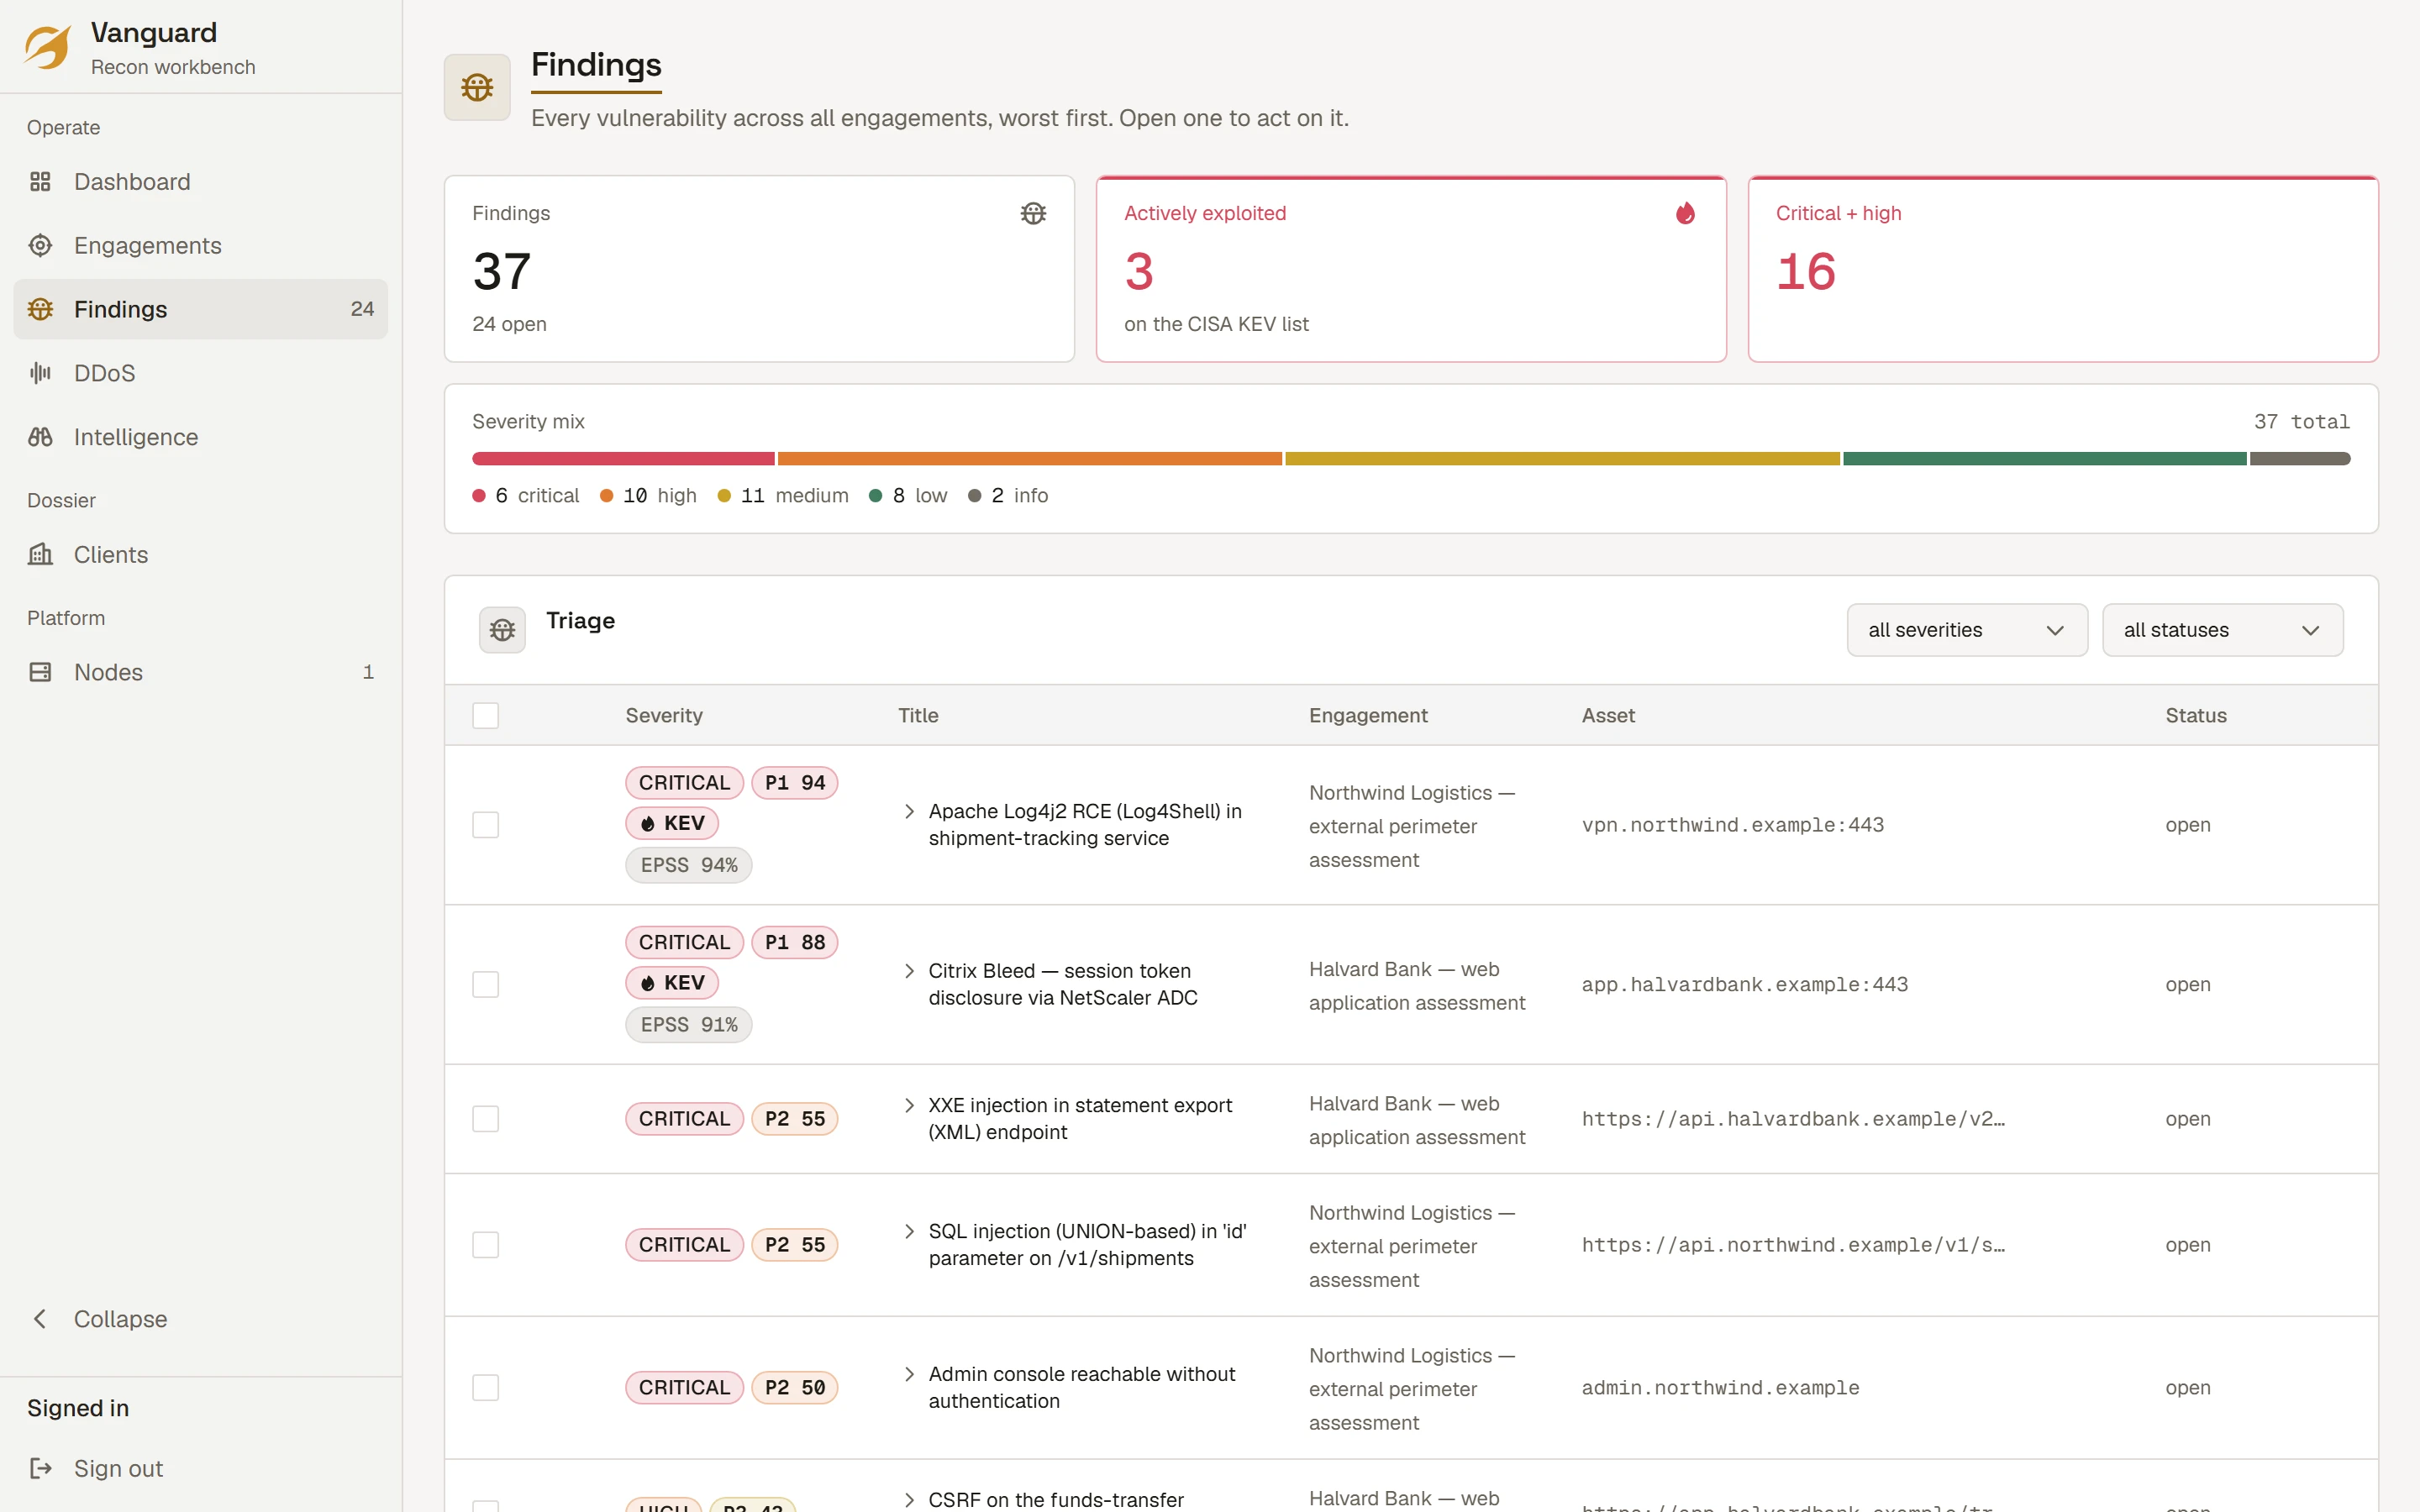
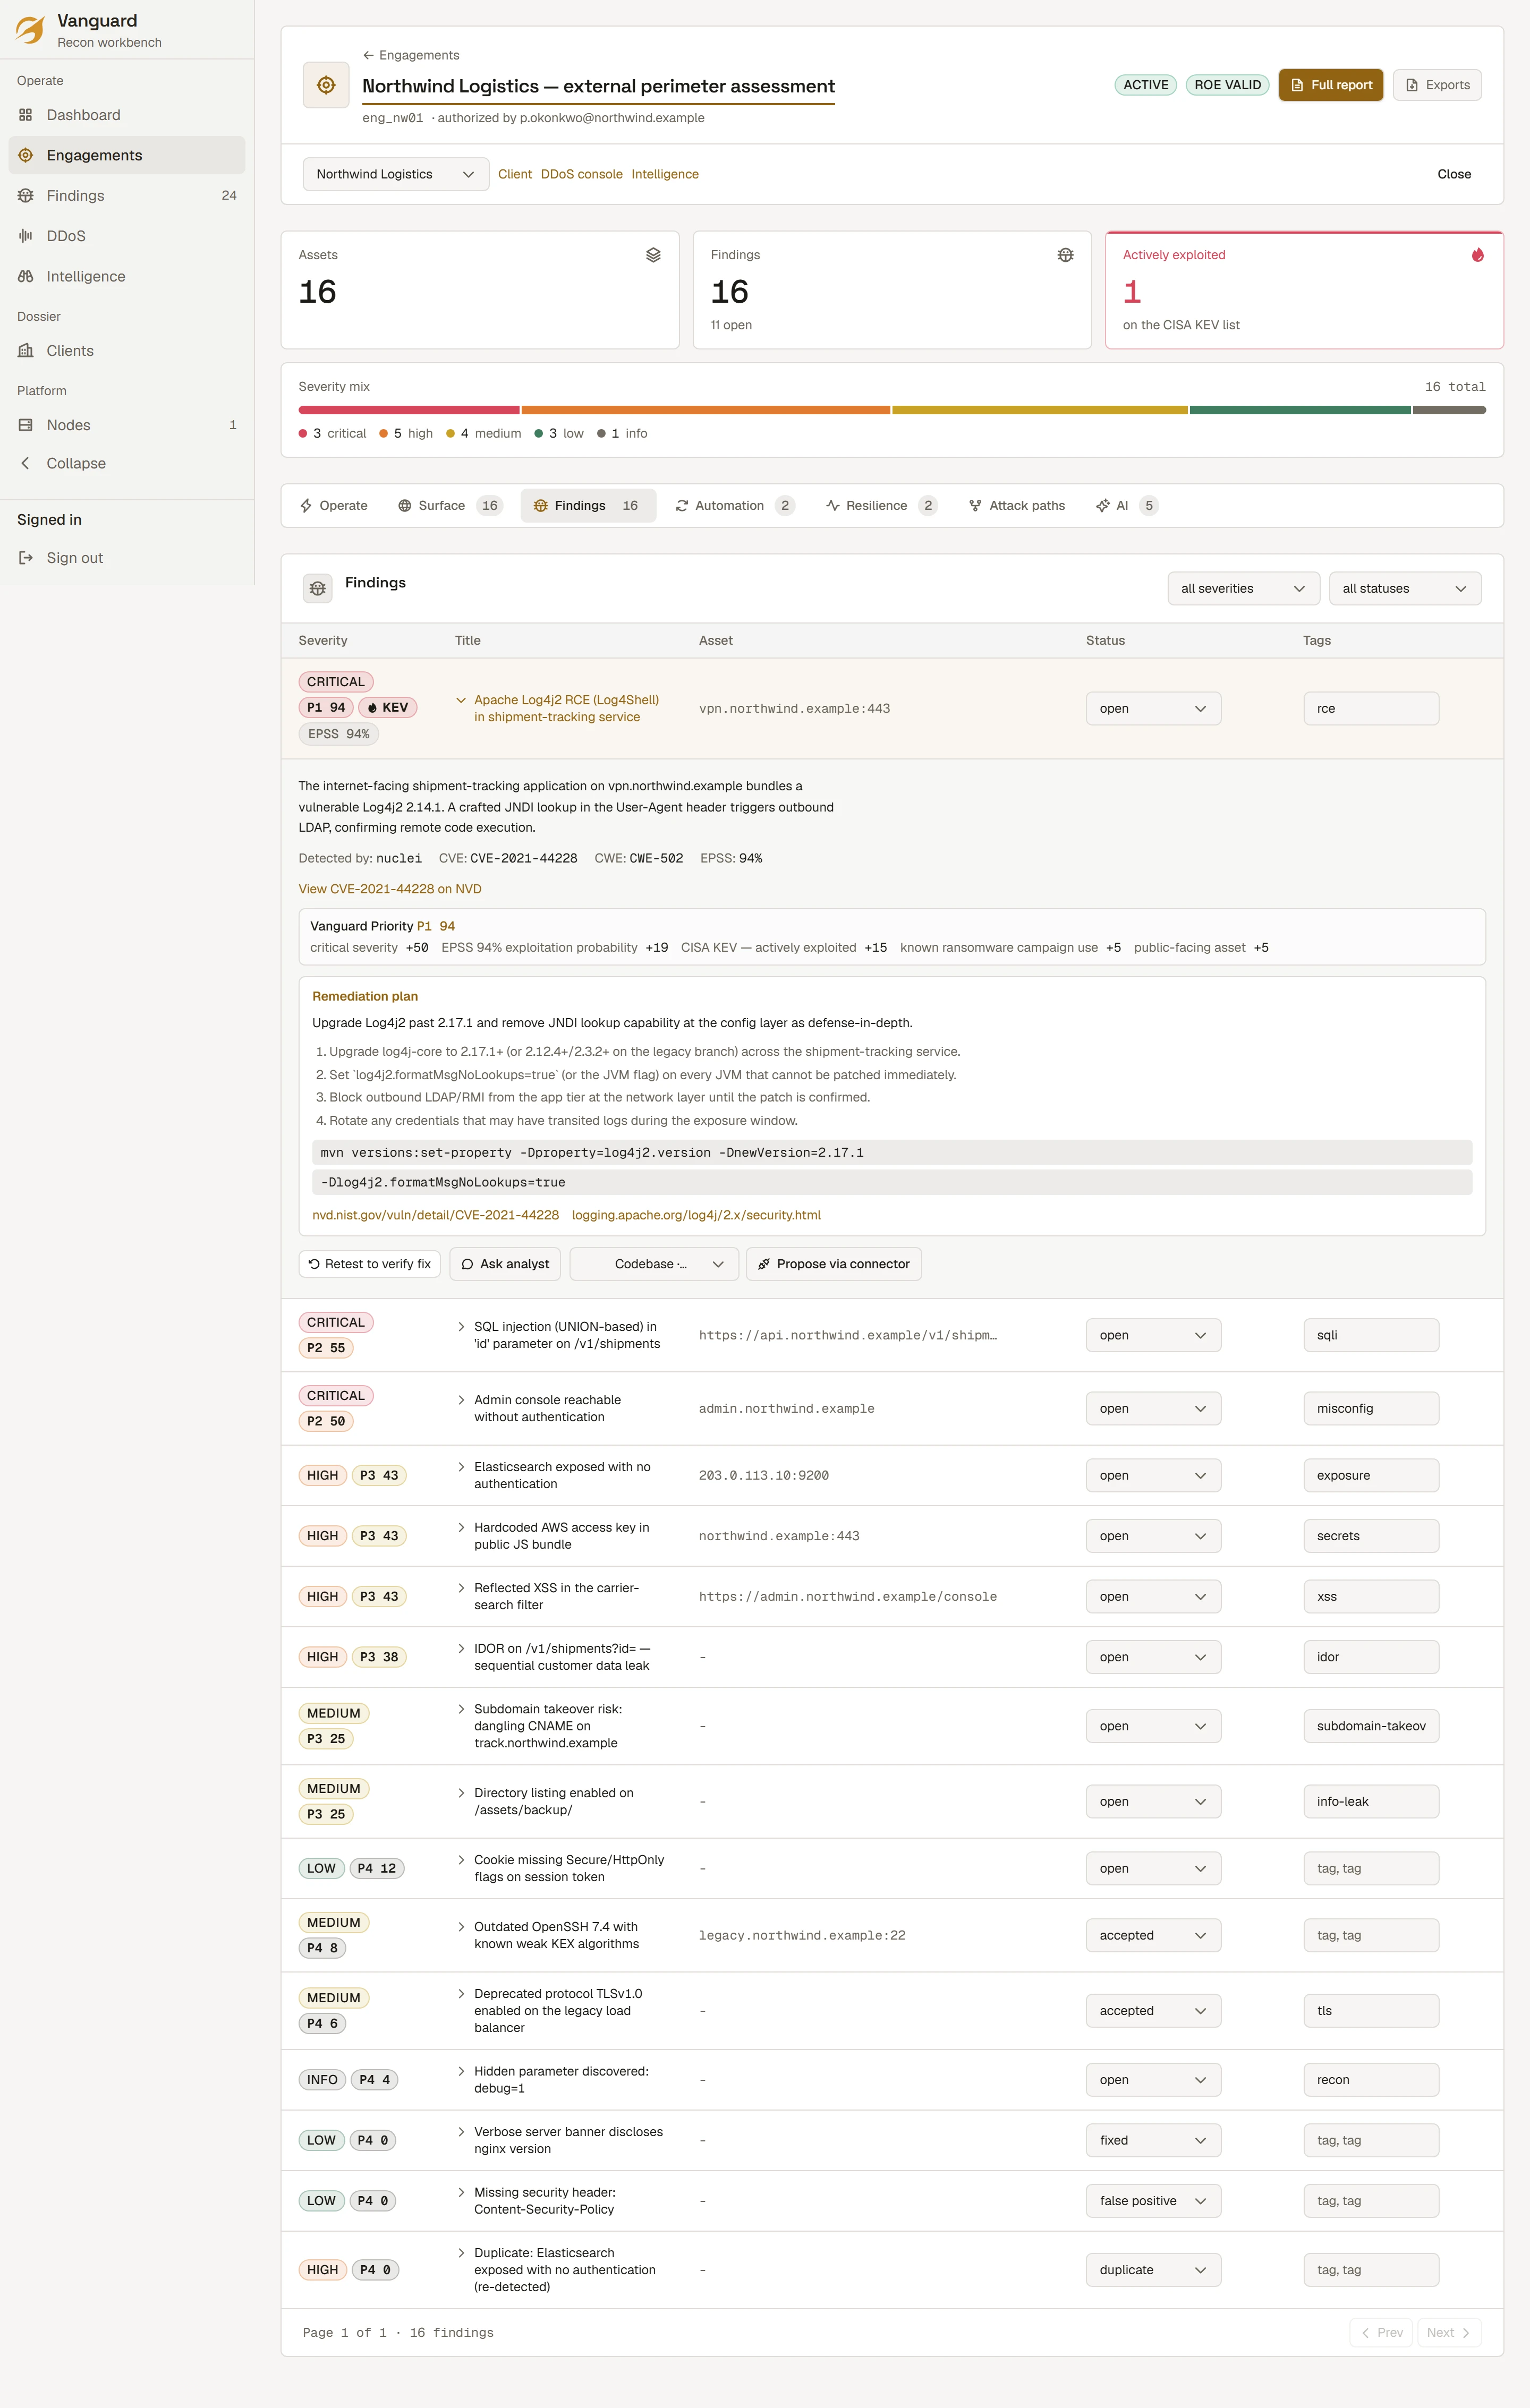
Un elenco CVSS senza un ordine di lavoro
Gravità, CVSS, EPSS, KEV ed esposizione in un unico punteggio
0-100 Ogni punto giustificato
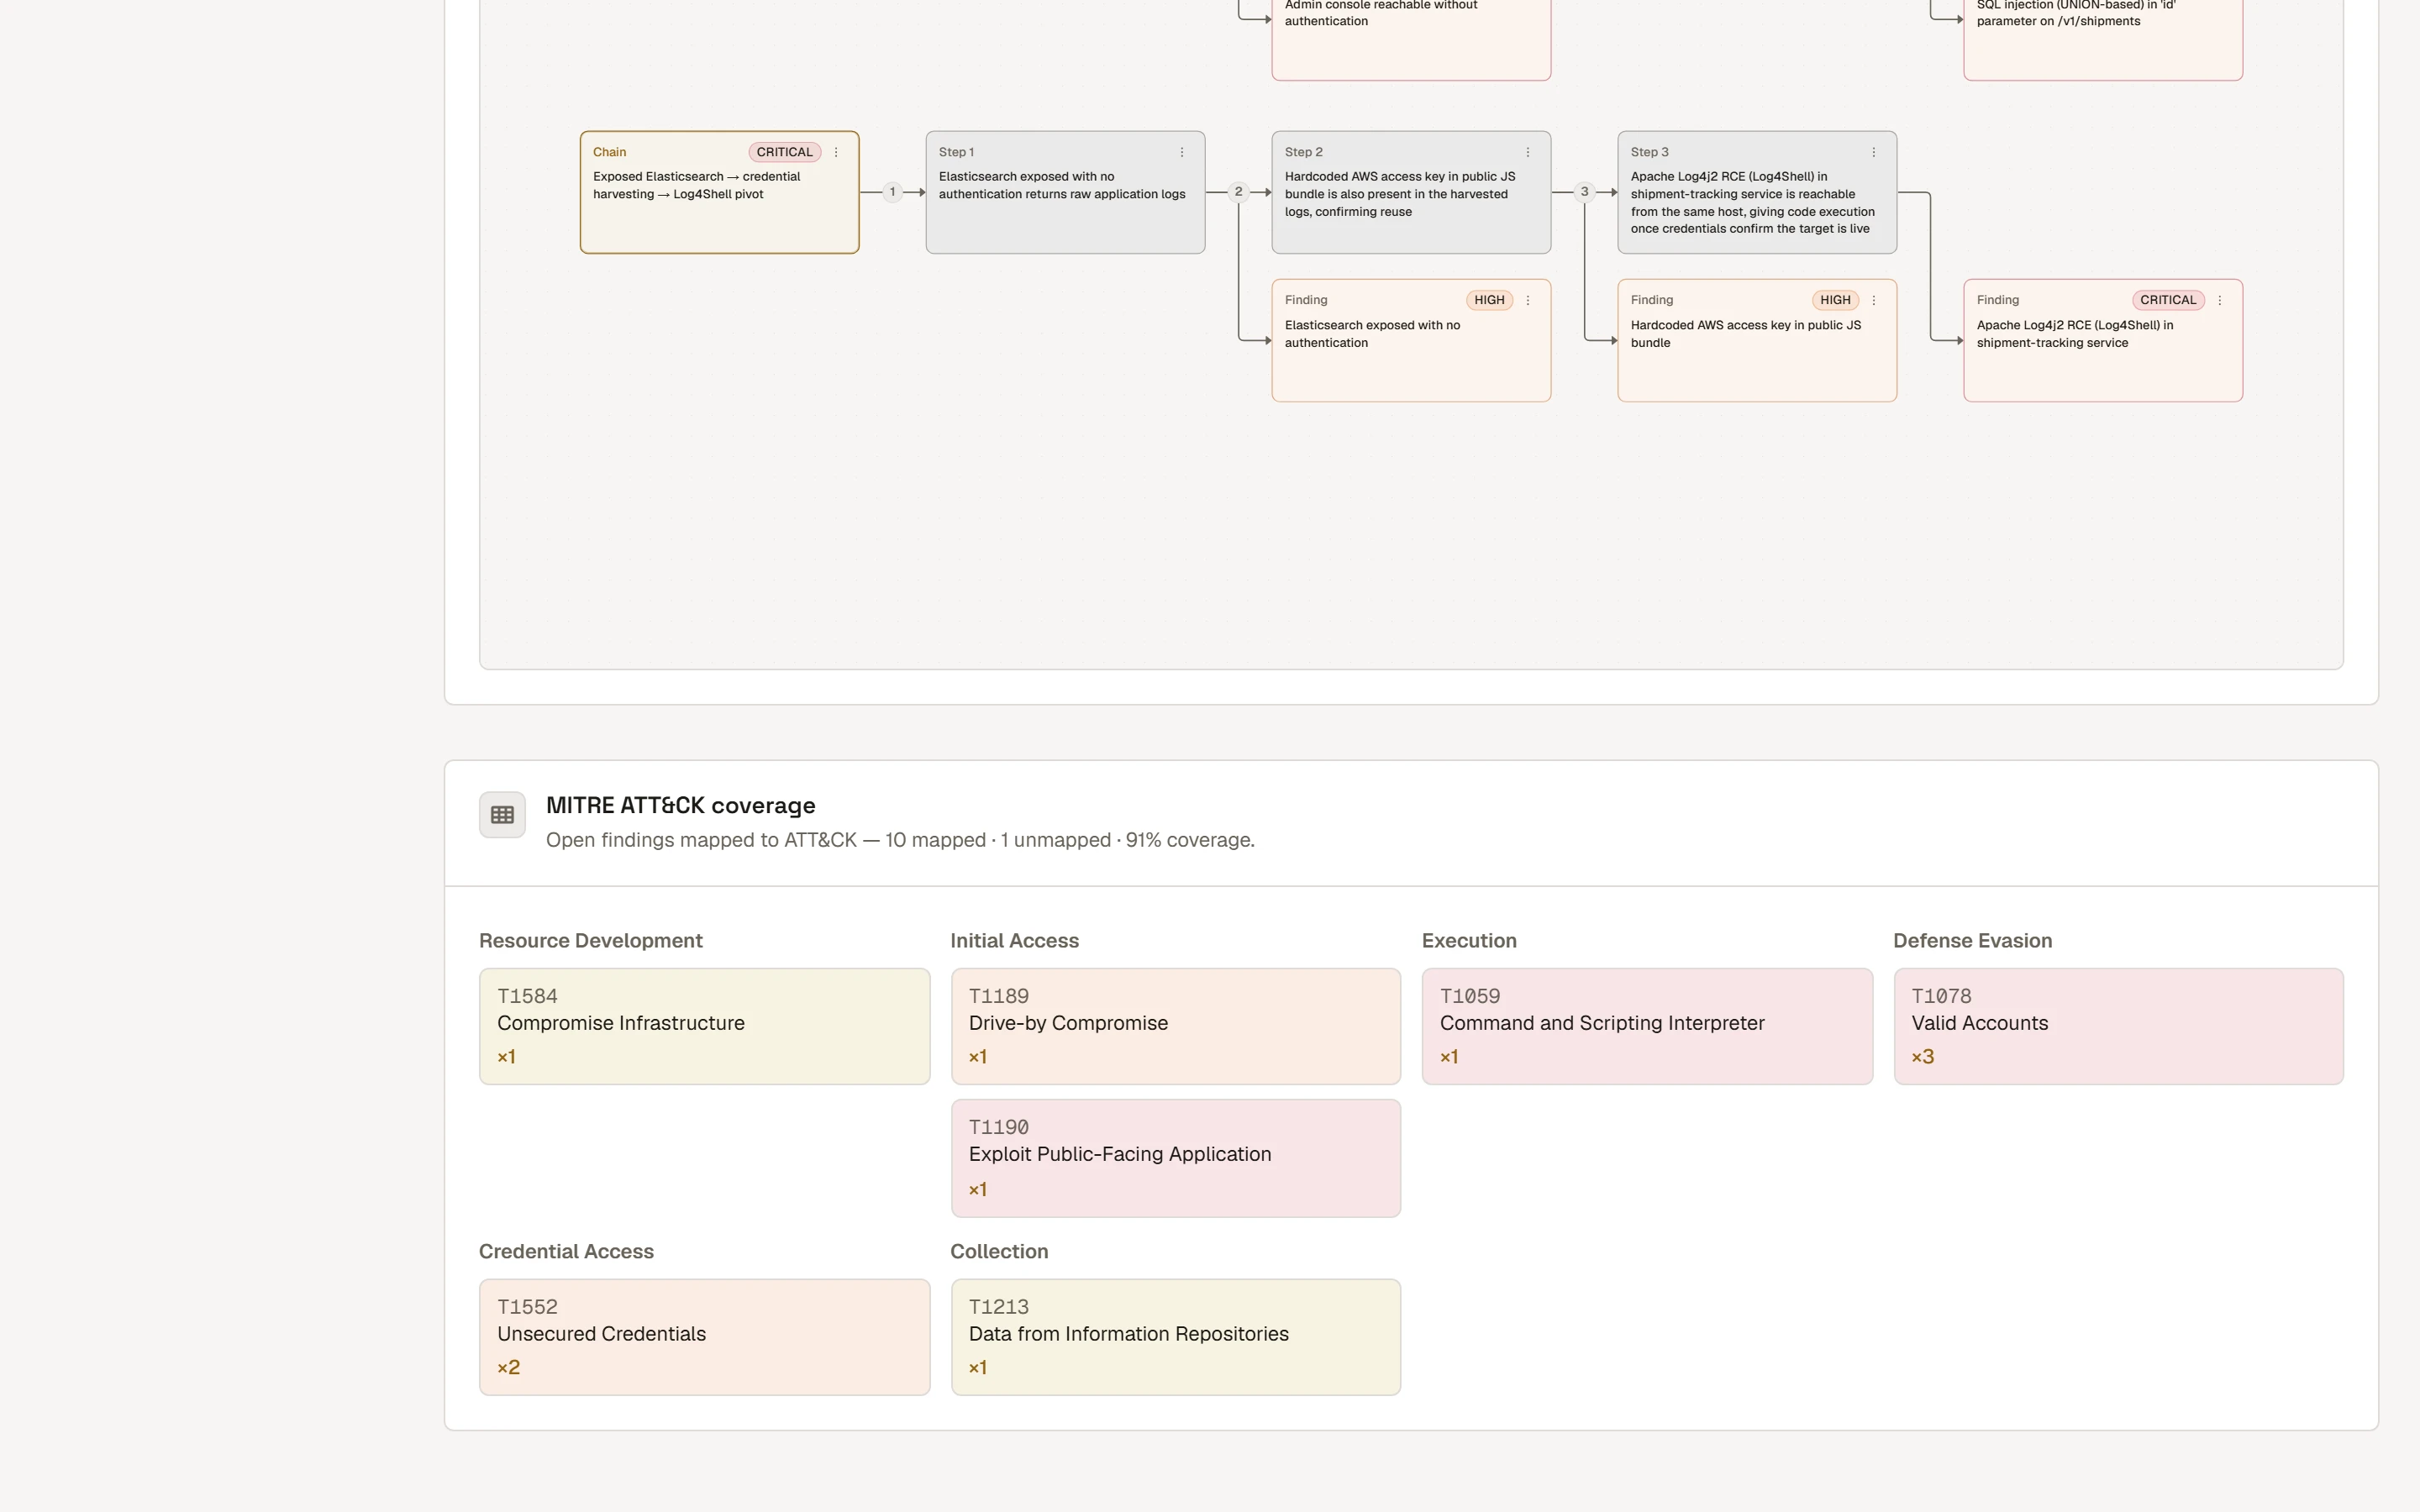
Finding letti uno per uno
Una mappa delle tecniche deterministica per ogni finding
1 Mappa di calore per engagement, senza bisogno di IA
Un fix che nessuno ha verificato
Retest mirato in un clic, con audit trail
4 Formati di report: HTML, Markdown, JSON, SARIF
Preventivo in base allo scope
Per un sistema, una release, una scadenza
Su richiesta
Per team che rilasciano ogni settimana
Su richiesta
Per team di sicurezza, su invito
Su richiesta
No. Ogni engagement ha una allow-list di scope e un’autorizzazione firmata. Un job diretto fuori dallo scope viene rifiutato prima di partire, un kill-switch ferma quello che è in corso, e ogni azione finisce in un registro di audit append-only.
Su infrastruttura Altovar nell’UE. L’assistenza IA è opzionale e, nel nostro deployment, gira solo attraverso il gateway proprietario di Altovar: nessun finding raggiunge un servizio di modelli di terze parti.
Motori open source consolidati per discovery, crawling, test dinamici, TLS, secrets e analisi del codice, tra cui nmap, nuclei, httpx e trivy. Ognuno gira in un container effimero e hardened, e le immagini pubbliche dei motori sono pinnate per digest.
Con il punteggio di priorità Vanguard: gravità, CVSS, la probabilità di sfruttamento (EPSS), la presenza nel catalogo delle vulnerabilità sfruttate note (KEV) e l’esposizione su internet si sommano in un punteggio 0-100. Ogni punto è mostrato accanto al motivo per cui è stato assegnato.
Sì. Una API REST descritta in OpenAPI e un server MCP espongono le stesse operazioni, con token con scope sulla tua organizzazione. Lo stress testing è deliberatamente fuori dalla portata degli agenti.
Il test di resilienza è un workflow separato, autorizzato e sottoposto ad audit, con kill-switch, eseguito tramite un fornitore legale esterno che approvi tu. Vanguard non genera mai traffico flood da sé: niente botnet, niente amplificazione.