
Scope och auktorisation
/01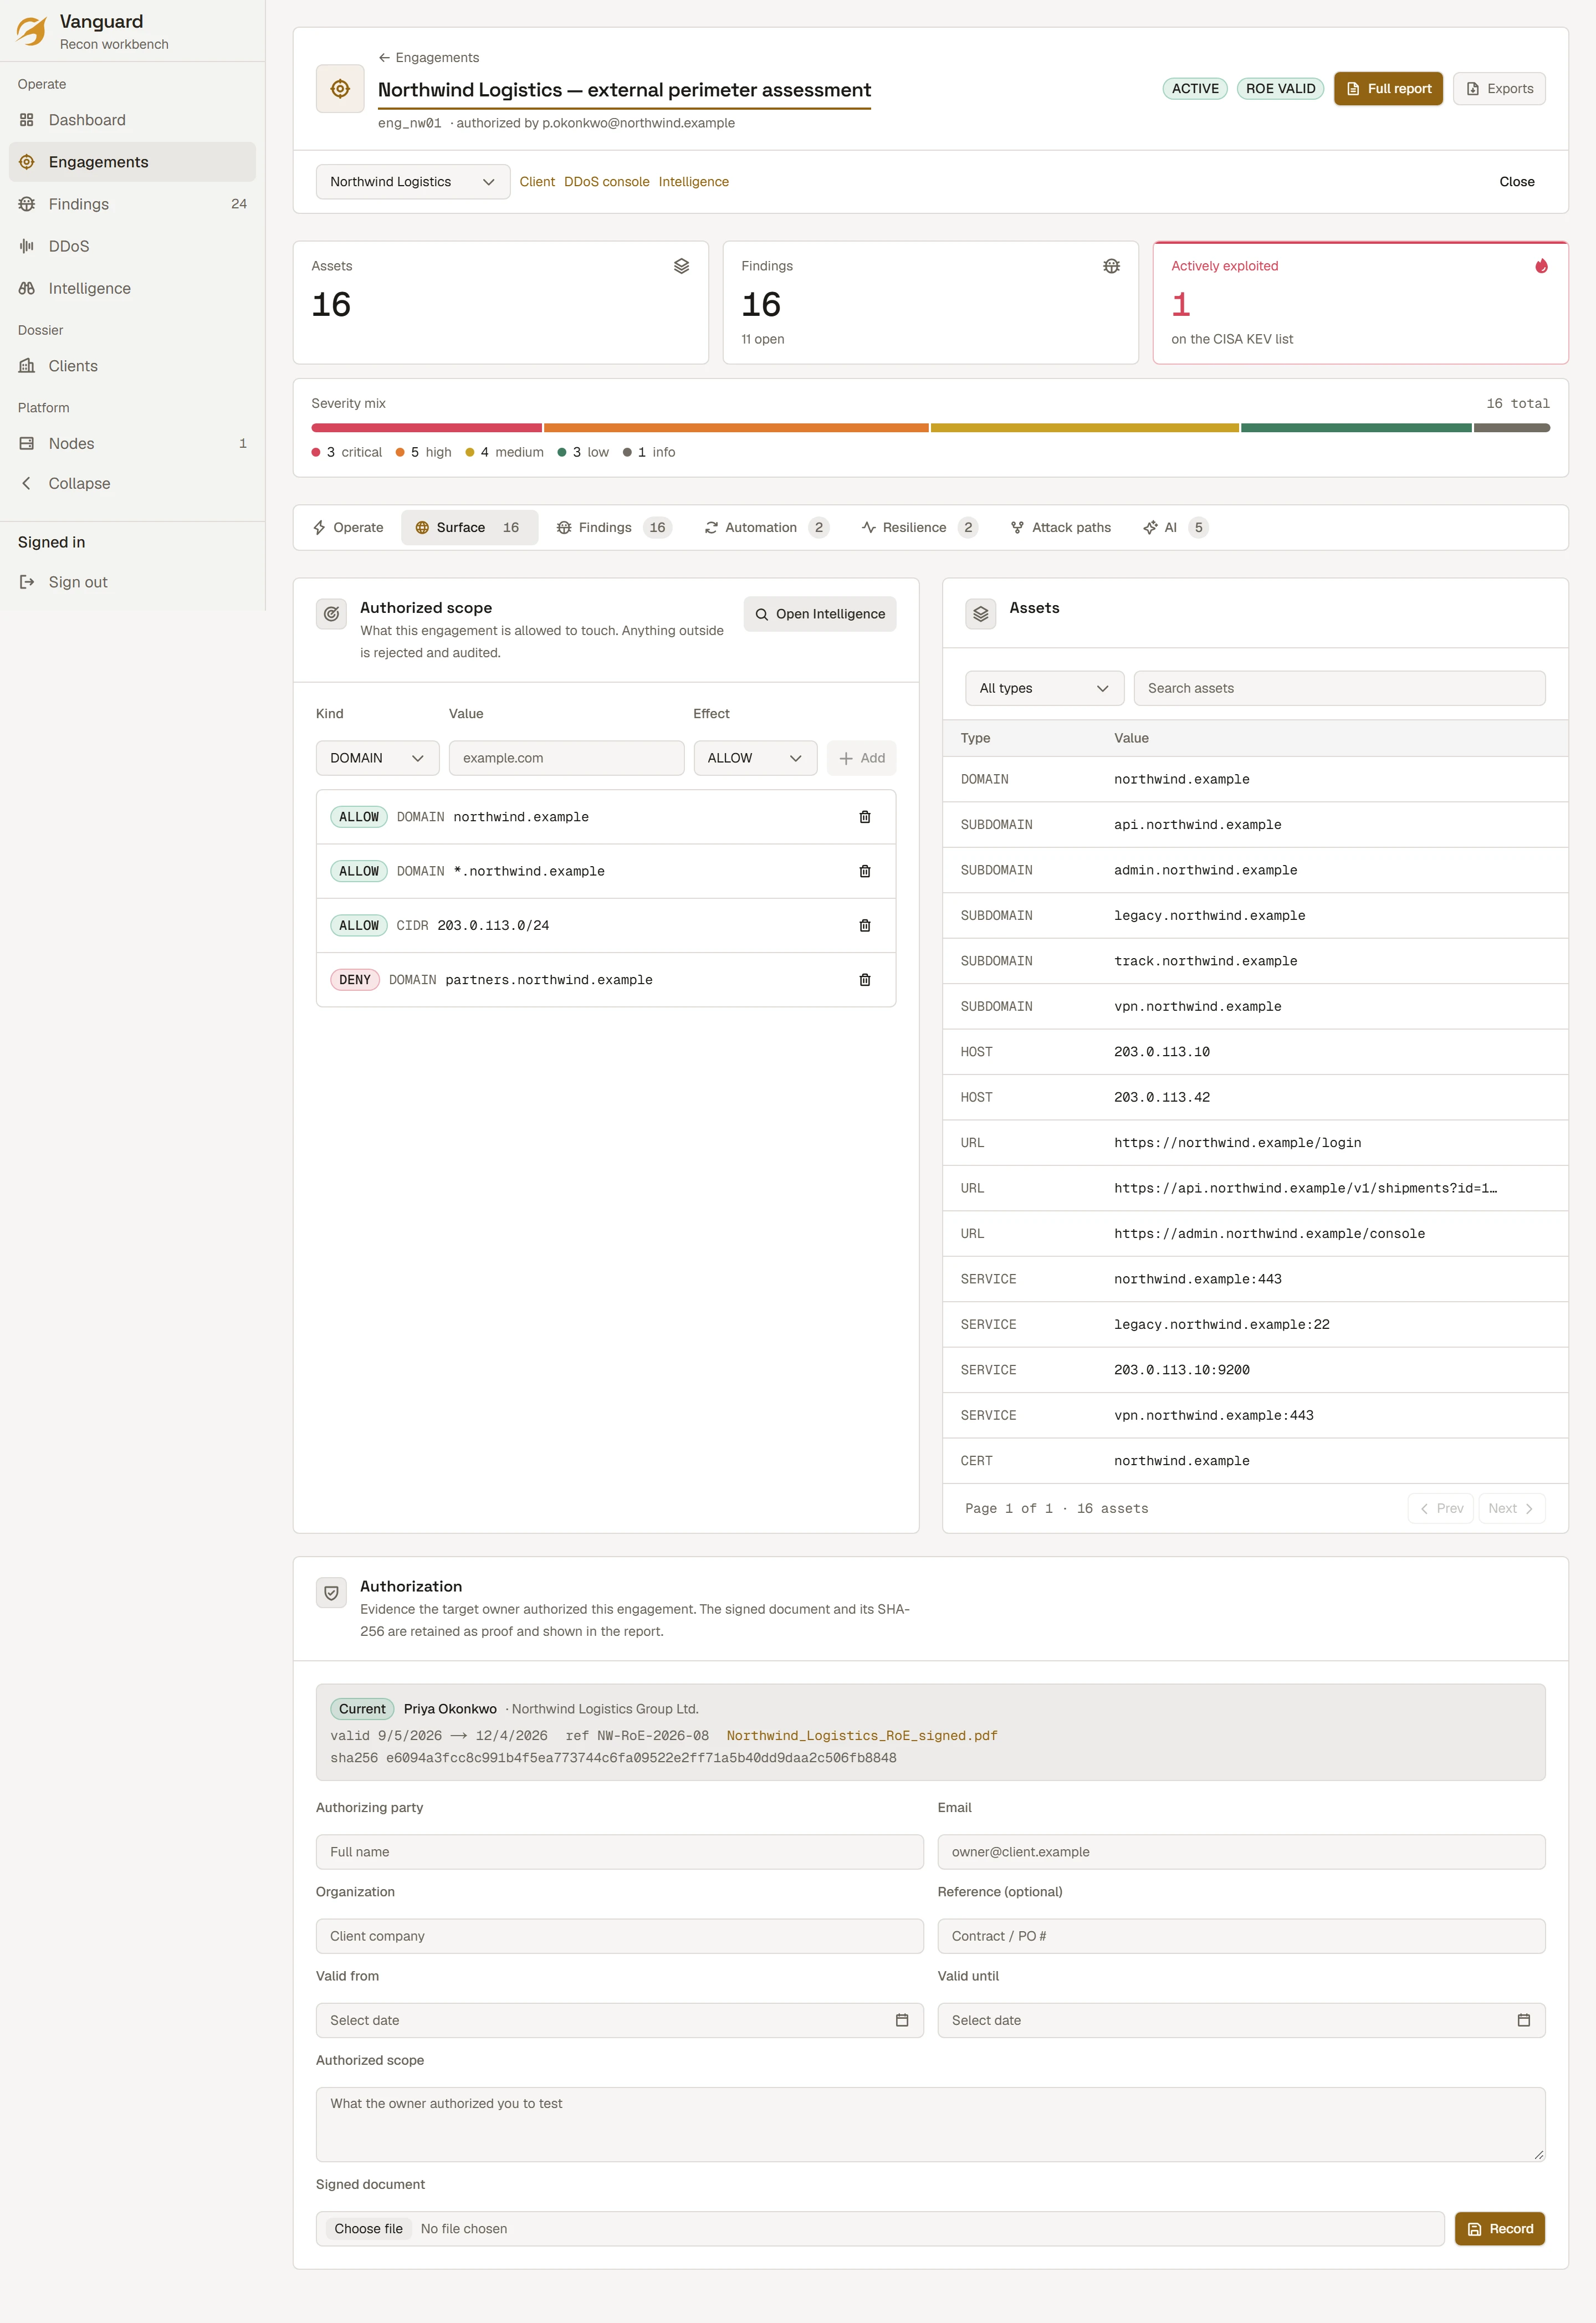
Problem >
Skanningar som startar innan någon har godkänt
Vad Vanguard gör >
Allow-list, signerad auktorisation, kill-switch
Resultat >
0 Jobb utanför allow-listan
Scope och auktorisation, recon- och skanningpipelinen, förklarbar prioritet, ATT&CK-täckning, retest och rapporter.
Skanningar som startar innan någon har godkänt
Allow-list, signerad auktorisation, kill-switch
0 Jobb utanför allow-listan
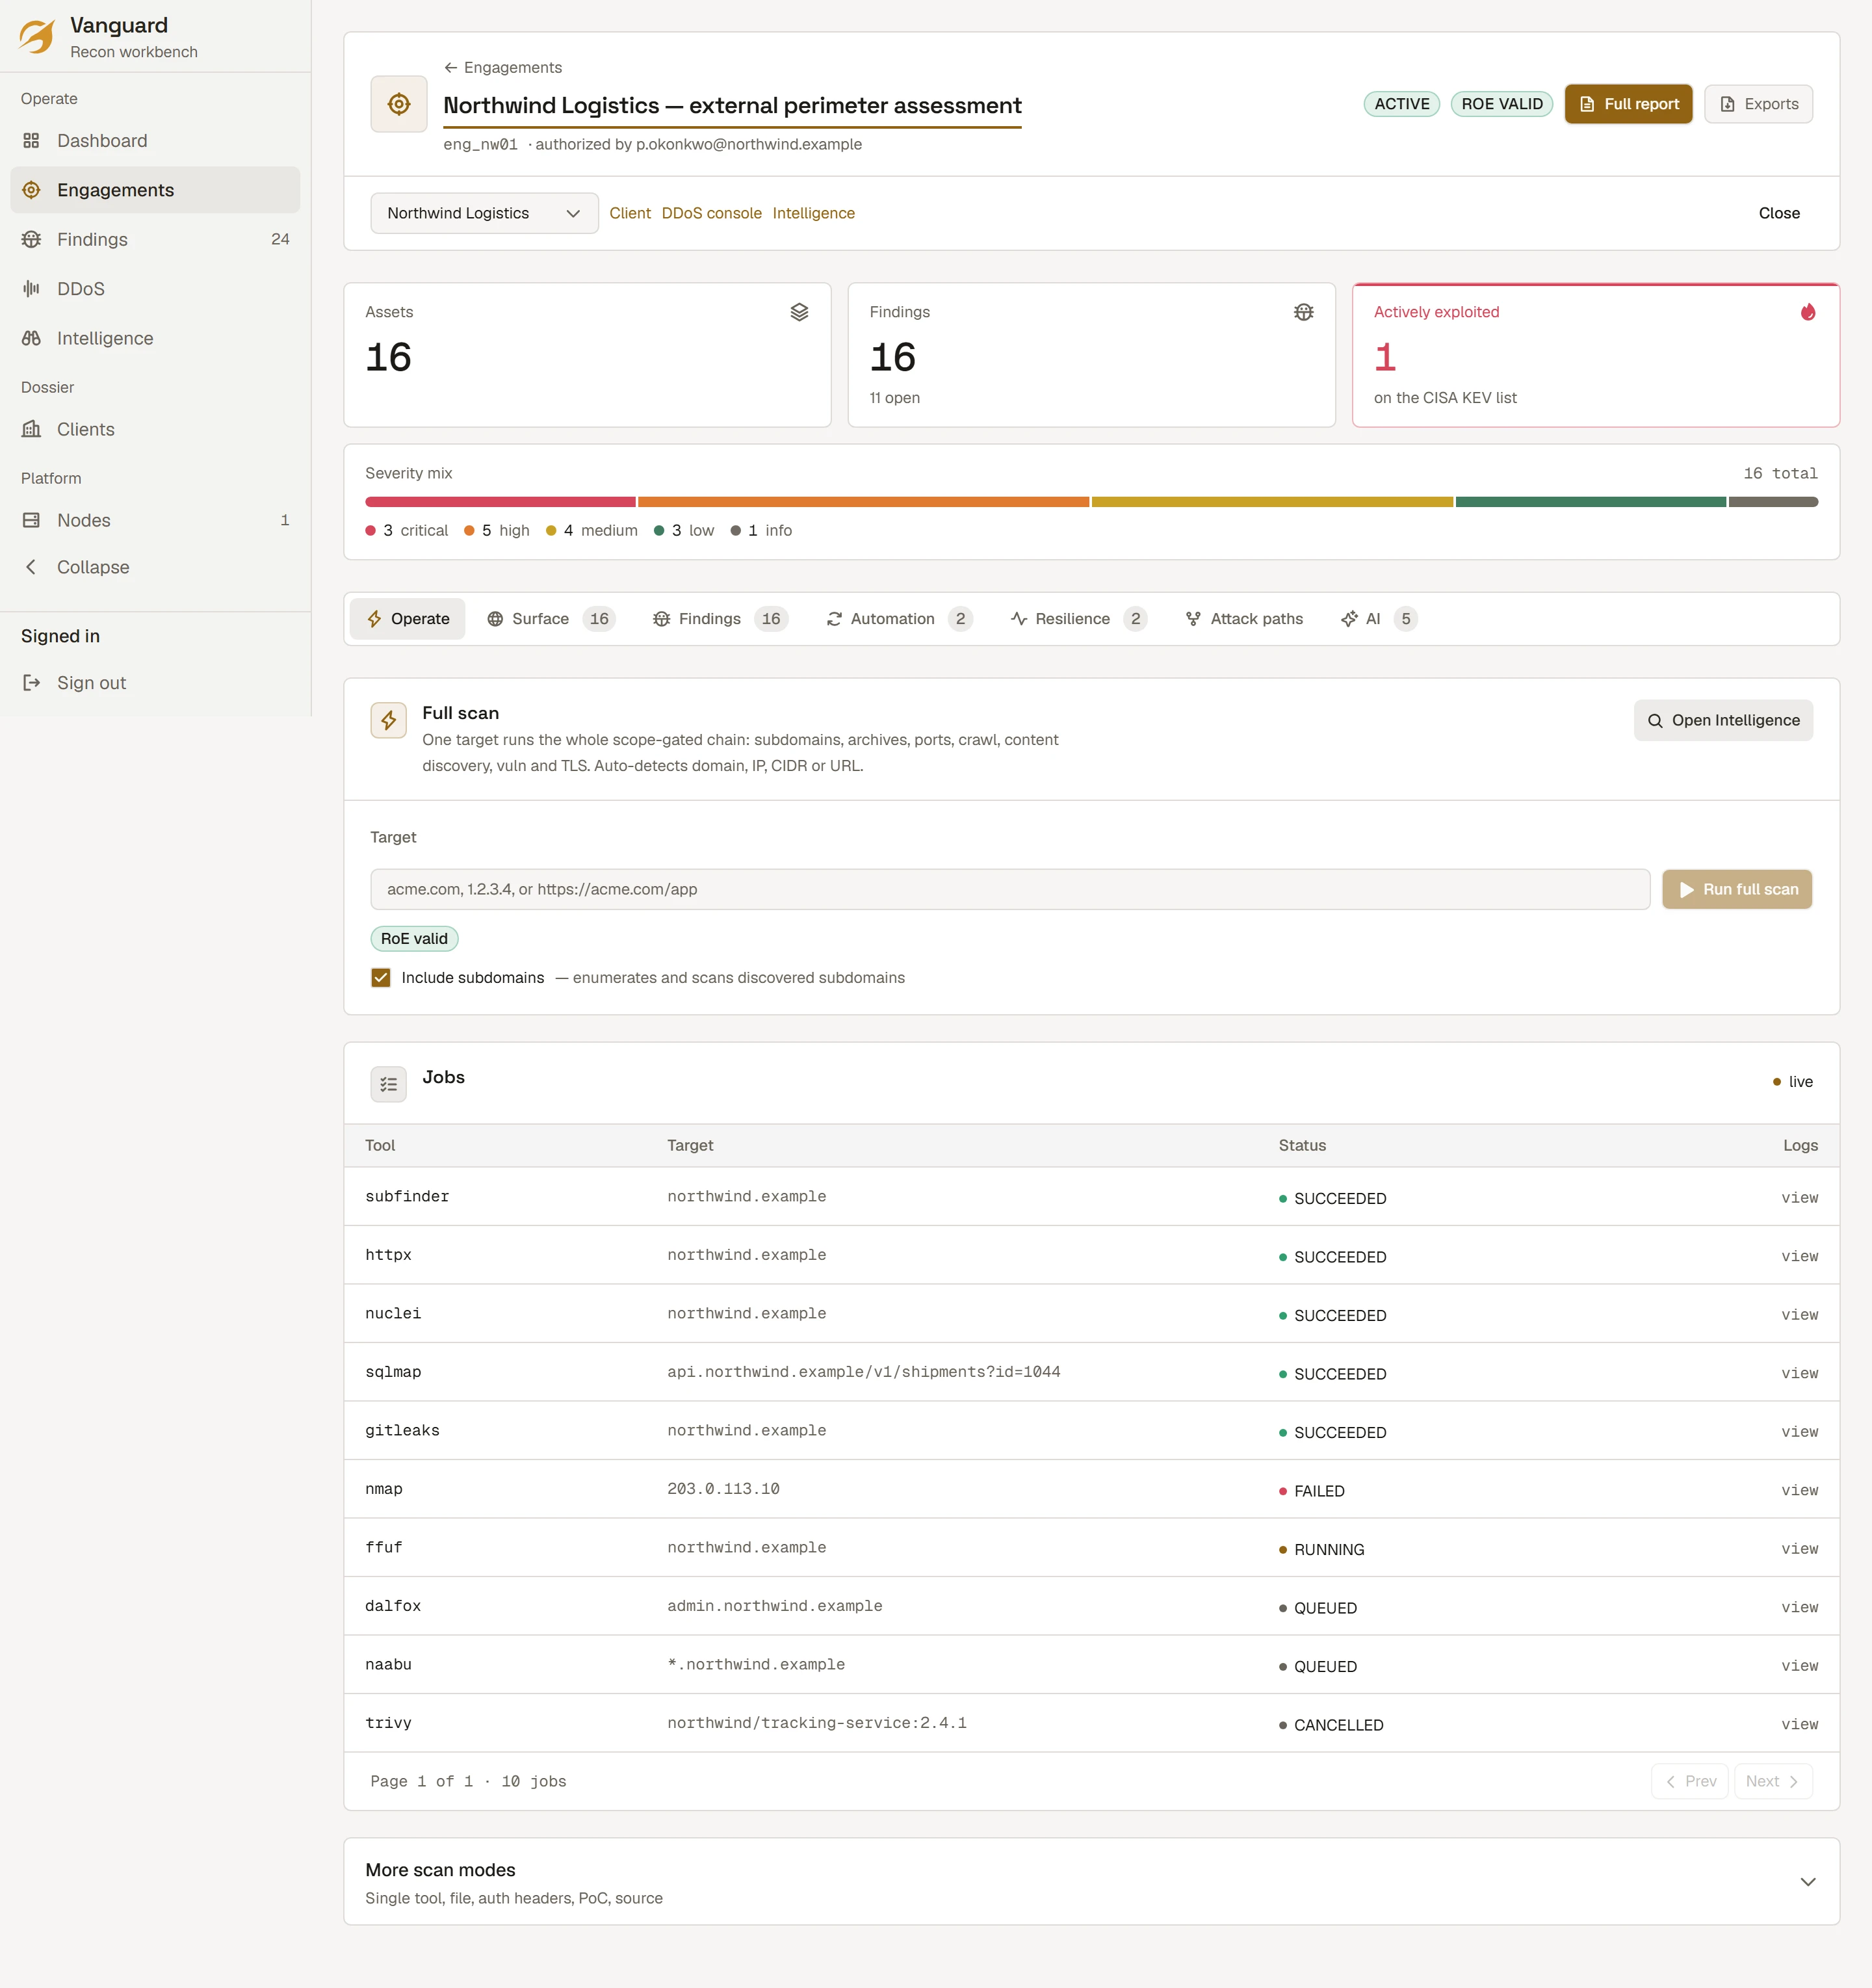
Varje verktyg, sin egen output
Open source-motorer i tillfälliga, härdade containrar
1 Normaliserad findings-modell
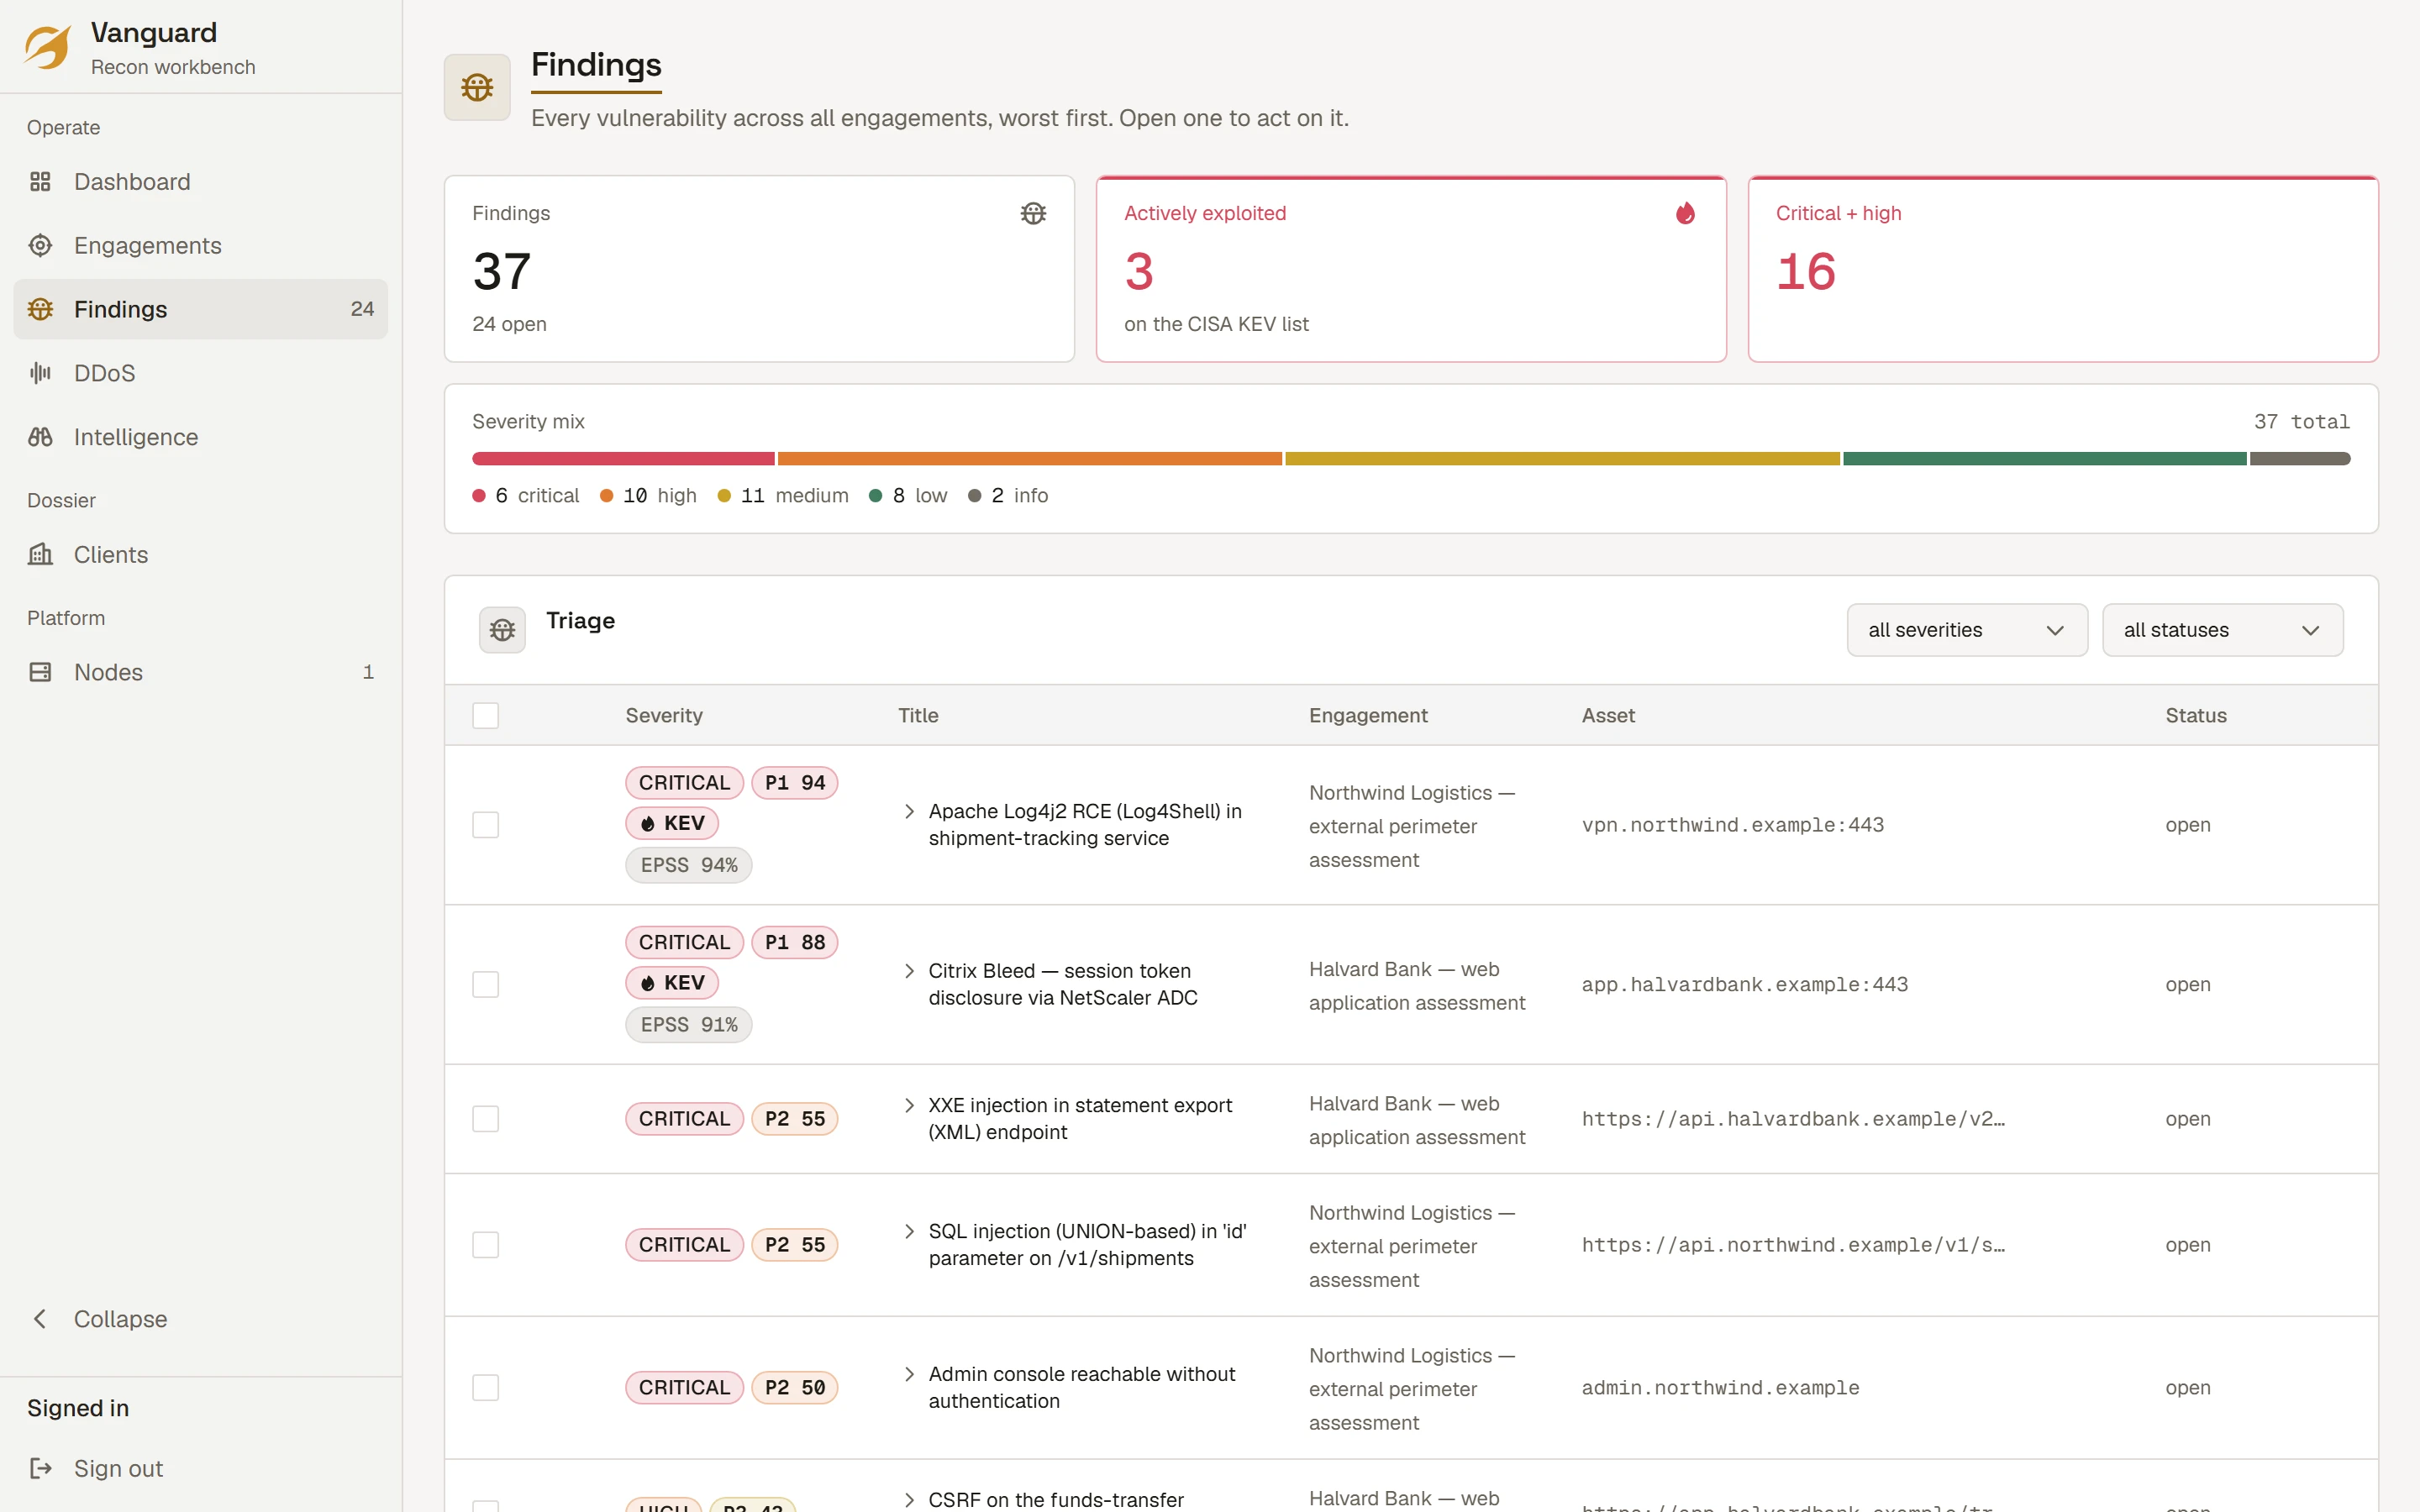
En CVSS-lista utan arbetsordning
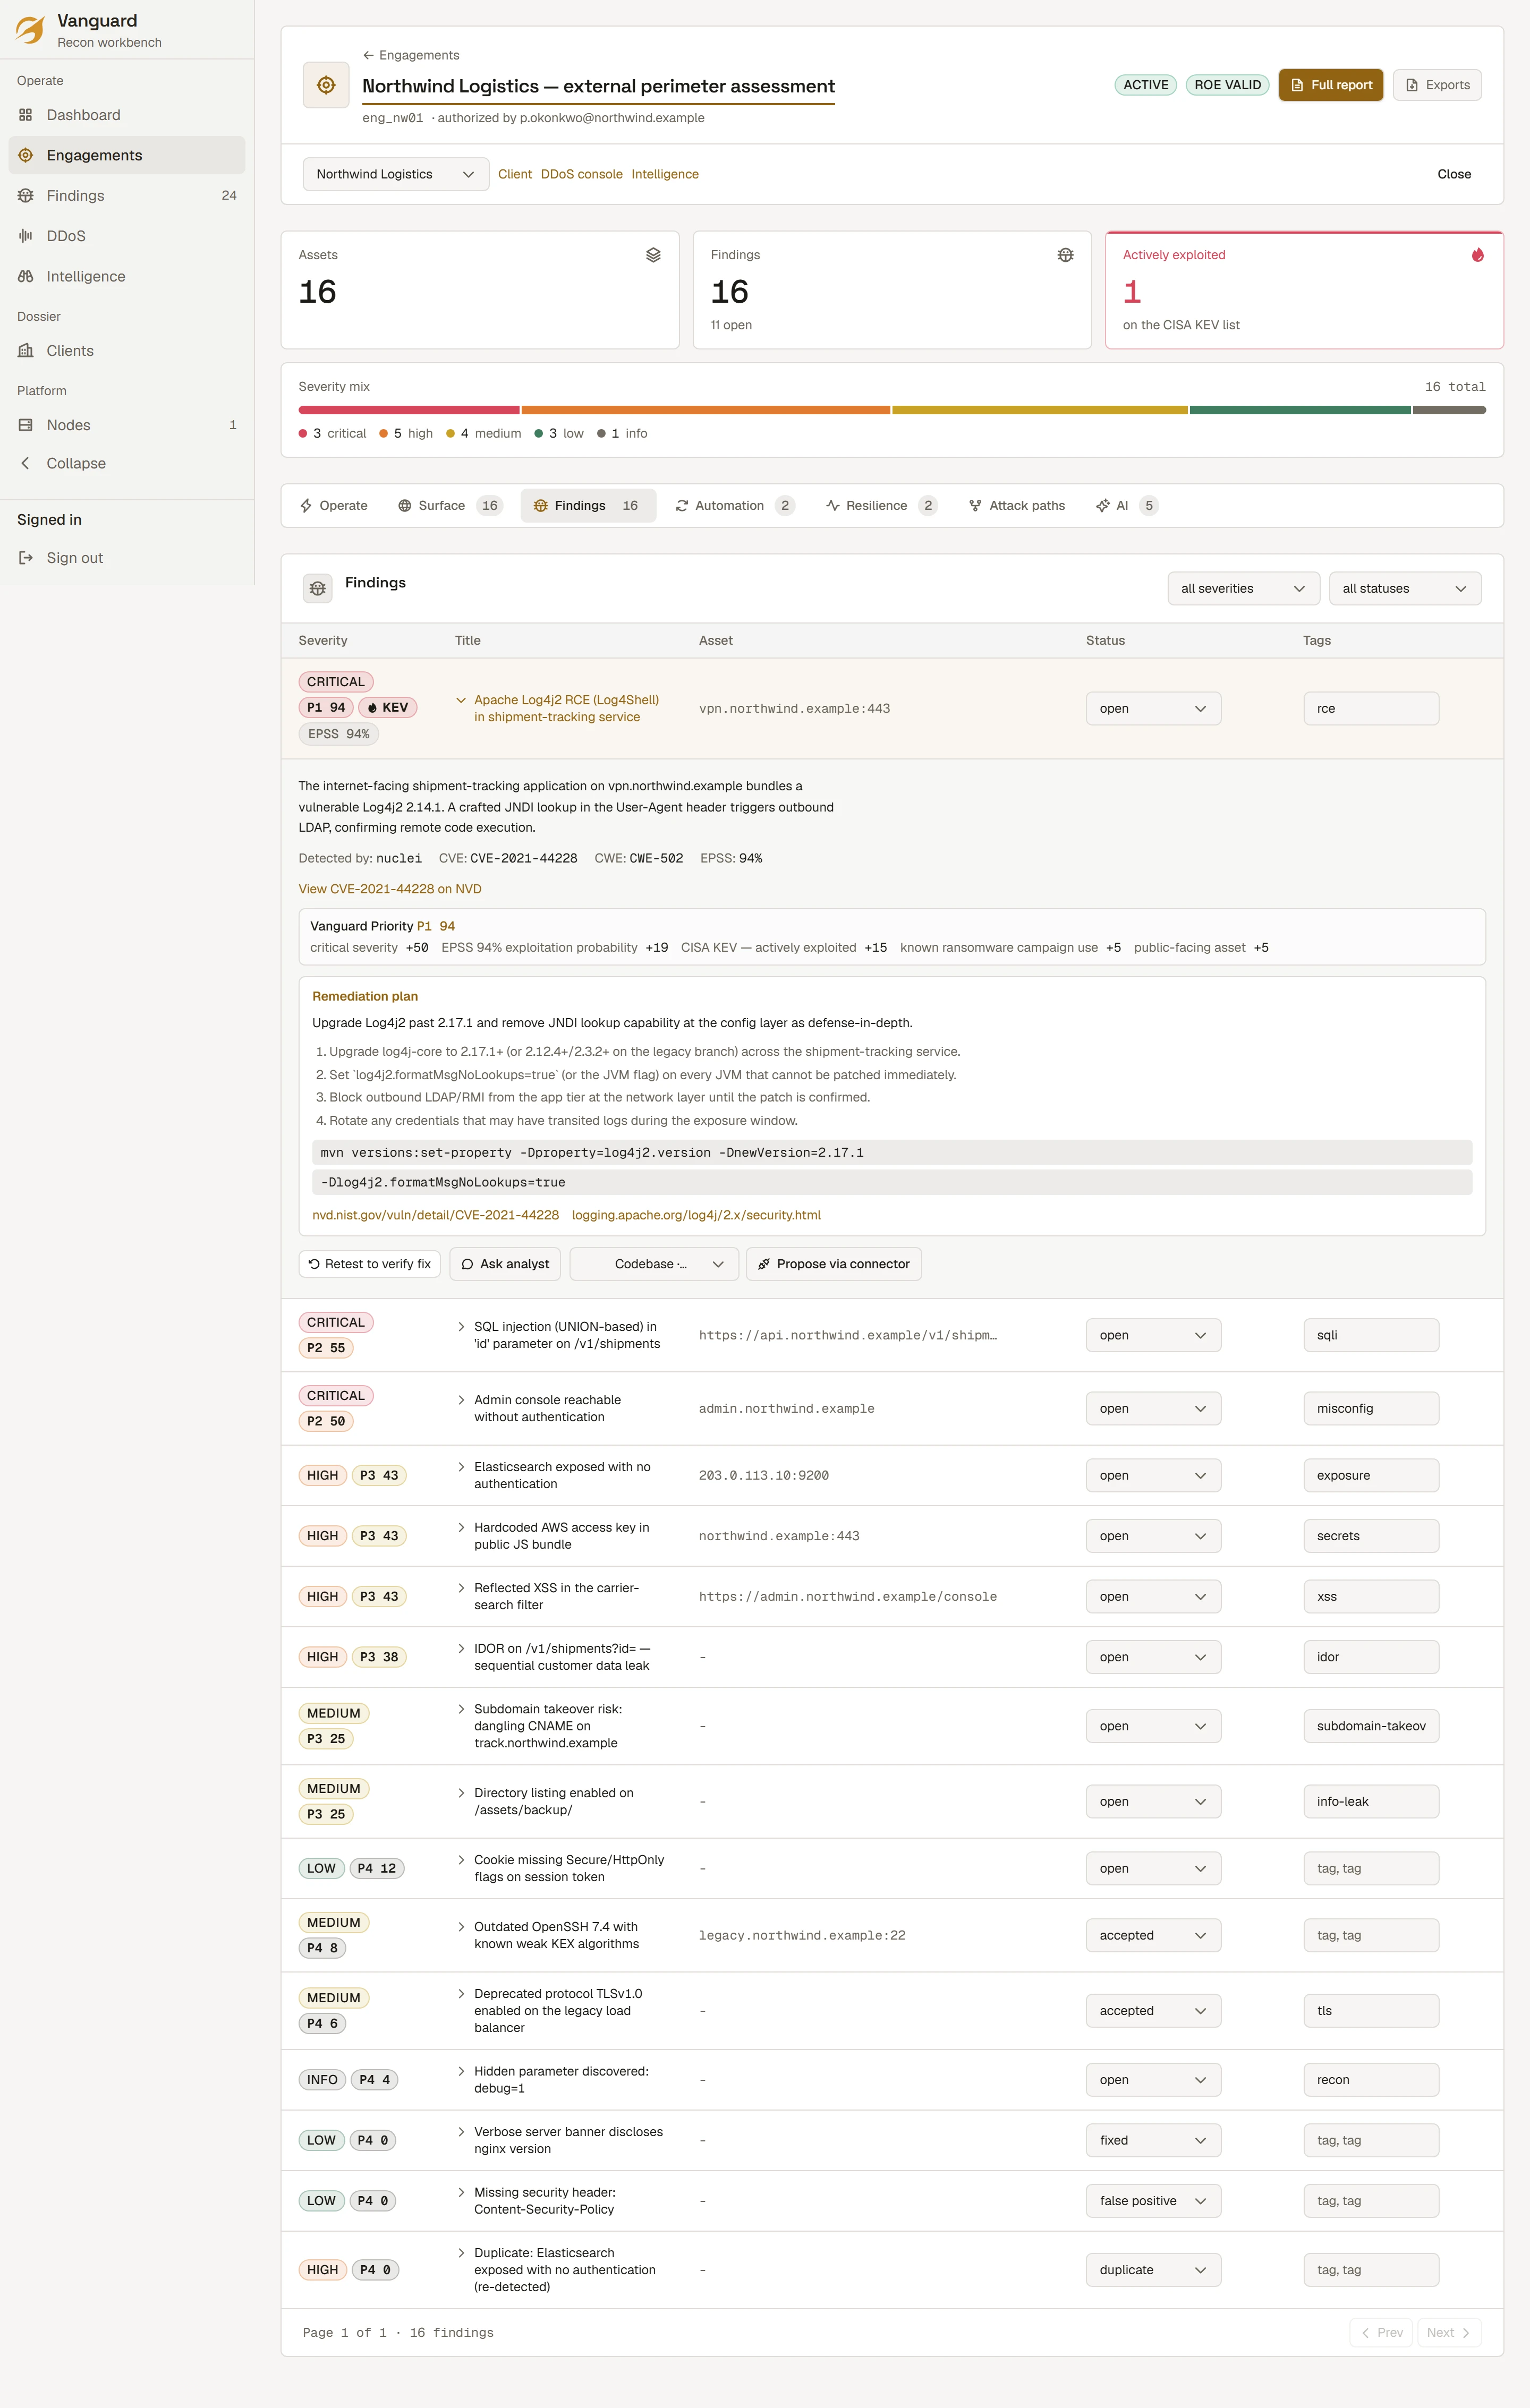
Allvarlighetsgrad, CVSS, EPSS, KEV och exponering i en poäng
0-100 Varje poäng redovisad
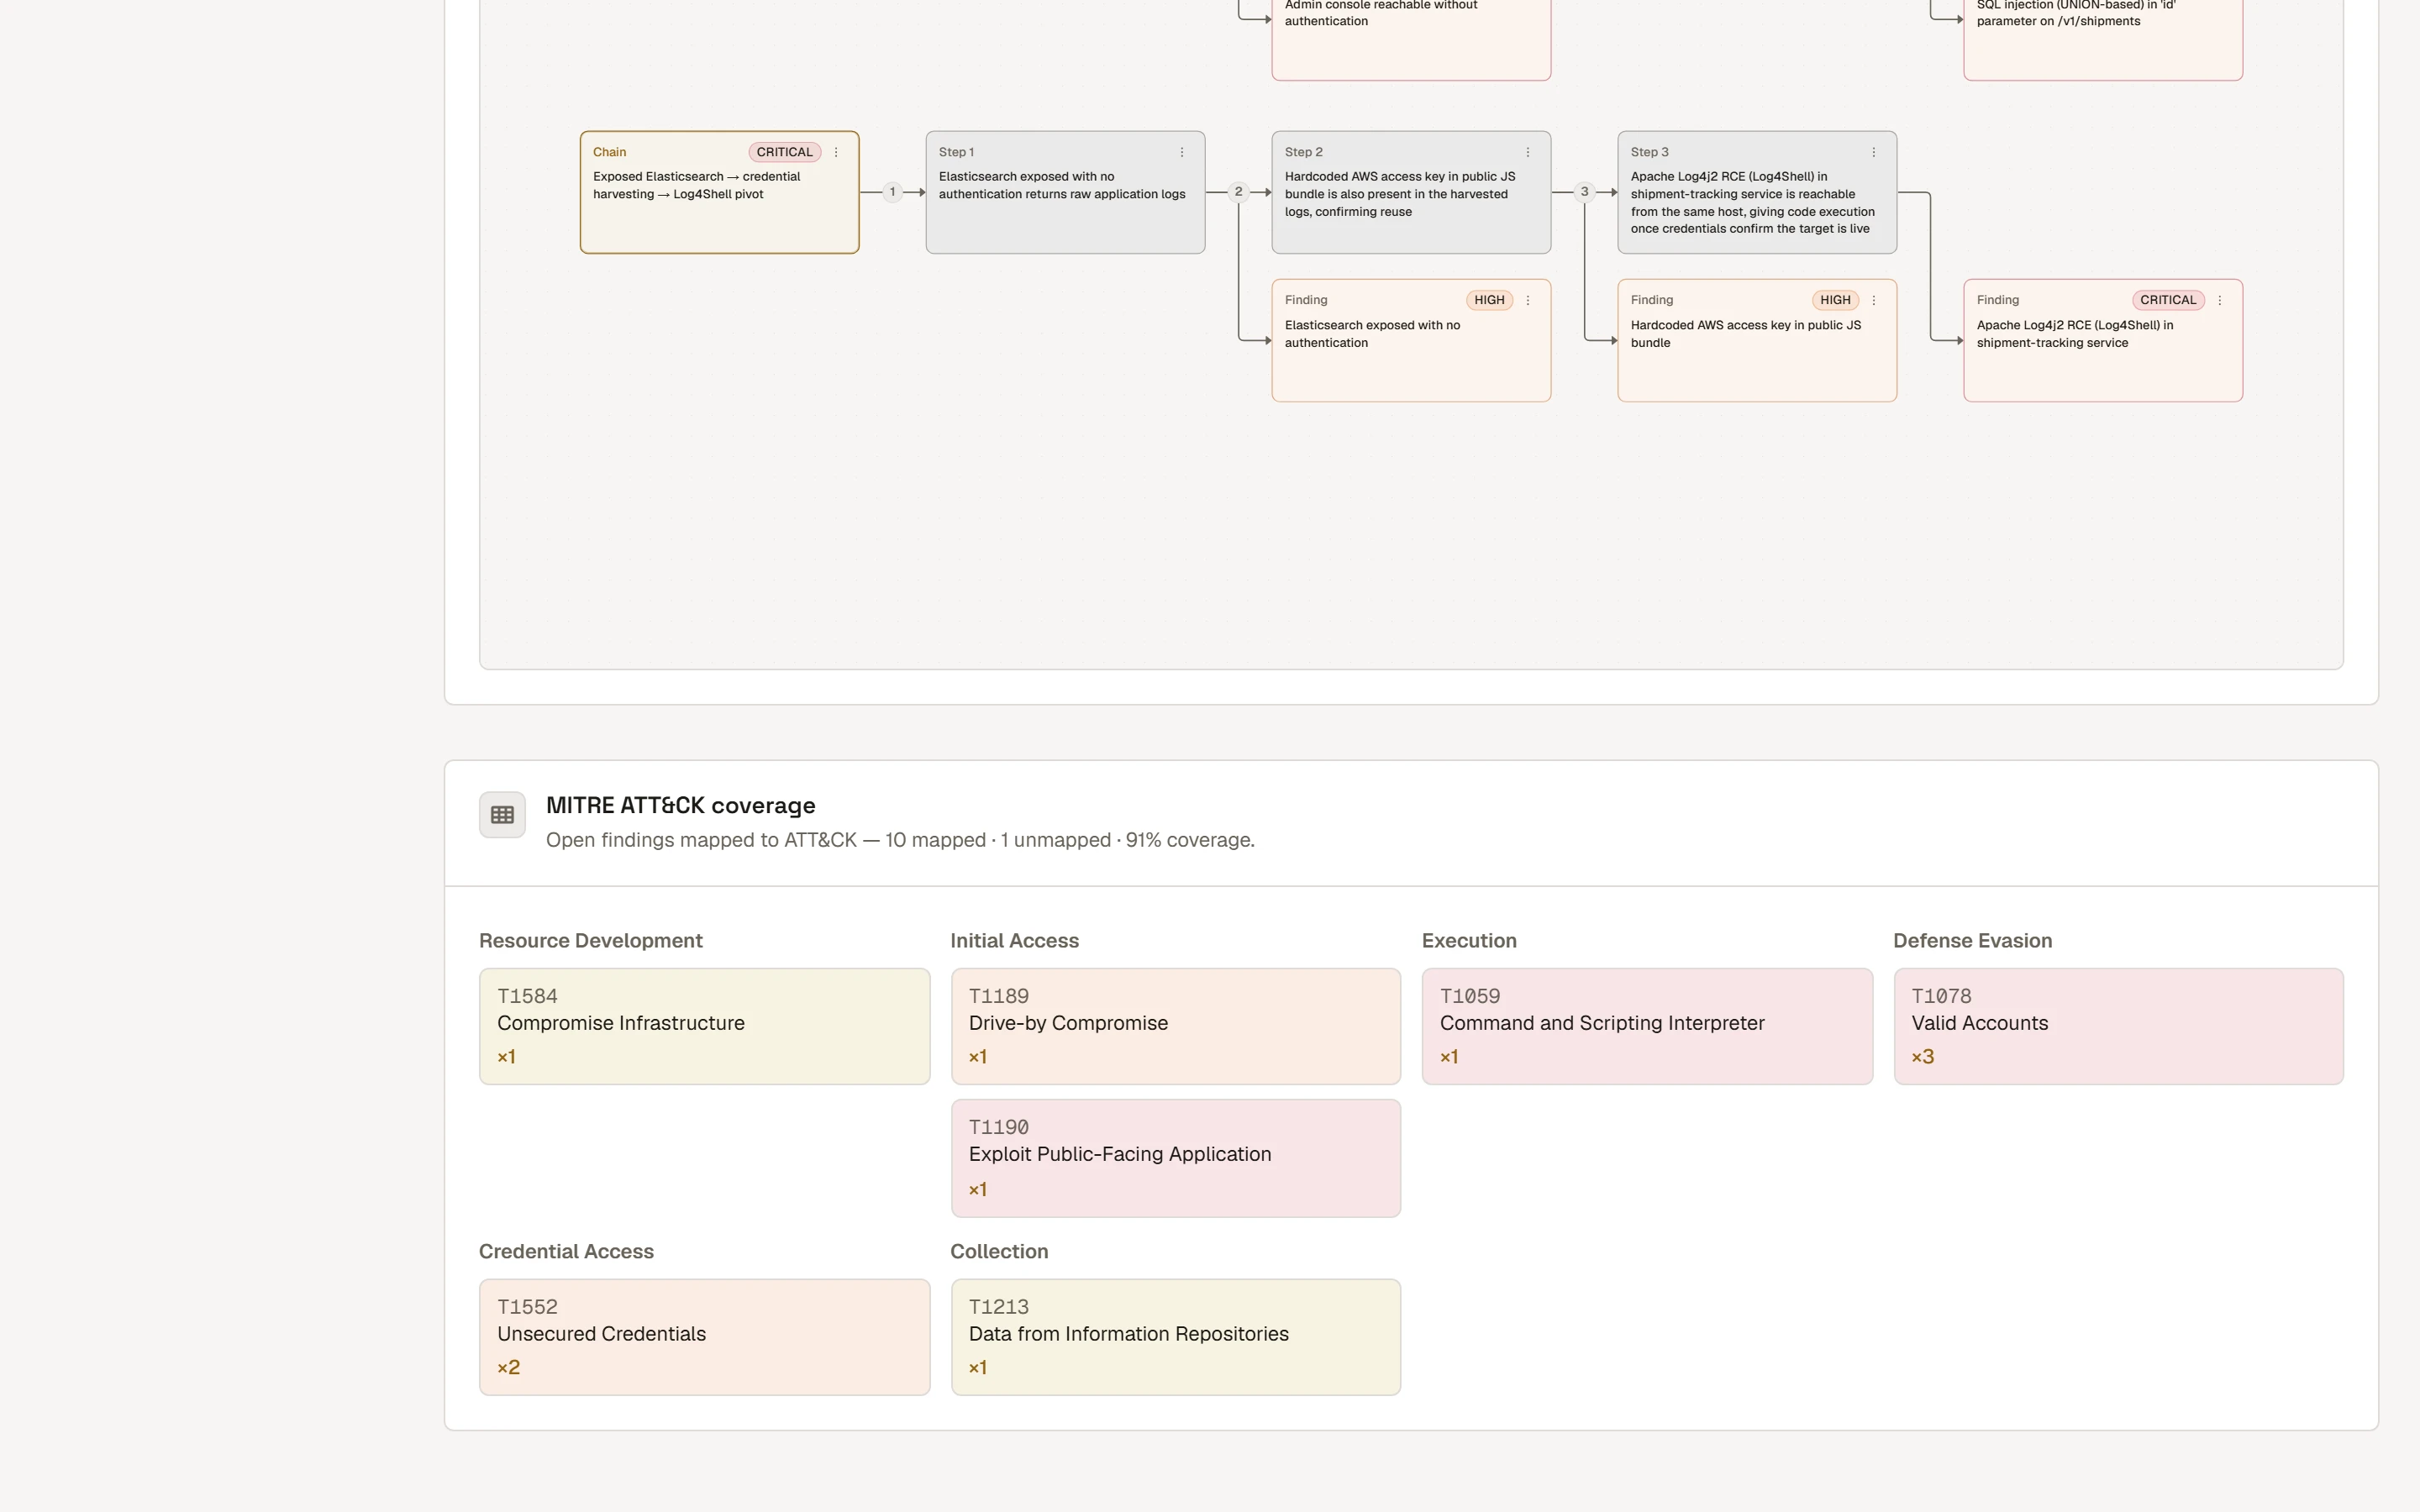
Findings som läses en och en
En deterministisk teknikkarta för varje finding
1 Heatmap per engagement, ingen AI behövs
En fix som ingen har kontrollerat
Riktad retest med ett klick, med audit trail
4 Rapportformat: HTML, Markdown, JSON, SARIF
Offert utifrån scope
För ett system, en release, en deadline
På förfrågan
För team som levererar varje vecka
På förfrågan
För säkerhetsteam, på inbjudan
På förfrågan
Nej. Varje engagement har en scope-allow-list och en signerad auktorisation. Ett jobb riktat utanför scope avvisas innan det startar, en kill-switch stoppar det som körs, och varje åtgärd hamnar i en append-only audit log.
På Altovars infrastruktur inom EU. AI-stödet är valfritt, och i vår deployment körs det bara via Altovars egen gateway: ingen finding når en modelltjänst från tredje part.
Etablerade open source-motorer för discovery, crawling, dynamic testing, TLS, secrets och kodanalys, bland dem nmap, nuclei, httpx och trivy. Varje motor körs i en tillfällig, härdad container, och publika motor-images pinnas med digest.
Med Vanguard Priority Score: allvarlighetsgrad, CVSS, sannolikheten för utnyttjande (EPSS), förekomst i katalogen över kända utnyttjade sårbarheter (KEV) och internetexponering summeras till en 0-100-poäng. Varje poäng visas tillsammans med anledningen till att den gavs.
Ja. Ett REST-API beskrivet i OpenAPI och en MCP-server exponerar samma operationer, med tokens som är avgränsade till din organisation. Stresstestning är medvetet oåtkomlig för agenter.
Resilienstestning är ett eget auktoriserat, granskat arbetsflöde med en kill-switch, utfört via en extern juridisk leverantör som du godkänner. Vanguard genererar aldrig floodtrafik själv: inga botnät, ingen amplifiering.