
Scope en autorisatie
/01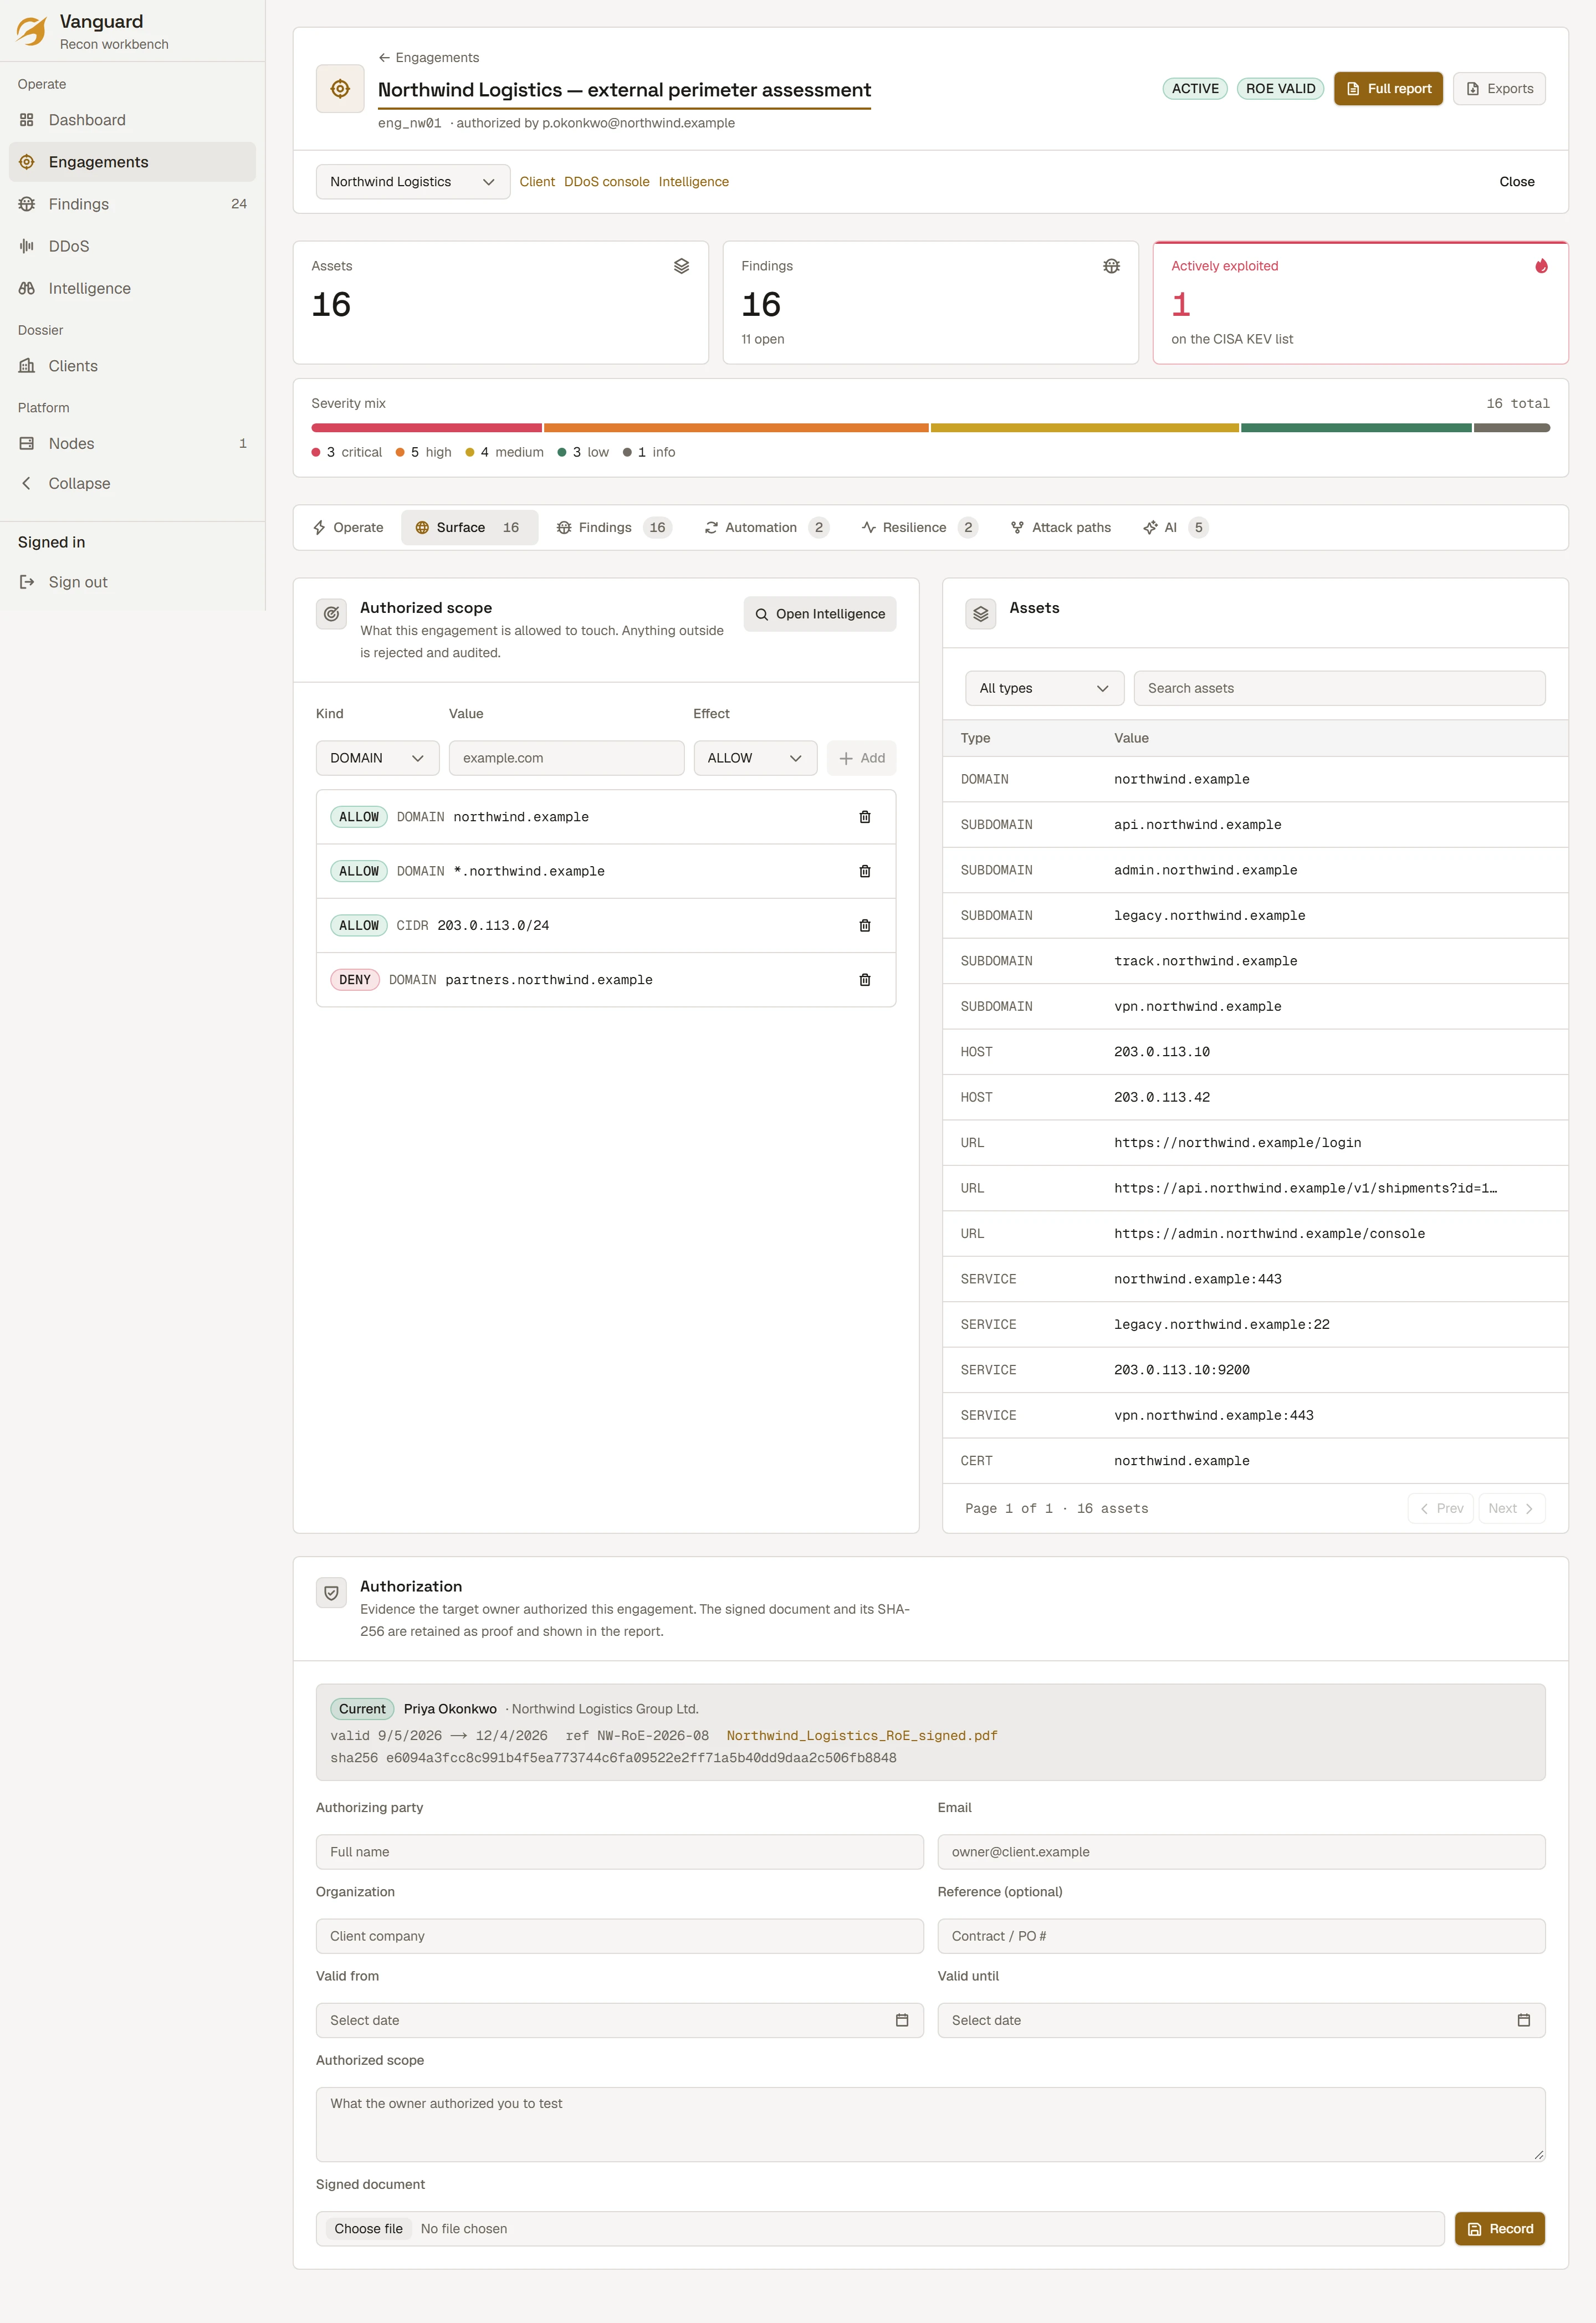
Probleem >
Scans die beginnen voordat iemand akkoord heeft gegeven
Wat Vanguard doet >
Allow-list, ondertekende autorisatie, kill-switch
Resultaat >
0 Jobs buiten de allow-list
Scope en autorisatie, de recon- en scanpipeline, verklaarbare prioriteit, ATT&CK-dekking, retest en rapporten.
Scans die beginnen voordat iemand akkoord heeft gegeven
Allow-list, ondertekende autorisatie, kill-switch
0 Jobs buiten de allow-list
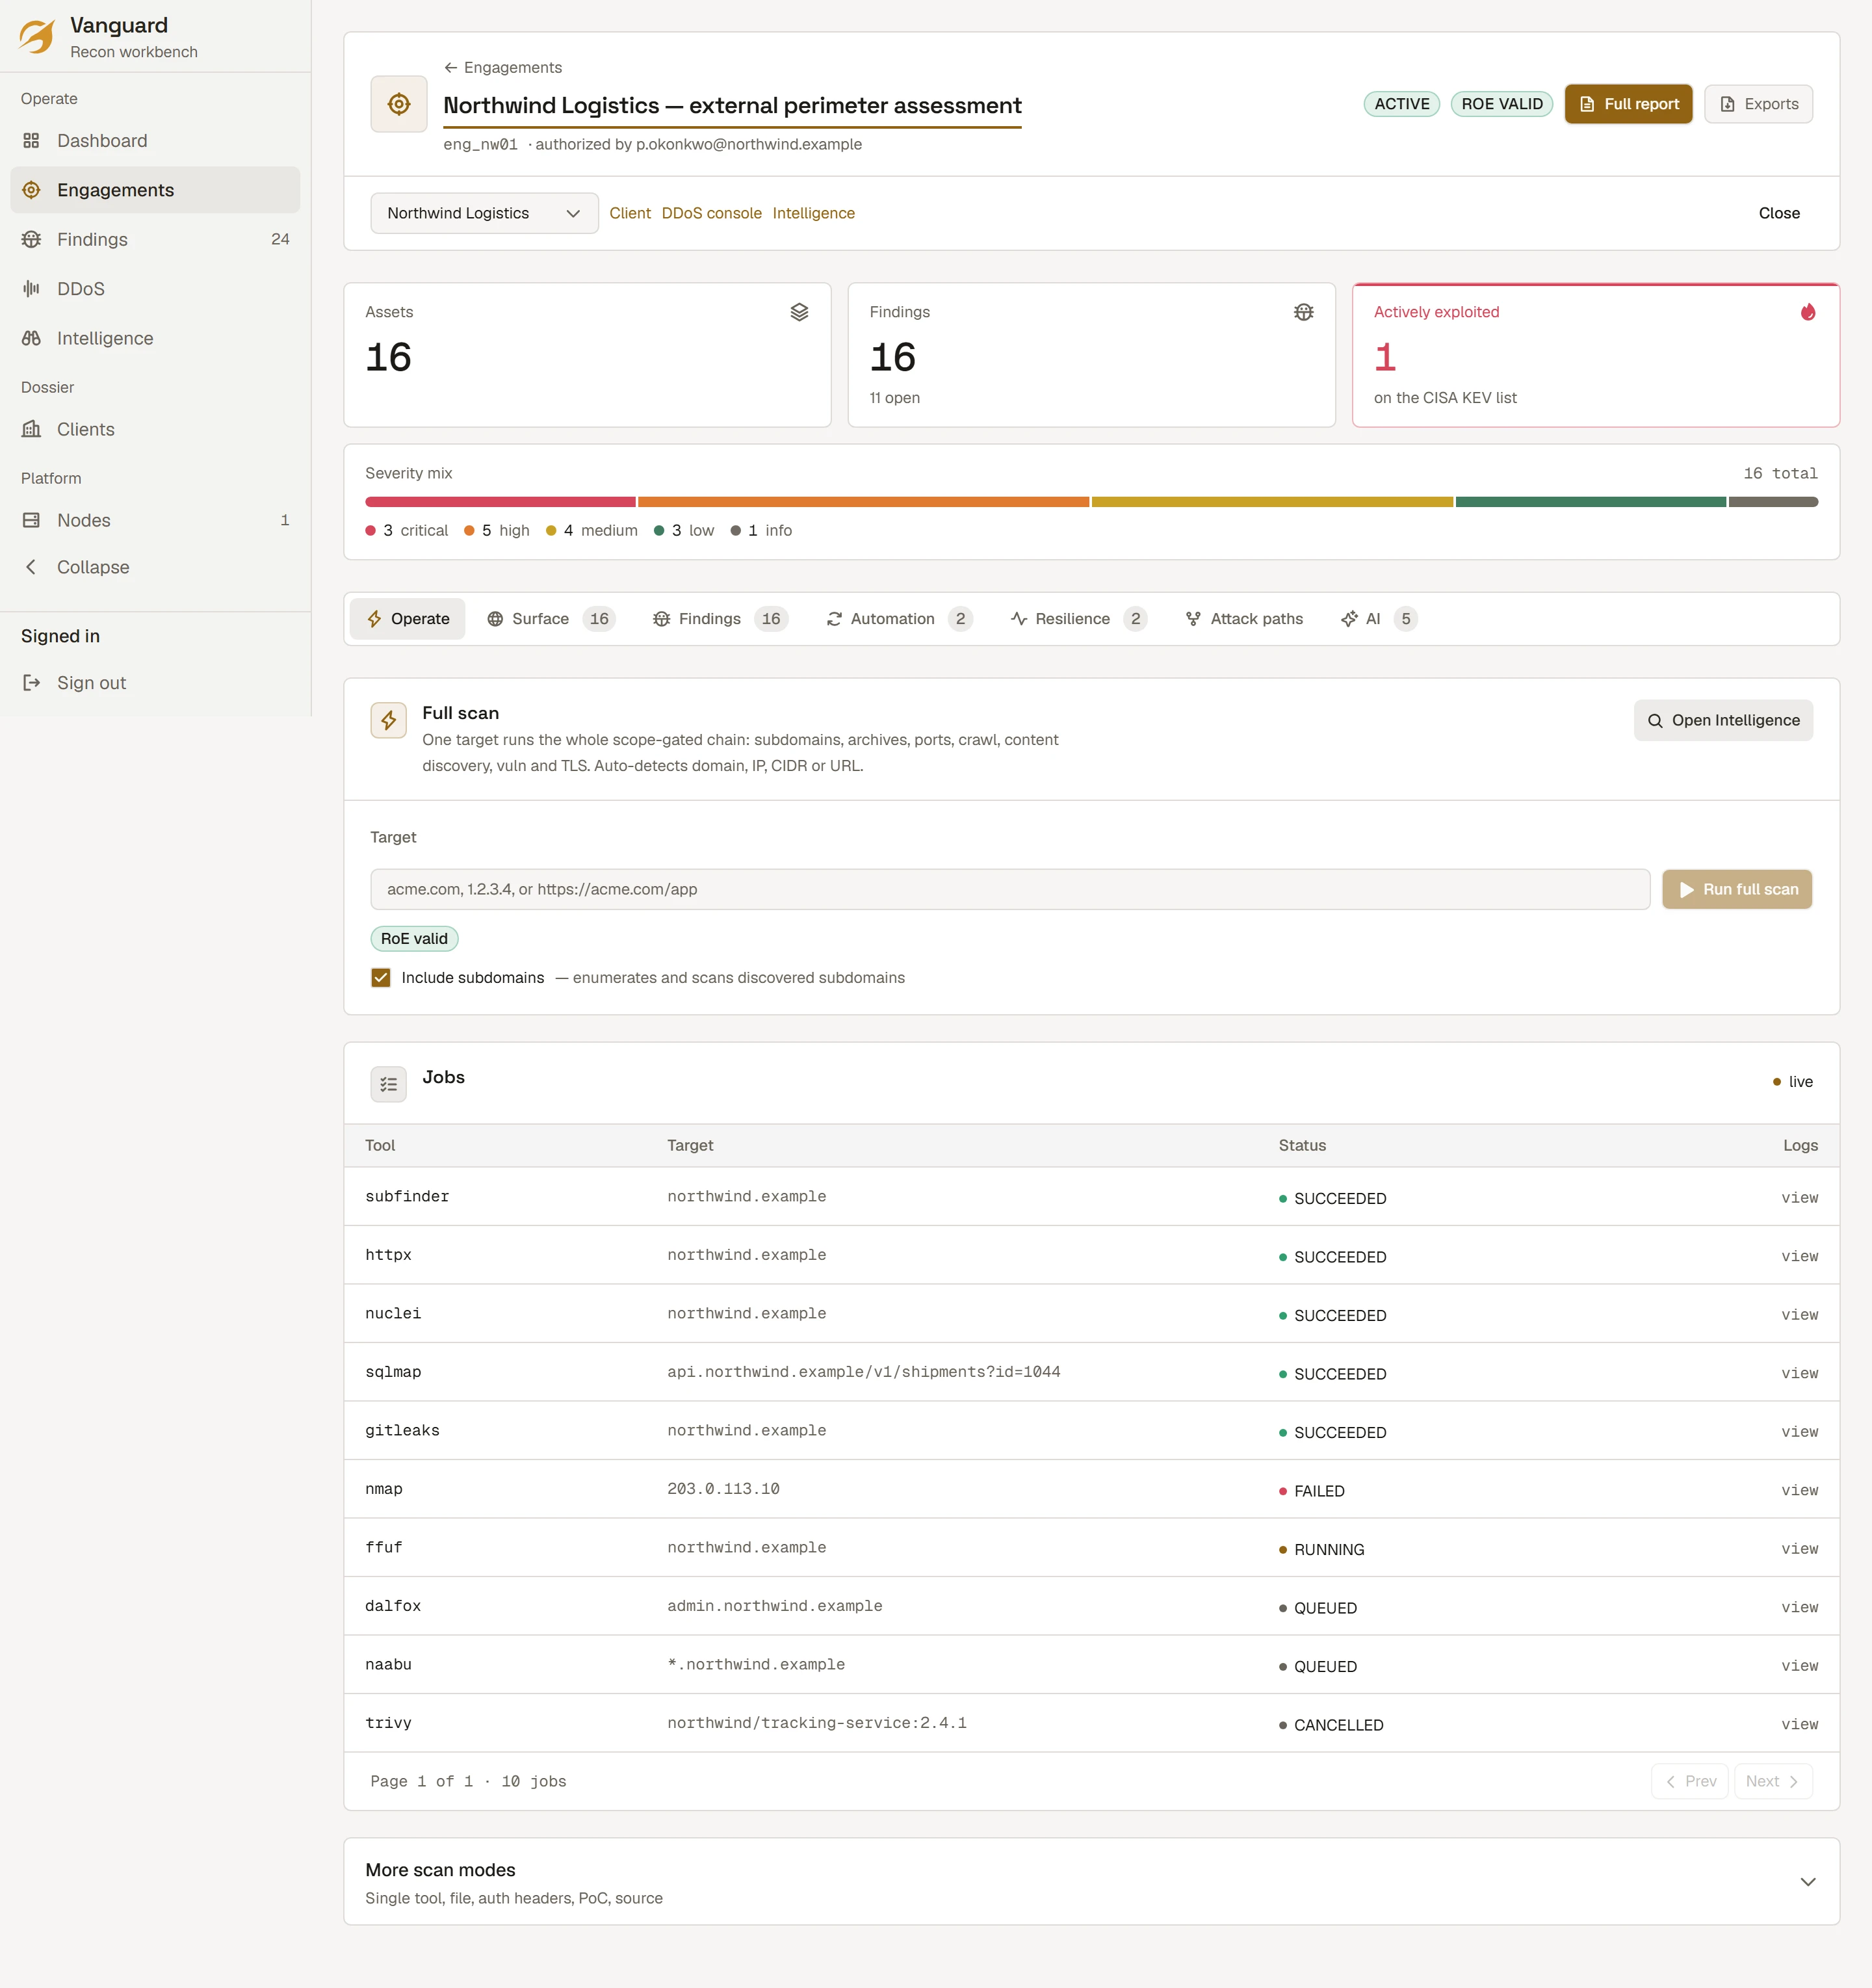
Elke tool, zijn eigen output
Open-source engines in tijdelijke, geharde containers
1 Genormaliseerd bevindingenmodel
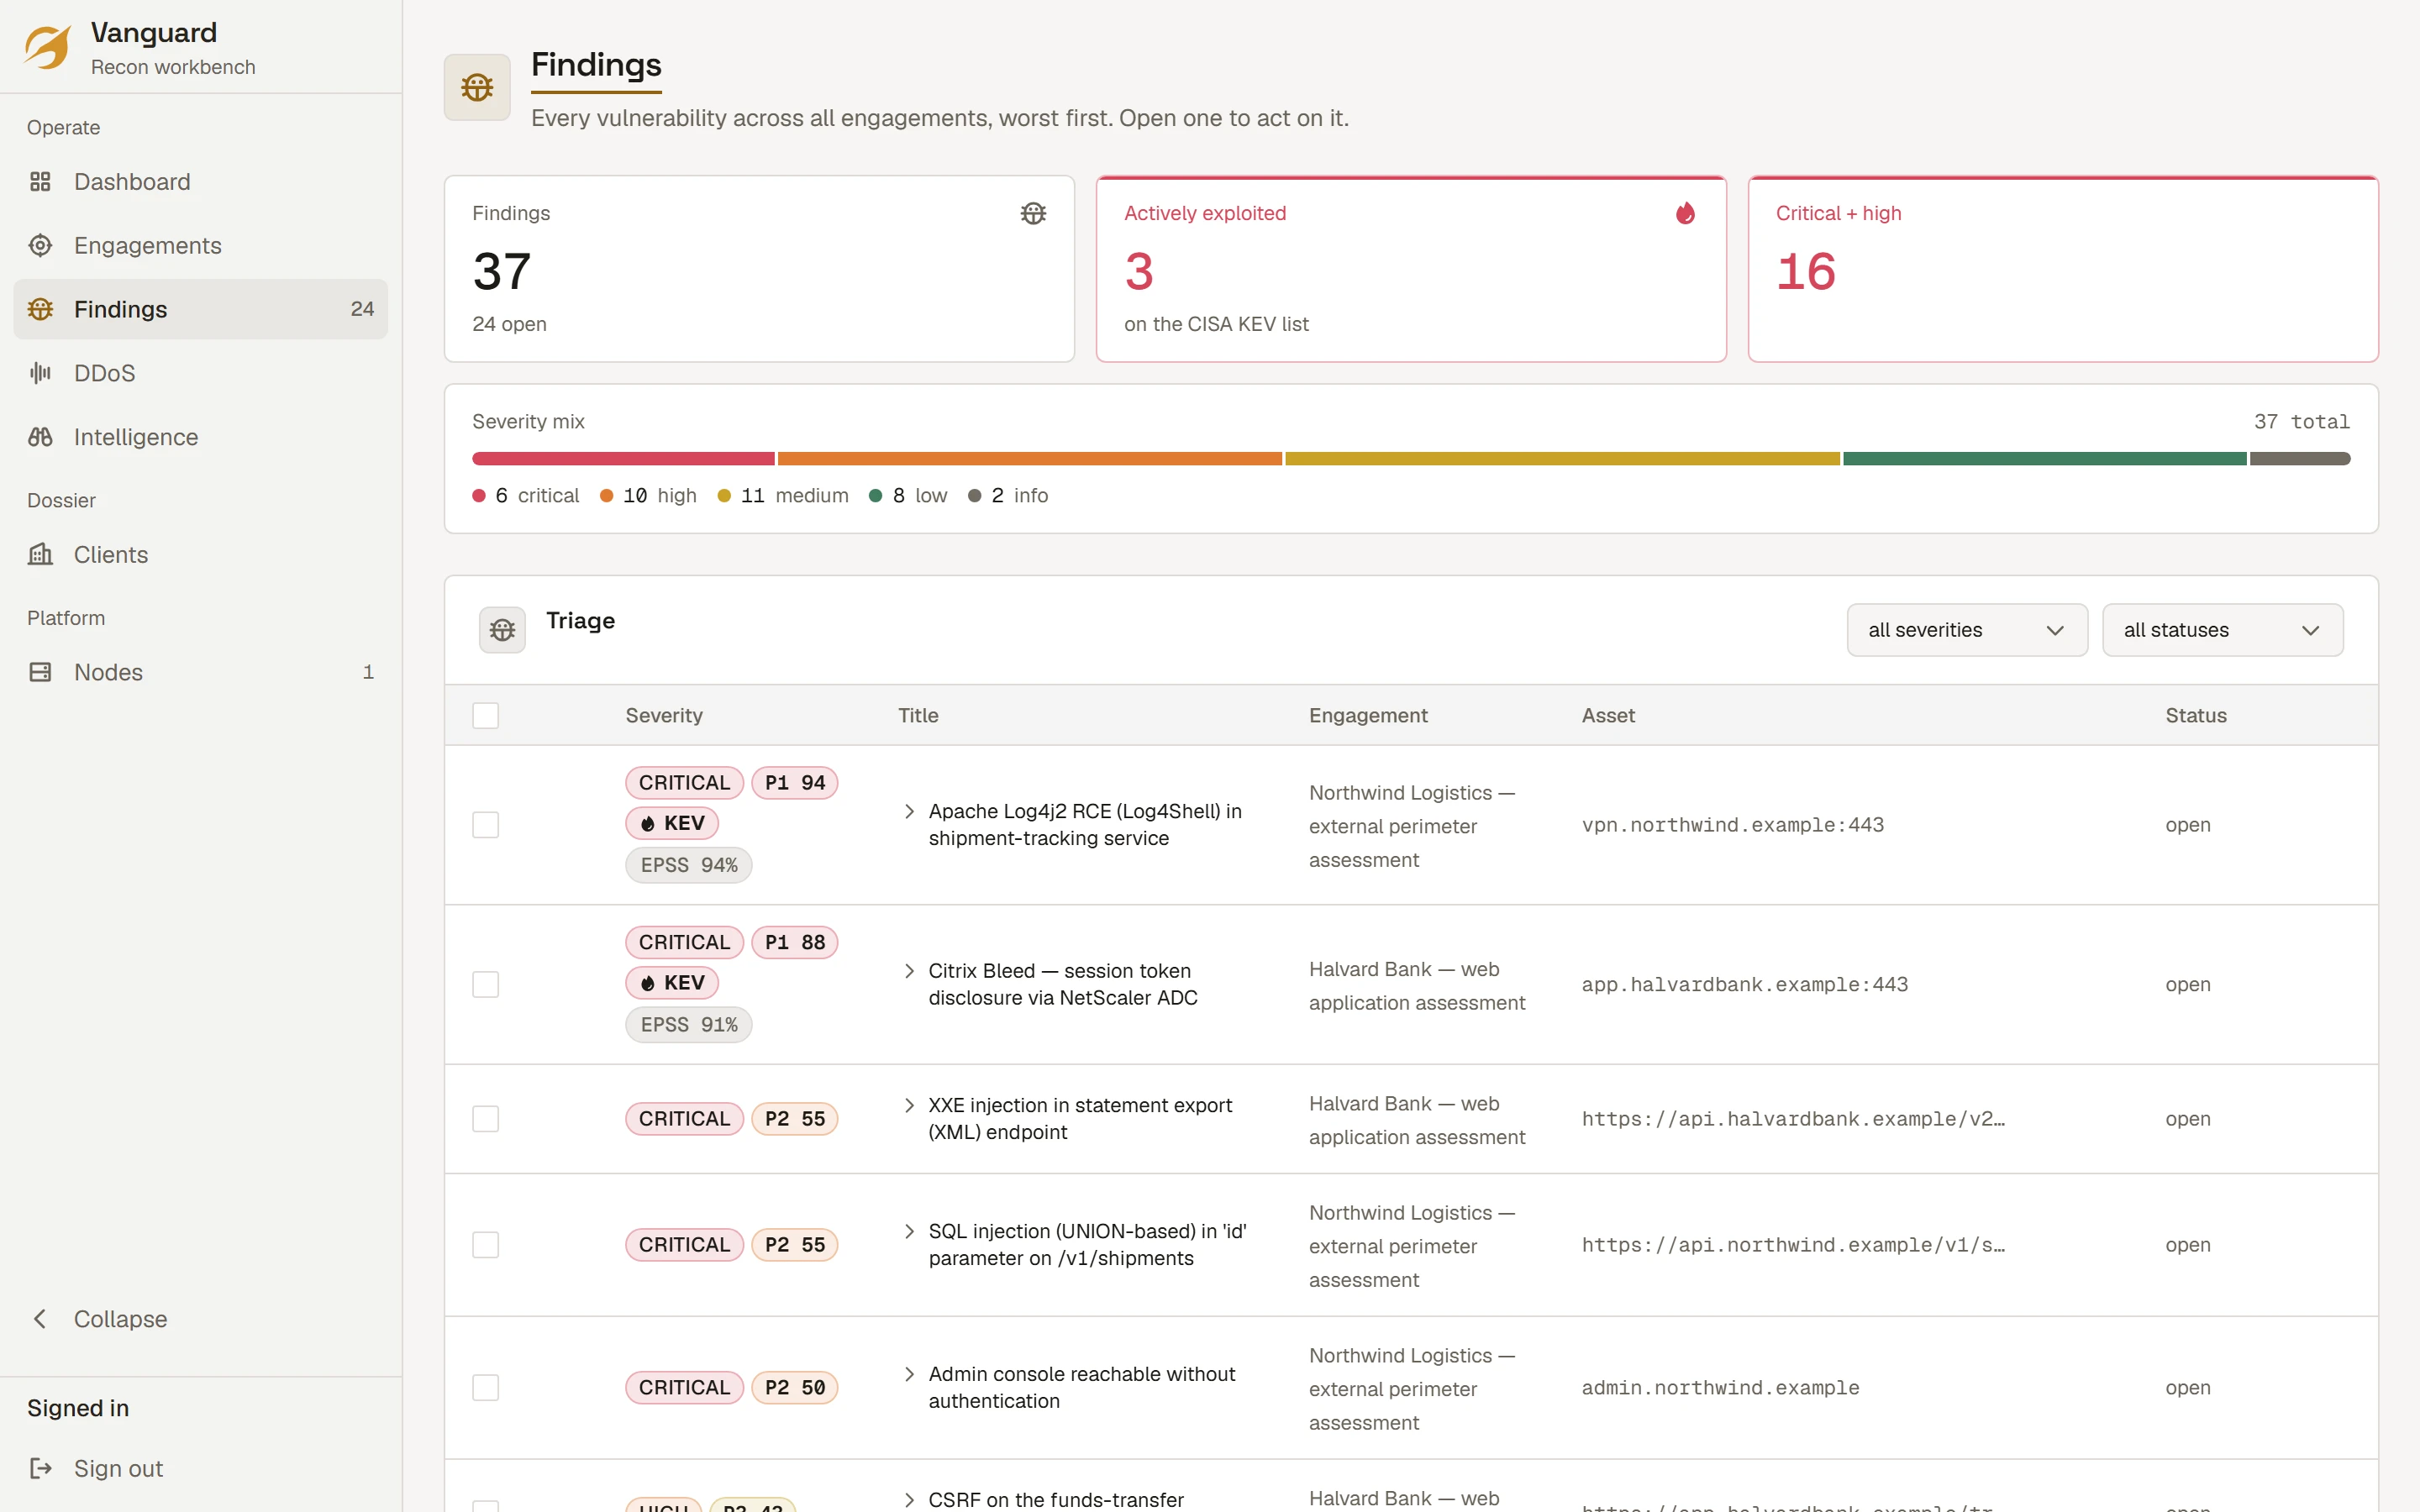
Een CVSS-lijst zonder werkvolgorde
Ernst, CVSS, EPSS, KEV en blootstelling in één score
0-100 Elk punt verantwoord
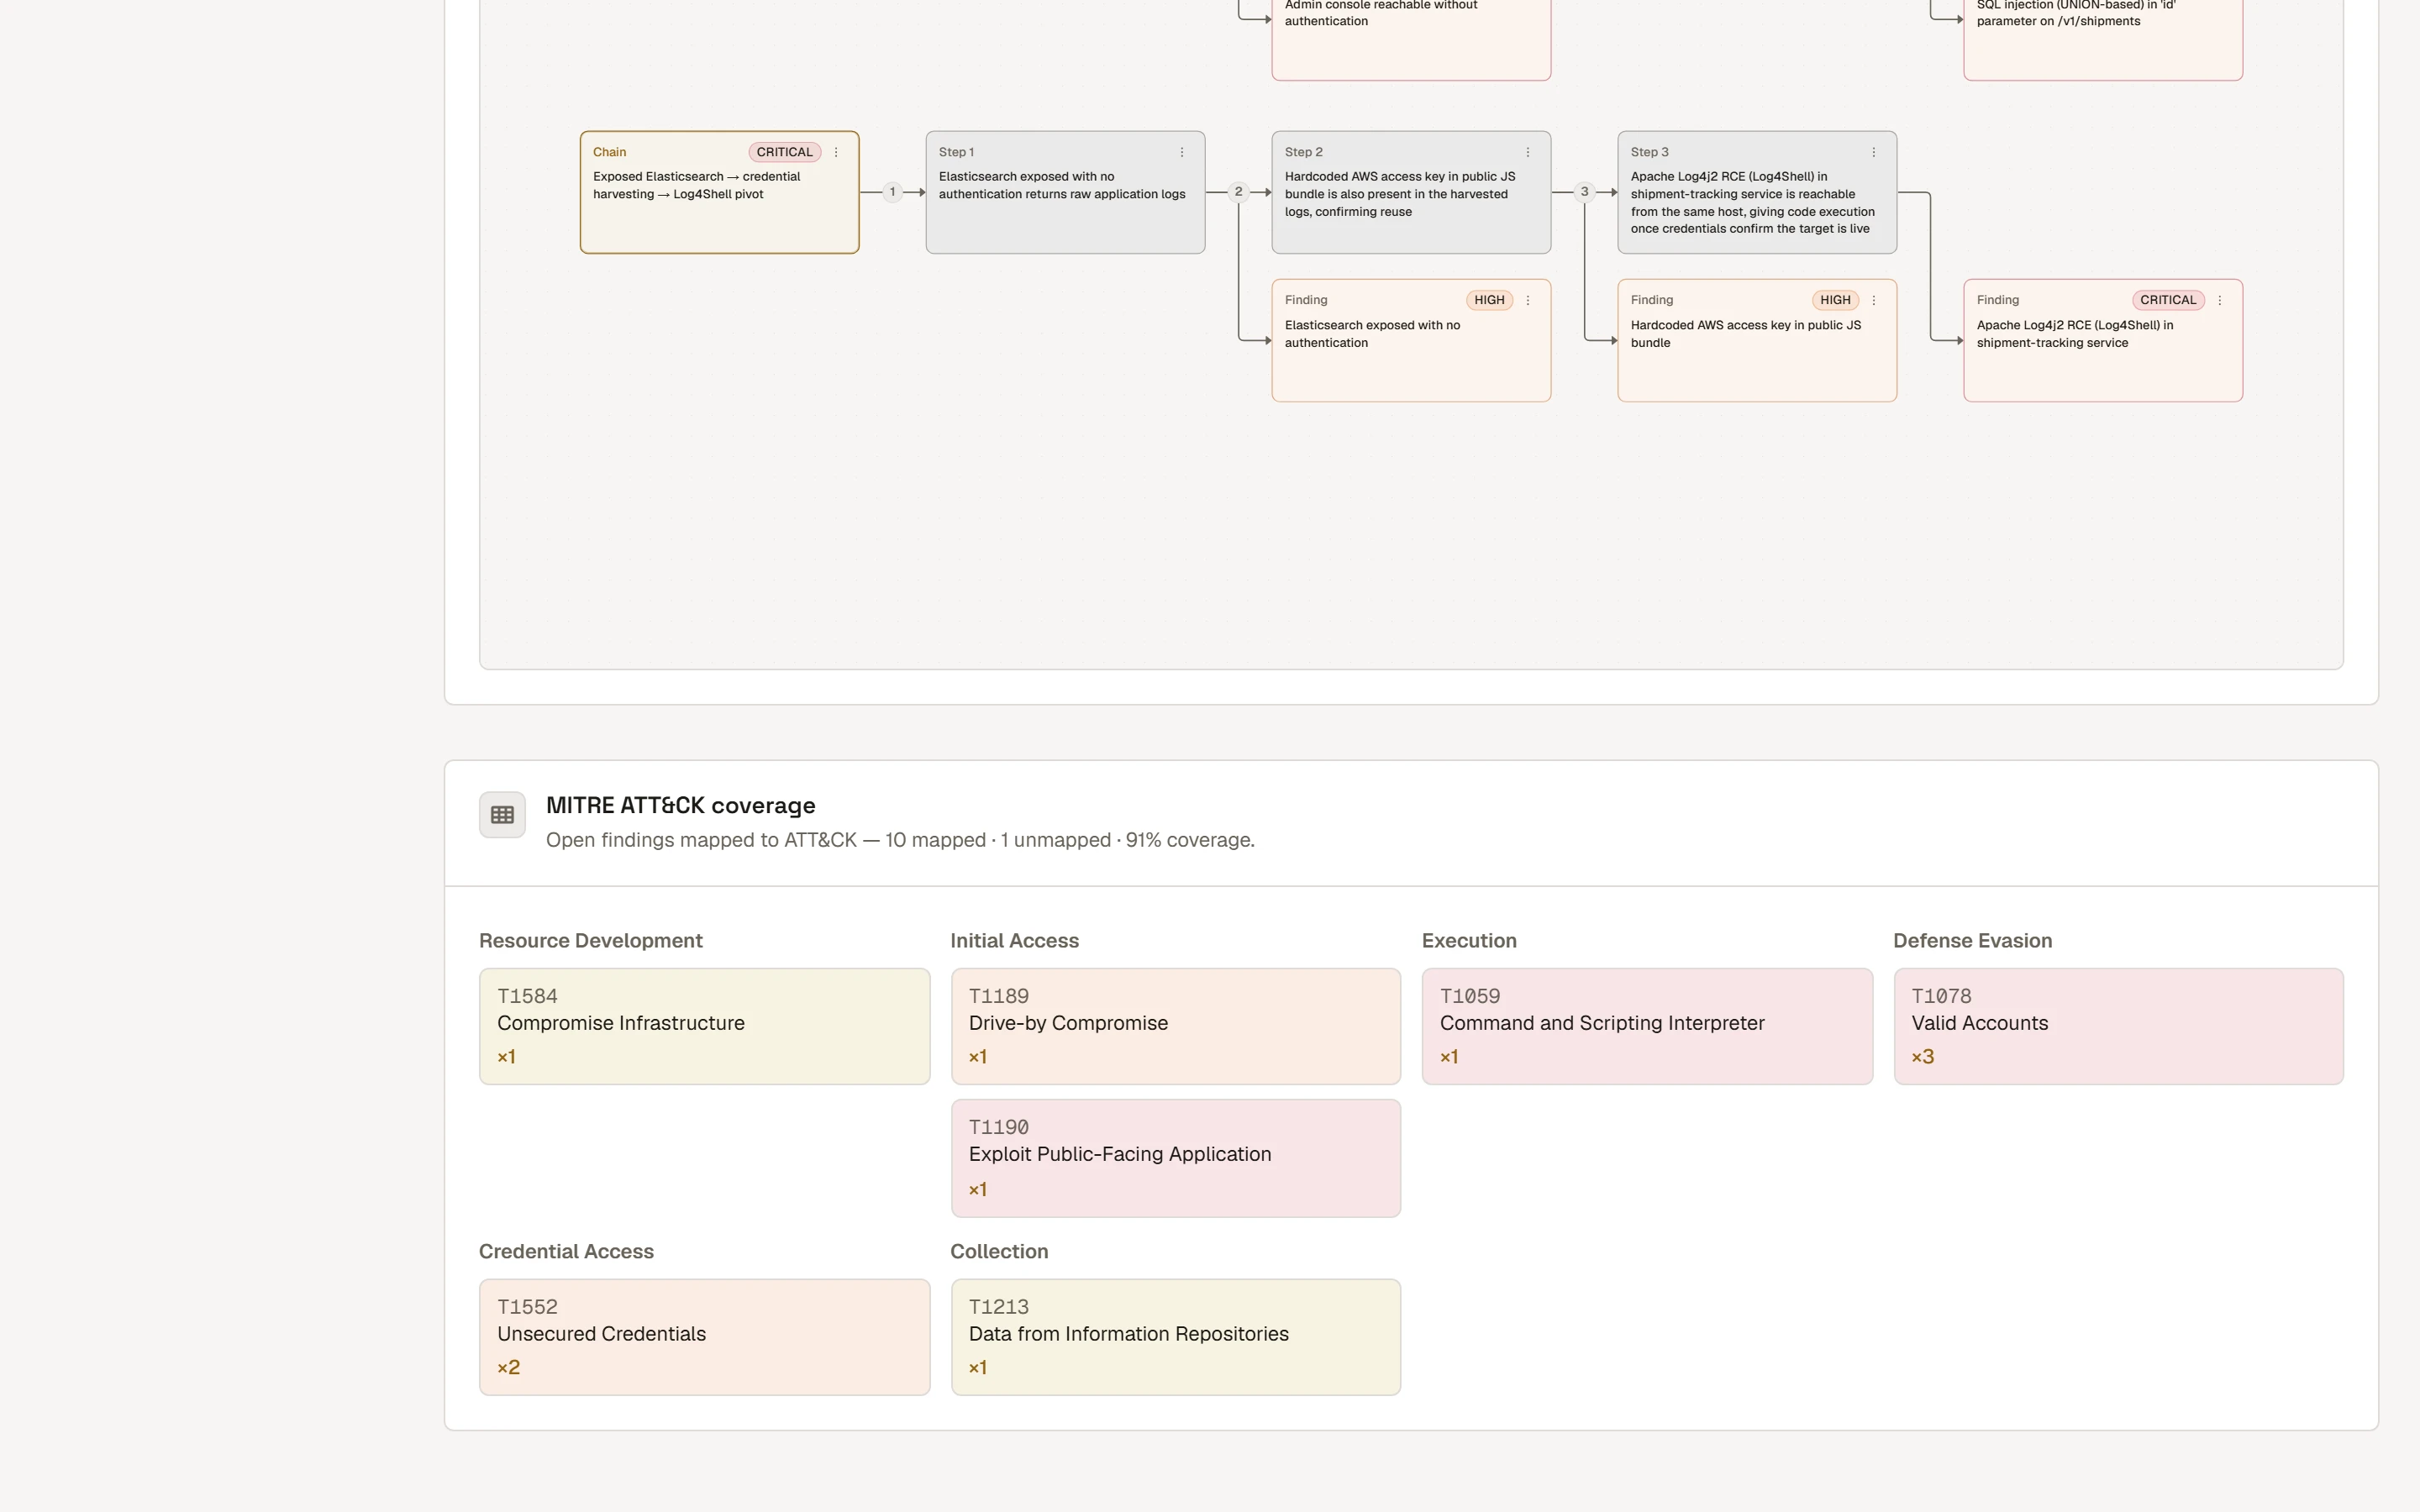
Bevindingen één voor één lezen
Een deterministische techniekmap voor elke bevinding
1 Heatmap per engagement, geen AI nodig
Een fix die niemand heeft gecontroleerd
Gerichte retest met één klik, met audit trail
4 Rapportformaten: HTML, Markdown, JSON, SARIF
Offerte op basis van scope
Voor één systeem, één release, één deadline
Op aanvraag
Voor teams die elke week releasen
Op aanvraag
Voor securityteams, op uitnodiging
Op aanvraag
Nee. Elk engagement heeft een scope-allow-list en een ondertekende autorisatie. Een job die buiten de scope valt, wordt geweigerd voordat hij start, een kill-switch stopt wat er draait, en elke actie komt terecht in een append-only audit log.
Op Altovar-infrastructuur in de EU. De AI-ondersteuning is optioneel, en in onze deployment loopt die alleen via Altovars eigen gateway: geen enkele bevinding bereikt een modeldienst van derden.
Gevestigde open-source engines voor discovery, crawling, dynamic testing, TLS, secrets en codeanalyse, waaronder nmap, nuclei, httpx en trivy. Elke engine draait in een tijdelijke, geharde container, en publieke engine-images zijn gepind op digest.
Met de Vanguard Priority Score: ernst, CVSS, de kans op exploitatie (EPSS), aanwezigheid in de catalogus van bekend misbruikte kwetsbaarheden (KEV) en internetblootstelling tellen op tot een 0-100-score. Elk punt wordt getoond naast de reden waarom het is toegekend.
Ja. Een REST API beschreven in OpenAPI en een MCP-server ontsluiten dezelfde operaties, met tokens die beperkt zijn tot je organisatie. Stress testing is bewust buiten bereik van agents gehouden.
Weerbaarheidstests vormen een eigen geautoriseerde, geauditeerde workflow met een kill-switch, uitgevoerd via een externe juridische dienstverlener die jij goedkeurt. Vanguard genereert zelf nooit floodverkeer: geen botnets, geen amplificatie.