Périmètre et autorisation
Définis la liste blanche et enregistre l’autorisation signée. Rien ne s’exécute en dehors.
- Autorisation signée
- RoE
- Dans le périmètre
api.example.com
Cible permise dans l’autorisation signée.
Des moteurs open source best-of-breed, orchestrés dans un périmètre signé, avec chaque constat classé sur une échelle explicable unique.
Reconnaissance, scan et triage sur le web, le réseau et le code — un modèle de constats normalisé unique.
Voir les fonctionnalitésSous-domaines, archives d’URL, ports et services, cartographiés et maintenus dans le périmètre.
Vulnérabilités, erreurs de configuration, secrets et TLS, dans des conteneurs éphémères et durcis.
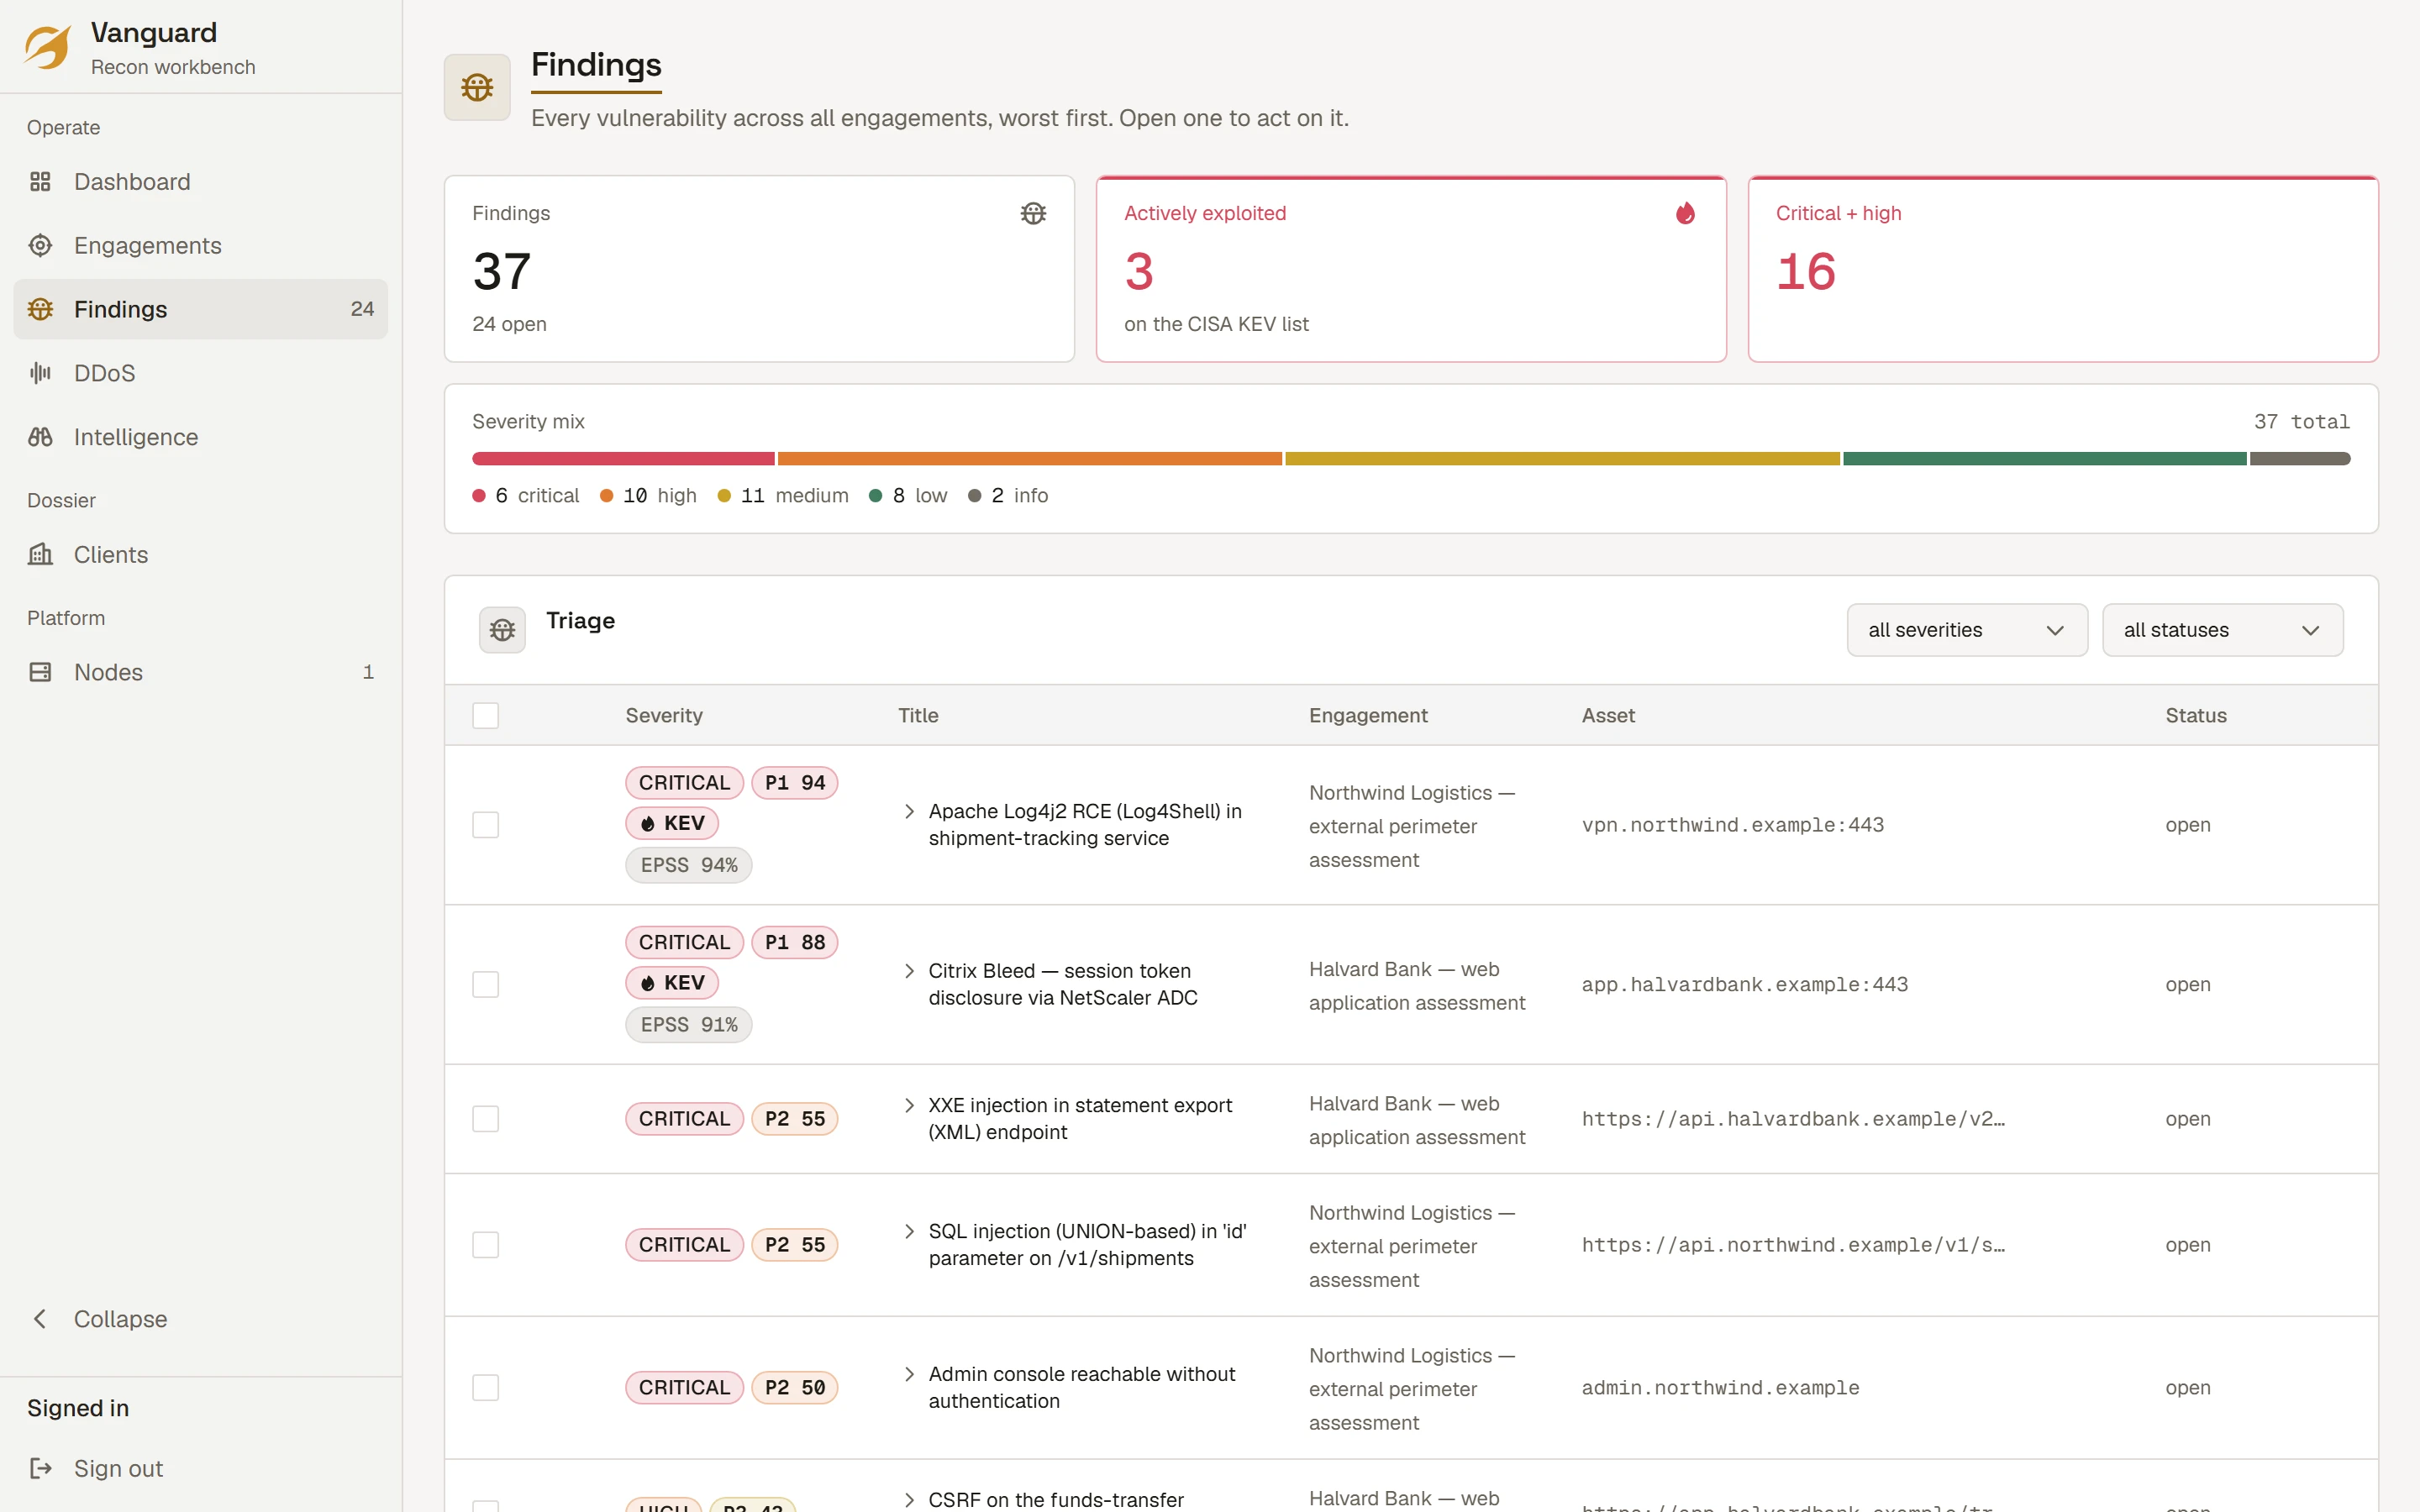
Gravité, CVSS, EPSS, KEV et exposition Internet sur une échelle 0-100.
Retest ciblé en un clic, avec des rapports en HTML, Markdown, JSON et SARIF.
Explore un engagement d’exemple. Choisis une cible, modifie les signaux de priorité et vérifie le résultat d’un correctif.
Exemple interactif. Données illustratives ; aucun scan n’est exécuté.
Définis la liste blanche et enregistre l’autorisation signée. Rien ne s’exécute en dehors.
api.example.comCible permise dans l’autorisation signée.
Les moteurs open source tournent dans des conteneurs éphémères et durcis, épinglés par digest.
Découvre les hôtes et services dans le scope autorisé. Le résultat alimente les contrôles des cibles permises.
api.example.comReconnaissance, scan et triage sur le web, le réseau et le code — un modèle de constats normalisé unique.
Chaque constat est noté 0-100, chaque point est affiché avec la raison qui l’a motivé.
Le CVSS reste à 8.0 dans cet exemple.
63/100
P2Dans ce cycle
Pour les findings issus de templates nuclei, répète le même contrôle sur le même asset. Le résultat décide si le finding reste ouvert ou est corrigé.
Le finding reste ouvert. Le problème d’origine est encore détecté.
finding.retest-confirmedRapport illustratif. Les changements de l’exemple apparaissent ici ; aucun résultat de scan réel.
api.example.comOPEN Périmètre et autorisation, le pipeline de reconnaissance et de scan, priorité explicable, couverture ATT&CK, retest et rapports.
Vanguard pilote des moteurs open source établis et normalise leur sortie dans un modèle de constats unique.
Aucune licence de moteur : tout est open source. Tu gardes le code source, les données et la piste d’audit.
Les constats et les preuves restent sur ton infrastructure, pas dans le cloud d’un tiers.
Un score 0-100 que tu peux défendre ligne par ligne, pas une boîte noire propriétaire.
Journal d’audit en ajout seul, autorisation signée, kill-switch sur chaque mission.
Des moteurs open source, Postgres, une surface OpenAPI. Pars quand tu veux.
Devis selon le périmètre
Pour un système, une release, une échéance
Sur demande
Pour les équipes qui livrent chaque semaine
Sur demande
Pour les équipes sécurité, sur invitation
Sur demande
Non. Chaque mission a une liste blanche de périmètre et une autorisation signée. Une tâche visant en dehors du périmètre est refusée avant de démarrer, un kill-switch arrête ce qui tourne, et chaque action est consignée dans un journal d’audit en ajout seul.
Sur l’infrastructure Altovar dans l’UE. L’assistance IA est optionnelle, et dans notre déploiement, elle passe uniquement par la passerelle propre d’Altovar : aucun constat n’atteint un service de modèle tiers.
Des moteurs open source établis pour la découverte, le crawling, les tests dynamiques, l’analyse TLS, des secrets et du code, notamment nmap, nuclei, httpx et trivy. Chacun tourne dans un conteneur éphémère et durci, et les images publiques des moteurs sont épinglées par digest.
Avec le Vanguard Priority Score : gravité, CVSS, probabilité d’exploitation (EPSS), présence dans le catalogue des vulnérabilités connues comme exploitées (KEV) et exposition sur Internet s’additionnent en un score 0-100. Chaque point est affiché avec la raison qui l’a motivé.
Oui. Une API REST décrite en OpenAPI et un serveur MCP exposent les mêmes opérations, avec des tokens liés à ton organisation. Les tests de charge sont délibérément hors de portée pour les agents.
Les tests de résilience suivent leur propre workflow autorisé et audité, avec kill-switch, réalisé par un prestataire externe agréé que tu approuves. Vanguard ne génère jamais lui-même de trafic de saturation : ni botnets, ni amplification.