01
Niezbędne Zawsze włączone
Wymagane do działania strony (logowanie, preferencje, bezpieczeństwo). Zawsze włączone.
Jak budujemy nasze produkty — decyzje architektoniczne, wpisy techniczne i wnioski z utrzymania platformy.
DeepSeek Harness, Anatomy i OpenClaw dotyczą różnych aspektów pracy z agentami. Sprawdzamy, co deklarują autorzy i o co warto zapytać podczas oceny technicznej.
Trzy repozytoria open source, dzięki którym AI może rosnąć w małej firmie: jedno pozwala uruchomić ją na własnych serwerach, drugie przeszukuje dokumenty firmowe, trzecie automatyzuje procesy.
NetBird to samoobsługiwalna nakładka sieciowa zero-trust oparta na WireGuard, licencjonowana na BSD-3-Clause i AGPLv3. Traktuj jej płaszczyznę kontrolną jak infrastrukturę produkcyjną.
Velero pozostaje popularnym narzędziem open source do tworzenia kopii zapasowych i odzyskiwania po awarii dla Kubernetes. Jego utwardzenie oznacza szyfrowane kopie poza siedzibą, ograniczony RBAC i testy odtwarzania.
Podpisuj obrazy podczas builda i weryfikuj je przy wdrożeniu za pomocą Cosign, a dane uwierzytelniające trzymaj poza Gitem dzięki External Secrets Operator: jedna baza dla MSP.
Trivy, otwartoźródłowy skaner Aqua Security, może pełnić rolę bramki w pipeline'ach MSP: skanować każdą kompilację, blokować przy podatnościach wysokich lub krytycznych i zgłaszać pozostałe przed wdrożeniem.
Bombini i Oburix to otwartoźródłowe agenty monitorowania bezpieczeństwa eBPF dla systemu Linux. Oba to małe, aktywne projekty, które warto oceniać w ramach kontroli zmian, a nie jako bezpośrednie zamienniki EDR.
Authentik to otwartoźródłowy dostawca tożsamości obsługujący OIDC, SAML, LDAP i RADIUS. Dla MSP, którzy uruchamiają go samodzielnie, kilka kroków hartowania ma większe znaczenie niż jakakolwiek pojedyncza funkcja.
Tetragon, projekt eBPF Cilium/CNCF, dodaje uwzględniającą Kubernetes obserwowalność środowiska uruchomieniowego i egzekwowanie zasad w jądrze, dając dostawcom MSP wykrywanie wykraczające poza skanery statyczne.
Praktyczna podstawa, by skrócić czas między wydaniem poprawki a jej wdrożeniem we flocie: inwentaryzacja SBOM, stały rytm przeglądów, wdrożenia etapowe i Renovate do automatyzacji pull requestów, a nie decyzji o ryzyku.
SOPS szyfruje pliki konfiguracyjne, zanim trafią do Gita; Sealed Secrets szyfruje Secret Kubernetes tak, że odszyfrować go może tylko docelowy klaster. Razem wypełniają lukę w sekretach GitOps.
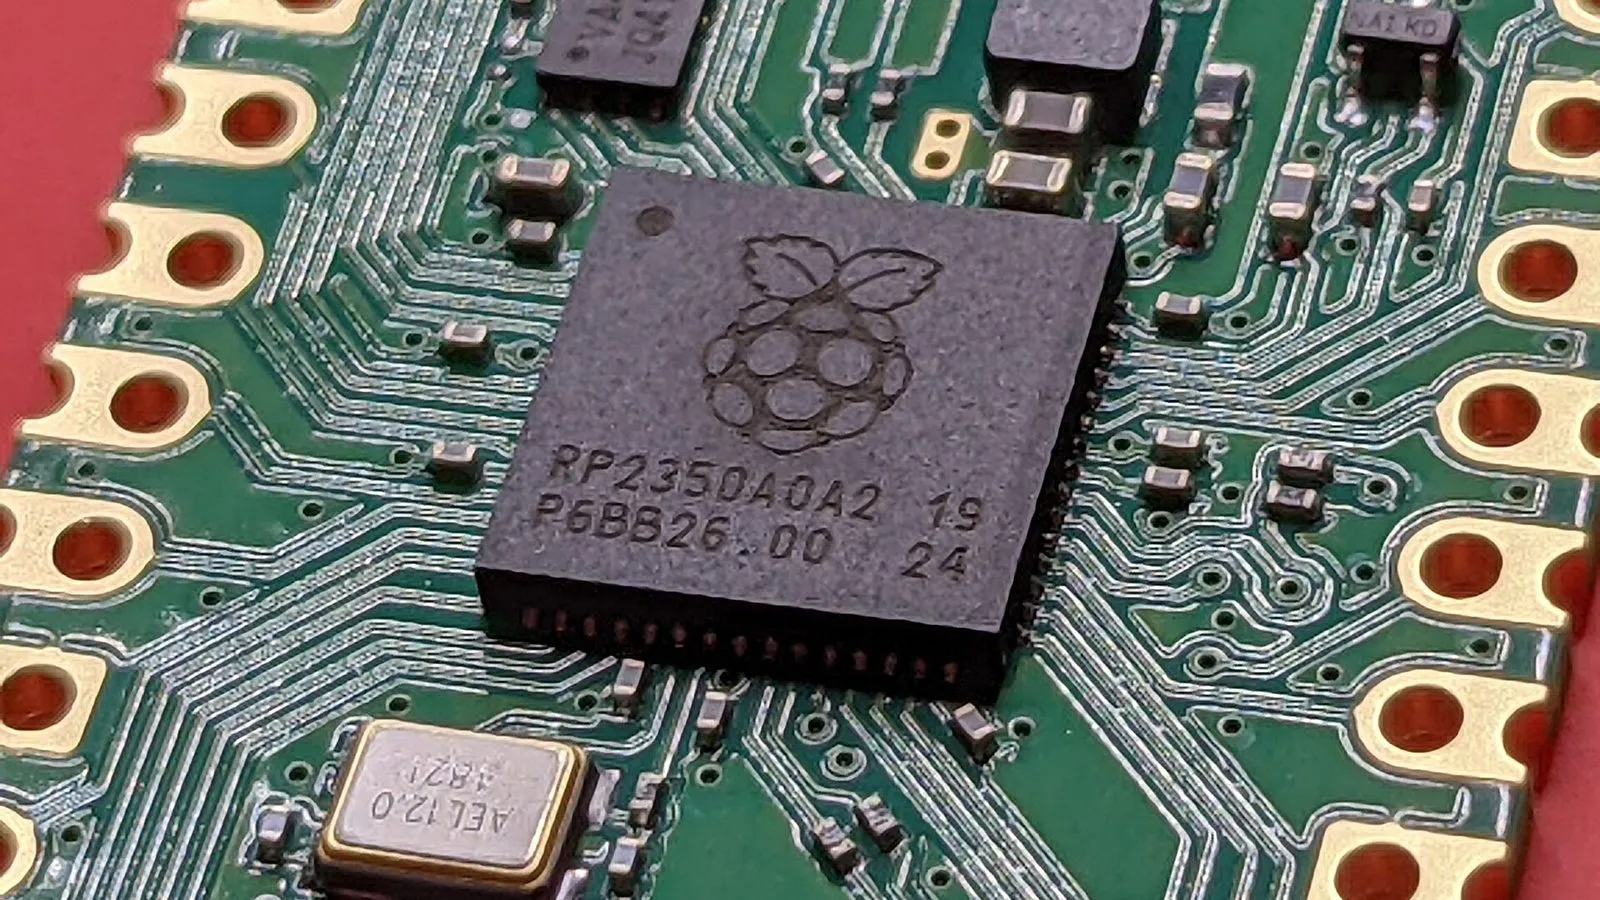
Rustinel, Fibratus i owLSM oferują dostawcom MSP bezpłatne, samoobsługowe wykrywanie zagrożeń na endpointach oparte na regułach Sigma i YARA -- przydatne do laboratoriów, nie zastępujące komercyjnego EDR.
CrowdSec wydał v1.8.1, naprawiając fałszywy alarm w wykrywaniu botów z 1.8.0 z zeszłego miesiąca. Dla brzegów MSP schemat pozostaje ten sam: logi na wejściu, reguły huba na wyjściu, przegląd przed blokowaniem.
goharbor/harbor łączy skanowanie podatności, podpisywanie obrazów, RBAC i replikację w jednym rejestrze open-source. Traktowanie go jako produkcyjnej płaszczyzny kontroli, nie tylko magazynu, realnie wzmacnia łańcuch dostaw MSP.
Praktyczny podział dla dostawców MSP z UE decydujących, kiedy kierować masowy ruch AI przez otwartą, obserwowalną bramę, a kiedy rezerwować zamknięte, premium API do zadań wysokiego ryzyka.

Oto, co należy sprawdzić, zanim jakąkolwiek kwotę w dolarach za token uznasz za fakt.
Azure Lighthouse Microsoftu pozwala dostawcy MSP zarządzać wieloma dzierżawami klientów z własnej dzierżawy bez scalania katalogów — to wzorzec, który warto poznać, zanim pomyli się organizację z dzierżawą.
Checkov to otwartoźródłowe narzędzie skanujące typu policy-as-code, które wykrywa błędne konfiguracje Terraform, Kubernetes i CloudFormation, zanim trafią do chmury.