01
Nécessaires Toujours actif
Indispensables au fonctionnement du site (session, préférences, sécurité). Toujours actifs.
Une cour d'appel américaine confirme, par deux voix contre une, l'exclusion de Claude des travaux de défense américains. Ce qui est décidé, ce qui reste ouvert et ce que cela change pour ceux qui utilisent Claude en
Une cour d'appel fédérale des États-Unis a confirmé que le Pentagone peut considérer Anthropic, l'entreprise qui développe Claude, comme un risque pour la chaîne d'approvisionnement. Sur Hacker News, la nouvelle a dépassé les 400 points et les 700 réponses, car elle soulève une question qui concerne quiconque achète de l'IA : qui décide comment un modèle est utilisé, le fournisseur ou le client ?
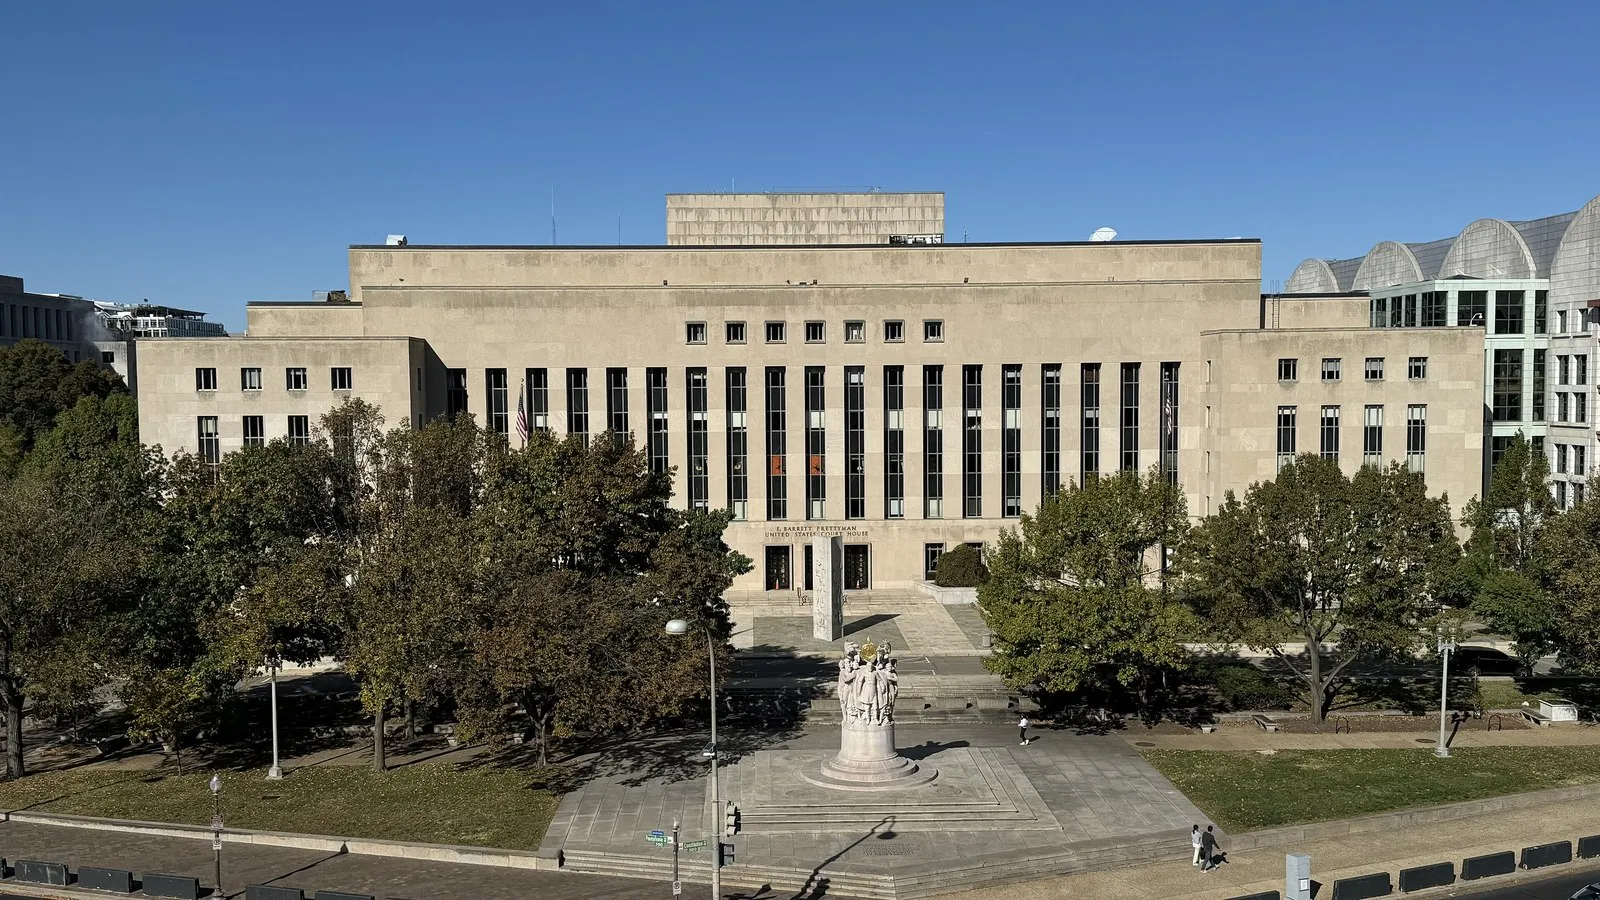
Le 25 septembre 2026, la Cour d'appel du district de Columbia a rejeté, par deux voix contre une, les recours d'Anthropic contre cette désignation. L'opinion majoritaire est celle du juge Gregory Katsas, rejoint par la juge Neomi Rao. Selon Katsas, le Département avait une « base solide » pour conclure que continuer à intégrer Claude dans ses systèmes d'information, directement ou par l'intermédiaire de ses sous-traitants, constituait un risque pour la sécurité nationale couvert par la loi.
La juge Karen LeCraft Henderson a rédigé l'opinion dissidente : pour elle, la loi ne considère pas « l'application honnête et déclarée de restrictions » par un fournisseur comme le type de risque permettant de l'exclure. À l'origine de l'affaire, il y a le refus d'Anthropic d'assouplir les clauses interdisant l'utilisation de Claude pour les armes autonomes létales et la surveillance interne. En mars, le Pentagone a réagi en appliquant une loi de 2018 sur la sécurité de la chaîne d'approvisionnement : cette désignation empêche les forces armées et leurs sous-traitants d'utiliser les modèles d'Anthropic dans le cadre de travaux de défense.
En réalité, il y a deux désignations, contestées devant deux tribunaux différents. En août, la juge de district Rita Lin, à San Francisco, a donné tort au gouvernement sur l'autre, et cette décision reste en vigueur. Anthropic, par l'intermédiaire d'un porte-parole, se dit confiante et évalue « toutes les options, y compris un examen supplémentaire » : elle peut demander un nouvel examen à la cour d'appel, y compris en formation plénière (en banc), ou s'adresser à la Cour suprême.
Dans le fil de discussion sur Hacker News, les interprétations divergent. Certains y voient une désignation « classique » : si un fournisseur impose des conditions sur l'usage militaire, l'armée préfère ne pas l'avoir dans sa chaîne d'approvisionnement, comme elle le ferait avec tout produit assorti de contraintes. D'autres y voient une rétorsion politique et parient que la décision sera annulée en banc.
Un argument revient dans de nombreux commentaires : une entreprise ne peut pas être à la fois un risque pour la sécurité et un fournisseur à qui l'on demande de changer ses propres règles pour pouvoir l'utiliser sans limites. D'autres utilisateurs soulignent que, pour Anthropic, rester en dehors des marchés militaires est cohérent avec les principes qu'elle déclare. Ce sont des opinions d'utilisateurs, pas des analyses juridiques : pour l'instant, la seule certitude est que la partie n'est pas terminée.
Si vous êtes une PME ou un MSP européen et que vous utilisez Claude, cette décision ne change rien à votre contrat : la désignation concerne le Département de la Défense américain et ceux qui travaillent pour lui. Si, en revanche, vous fournissez des logiciels ou des services à des clients qui font partie de la chaîne d'approvisionnement de la défense américaine, il est conseillé de leur demander s'ils utilisent Claude dans ces projets.
La leçon plus générale concerne cependant tout le monde :
Si vous souhaitez mettre en place une stratégie qui ne dépend pas d'un seul fournisseur, vous trouverez notre approche sur la page des services d'intelligence artificielle.
Sources : CNBC, ABC News, The Next Web, discussion sur Hacker News.