





















01
Nödvändiga Alltid på
Krävs för att webbplatsen ska fungera (inloggning, inställningar, säkerhet). Alltid på.
Meningen en MSP får höra: ”vi kör ett zero trust-overlay, så det platta nätverket är borta.” Svaret: overlayet är ett kontrollplan som måste inventeras, låsas till en version och skyddas, och på 2.0-linjen är v2.0.6 lägsta version för OpenZiti.
Meningen en MSP får höra är: ”vi kör ett zero trust-overlay, så det platta nätverket är borta.” Svaret är att overlayet är ett kontrollplan som du fortfarande måste inventera, låsa till en version och skydda. Det är ingen slogan som gör ändringsfönster överflödiga. Projektet det handlar om här är OpenZiti, repot openziti/ziti, licensierat under Apache-2.0, med 4417 stjärnor och 276 forkar på GitHub den 4 oktober 2026 och en webbplats på openziti.io. Det är räknevärden, inte ett påstående om popularitet utöver siffran.
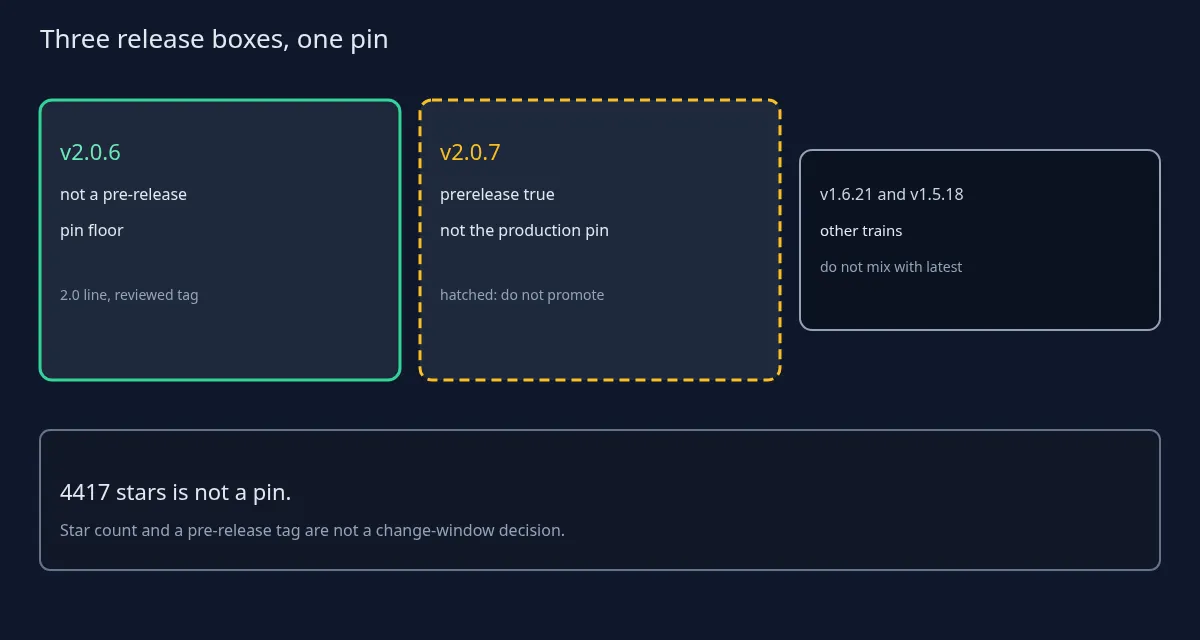
Versionslåsningen hör till samma andetag. Den senaste fullständiga versionen på 2.0-linjen är v2.0.6, publicerad den 18 september 2026. Det finns också v2.0.7 (25 september) och v2.0.8 (8 oktober), och båda är fortfarande markerade som pre-release.
Härnäst: vad ”programmerbart zero trust-overlay” får betyda, alltså identitetsroutade tjänster, en controller, kantroutrar och registrerade identiteter. Och vad OpenZiti inte är, jämfört med sex andra produkter som löser andra uppgifter. Underhållsrådet stannar vid ”installera en låst version”, och de sex försvarskontrollerna lägger inte till några attackdetaljer.
Funktionsmeningen som den här artikeln använder kommer från repots beskrivning och ingenting annat: OpenZitis huvudprojekt levererar de körbara filerna för ett helt zero trust-baserat, programmerbart nätverk. Repots ämnen omfattar overlay, zero-trust och ZTNA, standardgrenen är main och huvudspråket är Go. Här säljs ingen topologi för hög tillgänglighet som fakta, ingen genomströmningssiffra och inget kundantal. Ett diagram över hur en kund kopplade ihop sina controllers är den kundens designdokumentation, inte ett påstående som den här sidan kan låna från ett stjärnantal.
Objekten som en MSP fortfarande måste namnge är controllers, kantroutrar och registrerade identiteter, inklusive ett HA-controllernät om kunden kör ett. Det är namn för en inventarieexport. De är ingen bygganvisning, ingen topologi att kopiera och inget löfte om att varje miljö har nätet. Om kunden inte kör en andra controller säger inventariet det. En tom HA-rad är ett faktum. En gissad andra controller är det inte.
”Identitetsroutad” är meningen för köparen, och den är snäv. En tjänst nås via en registrerad identitet och en policy, inte för att värden råkar stå på kundens LAN. Det är skillnaden ett overlay får göra anspråk på här. Det är inget påstående om att felkonfiguration är omöjlig. En för bred policy, en identitet som aldrig återkallades eller en router som administreras där den inte borde är fortfarande vanliga driftfel. Overlayet flyttar frågan från ”vilket subnät” till ”vilken identitet och vilken policy”. Det tar inte bort frågan.
Stjärnor är ett räknevärde, sedan är det stopp. De 4417 stjärnorna den 4 oktober 2026 är ingen säkerhetsbedömning, inget supportavtal och ingen låsning. Repot får ofta nya push; den senaste före den här artikeln var den 8 oktober 2026. Det säger att projektet rör sig. Det säger inte vilken tagg en kund ska köra.
Licensen är Apache-2.0, enligt GitHub. En licens berättar för köparen om upphovsrättsvillkor. Den säger inte vilken version som är säker att lägga i ett ändringsfönster, och den ersätter inte låsningen.
Versionssidan läses bäst som en kort lista, inte som ett kalkylark med digests. v2.0.6 (18 september 2026) är en fullständig version. v2.0.7 (25 september) och v2.0.8 (8 oktober) är pre-releaser. v1.6.21 (18 september) och v1.5.18 (22 september) är fullständiga versioner på de äldre linjerna, och v2.0.5 (15 september) är den föregående fullständiga 2.0-versionen. Varje tagg stannar inom sin egen linje. En 1.6-tagg blir inte ”nyare än 2.0” för att den publicerades senare samma dag, och en 2.0-tagg avslutar inte en underhållslinje för 1.5 bara genom att finnas.
Låsningsregeln är en mening som en MSP kan upprepa. På 2.0-linjen: gå inte under v2.0.6, kör ingen flytande latest och befordra inte v2.0.7 eller v2.0.8 så länge de är markerade som pre-release. En kund som fortfarande kör 1.6 stannar på en granskad 1.6-tagg (den senaste är v1.6.21) fram till en planerad flytt, inte för att det finns en 2.0-tagg. ”Ta bara den senaste” över 1.5, 1.6 och 2.0 är instruktionen som den här artikeln avvisar. Underhållslinjer finns för att en planerad flytt ska vara en flytt, med ett ärende, och inte en slump i sorteringsordningen.
Versionsanteckningarna för v2.0.6, v2.0.7 och v2.0.8 beskriver buggfixar och komponentuppdateringar eller backporter. Säkerhetsbudskapet är kort: projektet levererar rättningar, och MSP:n installerar en låst version efter ett ändringsfönster. Den som vill se ärendelistan kan öppna versionssidan.
Tidigare versioner från 2026, i augusti, innehöll också säkerhetsrättningar på controller- och routersidan, med säkerhetsmeddelandena listade i deras versionsanteckningar. Det praktiska rådet ändras inte: lås en aktuell, granskad version och behandla ett säkerhetsmeddelande som ett skäl att uppdatera enligt plan.
Headscale är en koordineringsserver för en annan overlayfamilj. Den här artikeln jämför inte funktionslistor med den. Att slå ihop de två till en härdningsberättelse skulle dölja vilket kontrollplan ärendet faktiskt gäller.
Linkerd2 är ett service mesh med ett proxybaserat dataplan. OpenZiti, så som det behandlas här, är ett identitetsoverlay. Det här är ingen artikel om sidecars i ett mesh, och en sidecarpolicy är ingen versionslåsning för en overlaycontroller. En MSP kan köra båda. Att köra båda är inte samma mening som ”det ena ersätter det andra”.
Tetragon är körtidsövervakning och policytillämpning i ett annat projekt. Det är inte den här låsningen. En sensor som bevakar en nod väljer inte OpenZiti-taggen, och en OpenZiti-tagg blir ingen körtidspolicy för att båda orden kan stå på samma arkitekturbild.
Gatekeeper och Kyverno är admission-kontroll för klusterpolicyer. Ett zero trust-overlay ersätter inte en admission-policy i Kubernetes, och en admission-policy låser inte en overlayversion. Objekten är olika: det ena släpper in eller nekar API-anrop till ett kluster, det andra routar registrerade identiteter till tjänster. Att behandla dem som ersättare är hur ett ändringsfönster tappar både overlaytaggen och admission-reglerna.
Trivy, Prowler, Grype och Syft är skannrar och SBOM-verktyg. Ett skanningsfynd är inget versionsbeslut för ett overlay, och den här artikeln lånar inte deras versionsrader för att pynta en OpenZiti-låsning.
En MSP kan köra flera av dem. Köparens misstag är att behandla dem som ersättare. Den här artikelns uppgift är OpenZiti-låsningen och hygienen i det kontrollplanet, inget annat. Om ärendets rubrik kunde bytas mot Headscale, Linkerd2, Tetragon, Gatekeeper, Kyverno eller Trivy utan att stegen ändras, handlar ärendet inte om den här låsningen.
För var och en av de sex kontrollerna nedan finns bevis som räknas och bevis som inte gör det. Ett stjärnantal, en marknadsföringsrad som säger ”zero trust” och en flytande latest-digest är inte bevis för någon av dem.
Ett: inventera controllers, kantroutrar och registrerade identiteter, inklusive medlemmar i ett HA-controllerkluster om sådana finns. Beviset är en inventarieexport som namnger objekten och anger om det finns en andra controller. En bild som säger ”overlay driftsatt” är inte den exporten.
Två: lås en känd linje efter ändringsfönstret. På 2.0-linjen är golvet v2.0.6. Pre-releaser som v2.0.7 och v2.0.8 hålls utanför det ärendet, om inte kunden uttryckligen accepterar en pre-release, skriftligt, i just det ärendet. Beviset är taggsträngen i ändringsposten, inte en digest som någon hämtade på morgonen före fönstret för att den låg överst.
Tre: kräv MFA för administratörer på controllerns och administrationskonsolens identiteter, återkalla inaktuella registreringar och håll minsta behörighet i identitets- och tjänstepolicyer. Beviset är en MFA-inställning på de administrativa identiteterna och en återkallningslogg för registreringar som inte längre har någon ägare.
Fyra: nå hanteringsplanet bara från betrodda administrationsnät eller via hoppvärdar. Publik exponering av administration eller registrering är ingen standard. Beviset är en tillåtelselista, eller en likvärdig regel för hoppvärdar, bifogad till ärendet. Ett brandväggsdiagram utan regel-id:n är en bild.
Fem: öva säkerhetskopiering och återställning för controllerns datamodell och för registreringsmaterialet. Bygg om från betrodda medier och rotera identiteter efter ett misstänkt intrång. Beviset är ett protokoll från återställningsövningen: datum, vem som körde den och om återställningen gav en controller som inventariet fortfarande känner igen.
Sex: skicka granskningsloggar till en SIEM. Behandla oväntade registreringar, borttagen administratörs-MFA och instabila routerlänkar som driftsignaler att bevaka. Beviset är frågans namn i SIEM:en och en ägare som tittar på den. En loggbucket som ingen öppnar är lagring, inte bevakning.
Meningen som ändringsteamet kan upprepa: likställ inte ”vi har driftsatt ett overlay” med ”kontrollplanet är låst och skyddat”. Driftsättningen är början på inventariet. Låsningen och skyddet är senare ärenden, och de måste namnge en linje.
Kort sagt: OpenZiti (openziti/ziti) är licensierat under Apache-2.0 och hade 4417 stjärnor på GitHub den 4 oktober 2026. Lägsta version på 2.0-linjen är v2.0.6, släppt den 18 september 2026, medan v2.0.7 och v2.0.8 fortfarande är pre-releaser. Webbplatsen är openziti.io.
OpenZiti är inte Headscale, inte Linkerd2, inte Tetragon, inte Gatekeeper, inte Kyverno och inte Trivy. Lås linjen, skydda kontrollplanet och spara bevisen i ärendet.