En bättre väg in.
En färdig inloggningssida, sociala konton, inloggningslänkar och passkeys. Ge människor ett välbekant sätt att komma åt din produkt.
SAMMANHÄNGANDE AUTENTISERINGKoppla samman människor, applikationer och organisationer med Auris. Hantera identiteter och åtkomst och organisera kontroller, underlag och revisionsgranskningar med Comply.
DINA MÄNNISKORDINA APPAR
ETT IDENTITETSLAGER
En färdig inloggningssida, sociala konton, inloggningslänkar och passkeys. Ge människor ett välbekant sätt att komma åt din produkt.
SAMMANHÄNGANDE AUTENTISERING
Samla roller, behörigheter och relationsbaserad auktorisering. Bestäm vem som får göra vad.
RÄTT ÅTKOMST
Arbeta med team, inbjudningar, företags-SSO och användarprovisionering. Ge varje organisation ett eget utrymme.
B2B, INBYGGTBygg på de protokoll dina applikationer redan förstår. Koppla samman identiteter utan att hela teknikstacken behöver lära sig ett nytt språk.
Ett identitetslager. I alla dina applikationer.
Använd dina befintliga applikationer, ramverk och identitetsleverantörer.
Anpassa din inloggningssida och anslut en egen domän.
Organisera användare, medlemskap och åtkomst i flera klientmiljöer.
Registrera en applikation och konfigurera dess callback-URL:er och identitetsinställningar.
Aktivera de autentiseringsmetoder som passar dina användare och din organisation.
Koppla roller och behörigheter till de resurser som applikationen tillhandahåller.
Hantera användare, granska logghändelser och anslut webhooks för livscykeln.
Börja med ett SDK, anslut via öppna protokoll och behåll applikationslogiken där den hör hemma.
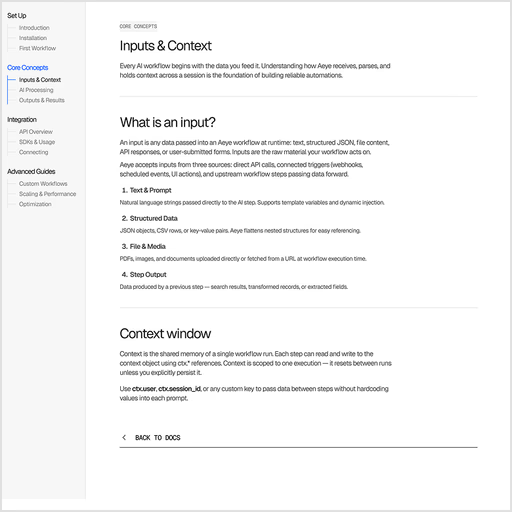
Läs dokumentationen (på engelska)import { aurisMiddleware } from '@auris/nextjs/middleware'
export default aurisMiddleware({
domain: process.env.AURIS_DOMAIN!,
clientId: process.env.AURIS_CLIENT_ID!,
protectedPaths: ['/dashboard/*'],
loginUrl: '/login',
})Konfiguration av ruttskydd. Slutför inställningarna för applikation och callback enligt dokumentationen.
AURIS_DOMAIN=https://your-tenant.example.com
AURIS_CLIENT_ID=your-application-client-id
Använd klientmiljöns domän och applikationens klient-ID. Registrera callback-URL:er innan du ansluter appen.
npm install @auris/nextjsLägg till Next.js-integrationen i din befintliga applikation.
Samla kontroller, underlag och granskningar i en arbetsyta. Ge teamet sammanhanget som behövs för att förbereda revisioner och följa arbetet hela vägen.
Utforska arbetsytan (på engelska)Ange tillämplighet och ansvar för varje kontroll i era införda ramverk.
Koppla underlag till kontroller, bevara deras versioner och skicka dem för granskning.
Dokumentera granskningsanteckningar, iakttagelser och de korrigerande åtgärder som följer.
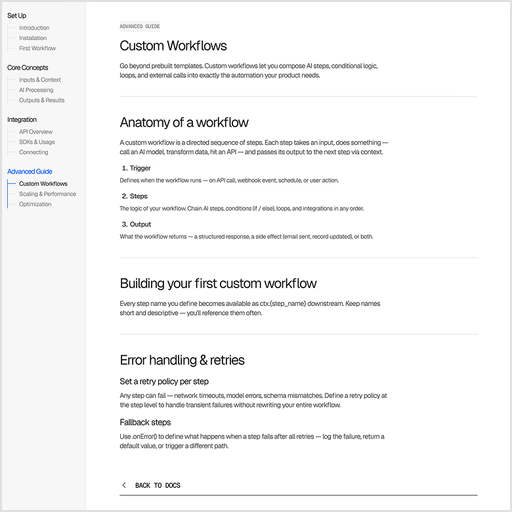
Från din första applikation till organisationer och åtkomstregler. Hitta informationen du behöver för att bygga din integration.
Läs dokumentationen (på engelska)Ge användarna en enhetlig inloggningsupplevelse i alla applikationer du bygger.
APPAR / UPPLEVELSERAnslut företagskunder med organisationsutrymmen, företags-SSO och provisionering.
TEAM / ORGANISATIONERIntegrera identitetspolicyer, livscykelhändelser och applikationsåtkomst i din driftmiljö.
KONTROLL / DRIFTAuris är en hanterad tjänst från Altovar. Du fokuserar på din produkt; vi driver identitetsplattformen, från setup till drift.
Diskutera en hanterad Auris-miljö med Altovar, från applikationskonfiguration till dina operativa krav.
Prata om hanterad AurisAuris samlar autentisering, auktorisering och organisationshantering. Plattformen kopplar samman applikationsinloggning, användare, roller, behörigheter och identitetsflöden för B2B.
Ja. Auris har dokumentation för integrationer med OpenID Connect, OAuth 2.0 och SAML samt SDK:er för JavaScript, React, Next.js och PHP. Vilken integration som passar beror på din applikation.
Auris stöder inloggningslänkar och WebAuthn-passkeys. Du väljer vilka autentiseringsmetoder som ska vara tillgängliga för användarna.
Organisationsfunktionerna omfattar medlemskap och inbjudningar. Företagsanslutningar med SAML och OIDC stöder federerad inloggning, medan SCIM kopplar samman användarprovisioneringen.
Auris Comply kopplar samman ramverk, kontroller, underlag, risker, policyer och revisioner. Arbetsytan innehåller också moduler för leverantörer, utbildning, kontinuitet, integritet och rapportering.
Ni kan bifoga filer eller länkar, koppla underlag till kontroller, bevara versioner och giltighetsdatum samt skicka underlag för granskning. Granskningsbeslut och anteckningar stannar kvar med posten.
Comply stöder revisionsprogram, team, checklistor och kontrollgranskningar. Ni kan dokumentera iakttagelser och hantera korrigerande åtgärder medan teamet arbetar igenom granskningen.
Nej. Comply hjälper teamet att ordna dokumentation och förbereda granskningar. Det utfärdar inga certifieringar och garanterar inte efterlevnad; bedömning och certifiering är fortfarande de berörda sakkunnigas och organens ansvar.
GÖR IDENTITET TILL EN DEL AV DIN PRODUKT