





















01
Necesare Mereu activ
Indispensabile pentru funcționarea site-ului (autentificare, preferințe, securitate). Mereu active.
CVE-2026-76461, o injecție SQL critică în Cisco Secure Email Gateway, a depășit termenul CISA din 17 septembrie. Un singur e-mail special creat poate oferi unui atacator acces root, fără autentificare.
O vulnerabilitate critică din Secure Email Gateway de la Cisco a depășit acum termenul stabilit de autoritățile americane pentru remediere. CVE-2026-76461 este o vulnerabilitate de injecție SQL în software-ul AsyncOS care rulează pe gateway, iar Agenția americană pentru Securitate Cibernetică și Infrastructură a adăugat-o în catalogul Vulnerabilităților Cunoscute Exploatate pe 14 septembrie 2026 — în aceeași zi în care Cisco a divulgat-o — deoarece atacatorii o exploatau deja înainte ca avizul să existe. Termenul federal de remediere era 17 septembrie; acesta a trecut.
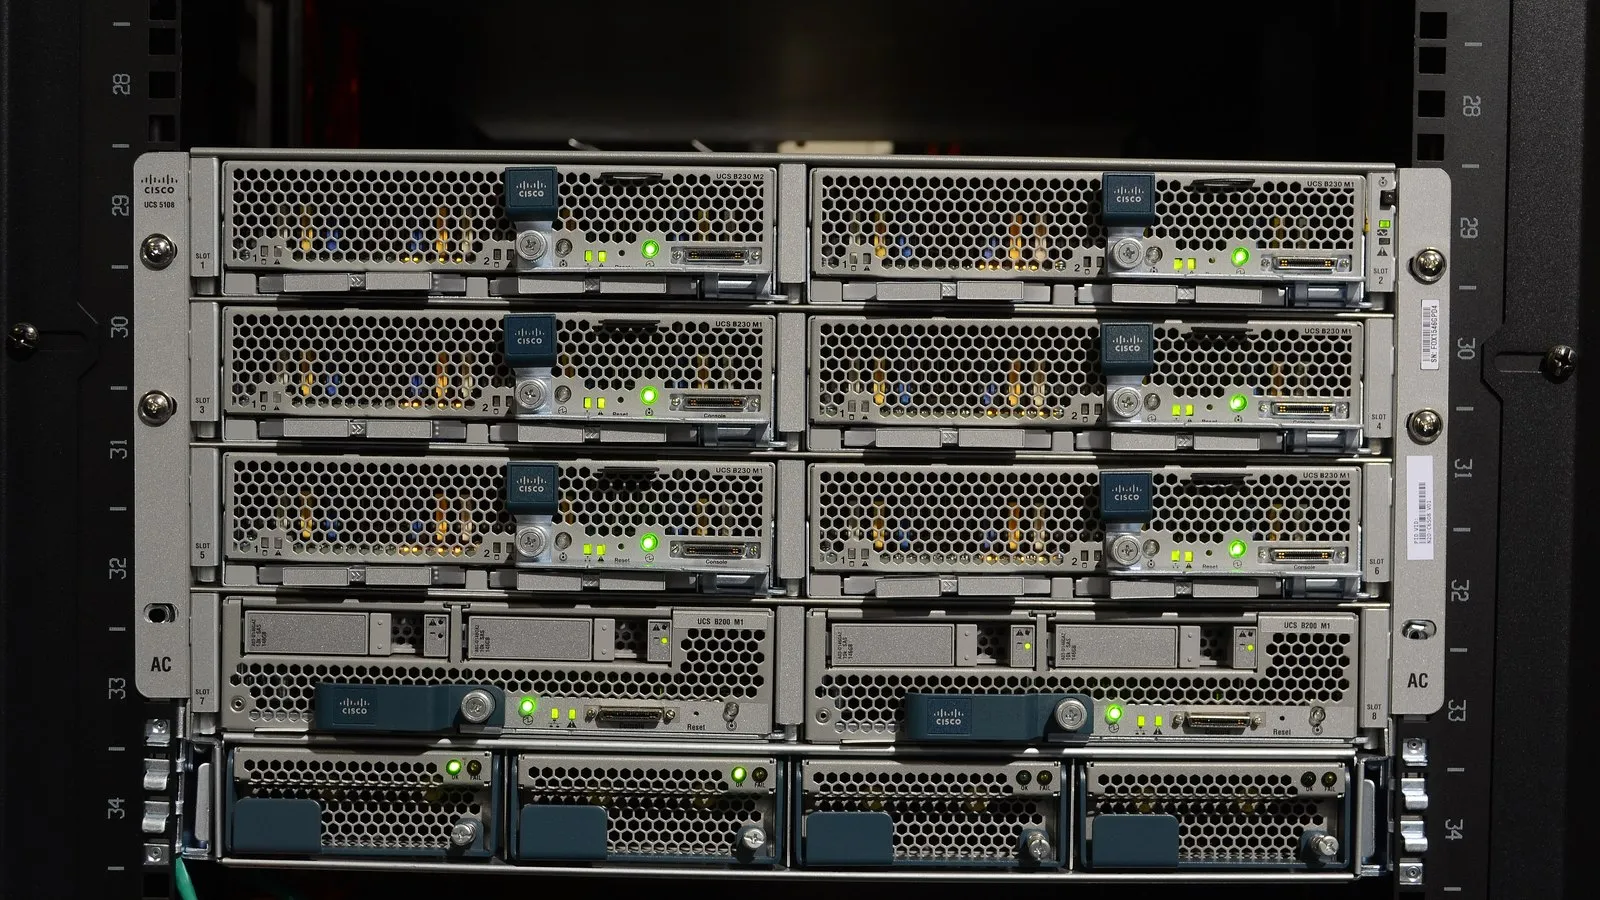
Vulnerabilitatea se află în modul în care AsyncOS parsează e-mailurile primite. Un atacator de la distanță, fără credențiale, o poate declanșa pur și simplu trimițând un e-mail special creat printr-un gateway vulnerabil — activitatea normală a aparatului de procesare a corespondenței este suprafața de atac. Exploatarea cu succes duce la execuție SQL arbitrară și, de acolo, la execuție de comenzi cu privilegii root pe sistemul de bază. Afectează atât aparatele fizice, cât și pe cele virtuale, atât on-premises, cât și găzduite în cloud; Cisco a actualizat deja fiecare dispozitiv Secure Email Cloud la o versiune remediată și a contactat separat clienții cloud ale căror gateway-uri au prezentat semne de activitate malițioasă. Secure Email and Web Manager și Secure Web Appliance nu sunt afectate.
Versiunile remediate de Cisco sunt AsyncOS 15.5.5-0141, 16.0.4-3021 și 16.5.0-780, Cisco recomandând în mod specific linia 16.5.0-780 — versiunea 16.0.4-3021 închide acest bug, dar nu și alte patru probleme critice acoperite într-un aviz de securizare însoțitor. Deoarece un gateway compromis poate permite unui atacator să își șteargă propriile urme, apărătorii nu ar trebui să se bazeze exclusiv pe jurnalele de pe dispozitiv; corelarea cu telemetria externă din firewall și din rețea oferă o imagine mai fiabilă. Cisco și cercetătorii externi indică jurnalele de e-mail ale gateway-ului ca punct de plecare, căutând instrucțiuni SQL care nu ar trebui să apară niciodată în procesarea normală a mesajelor.
Fiecare aparat Secure Email Gateway care rulează încă o versiune AsyncOS nepeticită este expus compromiterii neautentificate declanșate de un singur e-mail special creat — nu există niciun ecran de autentificare între atacator și vulnerabilitate. Inventariați fiecare gateway din toate infrastructurile gestionate, aplicați 16.5.0-780 (sau remedierea echivalentă pentru o anumită ramură) și examinați jurnalele de e-mail pentru semne de exploatare anterioară înainte de a trata aparatul ca fiind curat.
Surse: Rapid7, SecurityWeek, CISA.