Platformă de recunoaștere

Cunoaște-ți suprafața de atac înainte s-o facă altcineva

Motoare open source de top, orchestrate în cadrul unui domeniu semnat, cu fiecare constatare clasificată pe o singură scală explicabilă.

Acoperire

Ce acoperă Vanguard

Recunoaștere, scanare și triaj în web, rețea și cod — un singur model normalizat de constatări.

Vezi capacitățile
  • 01

    Recunoaștere

    Subdomenii, arhive de URL-uri, porturi și servicii, cartografiate și menținute în domeniu.

  • 02

    Scanare

    Vulnerabilități, configurări greșite, secrete și TLS, în containere efemere și întărite.

  • 03

    Prioritate

    Severitate, CVSS, EPSS, KEV și expunere pe internet pe o singură scală de 0-100.

  • 04

    Retestare și rapoarte

    Retestare țintită dintr-un clic și rapoarte în format HTML, Markdown, JSON și SARIF.

Proces

Cum funcționează

Explorează un engagement de exemplu. Alege o țintă, modifică semnalele de prioritate și verifică rezultatul unei remedieri.

Exemplu interactiv. Date ilustrative; nu se execută scanări.

Domeniu și autorizare

Definește lista albă și înregistrează autorizarea semnată. Nimic nu rulează în afara ei.

Autorizare semnată
RoE
În domeniu
api.example.com
În domeniu

Țintă permisă în limitele autorizării semnate.

Flux de recunoaștere și scanare

Motoarele open source rulează ca containere efemere și întărite, fixate după digest.

Gata de explorat

Descoperă gazde și servicii în scope-ul autorizat. Rezultatul devine intrare pentru verificările țintelor permise.

Model normalizat de constatări
Țintă
api.example.com
Gravitate
Ridicată
CVSS
8.0

Recunoaștere, scanare și triaj în web, rețea și cod — un singur model normalizat de constatări.

Prioritate explicabilă

Fiecare constatare punctată de la 0 la 100, fiecare punct afișat lângă motivul pentru care a fost acordat.

40%

În acest exemplu, CVSS rămâne la 8.0.

Prioritate

63/100

P2În acest ciclu

Gravitate
+38
CVSS
+12
EPSS
+8
KEV
+0
Activ expus pe internet
+5

Retestare și rapoarte

Pentru constatările bazate pe șabloane nuclei, repetă aceeași verificare pe același activ. Rezultatul stabilește dacă o constatare rămâne deschisă sau este remediată.

Retestare
OPEN

Constatarea rămâne deschisă. Problema inițială este încă detectată.

Jurnal de auditfinding.retest-confirmed

Previzualizare raport

HTML

Raport ilustrativ. Modificările exemplului apar aici; fără rezultate din scanări reale.

Țintă
api.example.com
Gravitate
Ridicată
Prioritate
P2 · 63/100
Retestare
OPEN
Vezi toate capacitățile
Dovadă

Construit pentru a fi auditat

0
Sarcini din afara listei albe, aplicat înaintea fiecărei scanări
0-100
Scală de prioritate, fiecare punct justificat
4
Formate de raport: HTML, Markdown, JSON, SARIF
Capacități

Vezi-l în platformă

Domeniu și autorizare, fluxul de recunoaștere și scanare, prioritate explicabilă, acoperire ATT&CK, retestare și rapoarte.

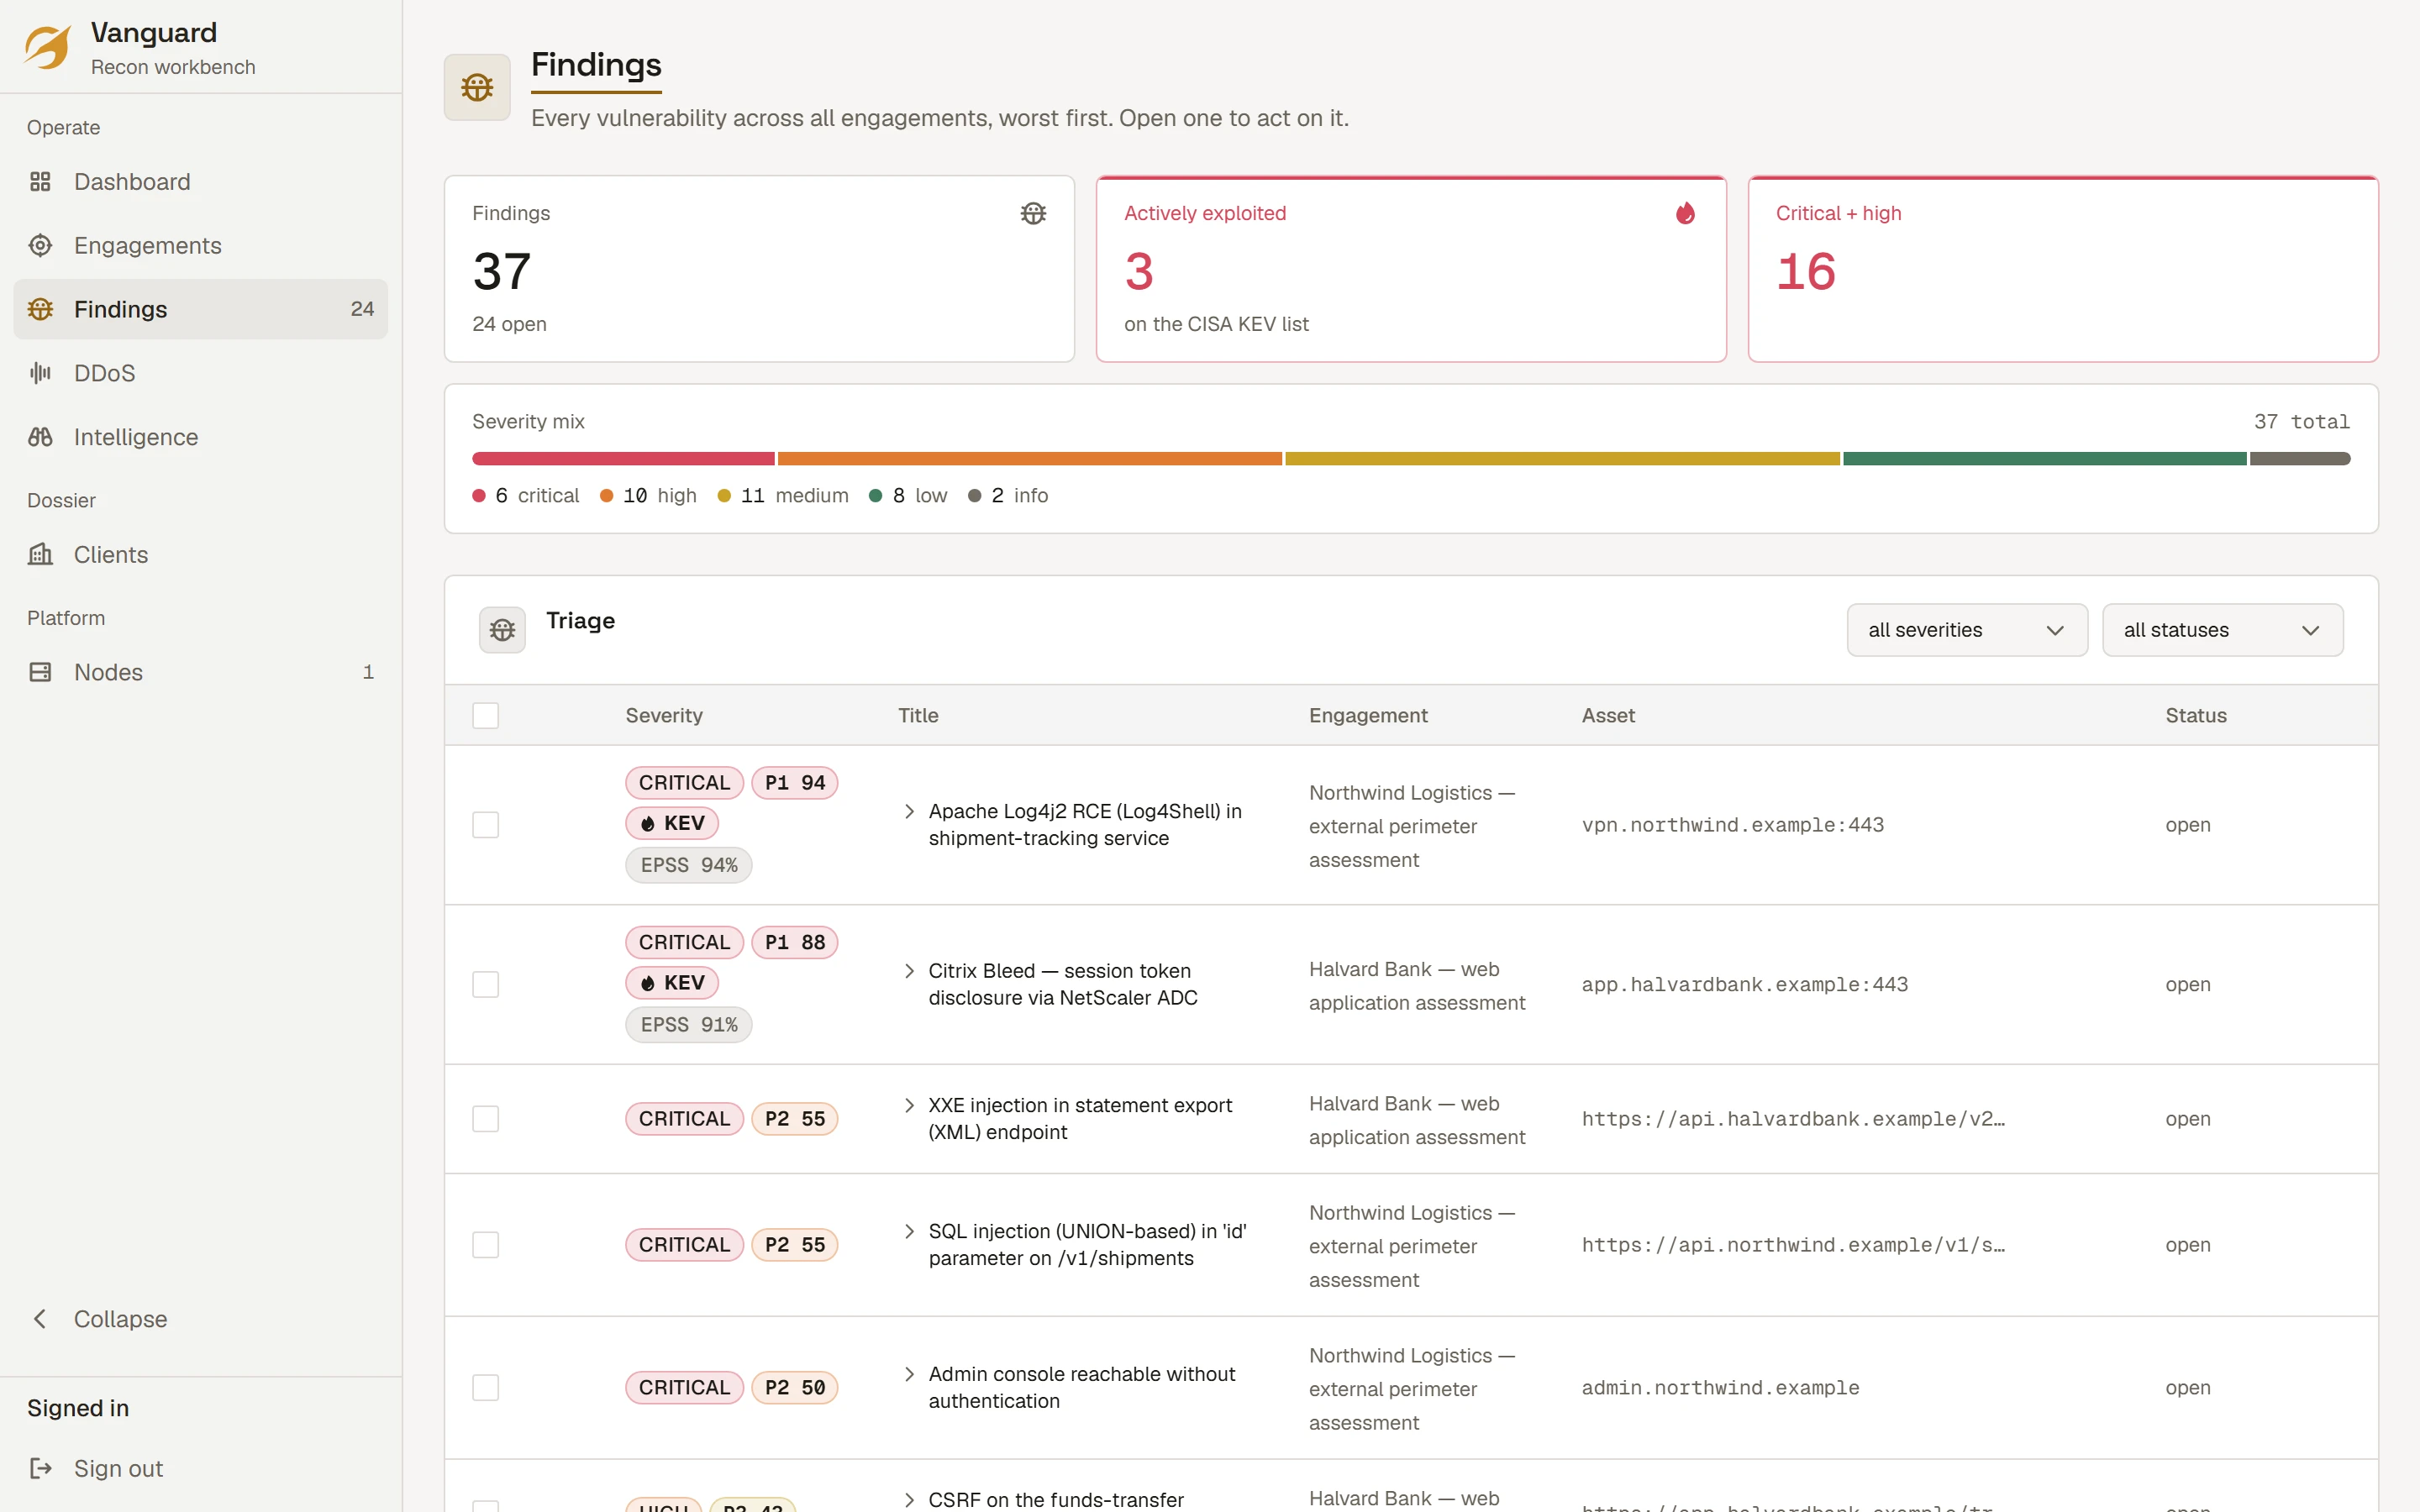
Tabelul de constatări Vanguard, clasificat după scorul de prioritate, cu insigne KEV și EPSS.Tabelul de constatări Vanguard, clasificat după scorul de prioritate, cu insigne KEV și EPSS.
Mărește captura
Interfața Vanguard cu date demonstrative. UI în engleză.

Prioritate explicabilă

Tabelul de constatări Vanguard, clasificat după scorul de prioritate, cu insigne KEV și EPSS.Tabelul de constatări Vanguard, clasificat după scorul de prioritate, cu insigne KEV și EPSS.

Interfața Vanguard cu date demonstrative. UI în engleză.

0-100 Prioritate explicabilă
Vezi toate capacitățile
Motoare

Cele mai bune din clasa lor, orchestrate

Vanguard conduce motoare open source consacrate și normalizează rezultatele lor într-un singur model de constatări.

  • subfinder
  • gau
  • naabu
  • nmap
  • httpx
  • katana
  • ffuf
  • arjun
  • nuclei
  • trivy
  • sqlmap
  • dalfox
  • sslscan
  • gitleaks
  • semgrep
  • radare2

Fără licențe pentru motoare: totul open source. Rămâi cu sursa, datele și jurnalul de audit.

De ce Vanguard

De ce echipele îl aleg

  1. 01

    Găzduit propriu, nativ UE

    Constatările și dovezile rămân pe infrastructura ta, nu în cloud-ul unei terțe părți.

  2. 02

    Prioritate explicabilă

    Un scor de 0-100 pe care îl poți justifica linie cu linie, nu o cutie neagră proprietară.

  3. 03

    Auditabil prin proiectare

    Jurnal de audit imuabil, autorizare semnată, kill-switch la fiecare engagement.

  4. 04

    Fără lock-in

    Motoare open source, Postgres, o suprafață OpenAPI. Pleacă oricând vrei.

Acces

Cotat în funcție de domeniu

Modele de engagement

Pentru un sistem, o lansare, un termen

Evaluare

La cerere

  • Engagement cu domeniu definit și RoE semnat
  • Recunoaștere, scanare și triaj manual
  • Raport cu priorități
  • Retestarea constatărilor remediate

Pentru echipe care lansează în fiecare săptămână

Continuu

La cerere

  • Scanări programate recurente
  • Monitorizare KEV și EPSS pentru constatările tale
  • Alerte webhook către chatul tău
  • Cicluri de retestare la fiecare remediere

Pentru echipe de securitate, pe bază de invitație

Platformă

La cerere

  • Acces la engagementurile tale, pe bază de invitație
  • Constatări, dovezi și rapoarte într-un singur loc
  • REST și MCP pentru instrumentele și agenții tăi
  • Token-uri limitate la organizație și jurnal de audit

Ajutor

FAQ

Scanați ceva fără autorizare scrisă?

Nu. Fiecare engagement are o listă albă de domeniu și o autorizare semnată. O sarcină îndreptată în afara domeniului este refuzată înainte să înceapă, un kill-switch oprește ce rulează, iar fiecare acțiune ajunge într-un jurnal de audit imuabil.

Unde sunt păstrate constatările și dovezile?

Pe infrastructura Altovar, în UE. Asistența IA este opțională, iar în implementarea noastră rulează doar prin propriul gateway al Altovar: nicio constatare nu ajunge la un serviciu de model al unei terțe părți.

Ce motoare rulează scanările?

Motoare open source consacrate pentru descoperire, crawling, testare dinamică, TLS, secrete și analiză de cod, printre care nmap, nuclei, httpx și trivy. Fiecare rulează într-un container efemer și întărit, iar imaginile publice ale motoarelor sunt fixate după digest.

Cum este prioritizată o constatare?

Cu Vanguard Priority Score: severitatea, CVSS, probabilitatea de exploatare (EPSS), prezența în catalogul vulnerabilităților exploatate activ (KEV) și expunerea pe internet se adună într-un scor de 0-100. Fiecare punct este afișat lângă motivul pentru care a fost acordat.

Pot instrumentele sau agenții noștri de IA să îl controleze?

Da. Un API REST descris în OpenAPI și un server MCP expun aceleași operațiuni, cu token-uri limitate la organizația ta. Testele de stres sunt în mod deliberat inaccesibile pentru agenți.

Rulați teste de refuzare a serviciului (DoS)?

Testarea rezilienței este propriul ei proces autorizat și auditat, cu kill-switch, derulat printr-un furnizor juridic extern pe care îl aprobi. Vanguard nu generează niciodată trafic de inundare de la sine: fără botnets, fără amplificare.