Alcance y autorización
Define la allow-list y registra la autorización firmada. Fuera de ella no se ejecuta nada.
- Autorización firmada
- RoE
- Dentro del scope
api.example.com
Objetivo permitido dentro de la autorización firmada.
Motores de código abierto entre los mejores de su categoría, orquestados dentro de un alcance firmado, con cada hallazgo clasificado en una única escala explicable.
Reconocimiento, escaneo y triage en web, red y código — un único modelo de hallazgos normalizado.
Ver las funcionalidadesSubdominios, archivos de URL, puertos y servicios, mapeados y mantenidos dentro del alcance.
Vulnerabilidades, errores de configuración, secrets y TLS, en contenedores efímeros y reforzados.
Gravedad, CVSS, EPSS, KEV y exposición en internet en una única escala 0-100.
Retest dirigido en un clic, e informes en HTML, Markdown, JSON y SARIF.
Explora un engagement de ejemplo. Elige un objetivo, cambia las señales de prioridad y comprueba el resultado de una corrección.
Ejemplo interactivo. Datos ilustrativos; no se ejecutan escaneos.
Define la allow-list y registra la autorización firmada. Fuera de ella no se ejecuta nada.
api.example.comObjetivo permitido dentro de la autorización firmada.
Los motores de código abierto se ejecutan como contenedores efímeros y reforzados, fijados por digest.
Descubre hosts y servicios dentro del scope autorizado. El resultado alimenta las comprobaciones de los objetivos permitidos.
api.example.comReconocimiento, escaneo y triage en web, red y código — un único modelo de hallazgos normalizado.
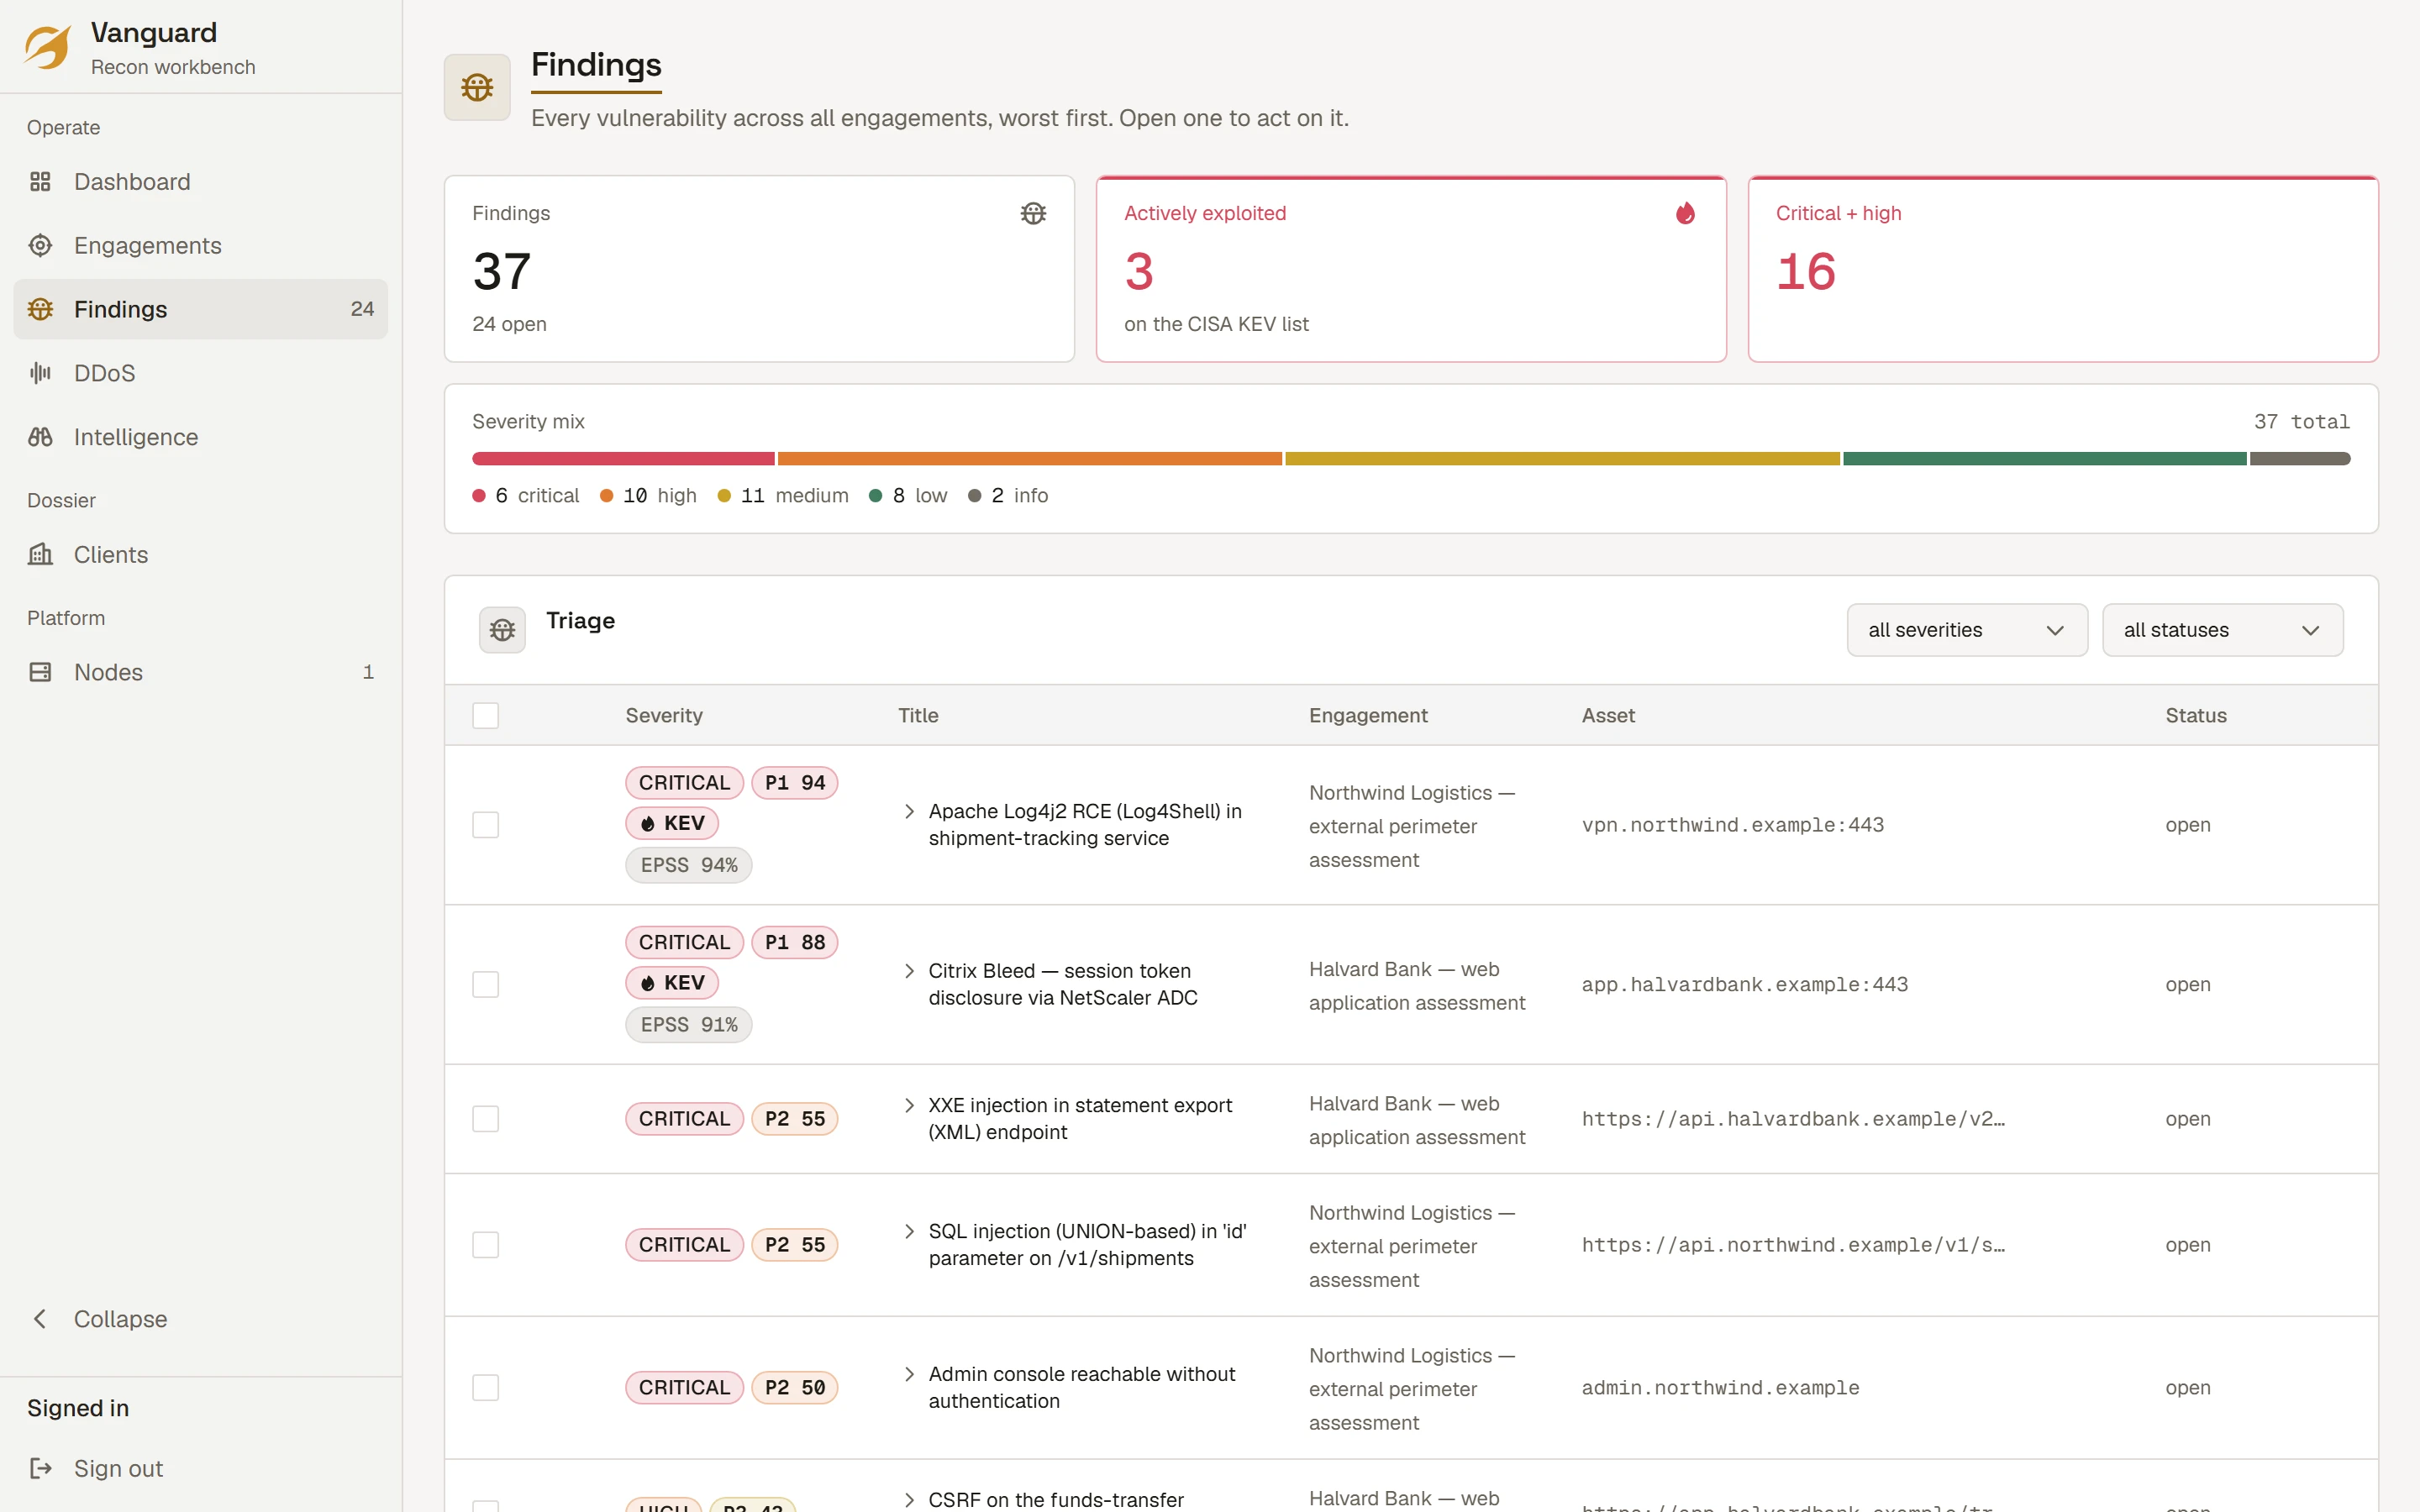
Cada hallazgo recibe una puntuación 0-100, cada punto se muestra junto al motivo por el que se asignó.
En este ejemplo el CVSS se mantiene en 8.0.
63/100
P2En este ciclo
Para findings basados en templates nuclei, repite el mismo control sobre el mismo activo. El resultado determina si el finding sigue abierto o queda corregido.
El finding sigue abierto. El problema original aún se detecta.
finding.retest-confirmedInforme ilustrativo. Los cambios del ejemplo aparecen aquí; no contiene resultados de escaneos reales.
api.example.comOPEN Alcance y autorización, el pipeline de reconocimiento y escaneo, prioridad explicable, cobertura ATT&CK, retest e informes.
Vanguard maneja motores de código abierto consolidados y normaliza su salida en un único modelo de hallazgos.
Sin licencias de motores: todo código abierto. Mantienes el código fuente, los datos y el audit trail.
Los hallazgos y la evidencia se quedan en tu infraestructura, no en la nube de un tercero.
Una puntuación 0-100 que puedes defender línea por línea, no una caja negra propietaria.
Registro de auditoría append-only, autorización firmada, kill-switch en cada engagement.
Motores de código abierto, Postgres, una superficie OpenAPI. Vete cuando quieras.
Presupuesto según el alcance
Para un sistema, una release, una fecha límite
A petición
Para equipos que lanzan cada semana
A petición
Para equipos de seguridad, por invitación
A petición
No. Cada engagement lleva una allow-list de alcance y una autorización firmada. Un trabajo dirigido fuera del alcance se rechaza antes de empezar, un kill-switch detiene lo que está en marcha, y cada acción queda en un registro de auditoría append-only.
En infraestructura de Altovar en la UE. La asistencia de IA es opcional y, en nuestra implementación, funciona únicamente a través de la puerta de enlace propia de Altovar: ningún hallazgo llega a un servicio de modelos de terceros.
Motores de código abierto consolidados para discovery, crawling, pruebas dinámicas, TLS, secrets y análisis de código, entre ellos nmap, nuclei, httpx y trivy. Cada uno se ejecuta en un contenedor efímero y reforzado, y las imágenes públicas de los motores están fijadas por digest.
Con la puntuación de prioridad de Vanguard: gravedad, CVSS, la probabilidad de explotación (EPSS), la presencia en el catálogo de vulnerabilidades explotadas conocidas (KEV) y la exposición en internet se suman en una puntuación 0-100. Cada punto se muestra junto al motivo por el que se asignó.
Sí. Una API REST descrita en OpenAPI y un servidor MCP exponen las mismas operaciones, con tokens de alcance limitado a tu organización. Las pruebas de estrés quedan deliberadamente fuera del alcance de los agentes.
Las pruebas de resiliencia son un flujo de trabajo propio, autorizado y auditado, con kill-switch, ejecutado a través de un proveedor legal externo que tú apruebas. Vanguard nunca genera tráfico flood por sí mismo: sin botnets, sin amplificación.