
Recon-Workbench

Kenn deine Angriffsfläche, bevor es jemand anders tut

Best-of-breed Open-Source-Engines, orchestriert innerhalb eines unterschriebenen Scopes, mit jedem Finding auf einer nachvollziehbaren Skala eingeordnet.

Abdeckung

Was Vanguard abdeckt

Recon, Scans und Triage über Web, Netzwerk und Code hinweg — ein normalisiertes Findings-Modell.

Funktionen ansehen
  • 01

    Recon

    Subdomains, URL-Archive, Ports und Dienste, kartiert und innerhalb des Scopes gehalten.

  • 02

    Scanning

    Schwachstellen, Fehlkonfigurationen, Secrets und TLS, in flüchtigen, gehärteten Containern.

  • 03

    Priorität

    Schweregrad, CVSS, EPSS, KEV und Internet-Exposure auf einer 0-100-Skala.

  • 04

    Retest und Reports

    Gezielter Retest mit einem Klick und Reports in HTML, Markdown, JSON und SARIF.

Prozess

So funktioniert's

Erkunde ein Beispiel-Engagement. Wähle ein Ziel, ändere Prioritätssignale und prüfe das Ergebnis eines Fixes.

Interaktives Beispiel. Beispieldaten; es werden keine Scans ausgeführt.

Scope und Autorisierung

Definiere die Allow-List und dokumentiere die unterschriebene Autorisierung. Außerhalb davon läuft nichts.

Unterzeichnete Autorisierung
RoE
Im Scope
api.example.com
Im Scope

Ziel innerhalb der unterzeichneten Autorisierung erlaubt.
Recon- und Scan-Pipeline

Open-Source-Engines laufen als flüchtige, gehärtete Container, gepinnt per Digest.

Bereit zum Erkunden

Ermittelt Hosts und Dienste im autorisierten Scope. Das Ergebnis bildet die Grundlage für Prüfungen erlaubter Ziele.

Normalisiertes Findings-Modell
Ziel
api.example.com
Schweregrad
Hoch
CVSS
8.0

Recon, Scans und Triage über Web, Netzwerk und Code hinweg — ein normalisiertes Findings-Modell.

Erklärbare Priorität

Jedes Finding wird mit 0-100 bewertet, jeder Punkt wird zusammen mit seiner Begründung angezeigt.

40%

CVSS bleibt in diesem Beispiel bei 8.0.

Priorität

63/100

P2In diesem Zyklus

Schweregrad
+38
CVSS
+12
EPSS
+8
KEV
+0
Öffentlich erreichbares Asset
+5

Retest und Reports

Bei templatebasierten nuclei-Findings wiederholst du dieselbe Prüfung auf demselben Asset. Das Ergebnis entscheidet, ob das Finding offen bleibt oder behoben ist.

Retest
OPEN

Das Finding bleibt offen. Das ursprüngliche Problem wird weiterhin erkannt.

Audit-Protokollfinding.retest-confirmed

Berichtsvorschau

HTML

Beispielbericht. Änderungen erscheinen hier; keine Ergebnisse echter Scans.

Ziel
api.example.com
Schweregrad
Hoch
Priorität
P2 · 63/100
Retest
OPEN
Alle Funktionen ansehen
Beweis

Gebaut, um auditiert zu werden

0
Jobs außerhalb der Allow-List, durchgesetzt vor jedem Scan
0-100
Prioritätsskala, jeder Punkt ist belegt
4
Report-Formate: HTML, Markdown, JSON, SARIF
Funktionen

Sieh es in der Workbench

Scope und Autorisierung, die Recon- und Scan-Pipeline, erklärbare Priorität, ATT&CK-Abdeckung, Retest und Reports.

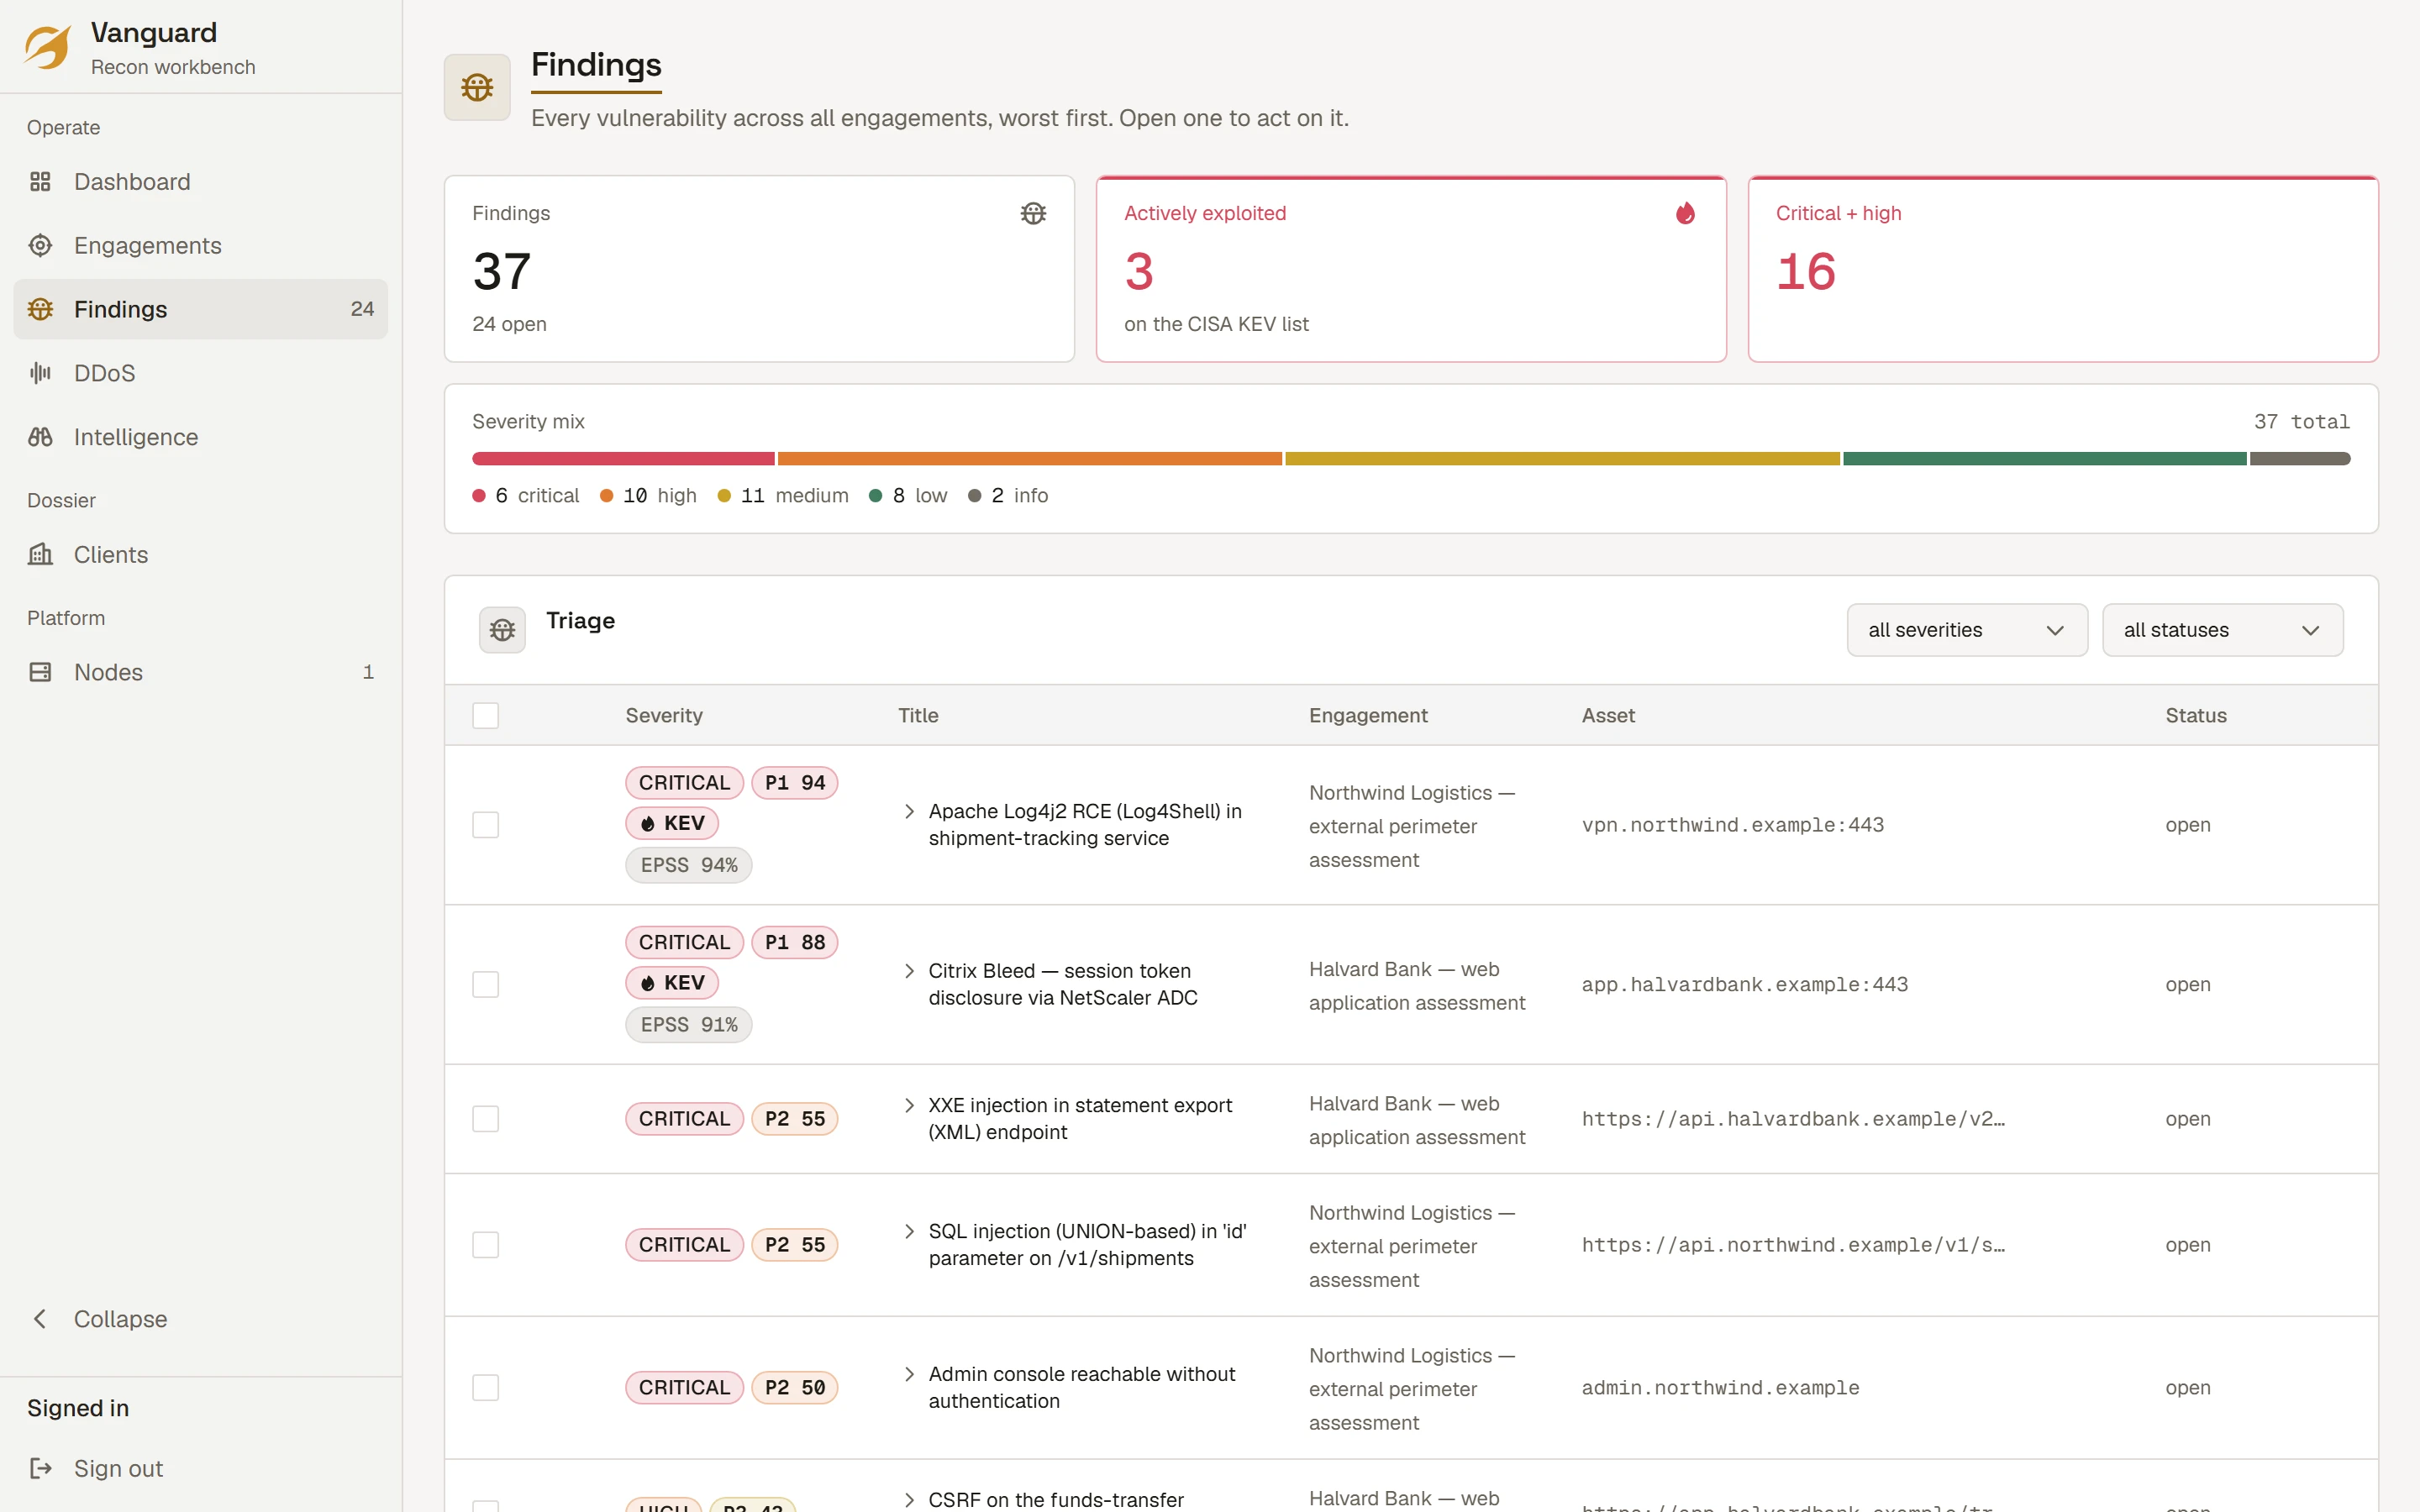
Vanguard-Findings-Tabelle, sortiert nach Priority-Score, mit KEV- und EPSS-Badges.Vanguard-Findings-Tabelle, sortiert nach Priority-Score, mit KEV- und EPSS-Badges.
Ansicht vergrößern
Vanguard-Oberfläche mit Beispieldaten. UI auf Englisch.

Erklärbare Priorität

Vanguard-Findings-Tabelle, sortiert nach Priority-Score, mit KEV- und EPSS-Badges.Vanguard-Findings-Tabelle, sortiert nach Priority-Score, mit KEV- und EPSS-Badges.

Vanguard-Oberfläche mit Beispieldaten. UI auf Englisch.

0-100 Erklärbare Priorität
Alle Funktionen ansehen
Engines

Best-of-breed, orchestriert

Vanguard steuert etablierte Open-Source-Engines und normalisiert deren Output in ein einziges Findings-Modell.

  • subfinder
  • gau
  • naabu
  • nmap
  • httpx
  • katana
  • ffuf
  • arjun
  • nuclei
  • trivy
  • sqlmap
  • dalfox
  • sslscan
  • gitleaks
  • semgrep
  • radare2

Keine Engine-Lizenzen: alles Open Source. Du behältst den Quellcode, die Daten und den Audit-Trail.

Warum Vanguard

Warum Teams sich dafür entscheiden

  1. 01

    Self-hosted, EU-nativ

    Findings und Beweise bleiben auf deiner Infrastruktur, nicht in der Cloud eines Dritten.

  2. 02

    Erklärbare Priorität

    Ein 0-100-Score, den du Zeile für Zeile verteidigen kannst, keine proprietäre Blackbox.

  3. 03

    Auditierbar by Design

    Append-only-Audit-Log, unterschriebene Autorisierung, Kill-Switch bei jedem Auftrag.

  4. 04

    Kein Lock-in

    Open-Source-Engines, Postgres, eine OpenAPI-Oberfläche. Geh, wann immer du willst.

Zugang

Angebot nach Scope

Auftragsmodelle

Für ein System, ein Release, einen Termin

Assessment

Auf Anfrage

  • Auftrag mit definiertem Scope und unterschriebener RoE
  • Recon, Scan und manuelle Triage
  • Priorisierter Report
  • Retest behobener Findings

Für Teams, die jede Woche ausliefern

Kontinuierlich

Auf Anfrage

  • Wiederkehrende geplante Scans
  • KEV- und EPSS-Überwachung deiner Findings
  • Webhook-Alerts in deinem Chat
  • Retest-Zyklen bei jedem Fix

Für Security-Teams, auf Einladung

Workbench

Auf Anfrage

  • Zugang zu deinen Aufträgen, auf Einladung
  • Findings, Beweise und Reports an einem Ort
  • REST und MCP für deine Tools und Agents
  • Organisationsgebundene Tokens und Audit-Log
Hilfe

FAQ

Scannt ihr etwas ohne schriftliche Autorisierung?

Nein. Jeder Auftrag hat eine Scope-Allow-List und eine unterschriebene Autorisierung. Ein Job außerhalb des Scopes wird abgelehnt, bevor er startet, ein Kill-Switch stoppt alles Laufende, und jede Aktion landet in einem Append-only-Audit-Log.

Wo liegen Findings und Beweise?

Auf Altovar-Infrastruktur in der EU. Die KI-Unterstützung ist optional, und in unserem Deployment läuft sie ausschließlich über Altovars eigenes Gateway: Kein Finding erreicht einen Modell-Service Dritter.

Welche Engines führen die Scans aus?

Etablierte Open-Source-Engines für Discovery, Crawling, dynamisches Testen, TLS-, Secrets- und Code-Analyse, darunter nmap, nuclei, httpx und trivy. Jede läuft in einem flüchtigen, gehärteten Container, und öffentliche Engine-Images sind per Digest gepinnt.

Wie wird ein Finding priorisiert?

Mit dem Vanguard Priority Score: Schweregrad, CVSS, die Ausnutzungswahrscheinlichkeit (EPSS), das Vorkommen im Katalog bekannt ausgenutzter Schwachstellen (KEV) und die Internet-Exposure ergeben zusammen einen 0-100-Score. Jeder Punkt wird zusammen mit seiner Begründung angezeigt.

Können unsere Tools oder KI-Agents das steuern?

Ja. Eine REST-API, beschrieben in OpenAPI, und ein MCP-Server bieten dieselben Operationen, mit Tokens, die an deine Organisation gebunden sind. Stresstests sind für Agents bewusst außer Reichweite.

Führt ihr Denial-of-Service-Tests durch?

Resilienztests sind ein eigener autorisierter, auditierter Workflow mit Kill-Switch, durchgeführt über einen externen, rechtlich zugelassenen Anbieter, den du genehmigst. Vanguard selbst erzeugt niemals Flood-Traffic: keine Botnets, keine Amplification.