





















01
Niezbędne Zawsze włączone
Wymagane do działania strony (logowanie, preferencje, bezpieczeństwo). Zawsze włączone.
CISA dodała CVE-2026-7273, wykorzystywaną lukę w przełącznikach Zyxel GS1900, do katalogu KEV. Amerykańskie agencje federalne muszą ją załatać do 24 września 2026 r.; skompromitowanych jest blisko 1000 urządzeń.
CISA dodała CVE-2026-7273, przepełnienie bufora stosu w komponencie CGI przełączników serii Zyxel GS1900, do katalogu znanych wykorzystywanych luk 21 września 2026 r. Luka, oceniona na CVSS 8.8, pozwala nieuwierzytelnionemu atakującemu w sieci lokalnej wysłać spreparowane żądanie HTTP, aby uruchomić polecenia systemu operacyjnego na przełączniku. Zgodnie z wiążącą dyrektywą operacyjną 26-04 amerykańskie federalne agencje cywilne muszą ją usunąć do 24 września 2026 r. — termin ten dotyczy agencji federalnych, a nie każdej organizacji używającej podatnego sprzętu.
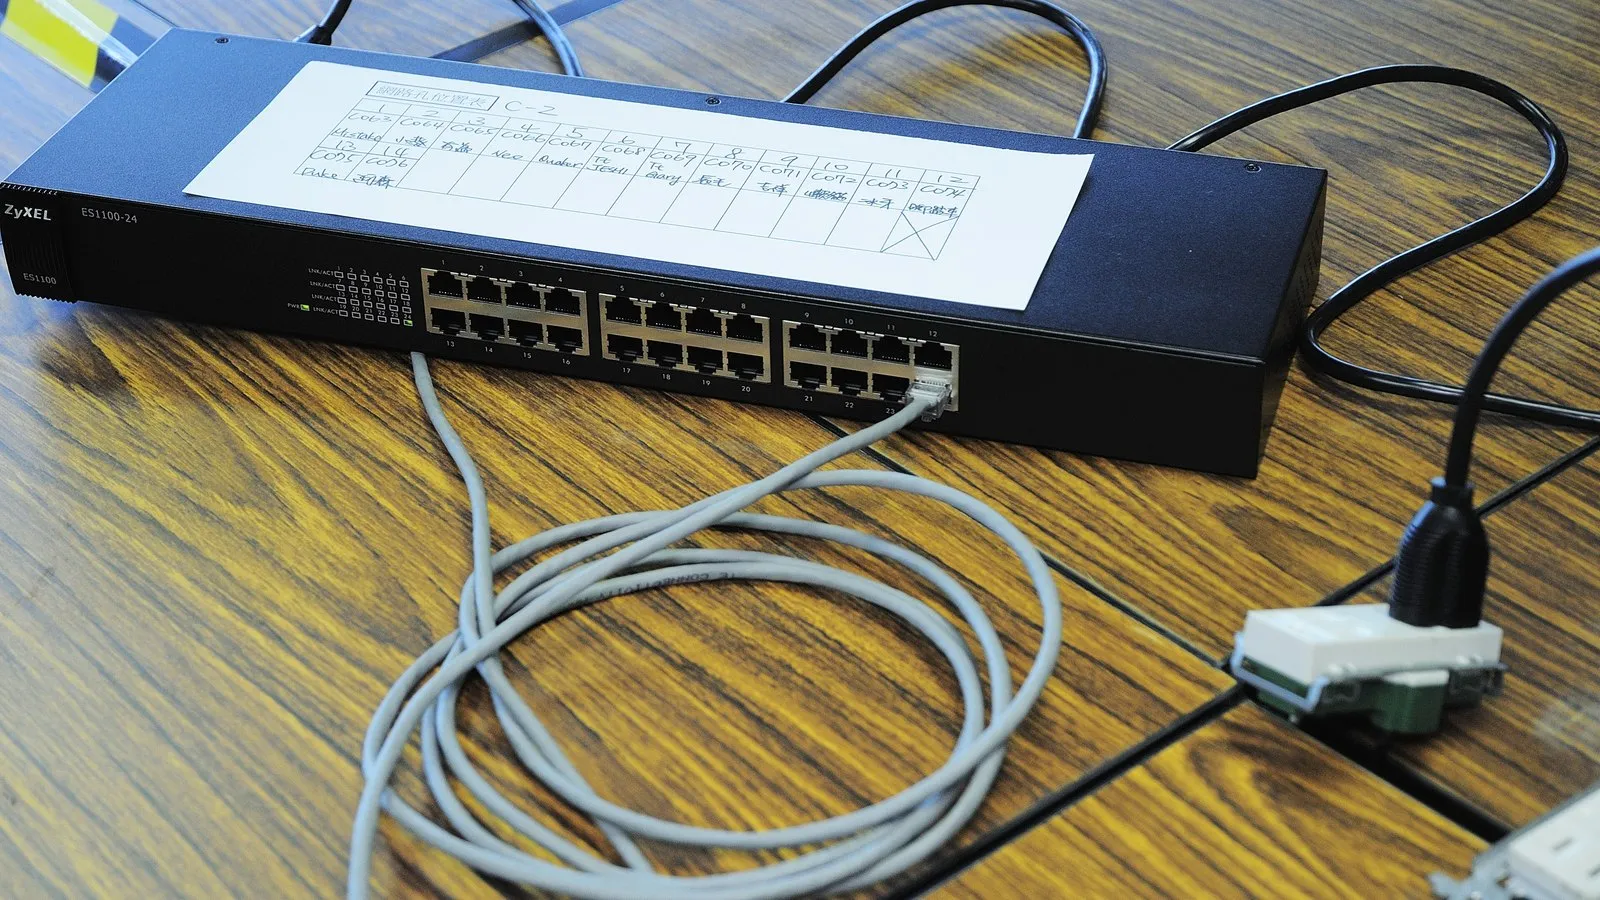
Dodanie do katalogu KEV nastąpiło po doniesieniach, że podejrzany chińskojęzyczny aktor wykorzystuje tę lukę od 17 sierpnia 2026 r., kompromitując blisko 1000 przełączników Zyxel w 48 krajach, w tym w Stanach Zjednoczonych, Włoszech, na Tajwanie i we Francji. Według tych doniesień atakujący użył exploita do uruchomienia klienta TFTP, pobrania zaciemnionego skryptu zbierającego w Pythonie oraz eksfiltracji danych konfiguracyjnych urządzenia i zahaszowanych poświadczeń na poziomie root. Około 560 skompromitowanych urządzeń nadal miało domyślne poświadczenia fabryczne, od których powaga luki nie zależy, ale które ułatwiają dalszą kompromitację.
Zalecenie obejmuje modele GS1900-8, -8HP, -10HP, -16, -24, -24E, -24EP, -24HPv2, -48 i -48HPv2. Zyxel dostarczył poprawione oprogramowanie układowe dla dotkniętej linii w czerwcu 2026 r.; jego zainstalowanie jest jedyną pełną metodą zaradczą, ponieważ luka znajduje się w zarządzającym CGI przełącznika, a nie w ustawieniu, które można po prostu wyłączyć.
Termin federalny to dolna granica, a nie górna — skoro aktywne wykorzystanie luki udokumentowano już wobec blisko 1000 urządzeń, każda organizacja korzystająca z przełączników GS1900 ma powód, aby załatać je w tym samym czasie.
Źródła: CISA — dodanie do katalogu KEV, 21 września 2026 r., The Hacker News — luka Zyxel aktywnie wykorzystywana.