





















01
Niezbędne Zawsze włączone
Wymagane do działania strony (logowanie, preferencje, bezpieczeństwo). Zawsze włączone.
Katalog KEV agencji CISA obejmuje dwie z trzech luk w RouterOS MikroTika wykorzystywanych w łańcuchu MikroTrick. Obejście SSH, które rozpoczyna łańcuch, nie jest jeszcze na liście, ale nadal jest wykorzystywane.
MikroTik dostarczył poprawki dla trzech podatności w RouterOS 3 września 2026 r., po tym jak pojawiły się dowody, że atakujący zaczęli je wykorzystywać dzień wcześniej. Dwie z trzech — CVE-2026-86060 i CVE-2026-67277 — znajdują się w katalogu znanych wykorzystywanych podatności agencji CISA, dodane 10 września z terminem naprawy do 13 września, który już minął. Trzecia, CVE-2026-67276, jest punktem wejścia dla łańcucha ataku nazwanego przez badaczy MikroTrick, ale w chwili pisania tego tekstu sama nie została dodana do katalogu KEV, mimo że zarówno Canadian Centre for Cyber Security, jak i CERT Polska oznaczają ją jako aktywnie wykorzystywaną.
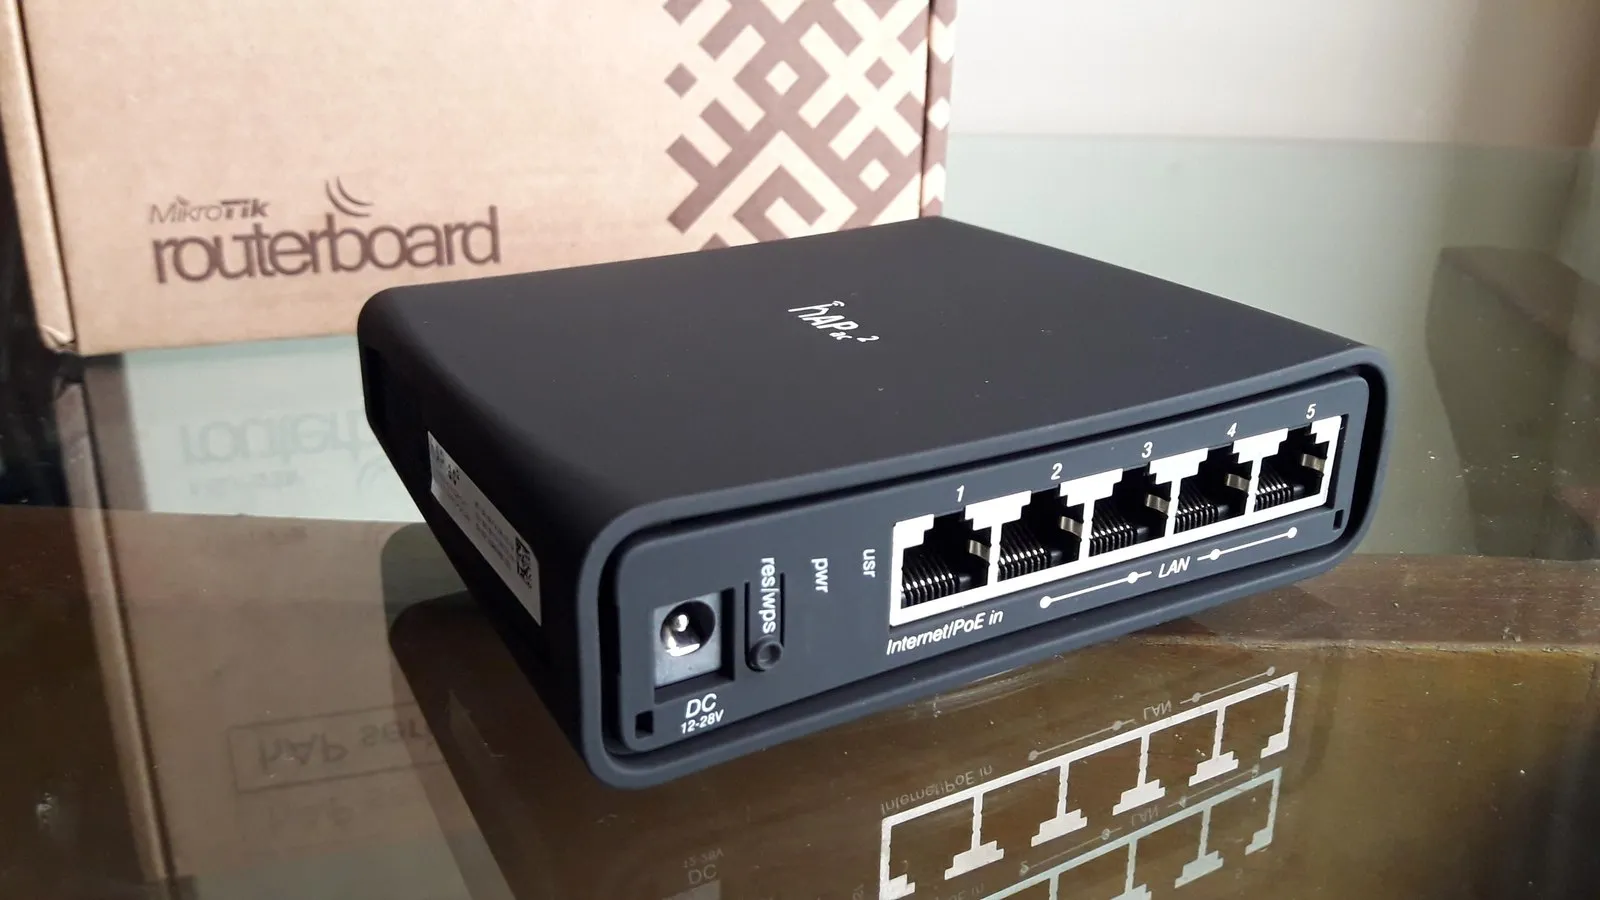
CVE-2026-67276 (CVSS 9.2) to luka w uwierzytelnianiu SSH pozwalająca na obejście zabezpieczeń: niepełna walidacja kluczy publicznych RSA pozwala atakującemu, który zna nazwę użytkownika i publiczny modulus klucza tego użytkownika, na sfałszowanie innego klucza i zalogowanie się bez prawdziwego klucza prywatnego. CERT Polska nazwał dwuetapowy łańcuch „MikroTrick”, ponieważ to obejście łączy się z CVE-2026-86060 (CVSS 9.2), błędem eskalacji uprawnień wywoływanym przez specjalnie spreparowaną nazwę użytkownika SSH, aby przekazać atakującemu pełną kontrolę administracyjną. Trzecia luka, CVE-2026-67277 (CVSS 8.8), to osobna, nieuwierzytelniona podatność w usłudze testu przepustowości RouterOS, która może ujawnić pamięć jądra lub zawiesić urządzenie — ryzyko odmowy usługi, a nie droga do dostępu administracyjnego, ale osiągalna bez poświadczeń.
Fundacja Shadowserver naliczyła ponad 122 500 wystawionych na internet instancji SSH RouterOS w jednym skanie na początku września — duża populacja urządzeń, które są osiągalne z założenia, ponieważ RouterOS to powszechny sprzęt brzegowy i bramowy dla dostawców internetu i małych firm.
Źródła: biuletyn bezpieczeństwa MikroTik z września 2026, Canadian Centre for Cyber Security AL26-020.