





















01
Noodzakelijk Altijd aan
Nodig voor de werking van de site (login, voorkeuren, beveiliging). Altijd aan.
CISA voegde CVE-2026-7273, een misbruikte kwetsbaarheid in Zyxel GS1900-switches, toe aan de KEV-catalogus. Amerikaanse federale instanties moeten vóór 24 september 2026 patchen; bijna 1.000 apparaten zijn gecompromitteerd.
CISA voegde CVE-2026-7273, een stackgebaseerde buffer overflow in de CGI-component van Zyxel GS1900-seriesswitches, op 21 september 2026 toe aan de catalogus met bekende misbruikte kwetsbaarheden. De kwetsbaarheid, met een CVSS-score van 8,8, stelt een niet-geauthenticeerde aanvaller op het lokale netwerk in staat om via een speciaal vervaardigd HTTP-verzoek besturingssysteemopdrachten op de switch uit te voeren. Onder Binding Operational Directive 26-04 moeten Amerikaanse federale civiele instanties de kwetsbaarheid vóór 24 september 2026 verhelpen — een deadline die geldt voor federale instanties, niet voor elke organisatie die de getroffen hardware gebruikt.
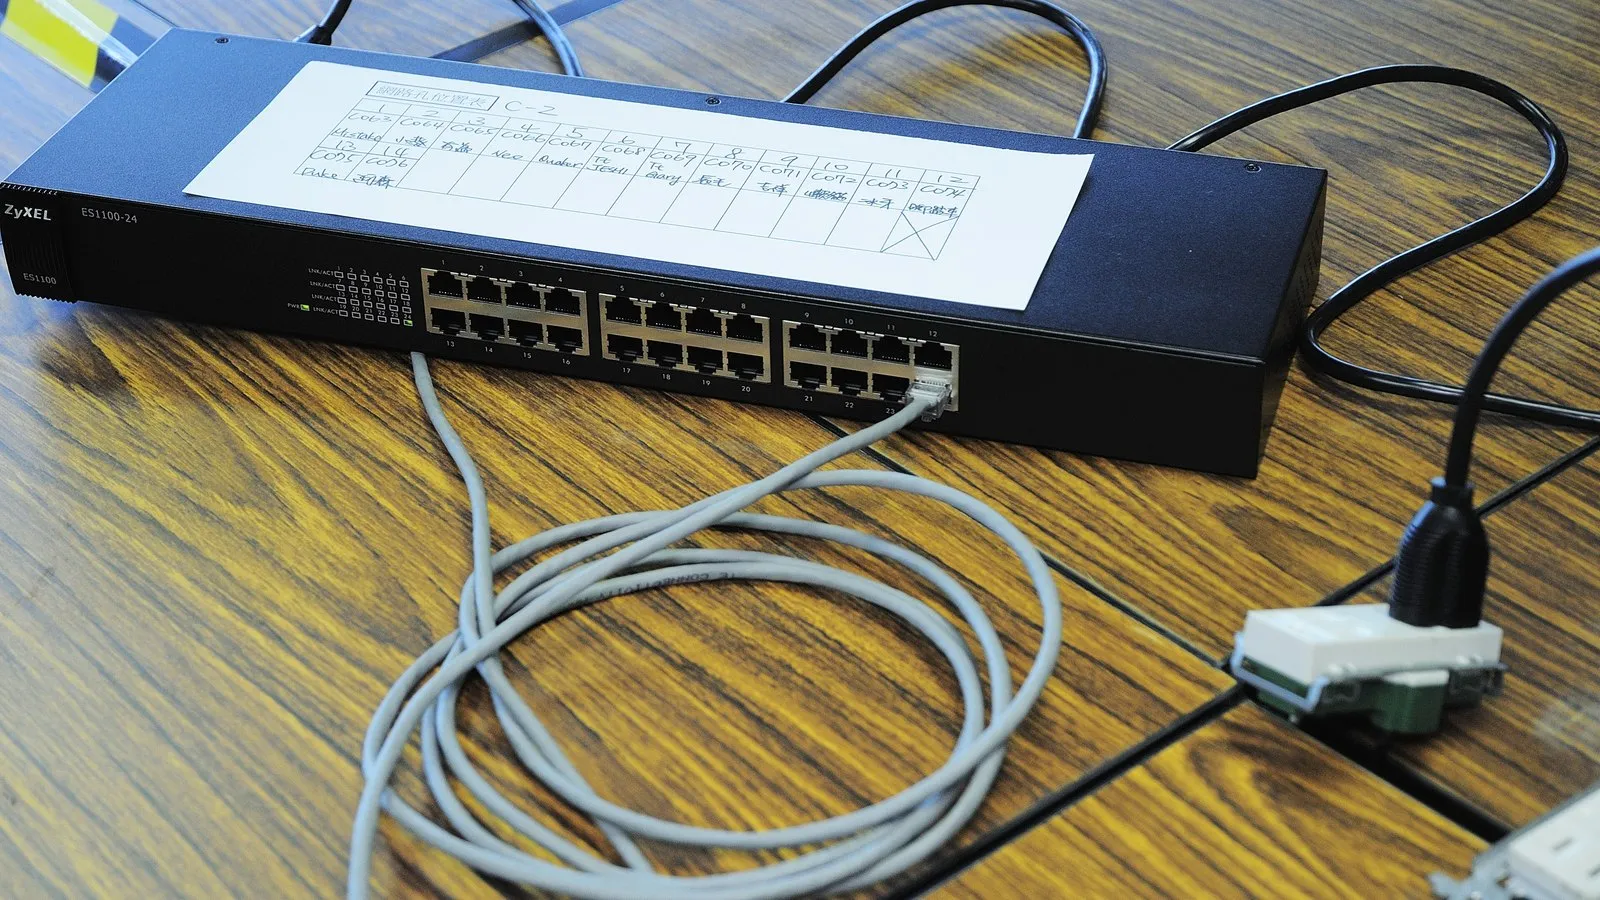
De toevoeging aan de CISA-catalogus volgt op berichten dat een vermoedelijk Chineestalige actor de kwetsbaarheid sinds 17 augustus 2026 misbruikt en bijna 1.000 Zyxel-switches in 48 landen heeft gecompromitteerd, waaronder de Verenigde Staten, Italië, Taiwan en Frankrijk. Volgens die berichten gebruikte de aanvaller de exploit om een TFTP-client uit te voeren, een versluierd Python-verzamelscript op te halen en configuratiegegevens van apparaten plus gehashte root-wachtwoorden te exfiltreren. Ongeveer 560 van de gecompromitteerde apparaten hadden naar verluidt nog fabrieksstandaardwachtwoorden, waar de ernst van de kwetsbaarheid niet van afhangt, maar wat vervolgcompromittatie wel vergemakkelijkt.
Het advies heeft betrekking op de modellen GS1900-8, -8HP, -10HP, -16, -24, -24E, -24EP, -24HPv2, -48 en -48HPv2. Zyxel leverde in juni 2026 gepatchte firmware voor de getroffen lijn; het toepassen daarvan is de enige volledige remedie, aangezien de kwetsbaarheid zich bevindt in de beheer-CGI van de switch en niet in een instelling die simpelweg kan worden uitgeschakeld.
De federale deadline is een ondergrens, geen bovengrens — nu actief misbruik al is gedocumenteerd tegen bijna 1.000 apparaten, heeft elke organisatie die GS1900-switches gebruikt reden om volgens hetzelfde tijdschema te patchen.
Bronnen: CISA — toevoeging aan KEV-catalogus, 21 september 2026, The Hacker News — Zyxel-kwetsbaarheid actief misbruikt.