





















01
Noodzakelijk Altijd aan
Nodig voor de werking van de site (login, voorkeuren, beveiliging). Altijd aan.
CISA's KEV-catalogus vermeldt twee van de drie MikroTik RouterOS-kwetsbaarheden achter de MikroTrick-keten. De SSH-bypass waarmee de keten begint, staat nog niet op de lijst, maar wordt wel al misbruikt.
MikroTik bracht op 3 september 2026 patches uit voor drie RouterOS-kwetsbaarheden, nadat er bewijs was dat aanvallers ze een dag eerder al begonnen te misbruiken. Twee van de drie — CVE-2026-86060 en CVE-2026-67277 — staan in CISA's catalogus met bekende misbruikte kwetsbaarheden (Known Exploited Vulnerabilities), toegevoegd op 10 september met een hersteldeadline van 13 september die inmiddels is verstreken. De derde, CVE-2026-67276, is het startpunt van de aanvalsketen die onderzoekers MikroTrick noemen, maar is op het moment van schrijven zelf nog niet aan de KEV-catalogus toegevoegd, ook al bestempelen zowel het Canadian Centre for Cyber Security als CERT Polska de kwetsbaarheid als actief misbruikt.
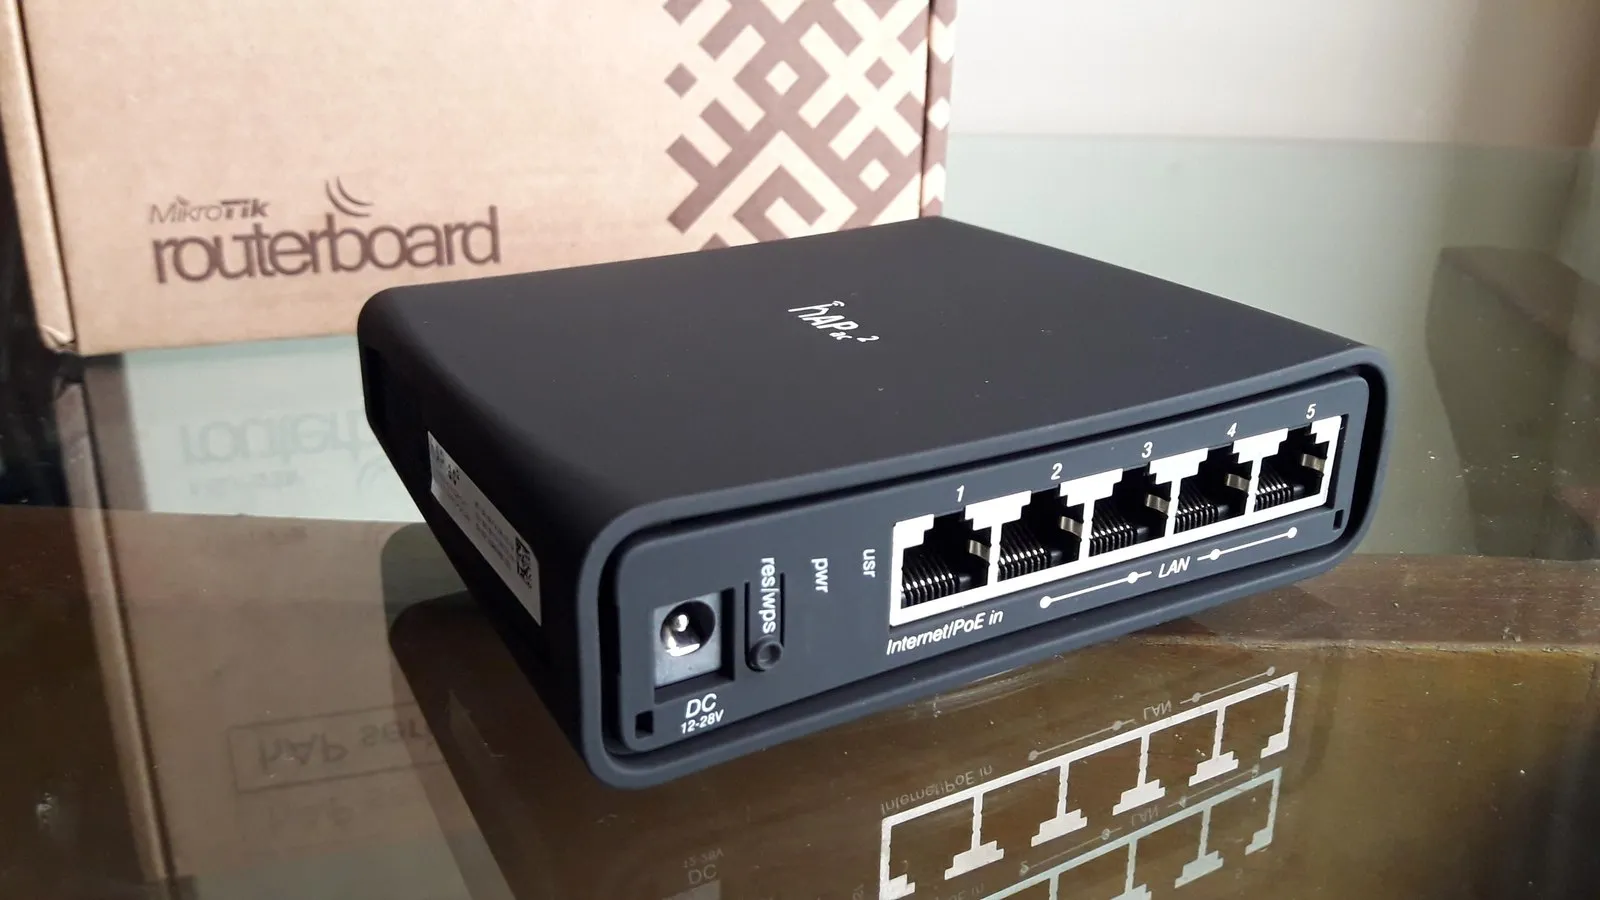
CVE-2026-67276 (CVSS 9.2) is een SSH-authenticatiebypass: onvolledige validatie van RSA-publieke sleutels stelt een aanvaller die een gebruikersnaam en de publieke modulus van de sleutel van die gebruiker kent in staat een andere sleutel te vervalsen en in te loggen zonder de echte privésleutel. CERT Polska noemde de tweefasige keten "MikroTrick" omdat die bypass samenwerkt met CVE-2026-86060 (CVSS 9.2), een privilege-escalatiebug die wordt geactiveerd door een speciaal vervaardigde SSH-gebruikersnaam, om de aanvaller volledige administratieve controle te geven. De derde bug, CVE-2026-67277 (CVSS 8.8), is een afzonderlijke, niet-geauthenticeerde kwetsbaarheid in de RouterOS-bandbreedtetestservice die kernelgeheugen kan lekken of het apparaat kan laten crashen — eerder een denial-of-servicerisico dan een weg naar admin-toegang, maar bereikbaar zonder inloggegevens.
De Shadowserver Foundation telde begin september in één scan meer dan 122.500 internet-facing RouterOS SSH-instanties — een grote populatie apparaten die per ontwerp bereikbaar zijn, aangezien RouterOS gangbare edge- en gatewayapparatuur is voor isp's en kleine bedrijven.
Bronnen: MikroTik-beveiligingsbulletin september 2026, Canadian Centre for Cyber Security AL26-020.