01
Noodzakelijk Altijd aan
Nodig voor de werking van de site (login, voorkeuren, beveiliging). Altijd aan.
Hoe wij dingen bouwen — architectuurkeuzes, technische verdiepingen en lessen uit het beheren van het platform.
DeepSeek Harness, Anatomy en OpenClaw richten zich op verschillende aspecten van het werken met agenten. Dit zeggen de projecten zelf, en deze vragen helpen bij een technische beoordeling.
Drie opensource-repositories om AI in een klein bedrijf te laten groeien: één om lokaal te draaien, één om bedrijfsdocumenten te doorzoeken, één om processen te automatiseren.
NetBird is een zelf te hosten zero-trust-netwerkoverlay op basis van WireGuard, gelicentieerd onder BSD-3-Clause en AGPLv3. Behandel het control plane als productie-infrastructuur.
Velero blijft een veelgebruikte open-source-tool voor back-up en noodherstel voor Kubernetes. Verharden betekent versleutelde offsite back-ups, beperkte RBAC en oefeningen die restores testen.
Onderteken images bij de build en verifieer ze bij de deploy met Cosign, en houd inloggegevens buiten Git met External Secrets Operator: twee controles, één baseline voor MSP's.
SOPS versleutelt configuratiebestanden voordat ze in Git belanden; Sealed Secrets versleutelt een Kubernetes Secret zodat alleen het doelcluster het kan ontsleutelen. Samen dichten ze het GitOps-secretsgat.
CrowdSec bracht v1.8.1 uit en verhelpt een fout-positief in de botdetectie van 1.8.0 van vorige maand. Voor MSP-edges blijft het patroon hetzelfde: logs erin, hub-regels eruit, beoordelen vóór blokkeren.
Checkov is een open-source policy-as-code-scanner die Terraform-, Kubernetes- en CloudFormation-misconfiguraties markeert voordat ze de cloud bereiken, in een apart spoor van CVE-scanning.
Een praktische splitsing voor EU MSP's om te beslissen wanneer bulk AI-verkeer via een open, observeerbare gateway moet gaan versus het reserveren van gesloten, premium API's voor hoogrisicowerk.
goharbor/harbor combineert kwetsbaarhedenscans, image-ondertekening, RBAC en replicatie in één open-sourceregistry. Het als productie-control plane behandelen, niet als opslag, verhardt de supplychain van een MSP echt.
Met Azure Lighthouse van Microsoft beheert een MSP klanttenants vanuit zijn eigen tenant zonder directories samen te voegen — nuttig te kennen voordat je organisatie en tenant verwart.

Bombini en Oburix zijn open-source eBPF-beveiligingsmonitoringagents voor Linux. Beide zijn projecten die het waard zijn om onder change control te evalueren, niet als directe EDR-vervangers.
Een praktische basis om de kloof tussen een fix en de uitrol ervan te dichten: SBOM-inventaris, vaste reviewcadans, gefaseerde uitrol en Renovate om de pull request te automatiseren, niet de risicobeslissing.
Rustinel, Fibratus en owLSM bieden MSP's gratis, self-hosted endpointdetectie gebaseerd op Sigma- en YARA-regels -- nuttig voor labs, geen drop-in vervanging voor een commerciële EDR.
Tetragon, het eBPF-project van Cilium/CNCF, voegt Kubernetes-bewuste runtime-observatie en in-kernel beleidshandhaving toe, waardoor MSP's detectie krijgen die verder gaat dan statische scanners.
Authentik is een open-source identiteitsprovider voor OIDC, SAML, LDAP en RADIUS. Voor MSP's die het zelf draaien, zijn een paar hardening-stappen belangrijker dan welke functie dan ook.
Trivy, de open-source scanner van Aqua Security, kan MSP-pipelines afgrendelen: scan elke build, faal op hoge of kritieke bevindingen en maak voor de rest tickets aan vóór promotie.
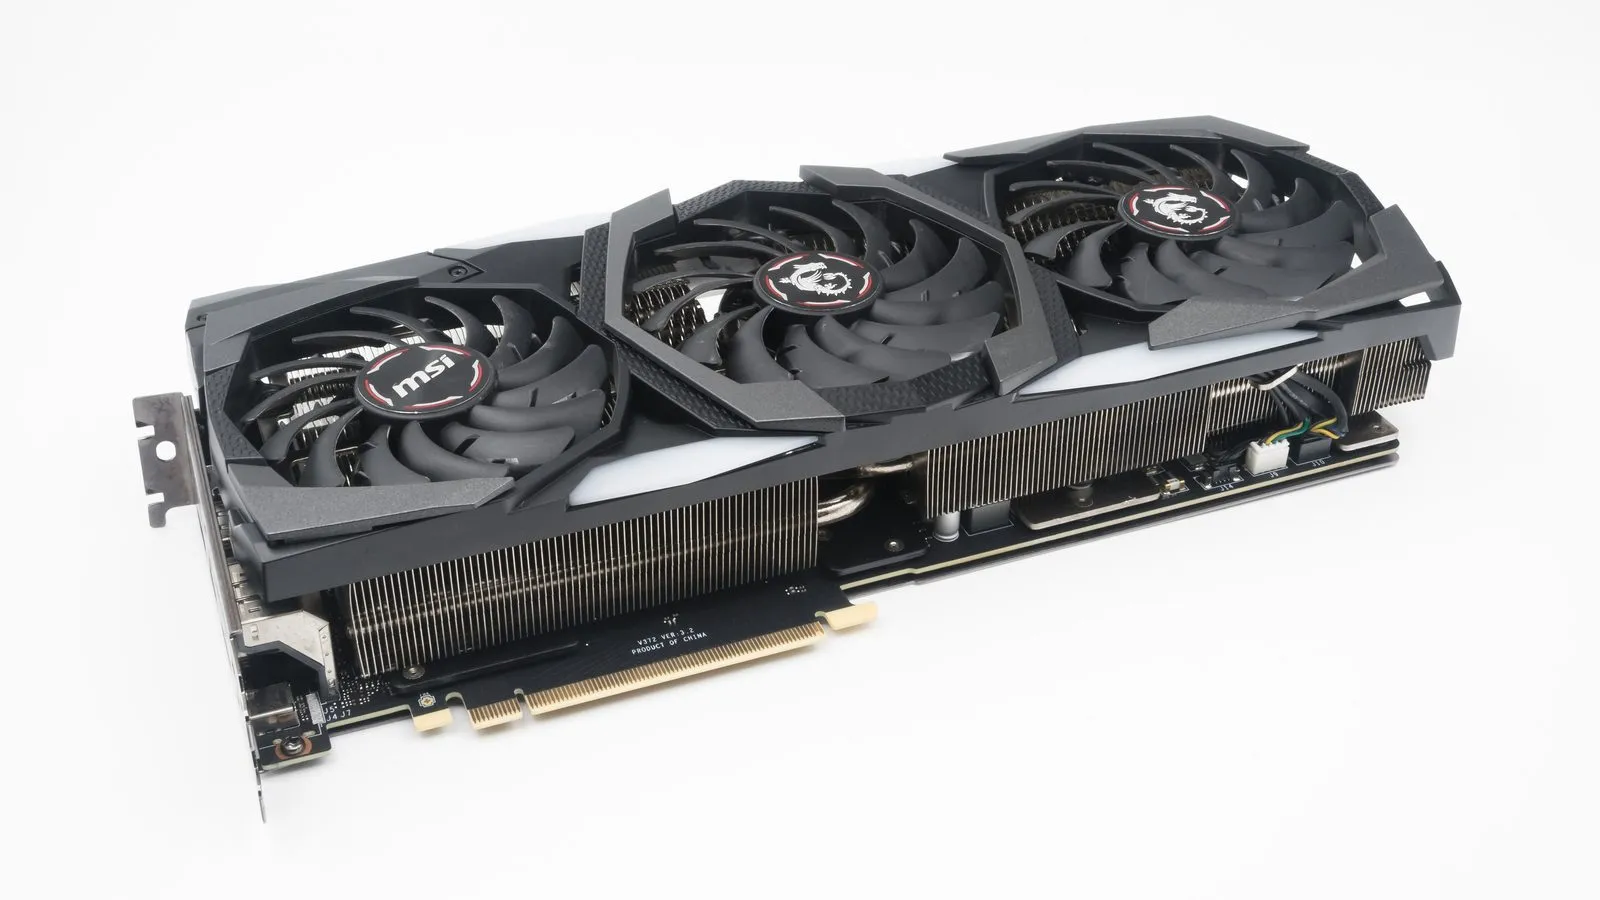
GPU-inferenceclaims mengen een previewscore, een cloud-catalogusprijs en een vendorblog tot één getal. Hier leest u waarop u moet letten voordat u een $/token-cijfer als feit beschouwt.