





















01
Notwendig Immer aktiv
Erforderlich für den Betrieb der Seite (Login, Einstellungen, Sicherheit). Immer aktiv.
CISAs KEV-Katalog führt zwei der drei MikroTik-RouterOS-Schwachstellen, die der MikroTrick-Kette zugrunde liegen. Der SSH-Bypass, der die Kette startet, steht noch nicht auf der Liste, wird aber bereits ausgenutzt.
MikroTik hat am 3. September 2026 Patches für drei RouterOS-Schwachstellen veröffentlicht, nachdem es Hinweise darauf gab, dass Angreifer bereits einen Tag zuvor mit deren Ausnutzung begonnen hatten. Zwei der drei – CVE-2026-86060 und CVE-2026-67277 – stehen in CISAs Known Exploited Vulnerabilities-Katalog, aufgenommen am 10. September mit einer Behebungsfrist zum 13. September, die inzwischen verstrichen ist. Die dritte, CVE-2026-67276, ist der Einstiegspunkt für die Angriffskette, die Forscher MikroTrick nennen, wurde aber zum Zeitpunkt dieses Artikels selbst noch nicht in den KEV-Katalog aufgenommen, obwohl sowohl das Canadian Centre for Cyber Security als auch CERT Polska sie als aktiv ausgenutzt einstufen.
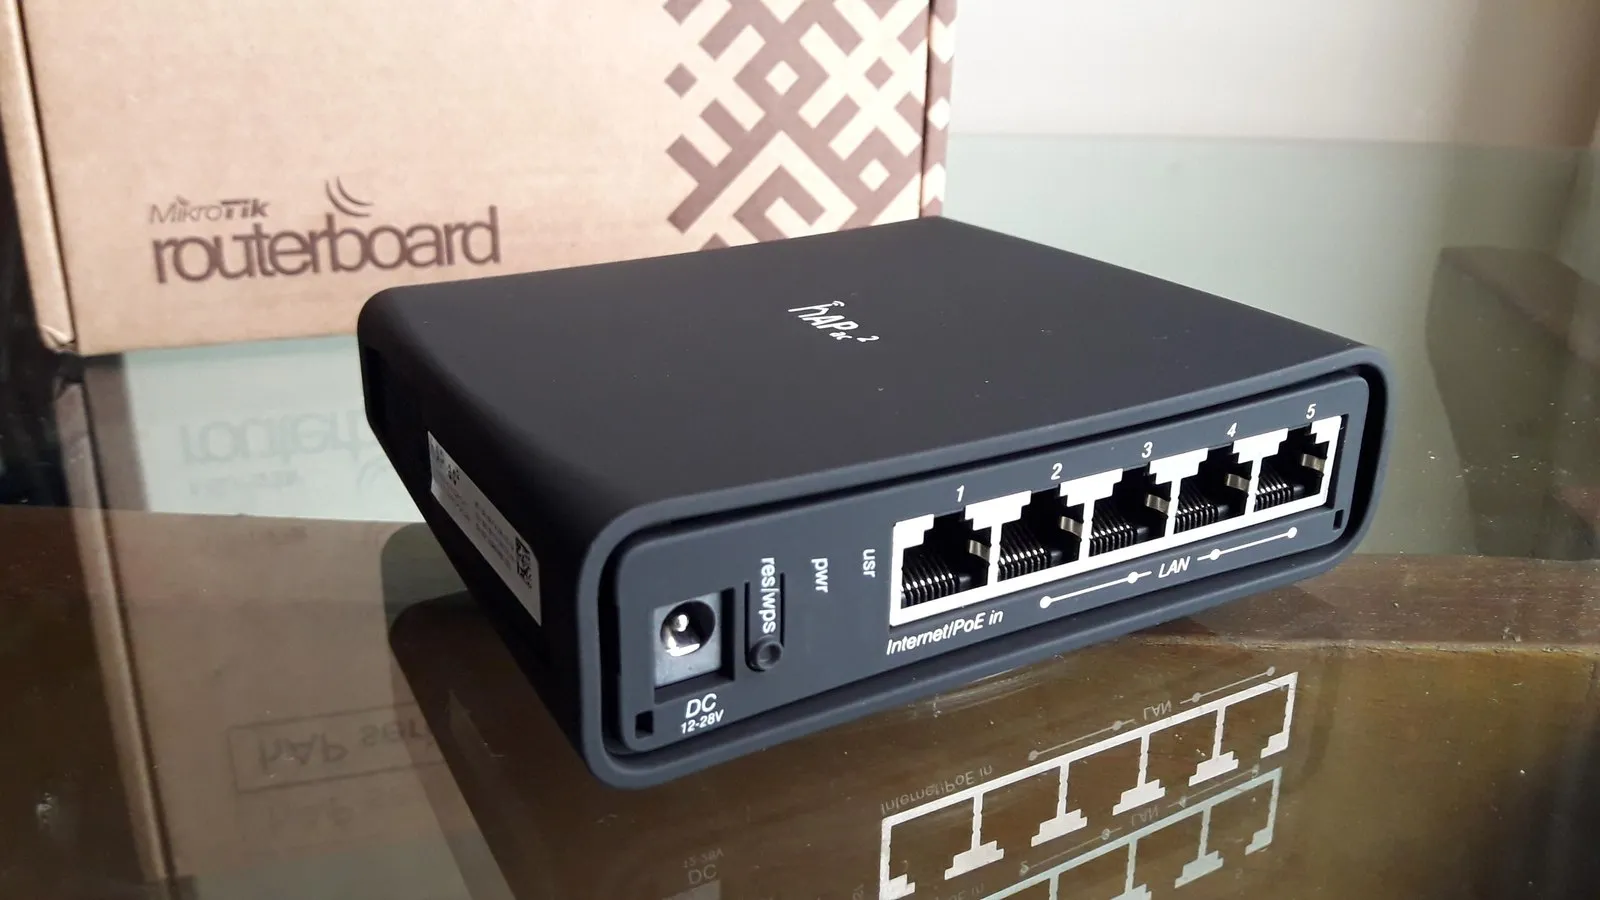
CVE-2026-67276 (CVSS 9.2) ist eine SSH-Authentifizierungsumgehung: Eine unvollständige Validierung von RSA-Public-Keys ermöglicht es einem Angreifer, der einen Benutzernamen und den öffentlichen Modulus des Schlüssels dieses Benutzers kennt, einen anderen Schlüssel zu fälschen und sich ohne den echten privaten Schlüssel anzumelden. CERT Polska nannte die zweistufige Kette „MikroTrick“, weil diese Umgehung zusammen mit CVE-2026-86060 (CVSS 9.2), einer Privilege-Escalation-Schwachstelle, die durch einen speziell gestalteten SSH-Benutzernamen ausgelöst wird, dem Angreifer vollständige administrative Kontrolle verschafft. Die dritte Schwachstelle, CVE-2026-67277 (CVSS 8.8), ist ein separater, nicht authentifizierter Fehler im Bandbreitentest-Dienst von RouterOS, der Kernel-Speicher auslesen oder das Gerät zum Absturz bringen kann – ein Denial-of-Service-Risiko statt eines Wegs zu Admin-Zugriff, aber ohne Anmeldedaten erreichbar.
Die Shadowserver Foundation zählte in einem einzigen Scan Anfang September mehr als 122.500 internetseitig erreichbare RouterOS-SSH-Instanzen – eine große Population von Geräten, die absichtlich erreichbar sind, da RouterOS bei ISPs und kleinen Unternehmen als Edge- und Gateway-Ausrüstung verbreitet ist.
Quellen: MikroTik September 2026 security bulletin, Canadian Centre for Cyber Security AL26-020.