





















01
Nödvändiga Alltid på
Krävs för att webbplatsen ska fungera (inloggning, inställningar, säkerhet). Alltid på.
CISA har lagt till CVE-2026-7273, en utnyttjad sårbarhet i Zyxel GS1900-switchar, i sin KEV-katalog. USA:s federala myndigheter måste patcha senast den 24 september 2026; nästan 1 000 enheter är komprometterade.
CISA lade den 21 september 2026 till CVE-2026-7273, ett stackbaserat buffertspill i CGI-komponenten i Zyxel GS1900-seriens switchar, i sin katalog över kända utnyttjade sårbarheter (Known Exploited Vulnerabilities). Sårbarheten, med CVSS 8.8, låter en oautentiserad angripare på det lokala nätverket skicka en specialutformad HTTP-förfrågan för att köra operativsystemskommandon på switchen. Enligt Binding Operational Directive 26-04 måste amerikanska federala civila myndigheter åtgärda den senast den 24 september 2026 — en tidsfrist som gäller federala myndigheter, inte alla organisationer som kör den berörda hårdvaran.
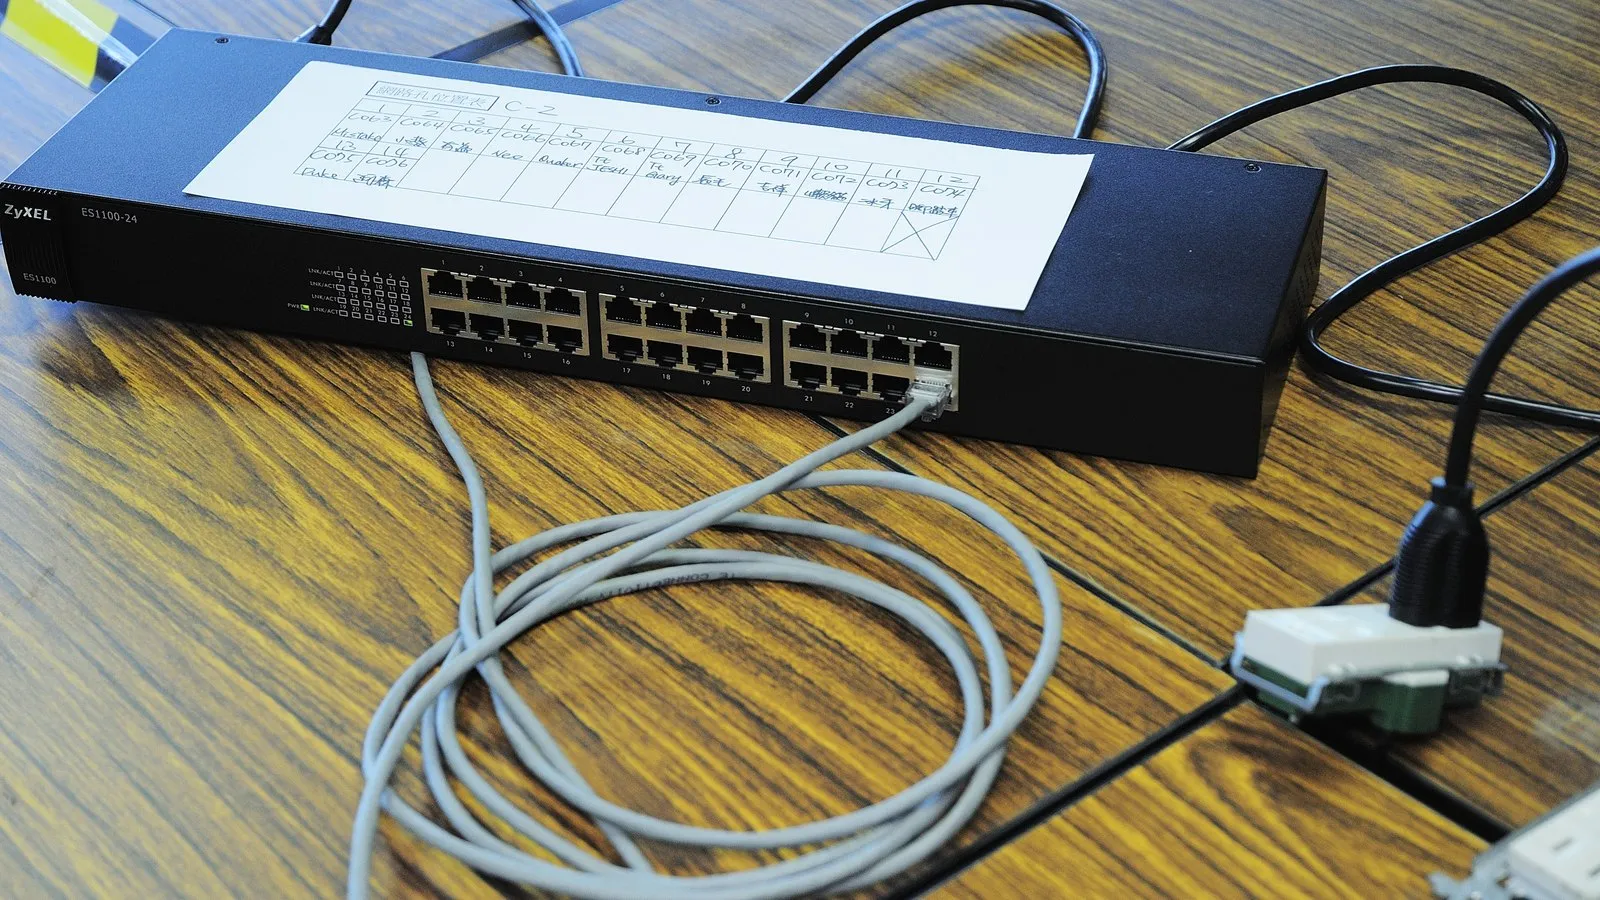
Tillägget i CISA:s katalog följer på rapporter om att en misstänkt kinesisktalande aktör har utnyttjat sårbarheten sedan den 17 augusti 2026 och komprometterat nästan 1 000 Zyxel-switchar i 48 länder, däribland USA, Italien, Taiwan och Frankrike. Enligt rapporteringen använde angriparen exploiten för att köra en TFTP-klient, hämta ett obfuskerat Python-insamlingsskript och exfiltrera enhetskonfigurationsdata samt hashade root-autentiseringsuppgifter. Omkring 560 av de komprometterade enheterna hade enligt uppgift fortfarande fabriksstandardlösenord, vilket sårbarhetens allvarlighetsgrad inte är beroende av men som gör efterföljande intrång enklare.
Rådgivningen omfattar modellerna GS1900-8, -8HP, -10HP, -16, -24, -24E, -24EP, -24HPv2, -48 och -48HPv2. Zyxel levererade korrigerad firmware för den berörda serien i juni 2026; att tillämpa den är den enda fullständiga åtgärden, eftersom sårbarheten finns i switchens hanterings-CGI snarare än i en inställning som enkelt kan inaktiveras.
Den federala tidsfristen är ett golv, inte ett tak — med aktivt utnyttjande redan dokumenterat mot nästan 1 000 enheter har alla organisationer som kör GS1900-switchar anledning att patcha enligt samma tidplan.
Källor: CISA — tillägg till KEV-katalogen, 21 september 2026, The Hacker News — Zyxel-sårbarhet under aktivt utnyttjande.