





















01
Nödvändiga Alltid på
Krävs för att webbplatsen ska fungera (inloggning, inställningar, säkerhet). Alltid på.
CISA:s KEV-katalog listar två av de tre MikroTik RouterOS-felen bakom MikroTrick-kedjan. SSH-bypass som startar kedjan finns inte på listan än, men utnyttjas ändå.
MikroTik skickade ut patchar för tre RouterOS-sårbarheter den 3 september 2026, efter bevis på att angripare redan hade börjat utnyttja dem en dag tidigare. Två av de tre — CVE-2026-86060 och CVE-2026-67277 — finns i CISA:s Known Exploited Vulnerabilities-katalog, tillagda den 10 september med en åtgärdsdeadline den 13 september som har passerats. Den tredje, CVE-2026-67276, är ingångspunkten för attackkedjan som forskare kallar MikroTrick, men som av denna skrivning inte har lagts till i KEV-katalogen, trots att Canadian Centre for Cyber Security och CERT Polska båda flaggar den som aktivt utnyttjad.
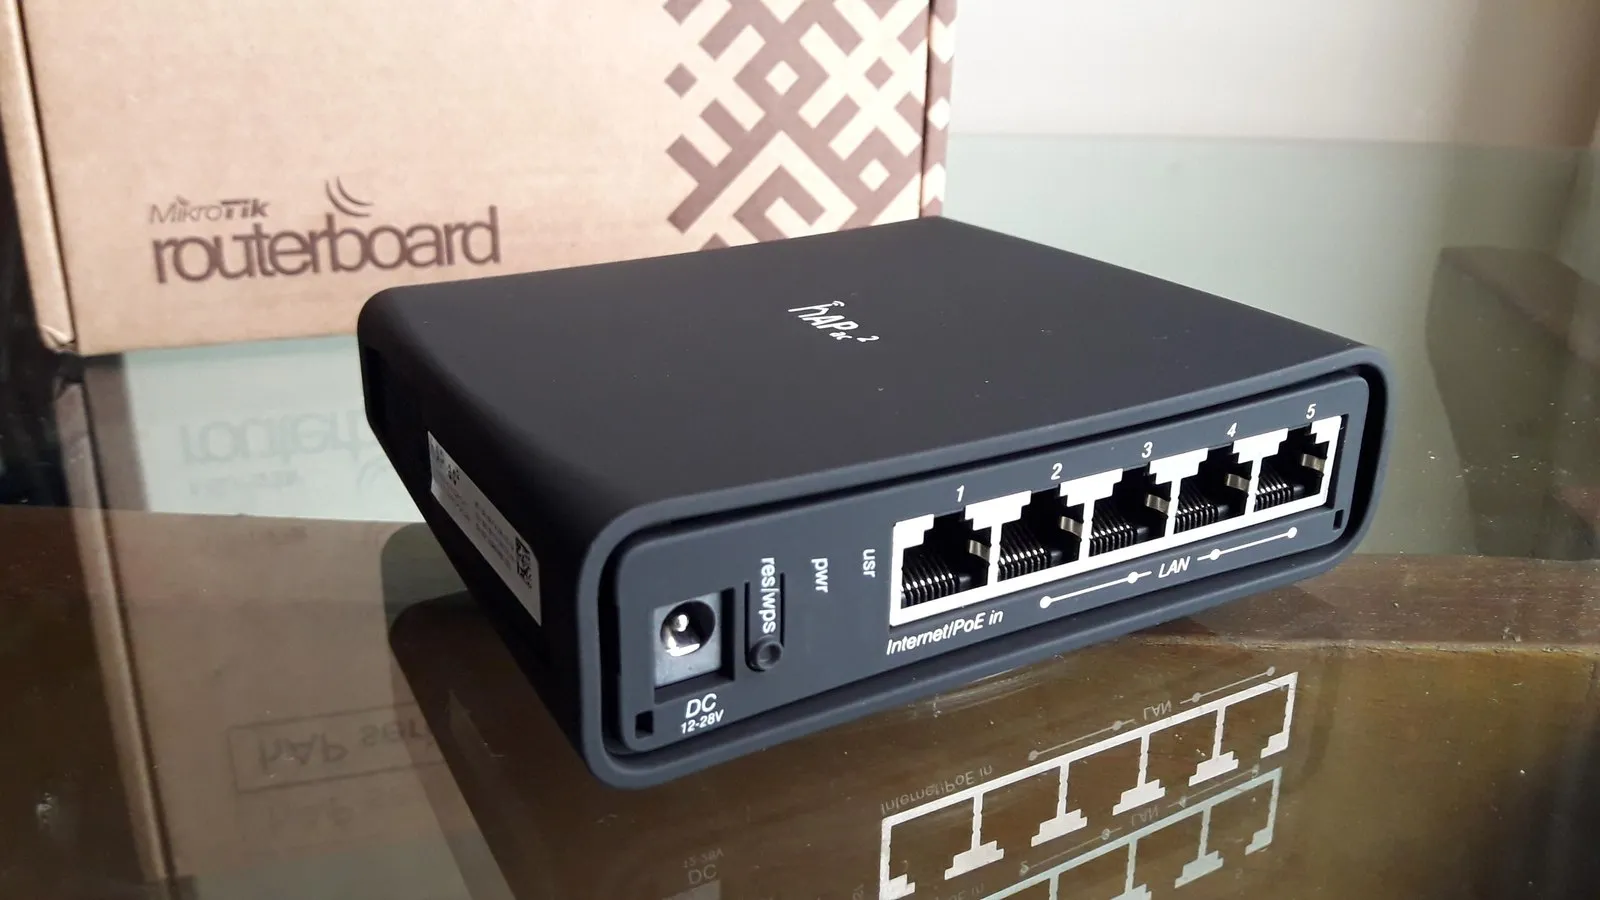
CVE-2026-67276 (CVSS 9.2) är en SSH-autentiseringsbypass: ofullständig validering av RSA-publika nycklar låter en angripare som känner till ett användarnamn och den publika modulen för den användarens nyckel skapa en annan nyckel och logga in utan den riktiga privata nyckeln. CERT Polska döpte den tvåstegskedjan till "MikroTrick" eftersom bypassen kombineras med CVE-2026-86060 (CVSS 9.2), en privilegieupptrappningsbugg som utlöses av ett specialutformat SSH-användarnamn, och ger angriparen full administrativ kontroll. Den tredje buggen, CVE-2026-67277 (CVSS 8.8), är en separat, oautentiserad brist i RouterOS bandwidth-test-tjänsten som kan läcka kärnminne eller krascha enheten — en denial-of-service-risk snarare än en väg till adminåtkomst, men nåbar utan inloggningsuppgifter.
Shadowserver Foundation räknade mer än 122 500 internetexponerade RouterOS SSH-instanser i en enda scanning i början av september — en stor population av enheter som är nåbara av design, eftersom RouterOS är vanlig edge- och gatewayutrustning för ISP:er och småföretag.
Källor: MikroTiks säkerhetsbulletin september 2026, Canadian Centre for Cyber Security AL26-020.