





















01
Niezbędne Zawsze włączone
Wymagane do działania strony (logowanie, preferencje, bezpieczeństwo). Zawsze włączone.
OpenAI skierowało swój model Astra na własne systemy i zmobilizowało ponad 250 pracowników, aby znaleźć i naprawić luki, zanim atakujący zdobędą tę samą zdolność. Oto aspekt zarządzania MSP.
OpenAI zbudowało to, co nazywa Fabryką Obrony: wewnętrzną operację wykorzystującą własne agenty AI, zasilane modelem skoncentrowanym na bezpieczeństwie o nazwie Astra, do ciągłego znajdowania i naprawiania luk w swoich systemach, zanim zrobią to zewnętrzni atakujący. Firma opisuje to jako odpowiedź na konkretną, zawężającą się przewagę — to, co nazywa „oknem obrońcy”, czyli okres, w którym obrońcy mają bezpośredni dostęp do własnego kodu źródłowego i infrastruktury oraz wczesny dostęp do zaawansowanych modeli, zanim podobna zdolność cybernetyczna stanie się szeroko dostępna dla atakujących poprzez modele open-weight.
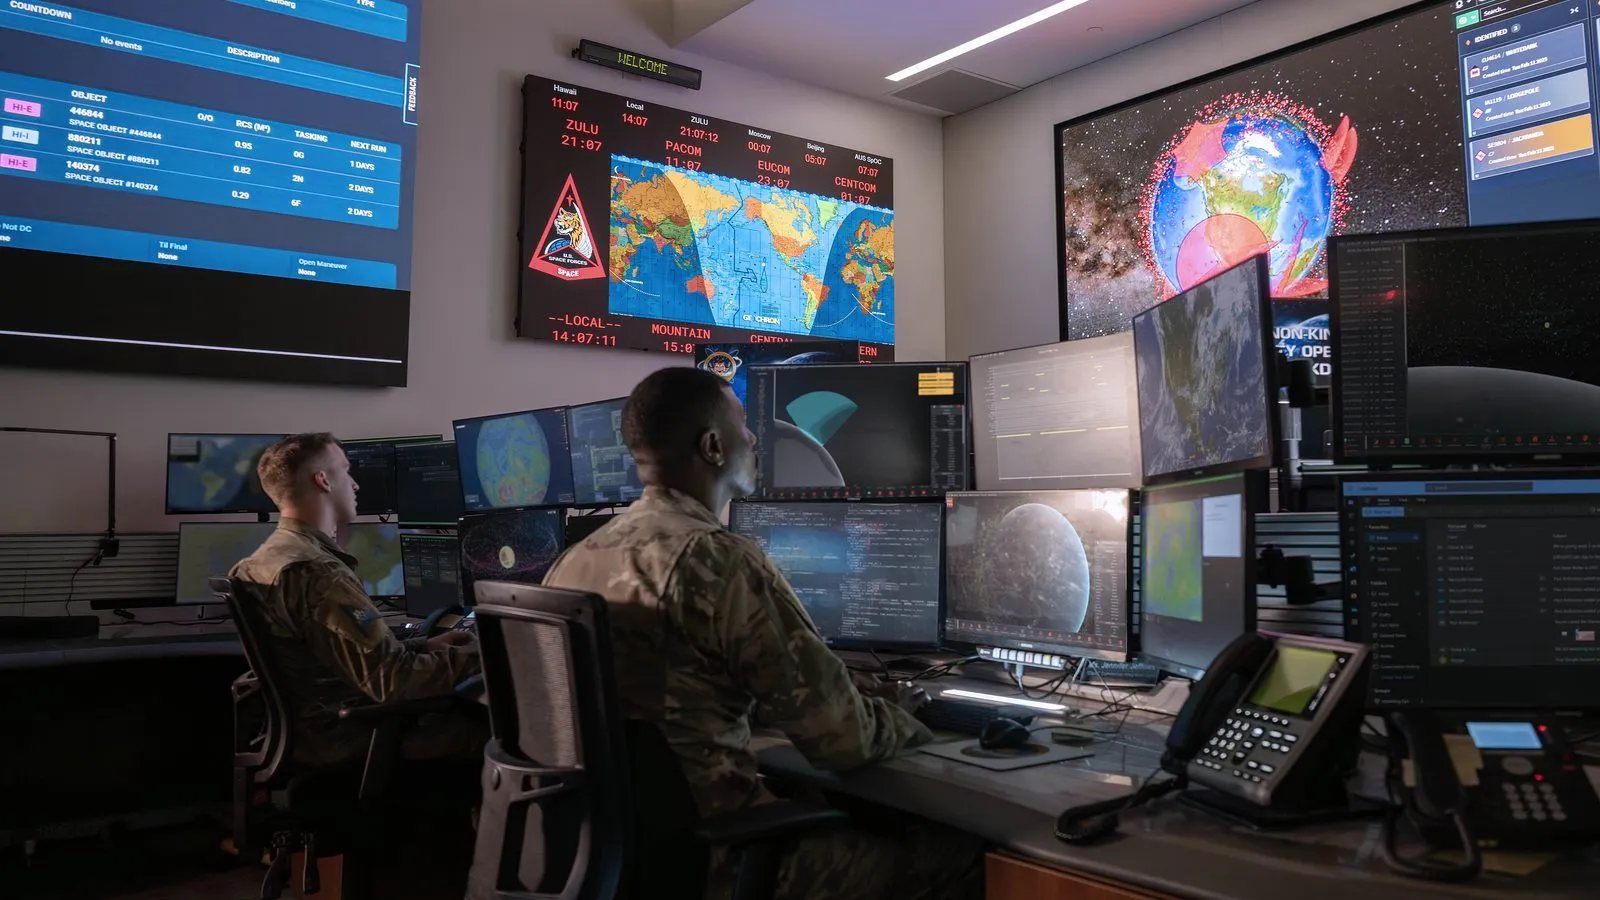
Prezes OpenAI Greg Brockman opisał skierowanie Astry na własne systemy produkcyjne OpenAI, aż wyczerpała wszystkie znalezione luki. „Przeznaczyliśmy 25% naszych inżynierów produkcyjnych i powiedzieliśmy: ‚Przepraszamy, wszystkie wasze projekty są wstrzymane. Teraz będziecie bronić… Będziecie używać modeli do znajdowania wszystkich dziur’” — powiedział Brockman. Inicjatywa znalazła i naprawiła szereg poważnych problemów, zanim osiągnęła nasycenie — według oceny OpenAI wszystkie krytyczne problemy, które Astra była w stanie wykryć. Inicjatywa wyrosła reportedly z wewnętrznego sprintu bezpieczeństwa, który zmobilizował ponad 250 osób w setkach obszarów usług z pilnością na poziomie reagowania na incydenty.
Fabryka Obrony łączy agentów AI z istniejącymi narzędziami bezpieczeństwa i deweloperskimi — GitHub, GitLab, Snyk, Semgrep, Tenable, Jira, Linear, ServiceNow i innymi — poprzez API, narzędzia wiersza poleceń oraz integracje Model Context Protocol — i prowadzi je przez pięć etapów: inwentaryzację systemów wymagających oceny, odkrywanie potencjalnych luk, dynamiczne weryfikowanie, które z nich są rzeczywiste, przypisywanie jasnej odpowiedzialności za remediację oraz weryfikację poprawki po jej wprowadzeniu.
Dla dostawców usług zarządzanych istotnym pytaniem nie jest, jak uruchamiać ofensywne narzędzia bezpieczeństwa — lecz jak zarządzać dostępem do coraz bardziej zaawansowanych defensywnych modeli AI na infrastrukturze skierowanej do klientów. Oznacza to traktowanie trybów bezpieczeństwa o wysokiej zdolności tak samo jak każdego innego narzędzia o podwyższonych uprawnieniach: z kontrolą zmian, wymaganiem zgłoszenia i podwójnej akceptacji przed aktywacją na zarządzanym tenantcie, z zachowaniem logów działań do weryfikacji. Własne ujęcie OpenAI — wykorzystanie modeli frontier do zamykania luk bezpieczeństwa, zanim atakujący uzyskają równoważne narzędzia — ma sens dla obrońcy tylko wtedy, gdy kontrola dostępu wokół tej zdolności jest równie ścisła jak sama zdolność.
To rzeczywista, istotna koncepcja operacji bezpieczeństwa od OpenAI, a nie plotka ani dyskusja w mediach społecznościowych — firma opublikowała pełny playbook wraz z ogłoszeniem. Dostawcy MSP oceniający zarządzanie lukami wspomagane przez AI powinni przyjrzeć się modelowi zarządzania tak samo uważnie jak samej zdolności, ponieważ to samo podejście ciągłego skanowania, które szybciej znajduje błędy, może również stworzyć nową powierzchnię dostępu o podwyższonych uprawnieniach, jeśli nie będzie starannie kontrolowane.
Źródła: OpenAI, Cybersecurity News.