Lepszy sposób logowania.
Hostowana strona logowania, konta społecznościowe, linki logowania i klucze dostępu. Zapewnij użytkownikom znany sposób wejścia do produktu.
SPÓJNE UWIERZYTELNIANIEPołącz ludzi, aplikacje i organizacje z Auris. Zarządzaj tożsamościami i dostępem, a następnie organizuj mechanizmy kontrolne, dowody i przeglądy audytowe z Comply.
TWOI LUDZIETWOJE APLIKACJE
JEDNA WARSTWA TOŻSAMOŚCI
Hostowana strona logowania, konta społecznościowe, linki logowania i klucze dostępu. Zapewnij użytkownikom znany sposób wejścia do produktu.
SPÓJNE UWIERZYTELNIANIE
Połącz role, uprawnienia i autoryzację opartą na relacjach. Określ, kto może wykonywać poszczególne działania.
WŁAŚCIWY DOSTĘP
Zarządzaj zespołami, zaproszeniami, firmowym SSO i aprowizacją użytkowników. Daj każdej organizacji własną przestrzeń.
B2B W STANDARDZIEKorzystaj z protokołów, które Twoje aplikacje już obsługują. Połącz systemy tożsamości bez zmiany języka całego stosu technologicznego.
Jedna warstwa tożsamości. We wszystkich aplikacjach.
Korzystaj z obecnych aplikacji, frameworków i dostawców tożsamości.
Dostosuj hostowaną stronę logowania i podłącz własną domenę.
Porządkuj użytkowników, członkostwa i dostęp w wielu tenantach.
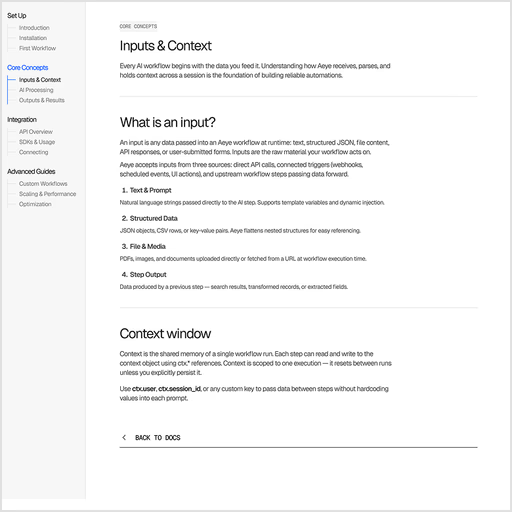
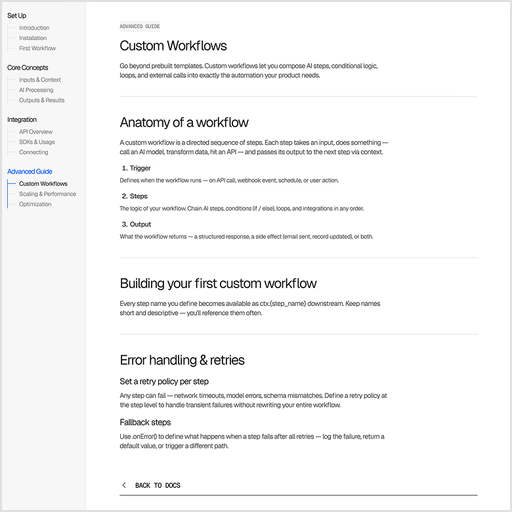
Zarejestruj aplikację i skonfiguruj adresy URL wywołań zwrotnych oraz ustawienia tożsamości.
Włącz metody uwierzytelniania dopasowane do użytkowników i organizacji.
Przypisz role i uprawnienia do zasobów udostępnianych przez aplikację.
Zarządzaj użytkownikami, przeglądaj zdarzenia audytowe i podłącz webhooki cyklu życia.
Zacznij od SDK, łącz się przez otwarte protokoły i zachowaj logikę aplikacji tam, gdzie jej miejsce.
Czytaj dokumentację (po angielsku)import { aurisMiddleware } from '@auris/nextjs/middleware'
export default aurisMiddleware({
domain: process.env.AURIS_DOMAIN!,
clientId: process.env.AURIS_CLIENT_ID!,
protectedPaths: ['/dashboard/*'],
loginUrl: '/login',
})Konfiguracja ochrony ścieżek. Uzupełnij ustawienia aplikacji i wywołań zwrotnych zgodnie z dokumentacją.
AURIS_DOMAIN=https://your-tenant.example.com
AURIS_CLIENT_ID=your-application-client-id
Użyj domeny tenanta i identyfikatora klienta aplikacji. Zarejestruj adresy URL wywołań zwrotnych przed połączeniem aplikacji.
npm install @auris/nextjsDodaj integrację Next.js do obecnej aplikacji.
Połącz mechanizmy kontrolne, dowody i przeglądy w jednym obszarze roboczym. Zapewnij zespołowi kontekst potrzebny do przygotowania audytów i śledzenia pracy aż do jej zakończenia.
Poznaj obszar roboczy (po angielsku)Określ zastosowanie i odpowiedzialność za każdy mechanizm kontrolny w przyjętych zbiorach wymagań.
Łącz dowody z mechanizmami kontrolnymi, zachowuj ich wersje i przekazuj je do przeglądu.
Zapisuj notatki z przeglądów, ustalenia i wynikające z nich działania korygujące.
Od pierwszej aplikacji po organizacje i zasady dostępu. Znajdź informacje potrzebne do stworzenia integracji.
Czytaj dokumentację (po angielsku)Zapewnij użytkownikom spójny sposób logowania we wszystkich tworzonych aplikacjach.
APLIKACJE / DOŚWIADCZENIAPołącz klientów biznesowych dzięki przestrzeniom organizacji, firmowemu SSO i aprowizacji.
ZESPOŁY / ORGANIZACJEWłącz zasady tożsamości, zdarzenia cyklu życia i dostęp do aplikacji do swojego środowiska operacyjnego.
KONTROLA / OPERACJEAuris to usługa zarządzana przez Altovar. Ty skupiasz się na produkcie; my prowadzimy platformę tożsamości — od konfiguracji po utrzymanie.
Omów z Altovar zarządzane wdrożenie Auris: od konfiguracji aplikacji po wymagania operacyjne.
Omów zarządzane AurisAuris łączy uwierzytelnianie, autoryzację i zarządzanie organizacjami. Integruje logowanie do aplikacji, użytkowników, role, uprawnienia i procesy tożsamości B2B.
Tak. Auris udostępnia dokumentację integracji OpenID Connect, OAuth 2.0 i SAML oraz SDK dla JavaScript, React, Next.js i PHP. Właściwa integracja zależy od aplikacji.
Auris obsługuje linki logowania oraz klucze dostępu WebAuthn. Ty wybierasz metody uwierzytelniania dostępne dla użytkowników.
Funkcje organizacji obejmują członkostwa i zaproszenia. Firmowe połączenia SAML i OIDC obsługują logowanie federacyjne, a SCIM umożliwia integrację aprowizacji użytkowników.
Auris Comply łączy zbiory wymagań, mechanizmy kontrolne, dowody, ryzyka, polityki i audyty. Obszar roboczy obejmuje także moduły dostawców, szkoleń, ciągłości działania, prywatności i raportowania.
Możesz dołączać pliki lub linki, przypisywać dowody do mechanizmów kontrolnych, zachowywać wersje i daty ważności oraz przekazywać dowody do przeglądu. Decyzje i notatki z przeglądów pozostają przy danym wpisie.
Comply obsługuje programy audytowe, zespoły, listy kontrolne i przeglądy mechanizmów kontrolnych. Możesz zapisywać ustalenia i zarządzać działaniami korygującymi w trakcie przeglądu prowadzonego przez zespół.
Nie. Comply pomaga zespołowi porządkować dokumentację i przygotowywać przeglądy. Nie przyznaje certyfikatów ani nie gwarantuje zgodności; ocena i certyfikacja pozostają odpowiedzialnością właściwych specjalistów i jednostek.
WŁĄCZ TOŻSAMOŚĆ DO SWOJEGO PRODUKTU